Technische Systeme lösen administrative Routineaufgaben automatisch, während sich Menschen komplexeren Fragen widmen. Ein Beispiel dafür sind elektronische Schließsysteme, bei denen IT-Systeme oft Aufgaben des Schließanlagenverwalters übernehmen. War das Vergeben und Entziehen von Schließberechtigungen früher Handarbeit, ist es heute großteils automatisiert. Der Verwalter konzentriert sich auf Sonderfälle und die physische Ausgabe von Schließmedien. Dabei müssen elektronische Zutrittssysteme zahlreichen Anforderungen gerecht werden. Wichtig ist die Möglichkeit, in der Verwaltungssoftware Nutzerrollen mit abgestuften Berechtigungen anzulegen. So hat der Administrator umfassenden Zugriff, während Vertreter nur Rechte wie das Sperren und Neuausgeben von Schließmedien erhalten. Gerade im Vertretungsfall ist die Nutzerfreundlichkeit der Software sehr wichtig. Sie reduziert potenzielle Anwendungsfehler und ist somit sicherheitsrelevant.
Maschinenbetrieb abgesichert
In modernen Zutrittssystemen lassen sich Stammdaten und Berechtigungen zentral verwalten. Diese werden durch die Fachabteilungen IT oder Personal gepflegt und automatisch mit dem Schließsystem synchronisiert. Dadurch können Zutrittsrechte zu Spezialräumen wie Labore automatisch spezifischen Nutzergruppen, in diesem Fall Mitarbeitenden der Entwicklungsabteilung, zugeordnet und bei Bedarf entzogen werden. Auch die Vergabe von Maschinenberechtigungen kann über die Einträge im zentralen Stammdatenverzeichnis geregelt werden. In Form einer Präsenzberechtigung, also einer Echtzeitabfrage des berechtigten Identmediums an der Maschine zur Laufzeit der Bedienung, wird sichergestellt, dass nur berechtigte Personen Maschinen einrichten, während andere diese ausschließlich bedienen können – ein wichtiger Beitrag zur Produktionssicherheit. Zeitlich begrenzte Schließberechtigungen bieten zusätzlichen Schutz: So können Zutrittsrechte über die Einstellung individueller Zeitprofile automatisch zu definierten Zeitintervallen aktiviert werden, etwa für externe Dienstleister oder Praktikanten. Auch zeitlich eingeschränkte Berechtigungen von Reinigungskräften lassen sich abbilden. In der Software lässt sich nachvollziehen, wer wann welche Bereiche betreten hat.
Sensible Bereiche im Blick
Das Zutrittssystem BlueEvo von Winkhaus nutzt Mifare Desfire EV3-Transponder als Basis für verschlüsselte Datenkommunikation von Identmedien. Der Einsatz einer Middleware erleichtert die Kommunikation mit Drittsystemen und ermöglicht die Verwaltung von Berechtigungen für Zutritt, aber auch Drucker und Fertigungsmaschinen. Über die Restful-API der Middleware lassen sich je nach Berechtigung Buchungsdaten auslesen und der Zustand der Türen in sicherheitsrelevanten Bereichen wie Laboren ausgeben. Neue Türen können integriert werden, ohne die systemeigene Software öffnen zu müssen. Das JSON-Dateiformat sorgt für Interpretierbarkeit der Daten.
Für kritische Infrastruktur
Das Schließsystem kann On-Premise, auf Internet-verbundenen sowie abgekapselten PCs, Servern und virtualisierten Servern betrieben werden. Die Betriebsart von gekapselten Servern nutzen Unternehmen mit sehr hohem Schutzbedarf. Besondere Anforderungen bestehen in kritischen Infrastrukturen, die durch die NIS-2-Richtlinie geregelt sind. Krankenhäuser, Energieversorger und Rechenzentren etwa müssen weitreichende Maßnahmen zum Schutz ihrer Zugänge ergreifen, um auch bei Katastrophen zu funktionieren. BlueEvo ist auf diese Anforderungen ausgerichtet. Berechtigungen lassen sich in Echtzeit ändern und durch die Möglichkeit, Alarme auszugeben und kritische Bereiche zu überwachen, wird ein hohes Maß an physischer Sicherheit erreicht.
Vor Angriffen geschützt
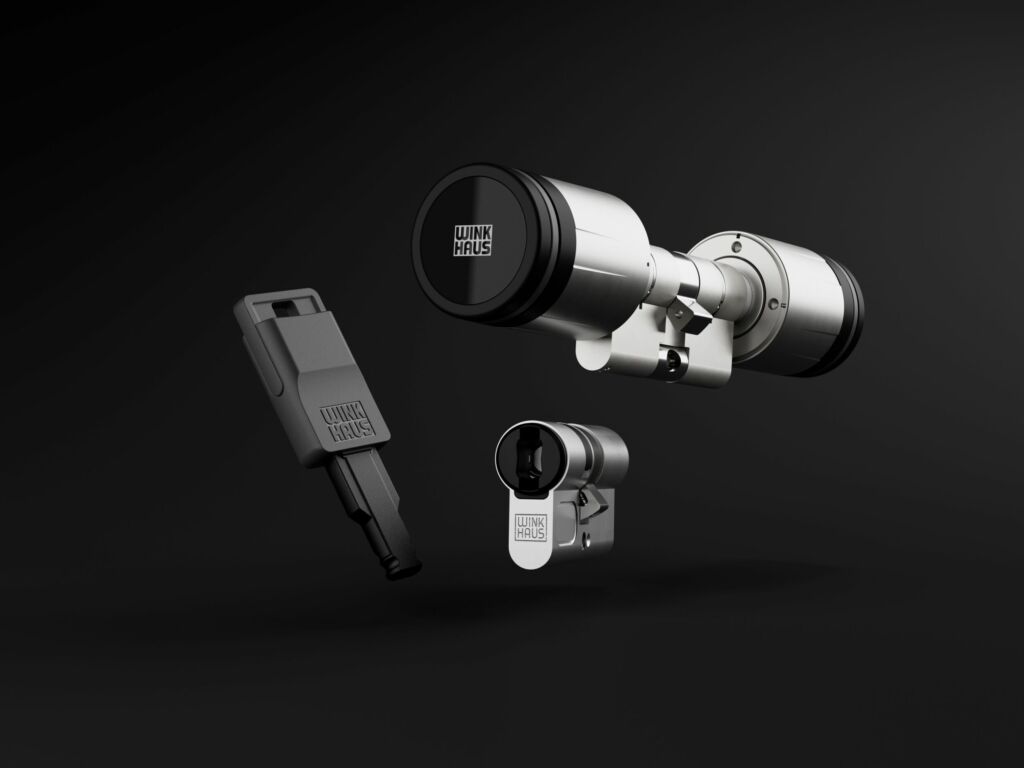
Mifare Desfire EV3 in allen Komponenten, kryptografische Schlüssel und verschlüsselte Datenübertragung sind nur Teile des Sicherheitskonzepts des Systems zum Schutz vor Cyberangriffen. Zusätzlich verfügen insbesondere flächenbündige Elektronikzylinder über den höchstmöglichen Schutz vor mechanischer Manipulation, gleichzeitig aber auch gegen Vandalismus und vor Verletzung, da keine Teile überstehen, die beispielsweise in einem Krankenhaus oder einer Schule Angriffsfläche für Verletzungen bieten könnte. Die Stabilität des Systems wird durch eine verschlüsselte Datenkommunikation zwischen Lese- und Steuereinheiten sichergestellt. Sogenannte Virtual Network Hubs, zu Deutsch Aufbuchleser, dienen der Informationsverteilung im virtuellen Netzwerk. Dieses wird zwischen der Verwaltungssoftware BE BlueControl, den Virtual Network Hubs und den Offline-Türkomponenten (Elektronikzylinder, Doppelknaufzylinder, Türbeschläge und Offline-Zutrittsleser) aufgebaut und nutzt die Identmedien zur Übertragung von Informationen und Befehlen. So werden Batteriestatusinformationen und Türbuchungen mit jedem Präsentieren eines Identmediums am Virtual Network Hub, der auch eine Türfunktion haben kann, im Hintergrund übertragen. Dabei erfolgt die Prüfung der Berechtigung und die Verlängerung eines aus Sicherheitsgründen möglichst kurzen Berechtigungsintervalls. Virtual Network Hubs können bis zu einen Monat ohne Serververbindung programmierte Zutrittsrechte an Identmedien aufbuchen. Batteriemonitoring und optional verfügbare Notstromversorgungen bieten zusätzlichen Schutz. Wartungsfreie, robuste Identmedien ohne Batterien sorgen für Langlebigkeit.
Verfügbarkeit und Datenschutz
Im Sinne der Investitionssicherheit sollten Entscheider bei der Wahl des Zutrittssystems auf eine langfristige Verfügbarkeit von Türkomponenten und Identmedien sowie Ersatzteilen und zuverlässigen Support achten. Daher verspricht Winkhaus weitreichende Unterstützung und lange Verfügbarkeiten. Das BlueEvo-Schließsystem lässt sich zudem DSGVO-konform betreiben. Aufzeichnungen wie Türbuchungen und Änderungen lassen sich automatisiert regelmäßig löschen oder die Aufzeichnung von Türbuchungen für bestimmte Bereiche, etwa das Betriebsratsbüro oder einzelne Identmedien in einer Anlage, ausschließen. Zudem sind Sicherheitsmechanismen wie eine 4- oder 6-Augen-Anmeldung verfügbar, um den Zugriff auf sensible Daten zu kontrollieren.
Im kostenlosen Whitepaper erläutert der Systemanbieter Winkhaus die Anforderungen an die physische Sicherheit, die sich aus der NIS-2-Richtlinie für Unternehmen und öffentliche Einrichtungen ergeben. Eine Checkliste, um potenzielle Risiken zu finden, ist enthalten. Zudem werden Ansätze dargestellt, um die Zutrittsorganisation NIS-2-konform zu gestalten. Das Whitepaper können Sie hier abrufen.