Die Diskussion über Cybersecurity hat sich grundlegend verändert. Noch vor wenigen Jahren stand die technische Absicherung von Systemen und Netzwerken im Mittelpunkt. Heute betrifft dieses Thema nicht mehr ausschließlich die IT-Abteilung eines Unternehmens. Mit der NIS2, dem EU Data Act und dem Cyber Resilience Act treten neue europäische Regelwerke in Kraft, die ebenfalls Anforderungen an den sicheren Umgang mit Daten formulieren. Unternehmen müssen Risiken bewerten, Verantwortlichkeiten festlegen, Kontrollen durchführen und ihre Maßnahmen dokumentieren. Insgesamt wird Informationssicherheit damit zu einer Man-agementaufgabe, für die die Geschäftsleitung die Verantwortung trägt.
Strukturen statt Flickwerk
Für Unternehmen bedeutet das, Informationssicherheit strukturiert zu organisieren. Viele Betriebe beschäftigen sich allerdings erst dann intensiv damit, wenn ein Sicherheitsvorfall eingetreten ist. Darin sieht Harald Lenders, Senior Reklamations- und Incident Manager beim Aachener Softwareentwickler ConSense, ein grundlegendes Problem: „Organisationen sollten vielmehr vorbereitet sein, damit ein Vorfall möglichst gar nicht erst eintritt. Wer seine Risiken, Verantwortlichkeiten und Maßnahmen kennt, ist in der Lage, ein nachvollziehbares, steuerbares und überprüfbares Sicherheitsniveau zu erreichen.“ Für Lenders ist ein Informationssicherheits-Managementsystem (ISMS) das passende Werkzeug zur Umsetzung. Indem es dabei unterstützt, Informationssicherheit in Unternehmen zu steuern und dauerhaft zu verankern.
Den Überblick behalten
Nach den Erfahrungen des Softwareanbieters haben viele Unternehmen vor der Komplexität der Gesamtaufgabe Respekt, doch gesetzliche Vorgaben wie die verbindliche EU-Richtlinie NIS2 erhöhen den Druck, in Sachen Informationssicherheit zu handeln. Harald Lenders schildert die Herausforderung am Beispiel der eignen Erfahrung des Softwareentwicklers, der sich zunächst nach CISIS12, vor Kurzem dann nach ISO27001 zertifizieren ließ: „Wir waren mit einer sehr großen Anzahl von Anforderungen konfrontiert. Die entscheidenden Fragen dabei waren: Wie behalten wir den Überblick? Woher wissen wir, welche Informationen vorliegen, welche Nachweise fehlen und welche Kontrollen noch durchgeführt werden müssen?“ Um diese Anforderung herum entstand die Software ConSense GRC (Governance, Risk & Compliance), das auf der bestehenden IMS-Plattform basiert. Damit ließ sich ISMS aufbauen, welches nun die organisatorische Infrastruktur für Sicherheitsprozesse im Unternehmen bildet. Das ISMS schaffte bei dem Softwareentwickler eine strukturierte Grundlage, um Anforderungen zu erfassen, Risiken zu bewerten, Maßnahmen zu steuern und Nachweise systematisch zu dokumentieren. Was zuerst für den Eigenbedarf gedacht war, wurde zu einem Produkt weiterentwickelt, das sich inzwischen in vorhandene ConSense-Installationen integrieren lässt.
Integration statt Inselsystem
Viele Unternehmen arbeiten noch immer mit Excel-Tabellen, Word-Dokumenten und verteilten digitalen Einzelsystemen. Informationen liegen verstreut in verschiedenen Abteilungen, Maßnahmen werden separat gepflegt und Nachweise müssen zusammengesucht werden. Das erschwert Audits sowie das tägliche Management von Informationssicherheit. In Integrierten Managementsystemen (IMS) lassen sich die Anforderungen aus Informationssicherheit, Qualitätsmanagement, Umweltmanagement, Datenschutz und Compliance gebündelt in einer Plattform zusammenführen und verwalten. ConSense verfolgt diesen integrierten Ansatz mit ihrer webbasierten Software ConSense GRC. Dafür werden Anforderungen, Risiken, Assets, Audits, Maßnahmen und mehr nach einheitlicher Systematik erfasst, miteinander verknüpft und Zusammenhänge dargestellt. „Ein wesentlicher Vorteil besteht z.B. darin, dass Maßnahmen nicht isoliert betrachtet werden. Sie lassen sich ihrem Ursprung zuordnen, beispielsweise einem Audit, einer ISO-Anforderung oder einer gesetzlichen Vorgabe. Dadurch wird nachvollziehbar, warum eine Maßnahme existiert und welche Anforderungen sie erfüllt“, so Harald Lenders.
Risiken werden greifbarer
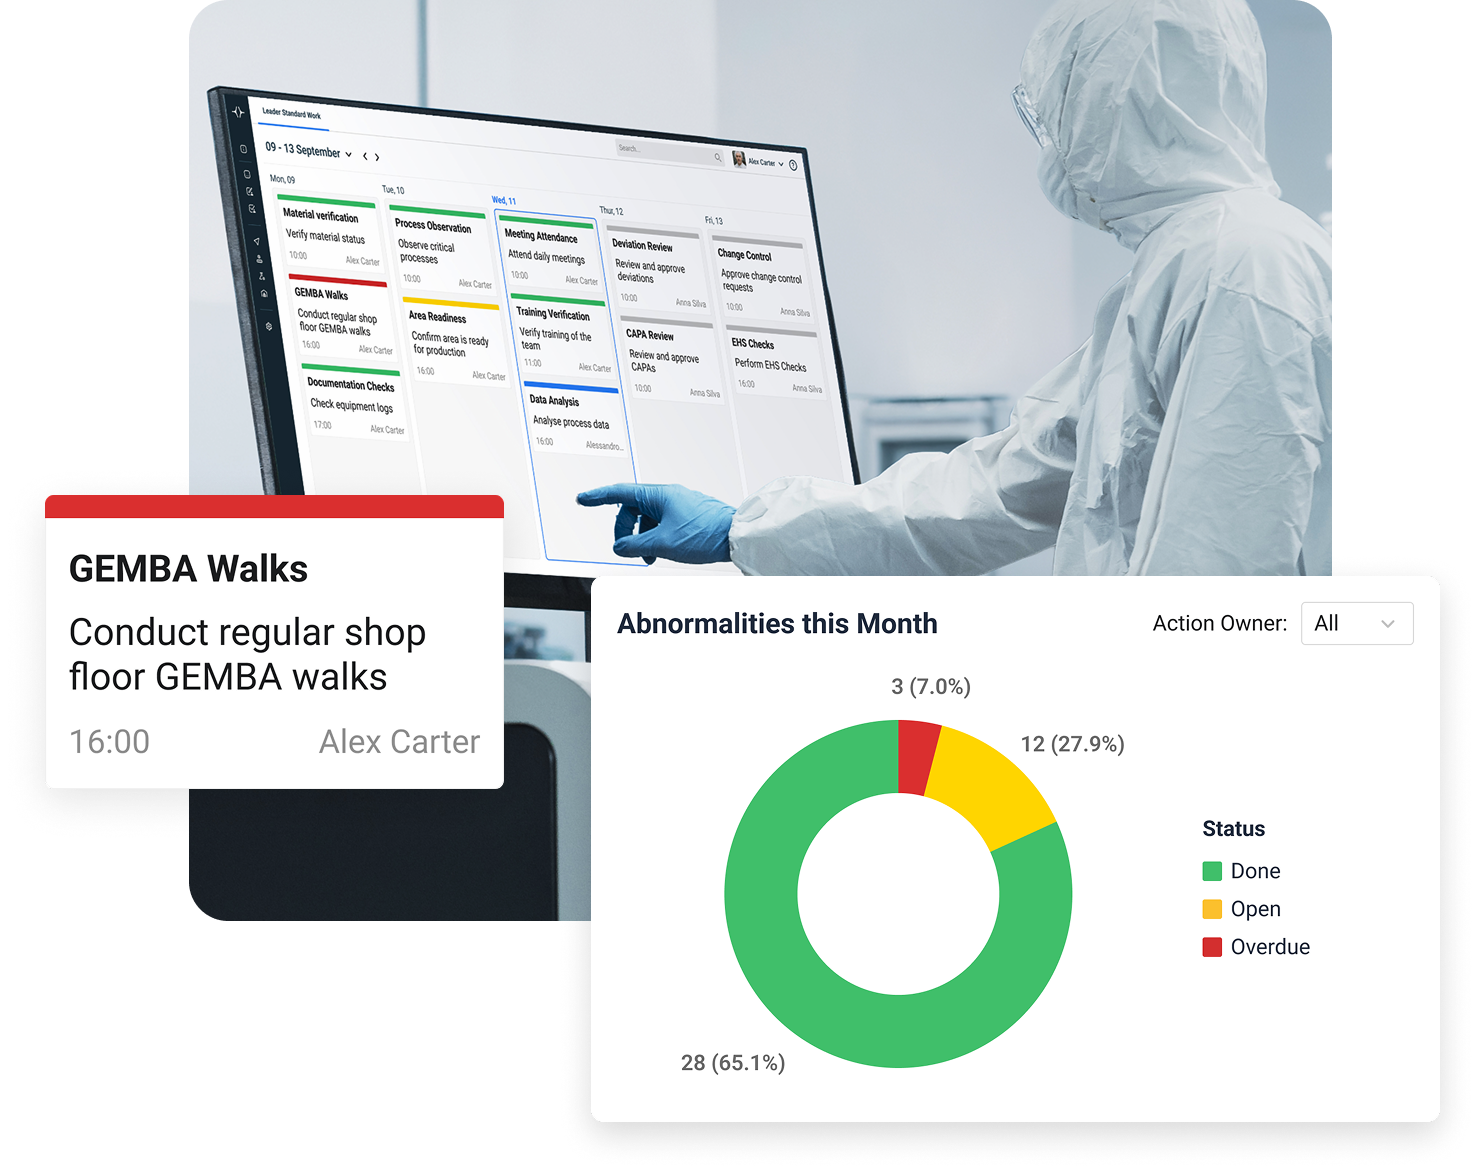
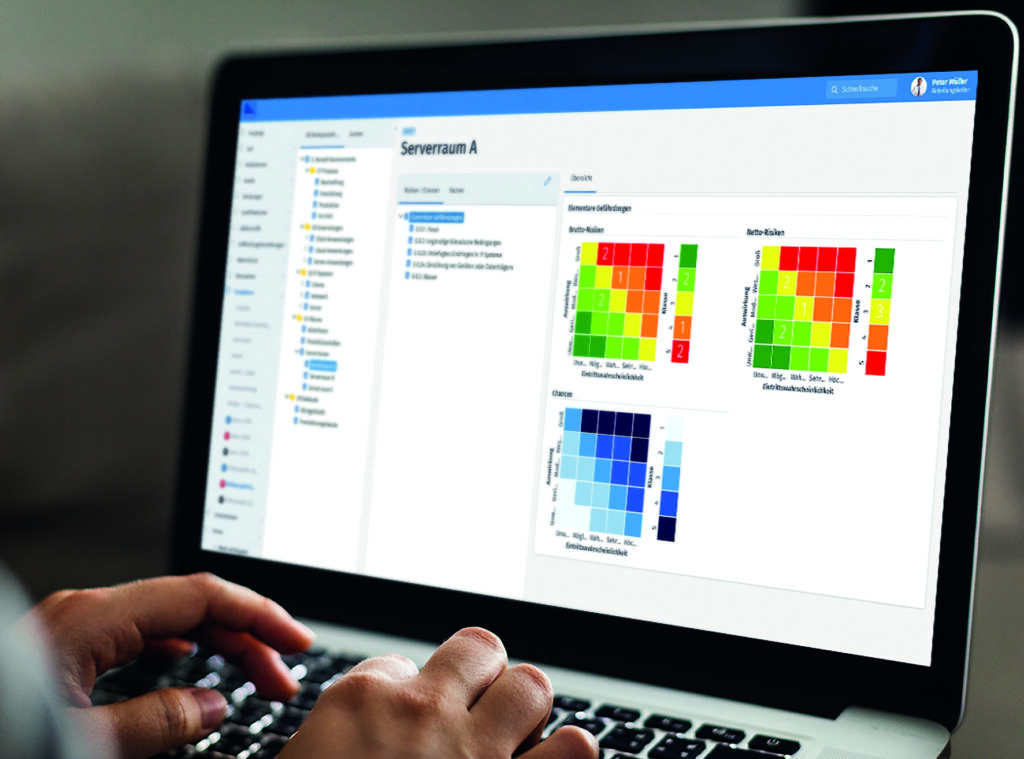
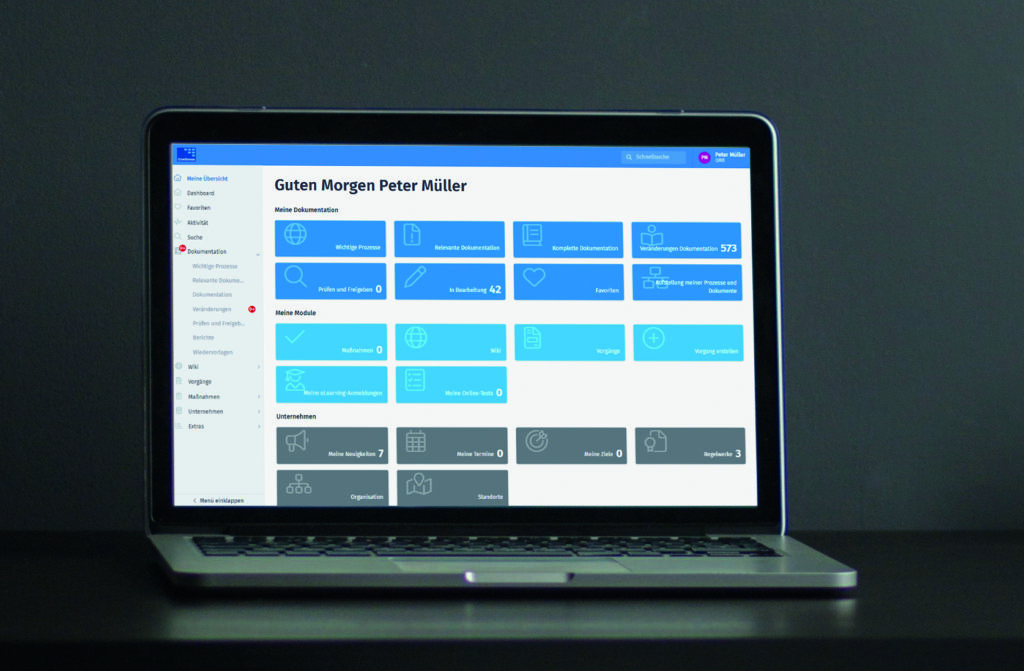
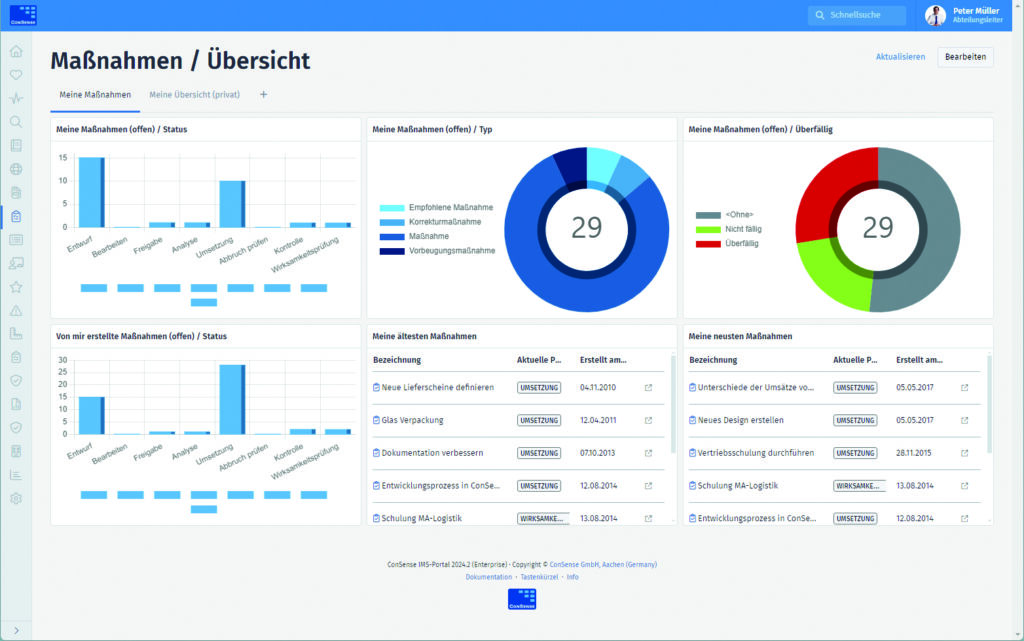
Ein wichtiger Bestandteil von ConSense GRC sind die Dashboard-Funktionen. Sie ermöglichen es, den Status des ISMS in Echtzeit zu verfolgen und unterschiedliche Perspektiven abzubilden. Sie geben u.a. einen Überblick über den Stand der Umsetzung von Vorgaben, beispielsweise aus der NIS2 oder der ISO27001. Mitarbeitende können sich anzeigen lassen, welche Anforderungen aus ihrem Verantwortungsbereich erfüllt sind, wo die Risiken liegen und wer für welche Maßnahme zuständig ist. „Verantwortliche sehen auf einen Blick, wo Handlungsbedarf besteht und welche Fortschritte erzielt wurden“, sagt Harald Lenders. Die Dashboards gehen über reine Statusanzeigen hinaus. Sie unterstützen die Arbeit mit Kennzahlen, visualisieren offene Maßnahmen und ermöglichen eine Steuerung bis auf Team- oder Maßnahmenebene. Dadurch wird Informationssicherheit für Führungskräfte deutlich besser steuerbar. Ein weiterer wichtiger Entwicklungsschritt von ConSense GRC ist die Integration des Risikomanagements. Risiken lassen sich direkt den verschiedenen Assets zuordnen. Dadurch werden Zusammenhänge sichtbar gemacht und Verantwortliche erhalten ein detailliertes Bild der Sicherheitslage.
Informationssicherheit als kontinuierlicher Prozess
Die Einführung eines ISMS, darauf weisen die Fachleute von ConSense andere Unternehmen hin, ist kein Projekt mit einem festen Enddatum. Bedrohungslagen verändern sich, neue gesetzliche Anforderungen kommen hinzu und Unternehmen entwickeln sich organisatorisch weiter. Daher könnte ein ISMS etwa auf dem PDCA-Zyklus (Plan, Do, Check, Act) basieren, dem grundlegenden Regelkreis für einen kontinuierlichen Verbesserungsprozess (KVP). Regelmäßige Kontrollen, interne Audits, Management-Reviews und kontinuierliche Verbesserung gehören daher auch zum Kern eines funktionierenden ISMS. Die Software der Aachener unterstützt dabei mit automatischen Erinnerungen und strukturierten Wiedervorlagen, damit diese Aufgaben im Arbeitsalltag zuverlässig umgesetzt werden.
Der wichtigste Faktor sitzt nicht in der IT
So wichtig technische Maßnahmen und Softwareunterstützung für Cybersecurity sind – über den Erfolg eines ISMS entscheidet letztlich die Unternehmenskultur. Harald Lenders erläutert: „Informationssicherheit muss von der Geschäftsführung getragen werden. Dass diese das Thema verinnerlicht und ins Unternehmen hineinträgt, ist oft erfolgsentscheidend für ein solches Projekt. Es braucht Ressourcen, klare Verantwortlichkeiten und die Unterstützung von ganz oben.“ Ebenso wichtig ist die Einbindung der Mitarbeitenden. Phishing, Social Engineering – also psychologische Betrugsmaschen – und unsichere Verhaltensweisen gehören weiterhin zu den größten Cyberrisiken. „Cybersicherheit wird nicht in einer IT-Abteilung gelöst. Das ganze Unternehmen muss eingebunden werden. Alle Mitarbeitenden müssen verstehen, welche Risiken bestehen und wie sie dazu beitragen können, sie zu reduzieren“, schildert Lenders.
Den perfekten Zeitpunkt gibt es nicht
Manche Unternehmen entscheiden sich mit Blick auf den Aufwand noch gegen die Einführung eines ISMS. Nach den Erfahrungen von ConSense ist dieser Schritt jedoch deutlich pragmatischer möglich, als häufig angenommen. „Der Aufbau eines ISMS ist keine Raketenwissenschaft. Man muss nicht alles auf einmal perfekt umsetzen. Entscheidend ist, jetzt zu beginnen, den Ist-Zustand zu analysieren und das System Schritt für Schritt weiterzuentwickeln“, findet Harald Lenders. Integrierte Software unterstützt dabei, indem sie regulatorische Anforderungen mit den Prozessen im Unternehmen verbinden sowie Transparenz über Risiken, Maßnahmen und Verantwortlichkeiten schaffen kann. Informationssicherheit wird damit im Arbeitsalltag besser handhabbar. Unternehmen, die diesen Weg früh gehen, erfüllen nicht nur gesetzliche Vorgaben. Sie stärken ihre Resilienz und womöglich auch das Vertrauen ihrer Geschäftspartner. Damit wird ein strukturiert aufgebautes ISMS zu einem zentralen Baustein für die Informationssicherheit im Unternehmen.