Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

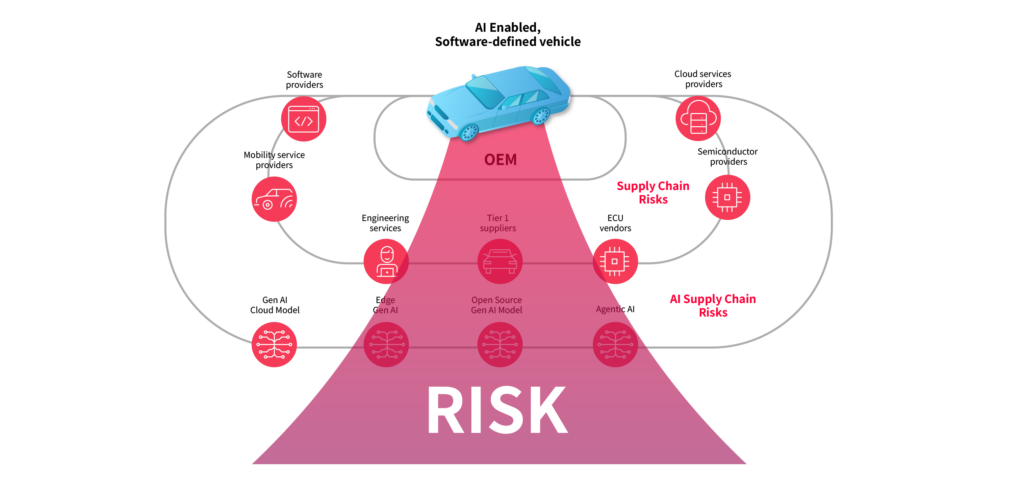
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.


Seiten: 1 2 3


  • Neues Mitglied im Aufsichtsrat von Wibu-Systems

    Neues Mitglied im Aufsichtsrat von Wibu-Systems

    Wibu-Systems, ein Spezialist für Softwareschutz, Lizenzierung und Cybersicherheit, hat Prof. Dr. Jörn Müller-Quade in den Aufsichtsrat berufen.

    mehr lesen: Neues Mitglied im Aufsichtsrat von Wibu-Systems

  • SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

    SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

    Im Rahmen der Fachmesse Logimat haben SEW-Eurodrive und Safelog eine strategische Partnerschaft bekannt gegeben.

    mehr lesen: SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

  • KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

    KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

    Ein neuartiges Bauteil, das durch eine fortschrittliche Fertigungstechnologie eine sehr schnelle, sparsame und verlässliche Datenübertragung ermöglicht, haben Forschende des Karlsruher Instituts für Technologie (KIT) und der École Polytechnique Fédérale de…

    mehr lesen: KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

  • Anzeige
    Retarus beschleunigt Datenaustausch in der Produktion

    Retarus beschleunigt Datenaustausch in der Produktion

    Die Digitalisierungs- und Automatisierungslösungen von Retarus ermöglichen effiziente Abläufe ohne manuellen Aufwand oder Kompromisse bei der Datensouveränität

    mehr lesen: Retarus beschleunigt Datenaustausch in der Produktion

  • PTC tritt dem ZVEI bei

    PTC tritt dem ZVEI bei

    PTC ist dem ZVEI beigetreten und will in diesem Rahmen seine Expertise in den Bereichen digitale Geschäftsmodelle, industrielle künstliche Intelligenz (KI) und datenbasierte Wertschöpfung in die Verbandsarbeit einbringen.

    mehr lesen: PTC tritt dem ZVEI bei

  • Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Laut einer Untersuchung von TE Connectivity treibt die deutsche Industrie den Einsatz von künstlicher Intelligenz und Automatisierung mit hoher Geschwindigkeit voran.

    mehr lesen: Unternehmen setzen auf KI, aber es muss sich auch lohnen

  • Ein Chatbot für den Wissenstransfer

    Ein Chatbot für den Wissenstransfer

    Wenn Fachkräfte ein Unternehmen verlassen, geht auch oft Knowhow verloren. Im Projekt ‚Stark‘ untersuchen Forschende des Fraunhofer IPK gemeinsam mit der BSP Business and Law School – Hochschule für Management…

    mehr lesen: Ein Chatbot für den Wissenstransfer

  • Quantencomputer und klassische Rechner optimieren gemeinsam

    Quantencomputer und klassische Rechner optimieren gemeinsam

    Klassische Computer können viele Optimierungsprobleme wie etwa das ‚Problem des Handlungsreisenden‘ nur näherungsweise knacken, aber nicht vollständig und oft nur unter langer Laufzeit.

    mehr lesen: Quantencomputer und klassische Rechner optimieren gemeinsam

  • Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Im Projekt ‚Panda‘ setzen die Beteiligten auf digitale Produktpässe und künstliche Intelligenz (KI), um Recycling und Demontage von Produkten effizienter zu machen.

    mehr lesen: Digitale Kreislaufwirtschaft in dezentraler Fabrik

  • Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Gezielte Cyberangriffe auf Anlagen und Maschinen sind längst Realität. Mit CRA, NIS2 und der neuen EU-Maschinenverordnung reagiert der Gesetzgeber nicht nur mit klaren Empfehlungen, sondern auch mit konkreten Meldepflichten, Vorgaben…

    mehr lesen: Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

  • Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Beim Strategiegipfel IT-Management, der am 14. und 15. April 2026 im Hotel Palace in Berlin stattfindet, diskutieren IT-Verantwortliche darüber, wie IT zu einem strategischen Enabler werden kann.

    mehr lesen: Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

  • Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Von einem Ransomware-Angriff mit mehrfacher Verschlüsselung über Cyberkriminelle der Kategorie Erbsenzähler bis hin zu dreisten ‚Sicherheitsberichten‘ – Sophos X-Ops, das Incident-Response-Team des Cybersecurity-Spezialisten, blickt zurück auf skurrile Vorfälle der vergangenen…

    mehr lesen: Vier absurde Geschichten aus der Welt der Cyberkriminalität