Vier Trends bei Zutrittskontrolle und Zeiterfassung

Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

Vor diesem Hintergrund verändert sich der Maßstab, nach dem Unternehmen solche Systeme bewerten und sich für ein Produkt entscheiden. Nicht mehr allein die Funktion einzelner Geräte entscheidet. Wichtiger wird, wie sich das Gesamtsystem in die bestehende IT-Architektur einfügt und wie sicher, effizient und langfristig es sich betreiben lässt. Integrationsfähigkeit, Cybersecurity und Lifecycle-Management rücken deshalb bei Investitionsentscheidungen in den Fokus. Dabei lassen sich die Entwicklungen in vier wesentliche Trends einordnen.

1. Vom Inselbetrieb zur vernetzten Plattform

Immer wichtiger für die Entscheidung ist die Frage der Interoperabilität. Systeme müssen sich nahtlos in bestehende IT- Strukturen integrieren lassen und offen für Erweiterungen sein. Entscheidend ist dabei auch die Vernetzung mit angrenzenden Anwendungen: So kann die Zutrittskontrolle beispielsweise mit Besuchermanagement, Gefahrenmanagement oder Videoüberwachung verbunden werden. Standardisierte REST-APIs ermöglichen zudem, Zeiterfassungsdaten an übergeordnete ERP-Systeme zu übertragen und Echtzeitdaten für die Personaleinsatzplanung bereitzustellen. Integrationsfähigkeit wird so zu einem zentralen Qualitätsmerkmal der Systeme.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an 
Vernetzung und Cybersecurity zu beachten.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

2. Cybersecurity wird zum Entscheidungskriterium

Mit der Integration steigen zugleich die Anforderungen an die Sicherheit der angeschlossenen Peripheriegeräte. Gerade die Zutrittskontrolle, die dem physischen Schutz von Räumen und Gebäuden dient, muss deshalb besonders robust abgesichert werden. Dadurch steigen die Anforderungen an die Härtung der Systeme und an das Risikomanagement. Ziel ist es, Manipulationen, Abhörversuche und Sabotage möglichst früh zu erkennen und zu verhindern. Dazu gehören etwa verschlüsselte Kommunikation, Firewall- und Passwortkonzepte sowie signierte Firmware und ein abgesicherter Boot-Prozess. Solche Mechanismen schaffen eine durchgängige Chain of Trust und erschweren unbefugte Eingriffe in Hard- und Software.

Gleichzeitig steigen die regulatorischen Anforderungen. Der Cyber Resilience Act rückt die IT-Sicherheit digitaler Produkte über ihren Lebenszyklus in den Fokus. Hinzu kommen Anforderungen an Datenschutz, Dokumentation und Nachweisbarkeit, die im Rahmen des Risikomanagements zu berücksichtigen sind. Aktuelle Hardwaregenerationen sind an diesen Vorgaben ausgerichtet.

3. Terminals verbinden mit Cloud-Rechenzentren

Moderne Zeiterfassungsterminals lassen sich sicher an Cloud-Applikationen anbinden und in vernetzte Systemarchitekturen integrieren. Doch Cloud-Systeme verändern nicht nur die Anwendungen rund um Zutrittskontrolle und Zeiterfassung. Auch die Hardware selbst wird Teil cloudbasierter Betriebsmodelle.

Geräte können heute über eine SaaS-Plattform initialisiert, zentral verwaltet und kontinuierlich überwacht werden. Das vereinfacht die Inbetriebnahme und reduziert den Aufwand im laufenden Betrieb. Neue Applikationen und Sicherheitsupdates lassen sich zentral ausrollen, sodass bekannte Schwachstellen schneller geschlossen werden können. Auch für Projektverantwortliche ändert sich etwas. Der Bedarf an produktspezifischem Know-how im Unternehmen sinkt, wenn Betrieb, Monitoring und Updates zentral über die Plattform des Herstellers erfolgen. So wird Hardware als Bestandteil der digitalen Infrastruktur zentral eingebunden und kontinuierlich betreut.
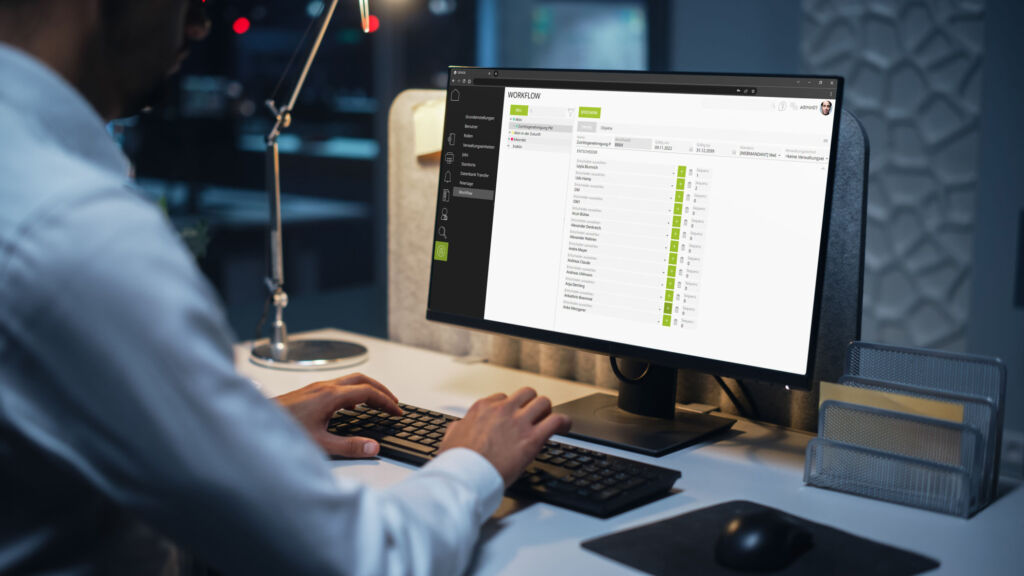
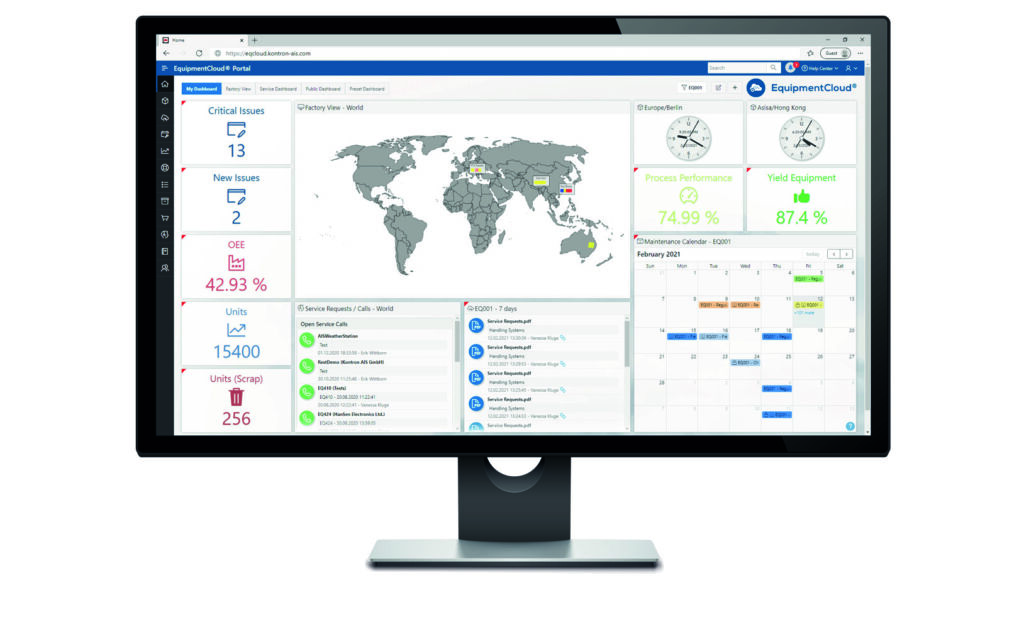
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen.
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen. – Bild: PCS Systemtechnik GmbH

4. Identitäten auf Smartphones

Auch bei den Identmedien verändert sich der Standard. Der klassische Firmenausweis bleibt im Einsatz, wird aber zunehmend durch digitale Ausweise auf dem Smartphone ergänzt. Diese lassen sich schnell digital verteilen und bieten zugleich ein hohes Sicherheitsniveau. Besonders vorteilhaft ist das bei verteilten Standorten, mobilen Mitarbeitenden oder kurzfristig benötigten Berechtigungen. Mobile Credentials verschleißen nicht und reduzieren den Ausgabeaufwand. Gerade Wallet-Anwendungen, die mit NFC oder Bluetooth arbeiten, verbinden hier Komfort und Sicherheit. Für die Nutzung dieser Technologien sollten Zeiterfassungs- und Zutrittssysteme allerdings mit aktueller Lesertechnologie ausgestattet sein.

Modernisierung ohne Komplettaustausch

Eine Modernisierung kann neben einer erhöhten Sicherheit auch Vorteile bei Bedienbarkeit, Displaygröße und Installationsmöglichkeiten bieten. Dabei muss eine bestehende Infrastruktur nicht zwangsläufig vollständig ersetzt werden. In vielen Fällen ist ein schrittweiser Umstieg durch Kombinationen von diverser Hardware und Identmedien möglich. Kombiausweise können während der Migration sowohl ältere als auch aktuelle RFID-Technologien unterstützen. Alternativ lassen sich Lesesysteme einsetzen, die mehrere Verfahren parallel verarbeiten. So können Hardware und Identmedien nach und nach erneuert werden, ohne dass es zu organisatorischen Engpässen kommt.
  • Per Software zum passenden Fabriklayout

    Per Software zum passenden Fabriklayout

    Eine Open-Source-Software namens MeFaP, die am Institut für Integrierte Produktion Hannover (IPH) entwickelt wurde, ermöglicht es in kurzer Zeit Fabriklayouts zu erstellen. Die Software entstand im Rahmen des gleichnamigen Forschungsprojekts.

    mehr lesen: Per Software zum passenden Fabriklayout

  • Kategorisierung von Clouddaten schützt vor Risiken

    Kategorisierung von Clouddaten schützt vor Risiken

    Die Kategorisierung von Clouddaten – also welche Daten in der Cloud verarbeitet werden sollen und welche nicht – kann besonders für unternehmenskritische Daten wichtig sein.

    mehr lesen: Kategorisierung von Clouddaten schützt vor Risiken

  • VDMA veröffentlicht Security-Leitfaden

    VDMA veröffentlicht Security-Leitfaden

    Ein neuer Leitfaden des VDMA unterstützt Maschinen- und Anlagenbauer bei der Security in Betriebsprozessen und der Resilienz der Produkte gegen Cyberangriffe und andere IT-induzierte Schäden im Unternehmen.

    mehr lesen: VDMA veröffentlicht Security-Leitfaden

  • Cybersecurity-Startup gesucht

    Cybersecurity-Startup gesucht

    In eine neue Runde geht der UP21@it-sa Award für Cybersecurity-Startups aus der DACH Region. Er bietet jungen Unternehmen die Chance, sich in Speed-Pitches vor Fachpublikum, Experten und Investoren zu bewähren…

    mehr lesen: Cybersecurity-Startup gesucht

  • Covid-19-bedingte Cyberkriminalität stark gestiegen

    Covid-19-bedingte Cyberkriminalität stark gestiegen

    NTT hat kürzlich seinen Global Threat Intelligence Report 2021 veröffentlicht. Der Bericht zeigt, dass Hacker die derzeitige Ausnahmesituation ausnutzen, indem sie wichtige Branchen und gängige Schwachstellen aus der Umstellung auf…

    mehr lesen: Covid-19-bedingte Cyberkriminalität stark gestiegen

  • IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    Der Digitalverband Bitkom kritisierte das neu verabschiedete IT-Sicherheitsgesetz 2.0 der deutschen Bundesregierung als „eine Kombination aus technischer Zertifizierungsmaschinerie und politisch-regulatorischem Gutdünken mit fragwürdigem Mehrwert für die IT-Sicherheit“.
    mehr lesen: IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

  • Firewall für Automatisierungsnetzwerke

    Firewall für Automatisierungsnetzwerke

    Die Firewall SecurityBridge gewährleistet laut Hersteller Pilz ab sofort auch die Überwachung der Datenkommunikation beliebiger weiterer Netzwerkteilnehmer außerhalb der Pilz-Produktfamilie.

    mehr lesen: Firewall für Automatisierungsnetzwerke

  • Alltrotec blickt auf 30+1 Jahre zurück

    Alltrotec blickt auf 30+1 Jahre zurück

    Eigentlich sollte zum 30-jährigen Bestehen bereits im vergangenen Jahr gefeiert werden, jedoch hat die Corona-Pandemie einen Strich durch die Rechnung gemacht.

    mehr lesen: Alltrotec blickt auf 30+1 Jahre zurück

  • Zweistelliges Wachstum im März

    Zweistelliges Wachstum im März

    Im März haben die deutschen Maschinen- und Anlagenbauer ihre Maschinenexporte im Vergleich zum Vorjahr um rund 13 Prozent gesteigert, was jedoch auch der niedrigen Vergleichsbasis aus dem Vorjahr geschuldet ist.

    mehr lesen: Zweistelliges Wachstum im März

  • Hacker erpressen dreifach

    Hacker erpressen dreifach

    Immer wieder sind Unternehmen und Organisationen von Ransomware-Angriffen betroffen. Der Softwareanbieter Check Point beobachtet dabei ein noch aggressiveres Vorgehen der Hacker.

    mehr lesen: Hacker erpressen dreifach

  • Machineering startet Partnerprogramm

    Machineering startet Partnerprogramm

    Im Rahmen eines neu aufgesetzten Partnerprogramms will der Simulationsspezialist Machineering Anwendern u.a. die Lösungsintegration erleichtern.

    mehr lesen: Machineering startet Partnerprogramm

  • Toby Alcock neuer CTO der Logicalis Group

    Toby Alcock neuer CTO der Logicalis Group

    Toby Alcock ist neuer Chief Technology Officer der Logicalis Group. Er bekleidete zuletzt die Position des Chief Technology Officer für Logicalis Australien.

    mehr lesen: Toby Alcock neuer CTO der Logicalis Group