Moderne Fabriken sind vernetzt: Sensoren, Anlagen und Applikationen bilden die Grundlage für die moderne Produktion und das Industrielle Internet der Dinge (IIoT). Doch diese Vernetzung bringt Herausforderungen mit sich, insbesondere bei der Absicherung und der leistungsbezogenen Erweiterung der Systeme. Um Zeit, Netzwerk-Bandbreite, Speicherplatz und Kosten zu sparen, werden Informationen idealerweise direkt vor Ort verarbeitet – nah an der Anlage und am Rande des IT-Netzwerks, der sogenannten ‚Edge‘, wo Operational Technology (OT) und Information Technology (IT) aufeinandertreffen. Gerade hier liegt auch die Wurzel vieler Sicherheitsprobleme, denn viele Anlagen sind aufgrund ihres langen Lebenszyklus nicht ausreichend gegen Cyberangriffe geschützt und können neuartige Applikationen zur Datenverarbeitung nicht aufnehmen. Es bedarf neuer Ansätze, um auch ältere Anlagen sicher in das OT-Netzwerk zu integrieren.
Eine Plattform als Schlüsselkomponente
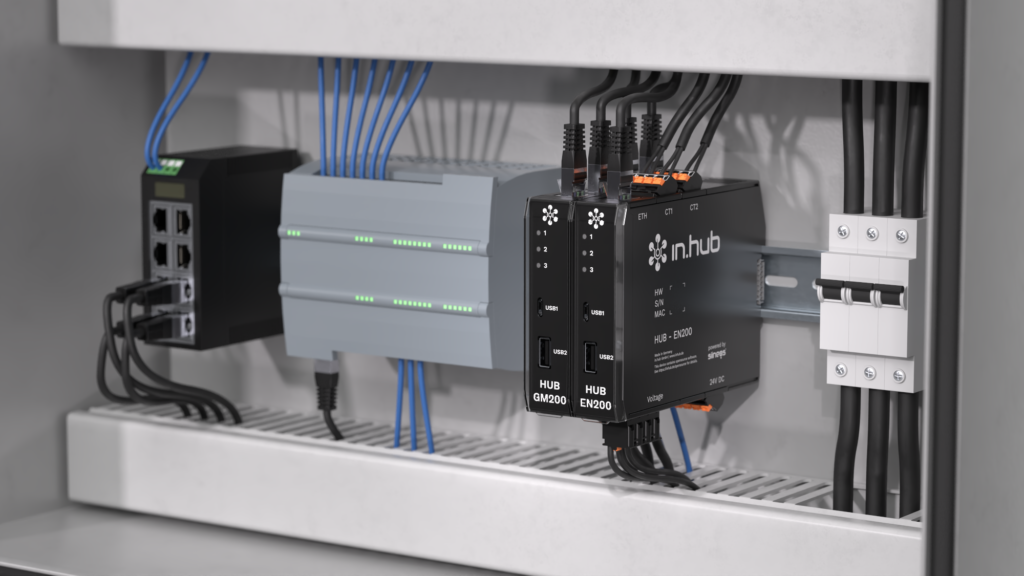
Ein Ansatz für Produzenten liegt in Plattformen für IIoT und Edge Computing wie etwa Secunet Edge. Diese ermöglichen die Vernetzung von Anlagen und adressieren entsprechende Sicherheitsanforderungen. Ein integrierter 4-in-1-Ansatz – bestehend aus IIoT-Gateway, Edge-Computing-Plattform, Firewall mit Netzwerküberwachung und einer zentralen Management-Applikation – unterstützt Sicherheit, Konnektivität und Flexibilität innerhalb der Produktionsumgebung und vereinfacht die Konfiguration sowie die Verwaltung über verschiedene Standorte hinweg. Die Digitalisierungs- und Automatisierungslösungen von Retarus ermöglichen effiziente Abläufe ohne manuellen Aufwand oder Kompromisse bei der Datensouveränität ‣ weiterlesen
Business Process Solutions
Retarus beschleunigt Datenaustausch in der Produktion
Um eine moderne Plattform für eigene Anwendungen zu bieten, sollte die Architektur auf einer flexiblen Containerumgebung basieren. Dadurch können Anwendungen und Container auf einer integrierten, gehärteten Container-Runtime installiert und betrieben werden. Gleichzeitig unterstützt die Plattform die sichere Kommunikation zwischen den Anlagen und dem Unternehmensnetzwerk. Dabei können die Netze mittels Secunet Edge auch segmentiert werden und die Anlage wird durch eine Separierung im Netzwerk geschützt. Der Datenfluss erfolgt über definierte Segmente, angepasst an die Schutzanforderungen der jeweiligen Produktionszonen. Auf diese Weise trennt der Edge-Computing-Ansatz vernetzte Anlagen von anderen OT- und IT-Bereichen wie etwa der Prozess-IT.
Flexibilität und zentrale Steuerung als Herausforderung
Neben der Sicherheit spielt auch die Verwaltung der Edge-Computing-Plattformen eine Rolle. Denn mit zunehmendem Produktionsvolumen steigt die Management-Komplexität. Unternehmen benötigen einen zentralen Ansatz, um Netzwerkeinstellungen, Sicherheitsapplikationen und Protokollübersetzungen wie SMB V1 zu SMB V3 effizient steuern zu können. Secunet Edge ermöglicht die flexible und modulare Integration auch älterer Anlagen in ein Netzwerk. Dies verlängert die Nutzungsdauer von Legacy-Systemen: Unternehmen können Produktionsdaten auslesen und Services wie vorausschauende Wartung und Prozessoptimierungen nutzen. Gleichzeitig ermöglicht die Plattform, dass Anlagen grundsätzlich separiert bleiben und die notwendige Kommunikation in Produktionsnetzen sowie mit Cloud- und IoT-Diensten geschützt stattfindet. Die Verwaltung der Edge-Devices erfolgt über eine Central Management Application (CMA), die das Management von Netzwerk- und Sicherheitseinstellungen, die Container- und Firmware-Verwaltung und das Monitoring für alle im Einsatz befindlichen Geräte remote in einer Anwendung bündelt. So können sämtliche Edge-Devices innerhalb der Produktionsumgebung überwacht, einmal vorgenommene Konfigurationen als Digital Twin gespeichert und etwa Updates inhaltlich und zeitlich abgestimmt an eine große Anzahl an Devices ausgespielt werden, auch über mehrere Produktionsstandorte hinweg.
Ein Sicherheitskonzept im Wandel
Der lange Lebenszyklus von Anlagen in Verbindung mit der hohen Innovationsgeschwindigkeit im Software-Bereich macht eine Sicherheitsnachrüstung vieler im Einsatz befindlicher Systeme unausweichlich. Ein Retrofit per Edge Computing Plattform bietet hier Unterstützung, setzt jedoch gerade im Bereich der Konfiguration umfangreiche technische Expertise voraus. Central Management Applications helfen dabei, dieses Problem anzugehen und vereinfachen die Handhabbarkeit – auch ohne umfangreiche IT-Expertise.