Pilz informiert zum Cyber Resilience Act

Der Cyber Resilience Act (CRA) wurde kürzlich im Amtsblatt der EU veröffentlicht. Die Verordnung enthält Vorgaben an die Cybersicherheit von Produkten mit digitalen Elementen. 36 Monate haben betroffene Unternehmen nun Zeit, die im CRA enthaltenen Anforderungen umzusetzen. Bestimmte Meldepflichten sind bereits in den nächsten 21 Monaten zu erfüllen. Wer genau steht in der Pflicht? Und was wird im CRA gefordert? Das Safety-Unternehmen Pilz gibt Tipps zur Umsetzung.

Two businessmen talking in modern factory
Bild: ©Westend61/gettyimages.de / Pilz GmbH & Co. KG

EU-Rechtsakt zur Cyberresilienz: Das Ziel des CRA ist es, Verbraucher und Unternehmen besser vor Cyberangriffen zu schützen. Der CRA umfasst dafür eine Vielzahl an Vorgaben für Hersteller, Importeure und Händler von Produkten mit digitalen Elementen, die in der Lage sind, mit anderen Produkten zu kommunizieren. Dies schließt Hard- und Softwareprodukte mit ein. Betroffen sind also Produkte sowohl aus dem B2C-Bereich, wie etwa Smartphones oder Staubsaugerroboter, als auch aus dem B2B-Bereich, wie Steuerungen und Sensoren, aber auch reine Softwareprodukte wie Betriebssysteme. Der CRA wurde heute im Amtsblatt der Europäischen Union veröffentlicht. Die Verordnung tritt am zwanzigsten Tag nach ihrer Veröffentlichung in Kraft.

Die wichtigsten Anforderungen für Maschinenhersteller

  • Risikobewertung und -gewährleistung: Hersteller müssen Produkte so konzipieren und entwickeln, dass während des gesamten Produktlebenszyklus ein angemessenes Maß an Cybersicherheit gewährleistet ist.
  • Schwachstellenmanagement: Bekannte Schwachstellen sollen von dem Hersteller durch kostenlose Sicherheitsaktualisierungen beseitigt werden, sofern zwischen dem Hersteller und dem gewerblichen Nutzer nichts anderes vereinbart wurde.
  • Dokumentation: Hersteller müssen Schwachstellen und Komponenten ihrer Produkte identifizieren und dokumentieren.
  • Meldepflichten: Innerhalb 24 Stunden nach Bekanntwerden hat der Hersteller eine ausgenutzte Schwachstelle über die Meldeplattform der ENISA (European Union Agency for Cybersecurity) zu melden.

Was Maschinenhersteller jetzt tun können

Pilz empfiehlt allen Maschinenherstellern sich zeitnah mit den Anforderungen zu befassen und gemeinsam mit den Komponentenherstellern und den Betreibern Konzepte zur Zusammenarbeit zu entwickeln. In welcher Netzwerkzone soll eine Maschine betrieben werden? Wie soll mit Softwareupdates umgegangen werden? Wenn solche Fragen vorab geklärt sind, kann jeder Wirtschaftsakteur seine neuen organisatorischen und technischen Pflichten erfüllen. Pilz unterstützt seit Jahrzehnten Maschinenbauer und Anwender bei der Sicherheit ihrer Maschinen und Anlagen – auch bei den neuen Anforderungen zum Thema Industrial Security. Denn ohne Security ist eine Maschine samt getroffener Safety-Maßnahmen angreifbar und ungeschützt. Hier gilt es Vorsorgemaßnahmen zu treffen.

Praxistipps zur Umsetzung der CRA-Vorgaben

Stets auf dem Laufenden: Abonnements von Newslettern und RSS-Feeds auf eur-lex.europa.eu halten über Gesetzesänderungen auf EU-Ebene informiert. Das Common Security Advisory Framework (CSAF) ist ein standardisiertes und quelloffenes Framework zur Kommunikation und automatisierbaren Verteilung von maschinenverarbeitbaren Schwachstellen- und Mitigationsinformationen, sogenannten Security Advisories.



  • Proalpha ernennt Chief Revenue Officer

    Proalpha ernennt Chief Revenue Officer

    Die Proalpha Group, ein Anbieter von ERP- und Business Software, beruft Michael Wüstemeier (Bild) für die neugeschaffene Position des Chief Revenue Officers (CRO).

    mehr lesen: Proalpha ernennt Chief Revenue Officer

  • Die Ära der kostenlosen KI ist vorbei

    Die Ära der kostenlosen KI ist vorbei

    Die Wirtschaftlichkeit großer Sprachmodelle steht kurz davor, mit der Unternehmensrealität zu kollidieren, schreibt Pegasystems-CEO Alan Trefler (Bild).

    mehr lesen: Die Ära der kostenlosen KI ist vorbei

  • Geschäftsführerwechsel bei der SimPlan Integrations

    Geschäftsführerwechsel bei der SimPlan Integrations

    Im Zuge des 25-jährigen Bestehens der SimPlan Integrations hat die SimPlan Group angekündigt, dass im Jahr 2028 ein geplanter Geschäftsführerwechsel beim Tochterunternehmen stattfinden wird.

    mehr lesen: Geschäftsführerwechsel bei der SimPlan Integrations

  • Was Ausbilder im Maschinen- und Anlagenbau beschäftigt

    Was Ausbilder im Maschinen- und Anlagenbau beschäftigt

    Laut VDMA-Ausbildungsumfrage steht die duale Ausbildung im Maschinen- und Anlagenbau auf einem stabilen Fundament und punktet mit hochmotivierten und zufriedenen Ausbilderinnen und Ausbildern.

    mehr lesen: Was Ausbilder im Maschinen- und Anlagenbau beschäftigt

  • Forterro übernimmt 3E Datentechnik

    Forterro übernimmt 3E Datentechnik

    Forterro, ein europäischer Anbieter von Industriesoftware, hat die geplante Übernahme des Software-Spezialisten 3E Datentechnik bekannt gegeben, dessen Software bei der Konstruktion und Herstellung von Fenstern und Türen zum Einsatz kommt.

    mehr lesen: Forterro übernimmt 3E Datentechnik

  • AutoSim automatisiert die Erstellung digitaler Simulationsmodelle

    AutoSim automatisiert die Erstellung digitaler Simulationsmodelle

    Das Forschungsprojekt AutoSim vereinfacht die Erstellung von Simulationsmodellen für die Produktion. Es kombiniert intelligente Datenverarbeitung mit interoperablen Informationsmodellen.

    mehr lesen: AutoSim automatisiert die Erstellung digitaler Simulationsmodelle

  • SAP investiert in KI-Unternehmen n8n

    SAP investiert in KI-Unternehmen n8n

    SAP investiert in die KI-Automatisierungsplattform n8n, wodurch sich die Bewertung des in Berlin ansässigen Startups auf 5,2Mrd.US$ erhöht und somit mehr als verdoppelt.

    mehr lesen: SAP investiert in KI-Unternehmen n8n

  • BSI veröffentlicht G7-Richtlinie zu SBOM for AI

    BSI veröffentlicht G7-Richtlinie zu SBOM for AI

    Unter der Federführung des BSI und der italienischen Cybersicherheitsbehörde ACN haben die Cybersicherheitsbehörden der G7-Staaten unter Mitwirkung der EU Kommission eine Richtlinie zur Software Bill of Materials (SBOM) for AI…

    mehr lesen: BSI veröffentlicht G7-Richtlinie zu SBOM for AI

  • Was passiert mit dem Menschen, wenn die Roboter kommen?

    Was passiert mit dem Menschen, wenn die Roboter kommen?

    Künstliche Intelligenz automatisiert längst digitale Prozesse. Jetzt übernehmen Roboter auch physische Routinen. Was das für die Menschen bedeutet, beleuchtet Sören Michl, Vice President AI Adoption bei IFS.

    mehr lesen: Was passiert mit dem Menschen, wenn die Roboter kommen?

  • Ein Schritt auf dem Weg zum Quanteninternet?

    Ein Schritt auf dem Weg zum Quanteninternet?

    Seit mehr als 60 Jahren gilt das ‚Bellsche Theorem‘ als Goldstandard, um zu zeigen, dass die Quantenmechanik den Regeln der klassischen Physik widerspricht.

    mehr lesen: Ein Schritt auf dem Weg zum Quanteninternet?

  • Der VDI feiert 170-jähriges Bestehen

    Der VDI feiert 170-jähriges Bestehen

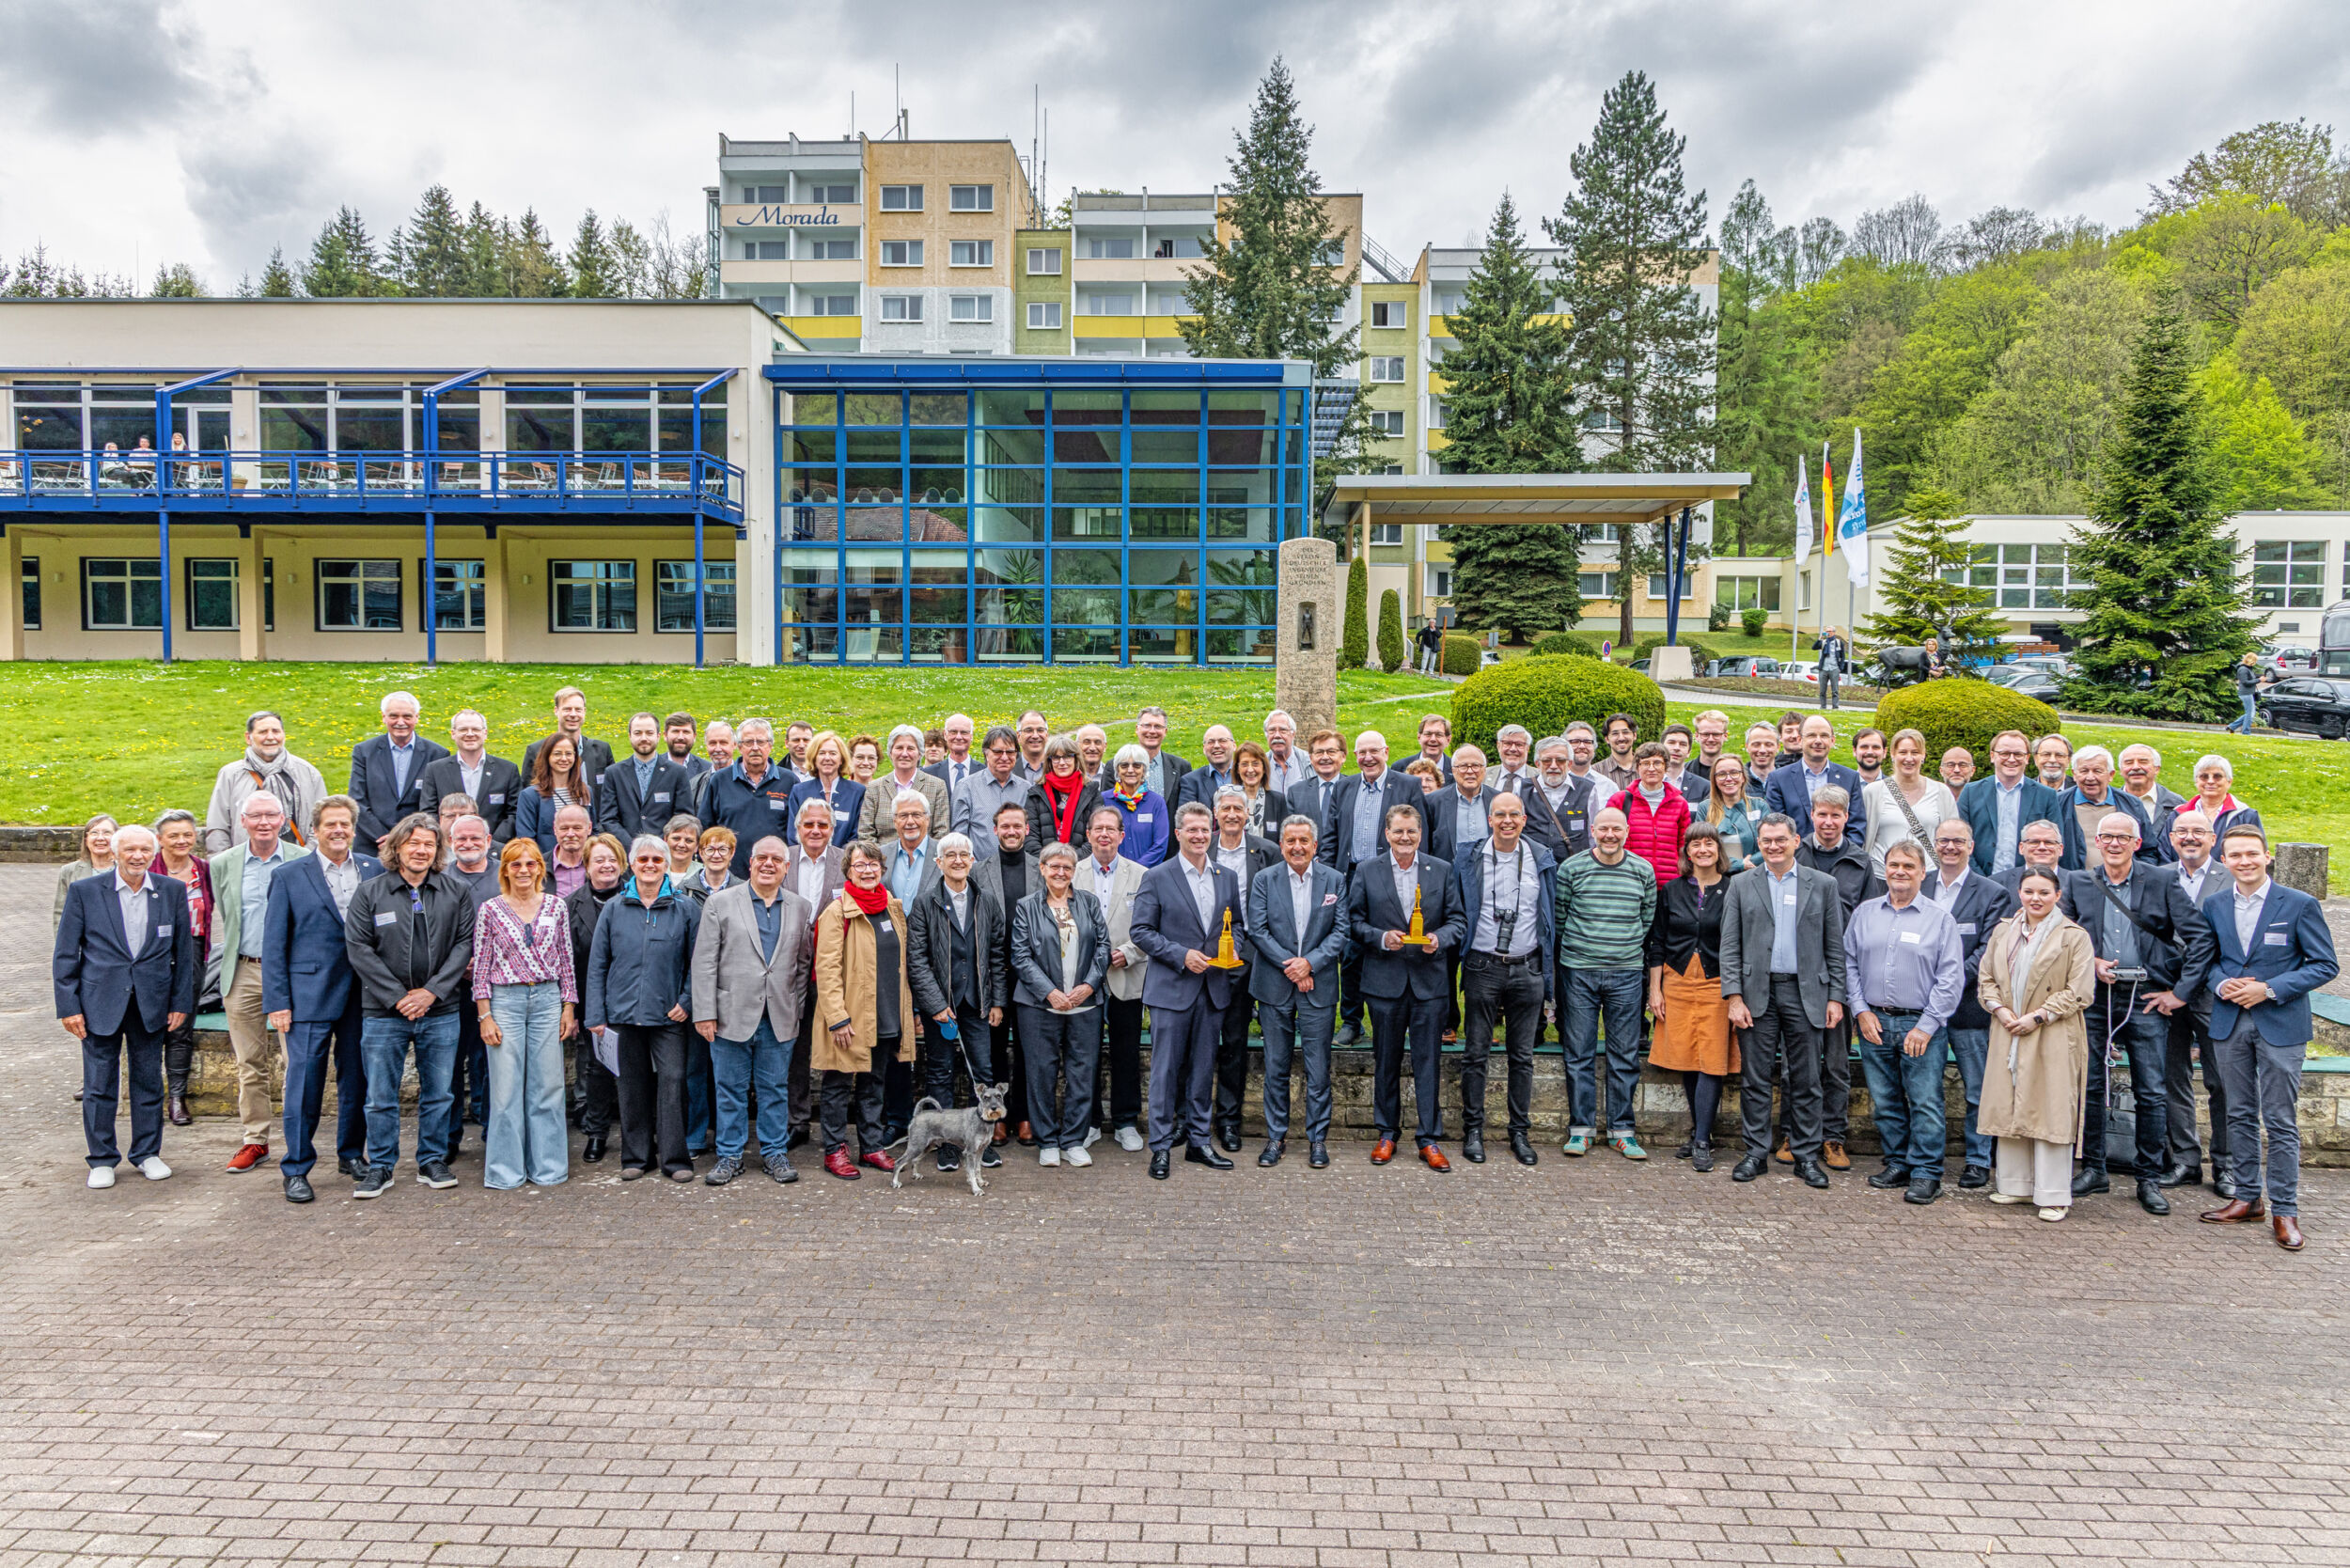
    Vor 170 Jahren, am 12. Mai 1856, wurde der VDI in Alexisbad gegründet. Aus diesem Anlass blickt der Verein zurück und gibt zugleich die Gründung eines neuen Gremiums bekannt.

    mehr lesen: Der VDI feiert 170-jähriges Bestehen

  • Cobot vs. stationär: Wie Roboter in der Fabrik eingesetzt werden

    Cobot vs. stationär: Wie Roboter in der Fabrik eingesetzt werden

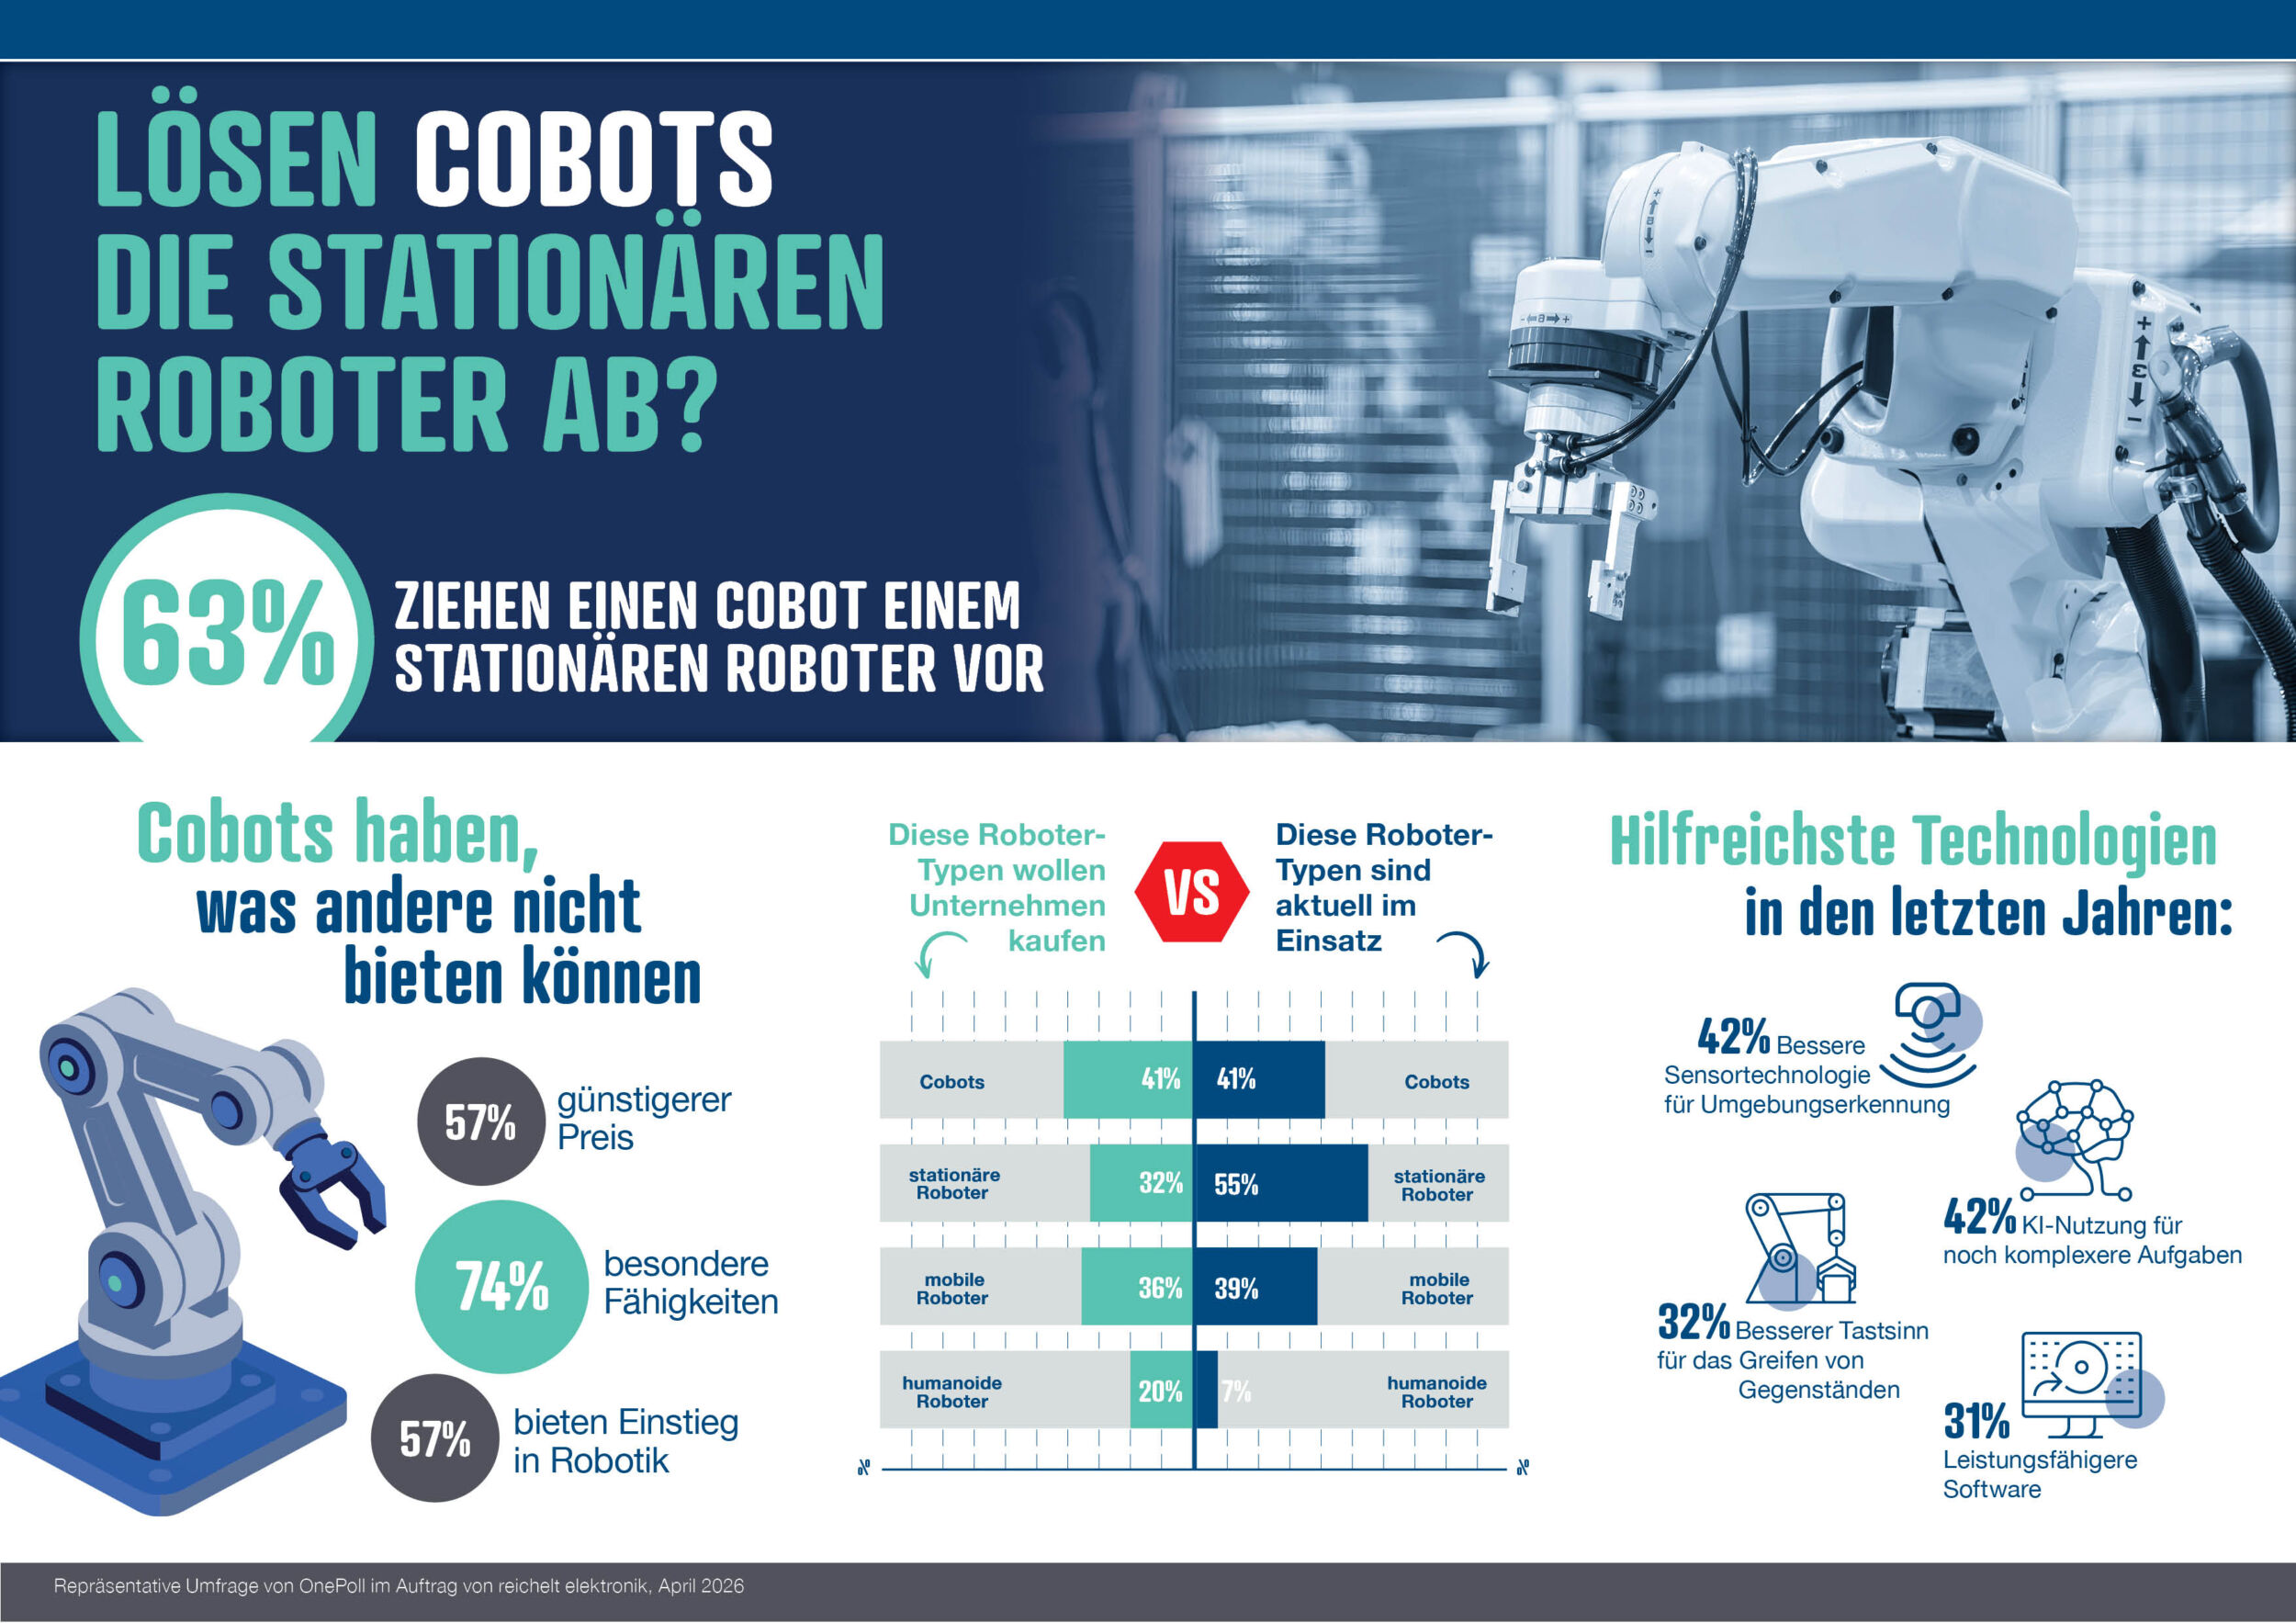
    Eine aktuelle Robotik-Studie von Reichelt Elektronik, durchgeführt durch das unabhängige Institut OnePoll, untersucht, welche Arten von Robotern in deutschen Produktionsstätten eingesetzt werden und welche Arbeiten sie übernehmen.

    mehr lesen: Cobot vs. stationär: Wie Roboter in der Fabrik eingesetzt werden