Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

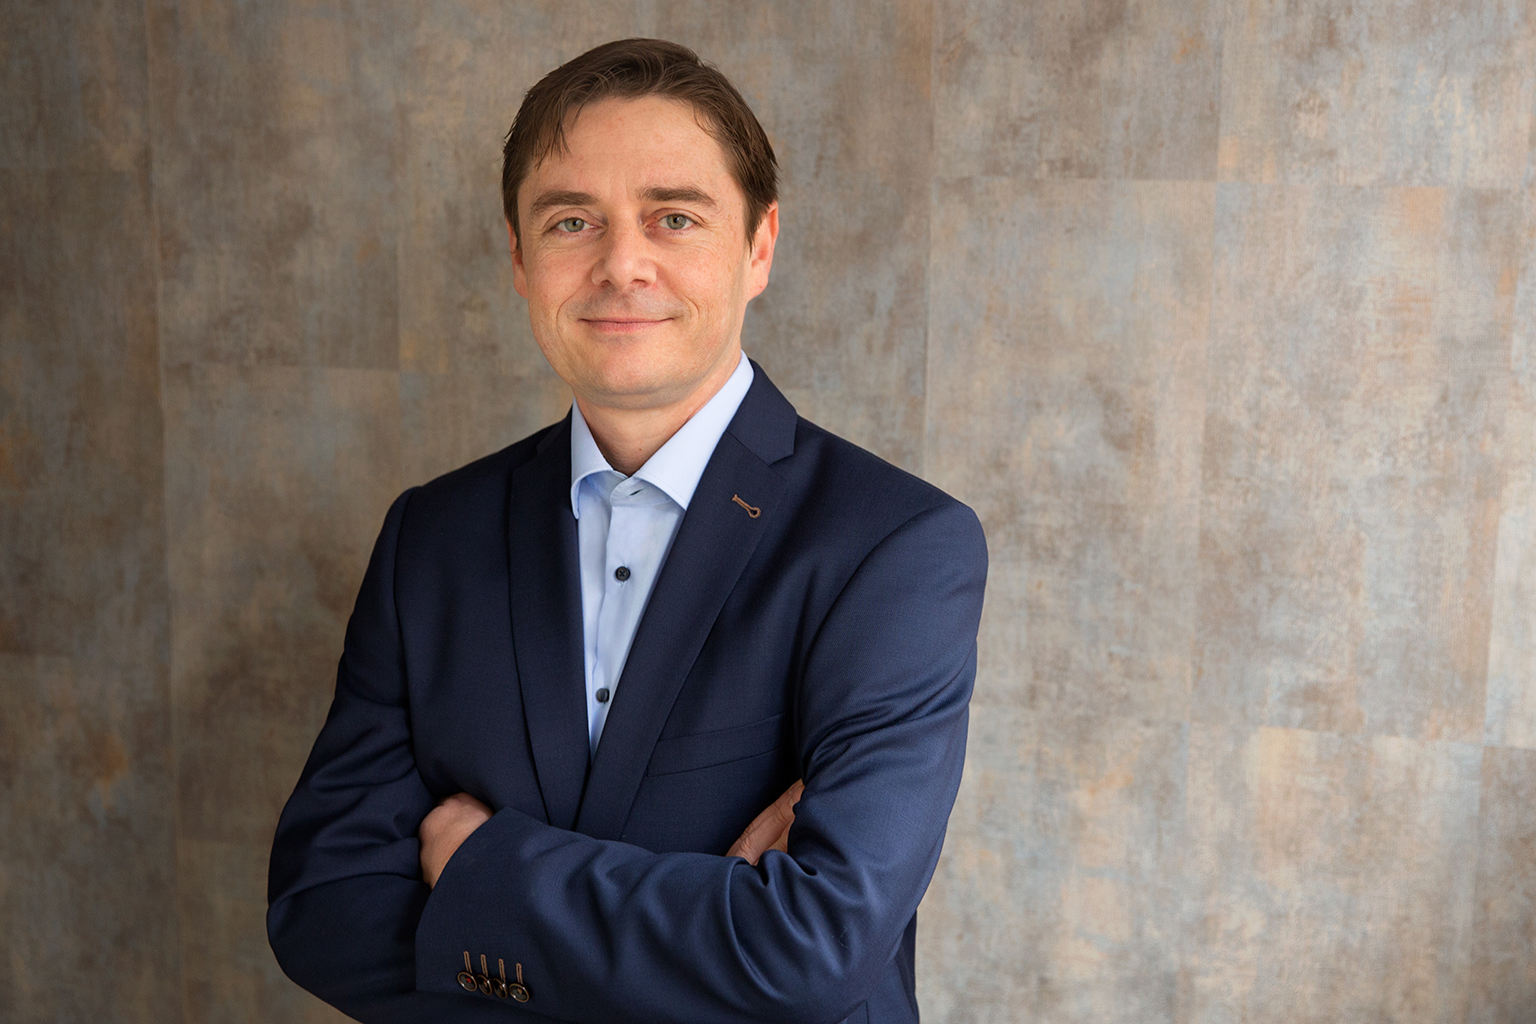
Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Cybersecurity-Startup gesucht

    Cybersecurity-Startup gesucht

    In eine neue Runde geht der UP21@it-sa Award für Cybersecurity-Startups aus der DACH Region. Er bietet jungen Unternehmen die Chance, sich in Speed-Pitches vor Fachpublikum, Experten und Investoren zu bewähren…

    mehr lesen: Cybersecurity-Startup gesucht

  • Covid-19-bedingte Cyberkriminalität stark gestiegen

    Covid-19-bedingte Cyberkriminalität stark gestiegen

    NTT hat kürzlich seinen Global Threat Intelligence Report 2021 veröffentlicht. Der Bericht zeigt, dass Hacker die derzeitige Ausnahmesituation ausnutzen, indem sie wichtige Branchen und gängige Schwachstellen aus der Umstellung auf…

    mehr lesen: Covid-19-bedingte Cyberkriminalität stark gestiegen

  • IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    Der Digitalverband Bitkom kritisierte das neu verabschiedete IT-Sicherheitsgesetz 2.0 der deutschen Bundesregierung als „eine Kombination aus technischer Zertifizierungsmaschinerie und politisch-regulatorischem Gutdünken mit fragwürdigem Mehrwert für die IT-Sicherheit“.

    mehr lesen: IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

  • Firewall für Automatisierungsnetzwerke

    Firewall für Automatisierungsnetzwerke

    Die Firewall SecurityBridge gewährleistet laut Hersteller Pilz ab sofort auch die Überwachung der Datenkommunikation beliebiger weiterer Netzwerkteilnehmer außerhalb der Pilz-Produktfamilie.

    mehr lesen: Firewall für Automatisierungsnetzwerke

  • Alltrotec blickt auf 30+1 Jahre zurück

    Alltrotec blickt auf 30+1 Jahre zurück

    Eigentlich sollte zum 30-jährigen Bestehen bereits im vergangenen Jahr gefeiert werden, jedoch hat die Corona-Pandemie einen Strich durch die Rechnung gemacht.

    mehr lesen: Alltrotec blickt auf 30+1 Jahre zurück

  • Zweistelliges Wachstum im März

    Zweistelliges Wachstum im März

    Im März haben die deutschen Maschinen- und Anlagenbauer ihre Maschinenexporte im Vergleich zum Vorjahr um rund 13 Prozent gesteigert, was jedoch auch der niedrigen Vergleichsbasis aus dem Vorjahr geschuldet ist.

    mehr lesen: Zweistelliges Wachstum im März

  • Hacker erpressen dreifach

    Hacker erpressen dreifach

    Immer wieder sind Unternehmen und Organisationen von Ransomware-Angriffen betroffen. Der Softwareanbieter Check Point beobachtet dabei ein noch aggressiveres Vorgehen der Hacker.

    mehr lesen: Hacker erpressen dreifach

  • Machineering startet Partnerprogramm

    Machineering startet Partnerprogramm

    Im Rahmen eines neu aufgesetzten Partnerprogramms will der Simulationsspezialist Machineering Anwendern u.a. die Lösungsintegration erleichtern.

    mehr lesen: Machineering startet Partnerprogramm

  • Toby Alcock neuer CTO der Logicalis Group

    Toby Alcock neuer CTO der Logicalis Group

    Toby Alcock ist neuer Chief Technology Officer der Logicalis Group. Er bekleidete zuletzt die Position des Chief Technology Officer für Logicalis Australien.

    mehr lesen: Toby Alcock neuer CTO der Logicalis Group

  • SER Group mit neuem CEO und Executive Chairman

    SER Group mit neuem CEO und Executive Chairman

    Sven Behrendt ist neuer CEO der SER Group. Die Unternehmensgruppe teilt zudem mit, dass John Bates als Executive Chairman in den Beirat der SER Group berufen wurde.

    mehr lesen: SER Group mit neuem CEO und Executive Chairman

  • Lösung zur Voraussage von Ausfallzeiten

    Lösung zur Voraussage von Ausfallzeiten

    Mit Kaspersky Machine Learning for Anomaly Detection lassen sich Abweichungen in den Produktionsprozessen frühzeitig erkennen und Ausfallzeiten reduzieren.

    mehr lesen: Lösung zur Voraussage von Ausfallzeiten

  • Neuer Business Development Manager bei Itac

    Neuer Business Development Manager bei Itac

    Martin Strempel ist neuer Business Development Manager Data Analytics beim beim MES-Anbieter Itac Software. In seiner bisherigen Laufbahn bei der BMW Group war er u.a. für die Produktionssteuerung im Werk…

    mehr lesen: Neuer Business Development Manager bei Itac