Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

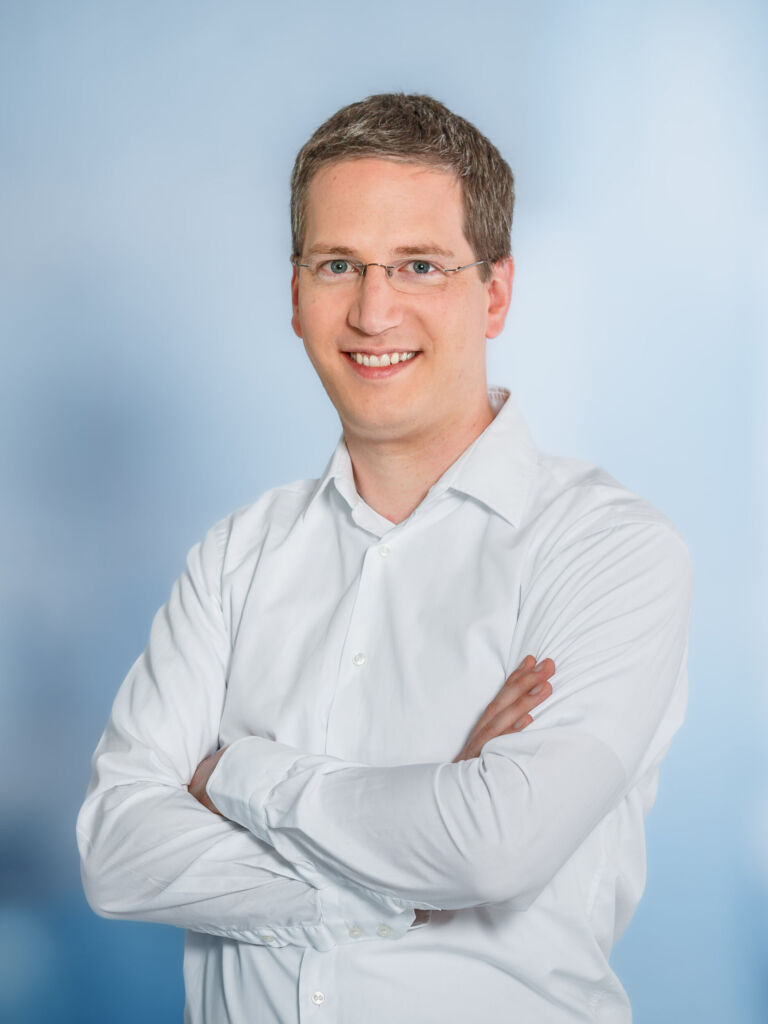
Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Führungswechsel bei SAS Deutschland

    Führungswechsel bei SAS Deutschland

    Helene Lengler tritt die Nachfolge von Annette Green an und wird Managing Director bei SAS Deutschland. Mit dem Führungswechsel sollen auch die Organisationen im DACH-Raum neu strukturiert werden.

    mehr lesen: Führungswechsel bei SAS Deutschland

  • Wieder mehr Kurzarbeit in der Industrie

    Wieder mehr Kurzarbeit in der Industrie

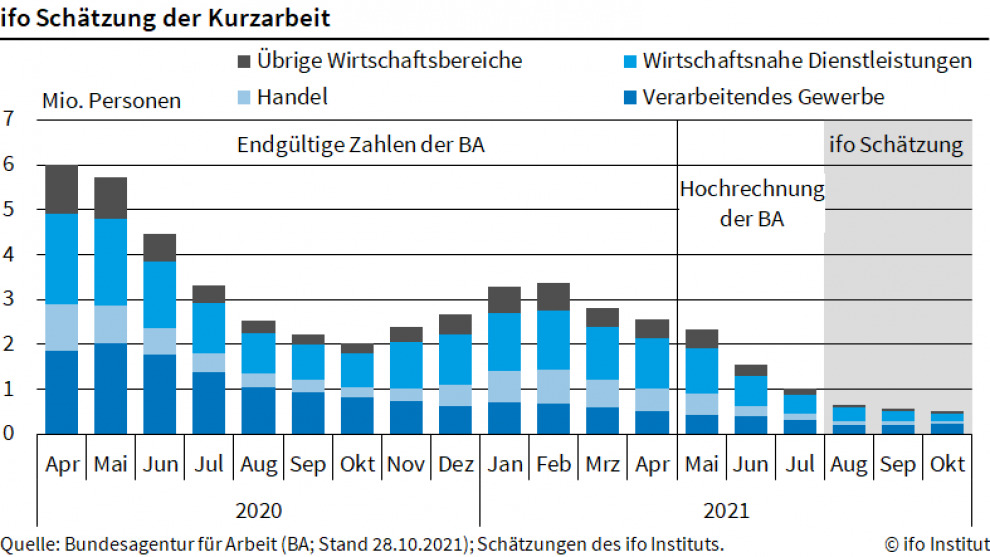
    Gegen den allgemeinen Trend hat die Kurzarbeit in der Industrie wieder zugenommen. Grund dafür sind die aktuellen Lieferengpässe bei den Vorprodukten.

    mehr lesen: Wieder mehr Kurzarbeit in der Industrie

  • SPS findet als 2G-Veranstaltung statt

    SPS findet als 2G-Veranstaltung statt

    Nachdem die Corona-Ampel in Bayern auf rot gesprungen ist, gilt für Veranstaltungen nun die 2G-Regel. Somit findet auch die SPS Ende November unter 2G-Bedingungen statt.

    mehr lesen: SPS findet als 2G-Veranstaltung statt

  • Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks hat Details zu einer Kooperation mit Siemens bekanntgegeben. Ziel der Zusammenarbeit ist es, Lösungen zur Absicherung unternehmenskritischer Netzwerken bereitzustellen, um die Risiken durch Cyberangriffe zu verringern.

    mehr lesen: Palo Alto Networks und Siemens kooperieren

  • Virtueller Browser schützt KRITIS vor Gefahren

    Virtueller Browser schützt KRITIS vor Gefahren

    35 Prozent aller Unternehmen, die zu den Kritischen Infrastrukturen (KRITIS) zählen, sind in den vergangenen zwölf Monaten Opfer eines Angriffs aus dem Internet geworden – mit zum Teil gravierenden Folgen…

    mehr lesen: Virtueller Browser schützt KRITIS vor Gefahren

  • Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Kaspersky-Forscher haben bei Lazarus verstärkte Angriffsfähigkeiten auf Lieferketten identifiziert. Des Weiteren setzt die Advanced-Persistent-Threat(APT)-Gruppe nun das plattformübergreifende MATA-Framework für Cyberspionage-Ziele ein.

    mehr lesen: Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

  • Quantenkommunikation über große Distanzen ermöglichen

    Quantenkommunikation über große Distanzen ermöglichen

    Die Digitalisierung schreitet voran, gleichzeitig braucht der wachsende Austausch sensibler Daten mehr Sicherheit. Ein Kommunikationsnetz, das auf den Gesetzen der Quantenphysik beruht, ist wegen der physikalisch garantierten Abhörsicherheit ein wichtiger…

    mehr lesen: Quantenkommunikation über große Distanzen ermöglichen

  • Höhere Standards für IoT Security ab 2024

    Höhere Standards für IoT Security ab 2024

    Das Internet der Dinge stellt eines der größten Risiken in der Informationstechnologie dar. Die EU-Kommission erhöht mit neuen Sicherheitsanforderungen deutlich den Druck auf Hersteller, Integratoren und Händler von IoT Geräten…

    mehr lesen: Höhere Standards für IoT Security ab 2024

  • Kaum wirksamer Schutz vor Cyberangriffen

    Kaum wirksamer Schutz vor Cyberangriffen

    55 Prozent der großen Unternehmen sind nicht in der Lage, Cyberangriffe schnell zu identifizieren, wirksam zu bekämpfen oder deren Auswirkungen schnell zu begrenzen. Dies geht einer Befragung der Unternehmensberatung Accenture…

    mehr lesen: Kaum wirksamer Schutz vor Cyberangriffen

  • VDMA und BKA vertiefen Zusammenarbeit

    VDMA und BKA vertiefen Zusammenarbeit

    Gemeinsam gegen Cybercrime VDMA und BKA vertiefen Zusammenarbeit Das Bundeskriminalamt (BKA) und der VDMA haben eine vertiefte Zusammenarbeit vereinbart. Durch gegenseitigen Erfahrungs- und Informationsaustausch soll erreicht werden, dass Cybercrime in…

    mehr lesen: VDMA und BKA vertiefen Zusammenarbeit

  • Industrial Transformation auf der Hannover Messe 2022

    Industrial Transformation auf der Hannover Messe 2022

    Digitalisierung und Nachhaltigkeit sind die Schwerpunktthemen der Hannover Messe 2022. Damit will die Industriemesse Impulse für mehr Klimaschutz in Wirtschaft und Industrie setzen. Die Hannover Messe wird im April 2022…

    mehr lesen: Industrial Transformation auf der Hannover Messe 2022

  • Siemens und Merck kooperieren

    Siemens und Merck kooperieren

    Im Rahmen einer Partnerschaft wollen Siemens und Merck Vertrauen in Machine-to-Machine-Kommunikation (M2M) in industriellen Wertschöpfungsketten fördern.

    mehr lesen: Siemens und Merck kooperieren