Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Igus übernimmt Atronia

    Igus übernimmt Atronia

    Igus hat im März die mehrheitlichen Anteile am portugiesischen Unternehmen Atronia Tailored Sensing erworben. Mit diesem strategischen Schritt will Igus auf dem Markt der vernetzten Kunststoffbauteile weiter expandieren. Ziel ist…

    mehr lesen: Igus übernimmt Atronia

  • Open Community Experience feiert Premiere in Mainz

    Open Community Experience feiert Premiere in Mainz

    Vom 22. bis 24. Oktober 2024 feiert die OCX in Mainz Premiere und bringt Open Source Communities zusammen. Der Fokus der Veranstaltung liegt auf den Bereichen Automotive und Mobility, Development…

    mehr lesen: Open Community Experience feiert Premiere in Mainz

  • Stehen humanoide Roboter bald am Fließband?

    Stehen humanoide Roboter bald am Fließband?

    Humanoide Roboter könnten ab 2025 serienreif sein. Das prognostiziert die Managementberatung Horváth und geht weiter davon aus, dass sich mit diesen Robotern mehr als 50 Prozent der manuellen Tätigkeiten automatisieren…

    mehr lesen: Stehen humanoide Roboter bald am Fließband?

  • Mehr Cyberangriffe, weniger Plagiatsfälle

    Mehr Cyberangriffe, weniger Plagiatsfälle

    Rund ein Viertel der Maschinen- und Anlagenbauer berichtet von signifikanten Cybersicherheitsvorfällen in den vergangenen zwei Jahren. Plagiatsfälle gingen in diesem Zeitraum hingegen zurück.

    mehr lesen: Mehr Cyberangriffe, weniger Plagiatsfälle

  • Stand der OT-Sicherheit

    Stand der OT-Sicherheit

    Ein neuer Bericht von ABI Research und Palo Alto Networks über den Stand der OT-Sicherheit hat ergeben, dass im vergangenen Jahr eines von vier Industrieunternehmen angab, seinen Betrieb aufgrund eines…

    mehr lesen: Stand der OT-Sicherheit

  • Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Im Rahmen der Hannover Messe 2024 haben der Forschungsbeirat Industrie 4.0 sowie die Plattform Industrie 4.0 Stellung zum Umgang mit dem Begriff ‚Industrie 5.0‘ genommen.

    mehr lesen: Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

  • Maschinenbau rechnet nicht mit Konjunkturerholung

    Maschinenbau rechnet nicht mit Konjunkturerholung

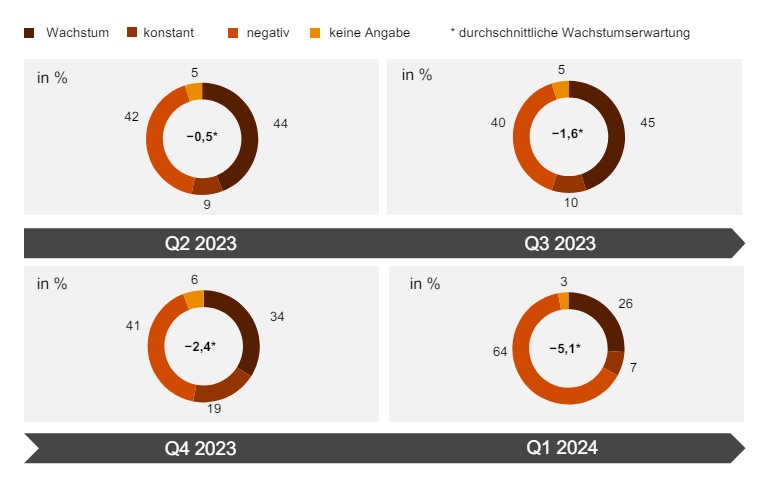
    Besorgt blicken die Entscheidungsträger im Maschinen- und Anlagenbau auf die konjunkturelle Entwicklung in Deutschland.

    mehr lesen: Maschinenbau rechnet nicht mit Konjunkturerholung

  • Sprint zur Cyber Resilience Act-Konformität

    Sprint zur Cyber Resilience Act-Konformität

    Wie erfüllt Open Source Software die Anforderungen des europäischen Cyber Resilience Act? Auf Basis etablierter Prozesse wollen die Apache Software Foundation, die Blender Foundation, die OpenSSL Software Foundation, die PHP…

    mehr lesen: Sprint zur Cyber Resilience Act-Konformität

  • Wie KI und Mensch im Team zusammenarbeiten

    Wie KI und Mensch im Team zusammenarbeiten

    In einer neuen Expertise mit dem Titel ‘künstliche Intelligenz und industrielle Arbeit’ des Forschungsbeirats Industrie 4.0 zeigen das Fraunhofer IEM und das Fraunhofer IML Gestaltungsoptionen und Handlungsfelder auf, wie KI…

    mehr lesen: Wie KI und Mensch im Team zusammenarbeiten

  • VDMA: -7% für europäische Bildverarbeitungsindustrie

    VDMA: -7% für europäische Bildverarbeitungsindustrie

    Basierend auf den neuesten VDMA-Umfragen, verzeichnete die europäische Bildverarbeitungsindustrie 2023 einen Umsatzrückgang von 7%. Die VDMA Fachabteilung Machine Vision rechnet mit einem weiteren Umsatzrückgang von 3% für das laufende Jahr.

    mehr lesen: VDMA: -7% für europäische Bildverarbeitungsindustrie

  • Industrie noch zurückhaltend bei Manufacturing-X

    Industrie noch zurückhaltend bei Manufacturing-X

    Manufacturing-X ist vielen Unternehmen zwar ein Begriff. Allerdings haben sich bisher die meisten Industrieunternehmen noch nicht näher mit dem Datenökosystem befasst.

    mehr lesen: Industrie noch zurückhaltend bei Manufacturing-X

  • 159.000 offene Stellen in Ingenieurberufen

    159.000 offene Stellen in Ingenieurberufen

    Die Zahl der offenen Stellen in Ingenieurberufen bewegt sich im vierten Quartal 2023 weiter auf hohem Niveau. Besonders Berufsfelder mit Klimaschutz- und Digitalisierungsbezug weisen im aktuellen VDI/IW-Ingenieurmonitor eine hohe Engpasskennziffer…

    mehr lesen: 159.000 offene Stellen in Ingenieurberufen