„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Yaskawa baut neue Europa-Zentrale

    Yaskawa baut neue Europa-Zentrale

    Yaskawa hat den Grundstein für eine neue Europa-Zentrale in Hattersheim gelegt. Das Unternehmen investiert rund 23Mio.€ in den neuen Standort.

    mehr lesen: Yaskawa baut neue Europa-Zentrale

  • VDMA Robotik + Automation wählt neuen Vorstand

    VDMA Robotik + Automation wählt neuen Vorstand

    Der VDMA Robotik + Automation hat im Rahmen seiner Mitgliederversammlung einen neuen Vorstand gewählt. Als neuer Vorsitzender folgt Hahn Automation-CEO Frank Konrad auf Wilfried Eberhardt.

    mehr lesen: VDMA Robotik + Automation wählt neuen Vorstand

  • Siemens und Zscaler kooperieren

    Siemens und Zscaler kooperieren

    Siemens und Zscaler arbeiten zusammen, um Kunden den sicheren Zugriff vom Arbeitsplatz im Büro oder mobil auf Operational-Technology(OT)-Systeme und -Anwendungen im Produktionsnetzwerk zu ermöglichen.

    mehr lesen: Siemens und Zscaler kooperieren

  • Bechtle erwirbt Open Networks

    Bechtle erwirbt Open Networks

    Der österreichische Ableger von Bechtle hat Open Networks erworben. Die neuen Spezialisten bringen insbesondere Erfahrung in den Bereichen Application Services, Datacenter, Security und Netzwerk mit. Die Firma betreut rund 250…

    mehr lesen: Bechtle erwirbt Open Networks

  • Wie Firmen Innovationspotenzial freisetzen

    Wie Firmen Innovationspotenzial freisetzen

    Viele Konzepte etwa für Modern Workplaces und Digitalisierung hinterfragen Unternehmenskonzepte, die auf traditionelle Strukturen und Hierarchien setzen. Robert Lindner, Senior Regional Director & Country Manager Germany bei Red Hat, hat…

    mehr lesen: Wie Firmen Innovationspotenzial freisetzen

  • Blue Yonder gehört jetzt Panasonic

    Blue Yonder gehört jetzt Panasonic

    Panasonic hat sämtliche Unternehmensanteile des IT-Plattformanbieters Blue Yonder erworben. Der Kauf ist Teil der Konzern-Strategie, einzelne Geschäftsfelder zu stärken. Blue Yonder bewertet die Investition mit 8,5 Milliarden US-Dollar.

    mehr lesen: Blue Yonder gehört jetzt Panasonic

  • Maschinenbauern gehen Komponenten aus

    Maschinenbauern gehen Komponenten aus

    Die Auftragsbücher im Maschinen- und Anlagenbau füllen sich, aber immer mehr Firmen verzeichnen Engpässe in ihren Lieferketten. Auch der Fachkräftemangel wird vermehrt zum Problem. Zu diesen Erkenntnissen kommt der VDMA…

    mehr lesen: Maschinenbauern gehen Komponenten aus

  • 25 Prozent der Firmen planen höhere Investitionen

    25 Prozent der Firmen planen höhere Investitionen

    Erwartungen an die Post-Covid-Zeit 25 Prozent der Firmen planen höhere Investitionen 70 Prozent der Fertigungsunternehmen rechnen mit einem Wachstum ihrer Branche, gaben die Teilnehmer in einer Umfrage von CBAF an.…

    mehr lesen: 25 Prozent der Firmen planen höhere Investitionen

  • Cyberangriffsrisiko reduzieren

    Cyberangriffsrisiko reduzieren

    Bei sechs von zehn (63%) Cyberangriffen, die vom Kaspersky Global Emergency Response Team untersucht wurden, setzen die Angreifer Brute-Force-Methoden ein und nutzen Schwachstellen aus, um die IT-Systeme eines Unternehmens zu…

    mehr lesen: Cyberangriffsrisiko reduzieren

  • Phishing-Mails verursachen die höchsten Schäden

    Phishing-Mails verursachen die höchsten Schäden

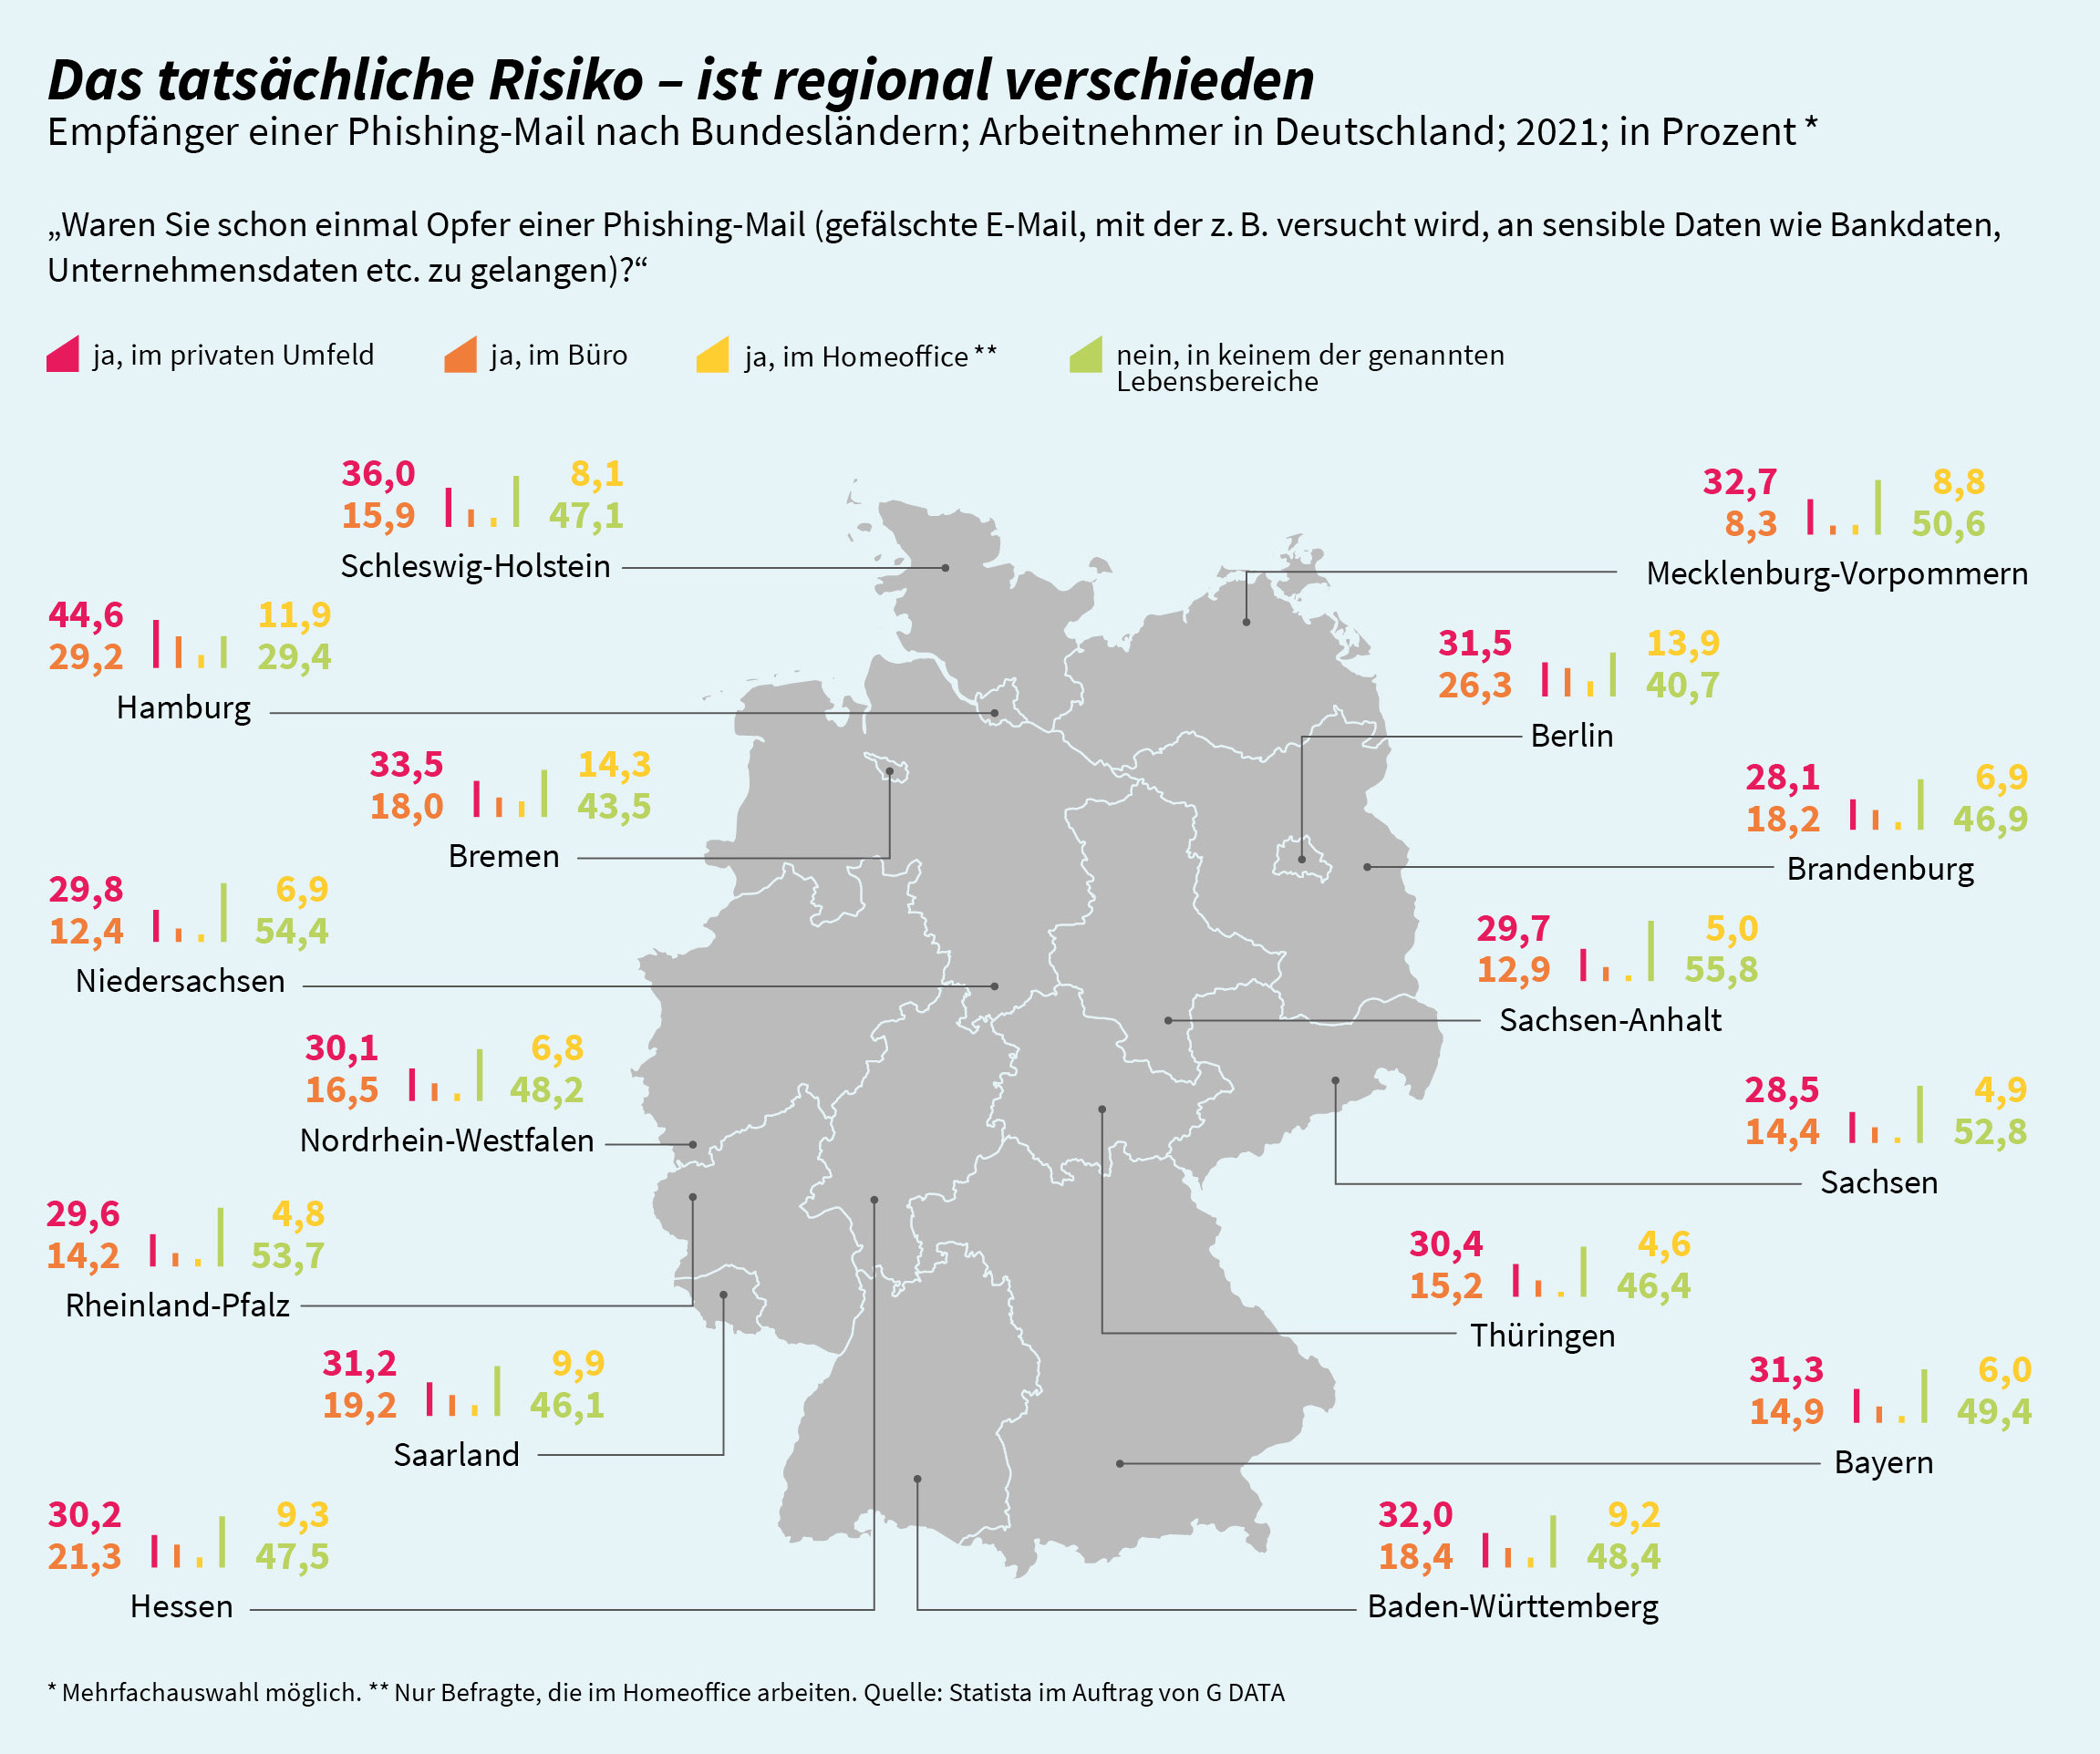
    Schreiende Kinder, ungewohntes Arbeitsumfeld und schlechte Büroausstattung: Das Arbeiten im Homeoffice ist nicht für alle Arbeitnehmerinnen und Arbeitnehmer nur angenehm.

    mehr lesen: Phishing-Mails verursachen die höchsten Schäden

  • Endpoint-Schutz bei Offline-Systemen

    Endpoint-Schutz bei Offline-Systemen

    In Teilen der IT-Welt dominiert die Meinung, dass einige Systeme keinen Endpoint-Schutz benötigen. Diese Einschätzung ist häufig für solche Geräte anzutreffen, die isoliert und nicht mit dem Internet verbunden sind…

    mehr lesen: Endpoint-Schutz bei Offline-Systemen

  • Top Malware im August 2021

    Top Malware im August 2021

    Check Point Research hat den Global Threat Index für August 2021 veröffentlicht. Formbook ist nun die am weitesten verbreitete Malware in Deutschland.

    mehr lesen: Top Malware im August 2021