„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Phishing-Mails verursachen die höchsten Schäden

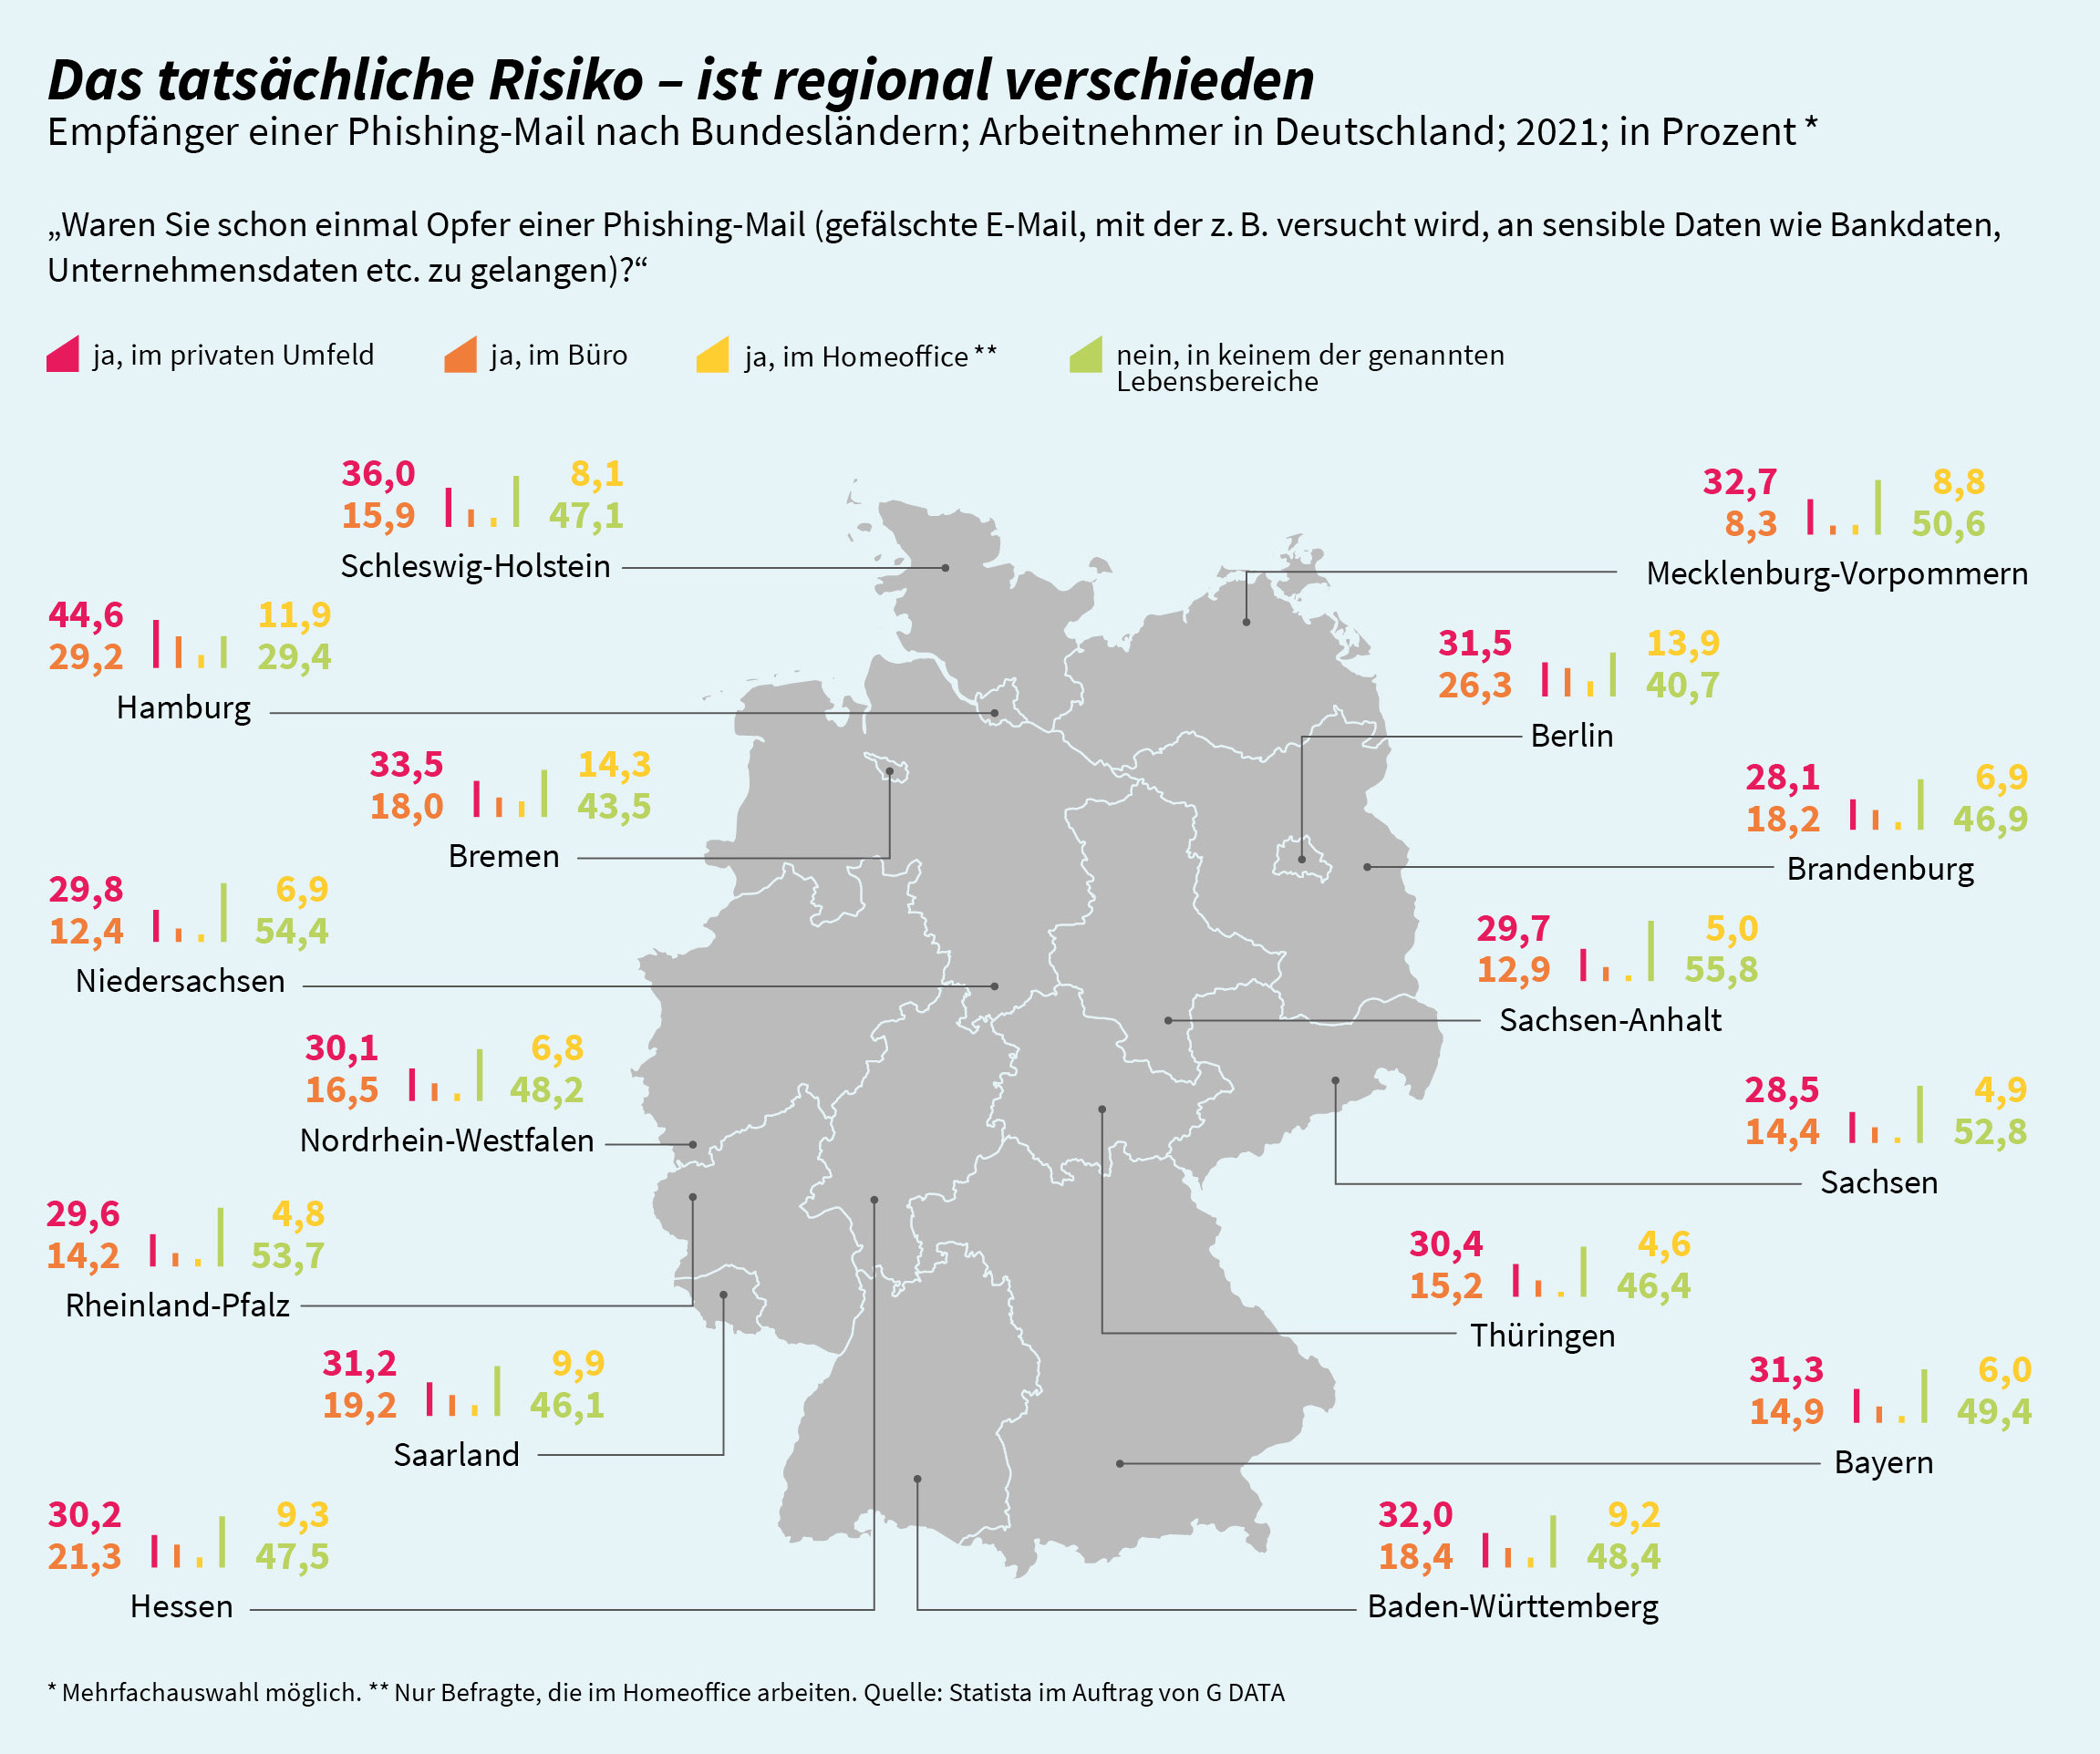
    Phishing-Mails verursachen die höchsten Schäden

    Schreiende Kinder, ungewohntes Arbeitsumfeld und schlechte Büroausstattung: Das Arbeiten im Homeoffice ist nicht für alle Arbeitnehmerinnen und Arbeitnehmer nur angenehm.

    mehr lesen: Phishing-Mails verursachen die höchsten Schäden

  • Endpoint-Schutz bei Offline-Systemen

    Endpoint-Schutz bei Offline-Systemen

    In Teilen der IT-Welt dominiert die Meinung, dass einige Systeme keinen Endpoint-Schutz benötigen. Diese Einschätzung ist häufig für solche Geräte anzutreffen, die isoliert und nicht mit dem Internet verbunden sind…

    mehr lesen: Endpoint-Schutz bei Offline-Systemen

  • Top Malware im August 2021

    Top Malware im August 2021

    Check Point Research hat den Global Threat Index für August 2021 veröffentlicht. Formbook ist nun die am weitesten verbreitete Malware in Deutschland.

    mehr lesen: Top Malware im August 2021

  • Oberflächentechnik und IT in der Zulieferindustrie

    Oberflächentechnik und IT in der Zulieferindustrie

    Die 16. FMB – Zuliefermesse Maschinenbau findet vom 10. bis 12. November 2021 im Messezentrum Bad Salzuflen statt. Zu den Topthemen kürte Veranstalter Easyfairs die Oberflächentechnik und Digitalisierung.

    mehr lesen: Oberflächentechnik und IT in der Zulieferindustrie

  • Koexistenzmanagement von Funksystemen

    Koexistenzmanagement von Funksystemen

    Im September 2021 erscheint die Richtlinie VDI/VDE 2185 Blatt 2 ‚Funkgestützte Kommunikation in der Automatisierungstechnik – Koexistenzmanagement von Funksystemen‘. Wenn unterschiedliche Funksysteme bei Automatisierungsaufgaben unterstützen, ist mit einer gegenseitigen Beeinflussung…

    mehr lesen: Koexistenzmanagement von Funksystemen

  • Unternehmen zweifeln an Ransomware-Resilienz

    Unternehmen zweifeln an Ransomware-Resilienz

    Unternehmen verwalten heute mehr als zehn Mal so große Datenmengen wie noch vor fünf Jahren. Dabei befürchteten 62 % der Befragten in einer aktuellen Untersuchung von Dell Technologies, ihre Maßnahmen…

    mehr lesen: Unternehmen zweifeln an Ransomware-Resilienz

  • 71 Prozent der Firmen nutzen quelloffene Software

    71 Prozent der Firmen nutzen quelloffene Software

    Bitkom-Umfrage zu Open Source 71 Prozent der Firmen nutzen quelloffene Software In einer aktuellen Befragung des Bitkom gaben 71 Prozent der Teilnehmer an, frei verfügbare Programme im Unternehmen zu nutzen.…

    mehr lesen: 71 Prozent der Firmen nutzen quelloffene Software

  • MES zwischen On-Premise und Cloud-Betrieb

    MES zwischen On-Premise und Cloud-Betrieb

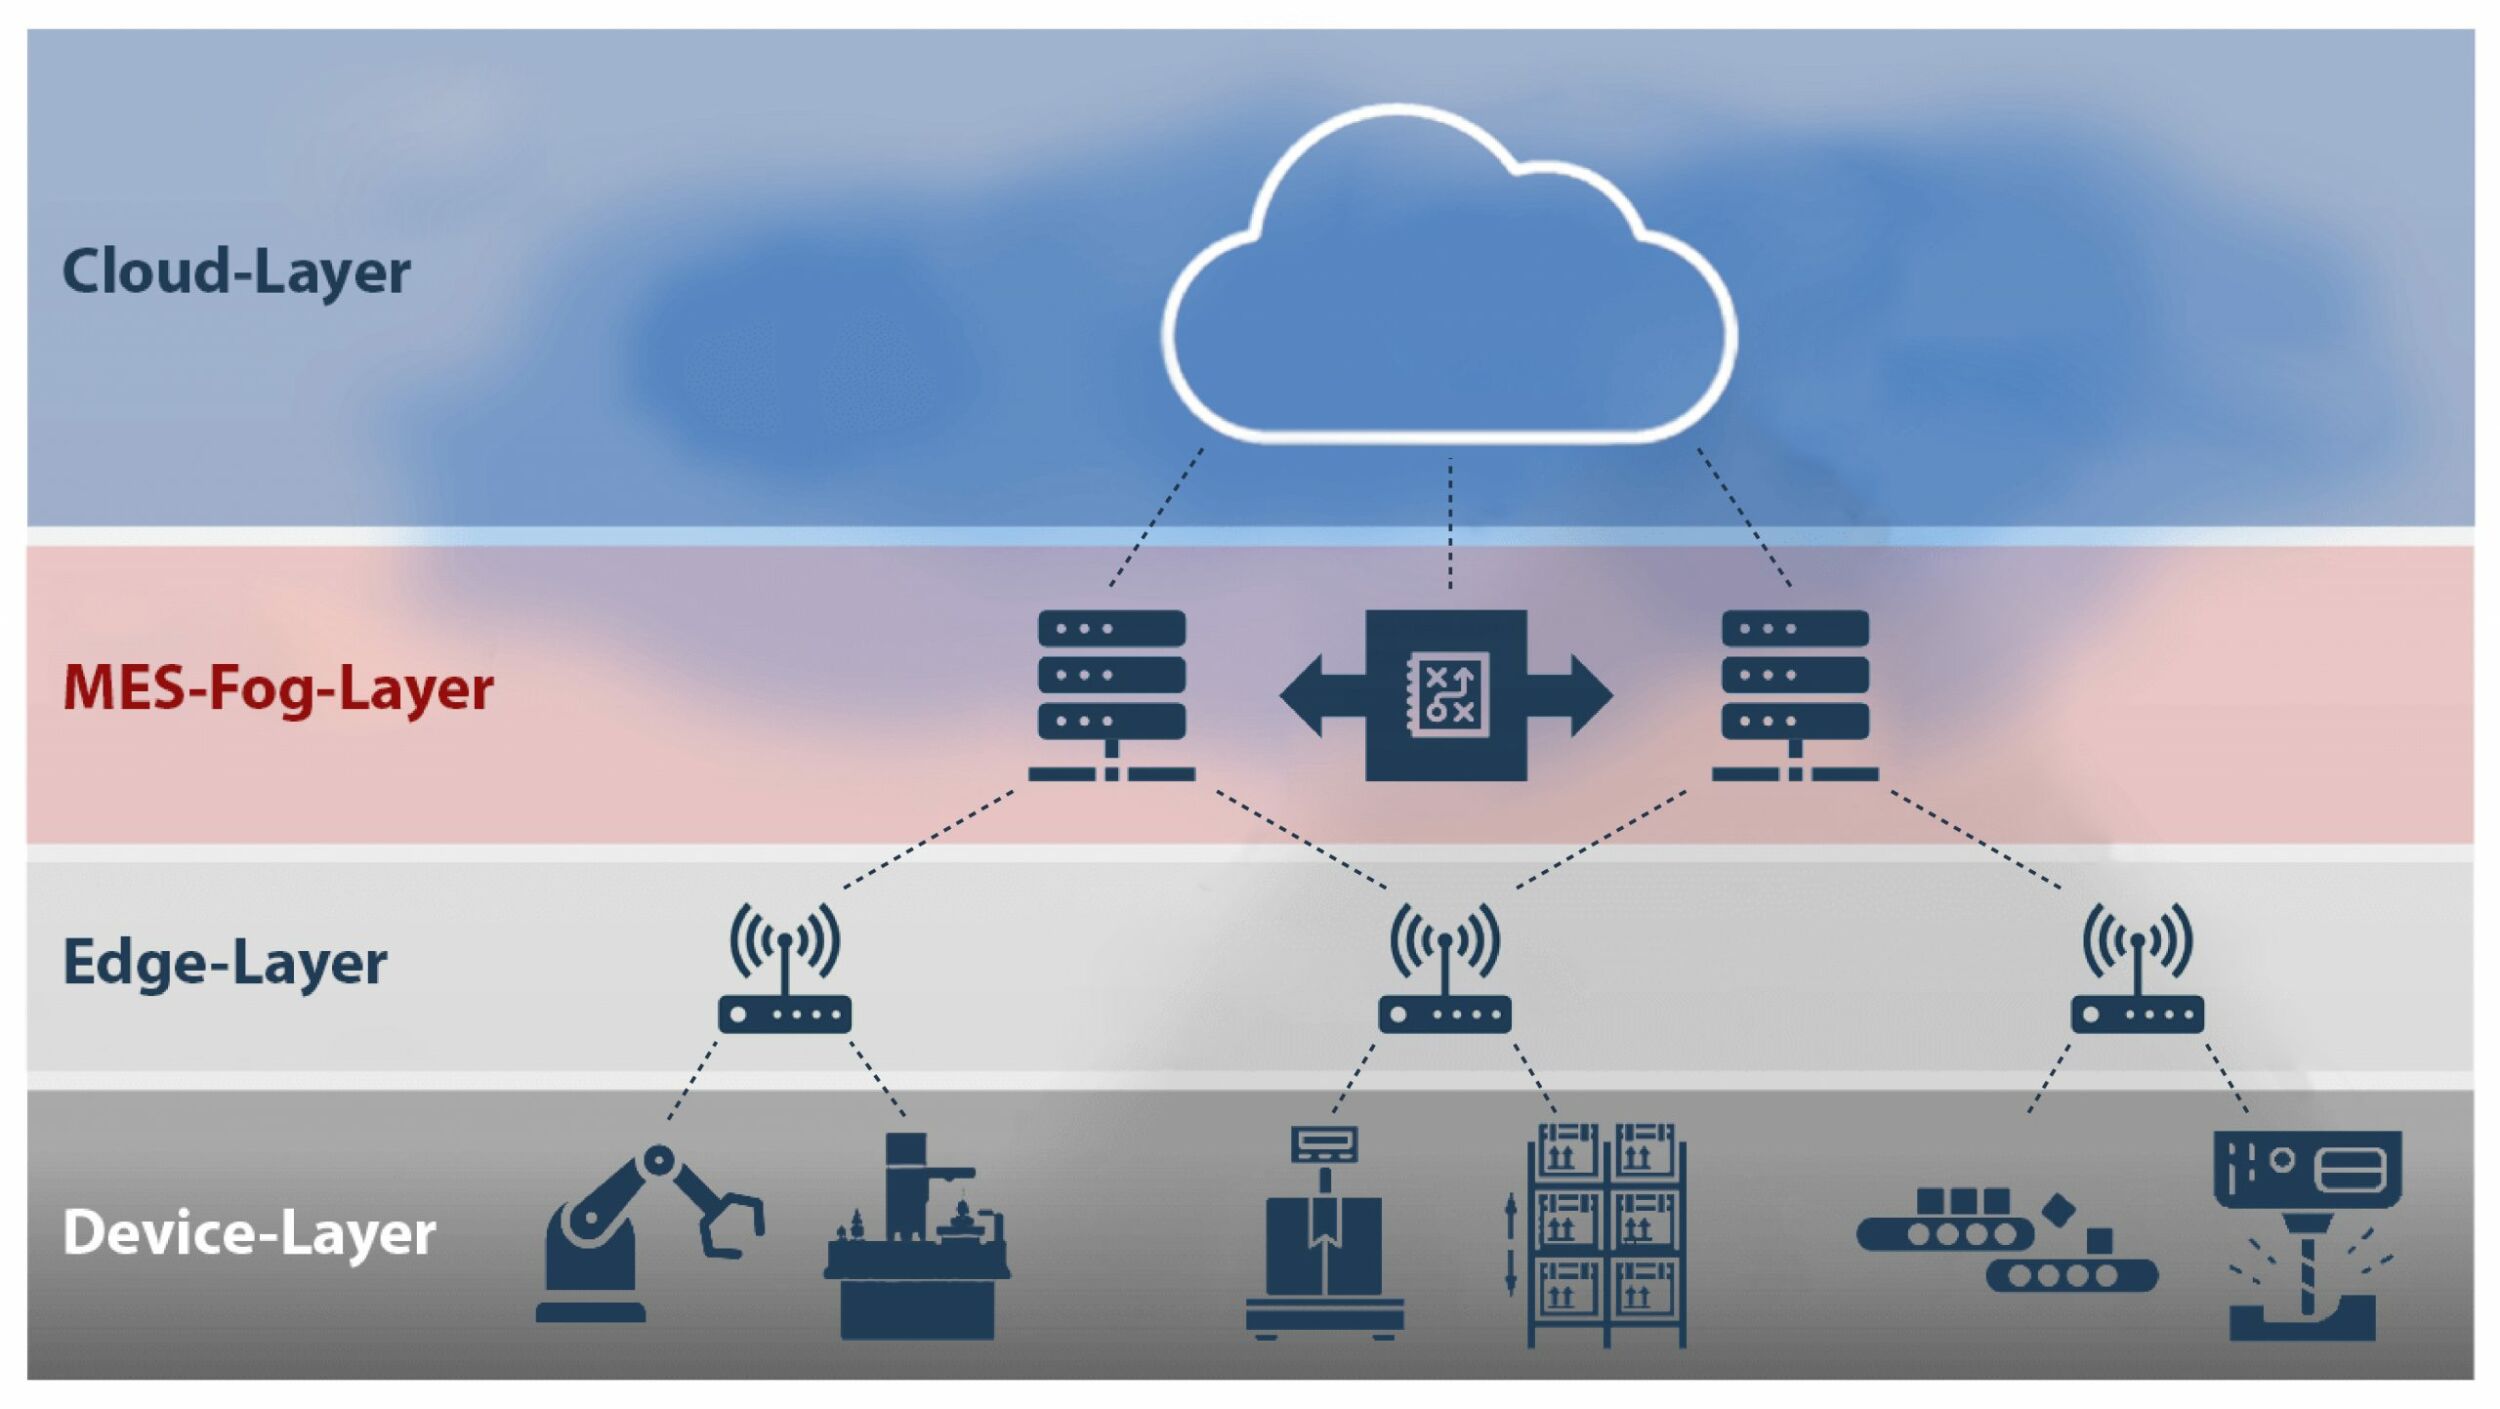
    Der MES-Anbieter Proxia Software kapselt Funktionen seiner Software, um Anwendern mehr Flexibilität beim Cloud-Betrieb ihres Produktionssteuerungssystems zu ermöglichen. Eine Datenvorverarbeitung im sogenannten Fog Layer soll durch eine geringere Anzahl an…

    mehr lesen: MES zwischen On-Premise und Cloud-Betrieb

  • Zwei Neuzugänge bei Igel

    Zwei Neuzugänge bei Igel

    Christiane Ohlgart und Kris Hamner verstärken das Management-Team von Igel. Ohlgart wird als neue Finanzchefin und Hamner als neuer Personalchef zum Executive Team in San Francisco stoßen.

    mehr lesen: Zwei Neuzugänge bei Igel

  • Einheitliche Standards für die Industrie 4.0

    Einheitliche Standards für die Industrie 4.0

    In dem vom Bundesministerium für Wirtschaft und Energie geförderten Forschungsprojekt InterOpera wollen Forscherinnen und Forscher zusammen mit der Industrie einheitliche Methoden zur Umsetzung der Verwaltungsschale in der Praxis erarbeiten.

    mehr lesen: Einheitliche Standards für die Industrie 4.0

  • BSI fordert den Crashtest für Cyber-Sicherheit

    BSI fordert den Crashtest für Cyber-Sicherheit

    In seinem Branchenbild Automotive spricht sich das Bundesamt für Sicherheit in der Informationstechnik dafür aus, auch die Cybersicherheit in der Lieferkette der Automobilbauer bzw. in einem frühen Entwicklungsstadium in den…

    mehr lesen: BSI fordert den Crashtest für Cyber-Sicherheit

  • Schnittstellen validieren in regulierten Industrien

    Schnittstellen validieren in regulierten Industrien

    Die Richtlinie VDI/VDE 3516 Blatt 6 ‚Validierung im GxP-Umfeld – Validierung von Schnittstellen‘ ist im August 2021 erschienen. Sie lässt sich zur Validierung von Schnittstellen zwischen computergestützten Systemen im regulierten…

    mehr lesen: Schnittstellen validieren in regulierten Industrien