„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

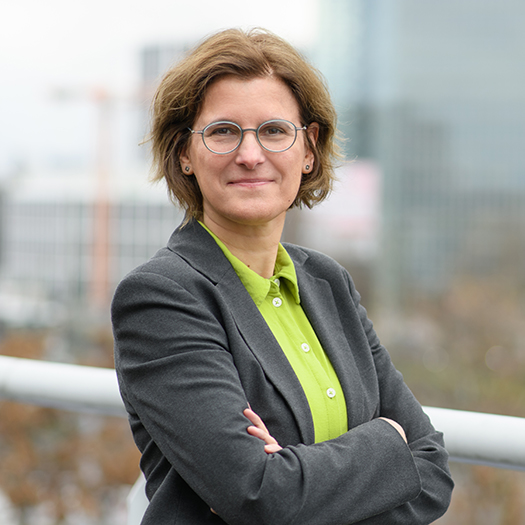
Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • PWC-Studie ‚Digital Trust Insights 2022‘

    PWC-Studie ‚Digital Trust Insights 2022‘

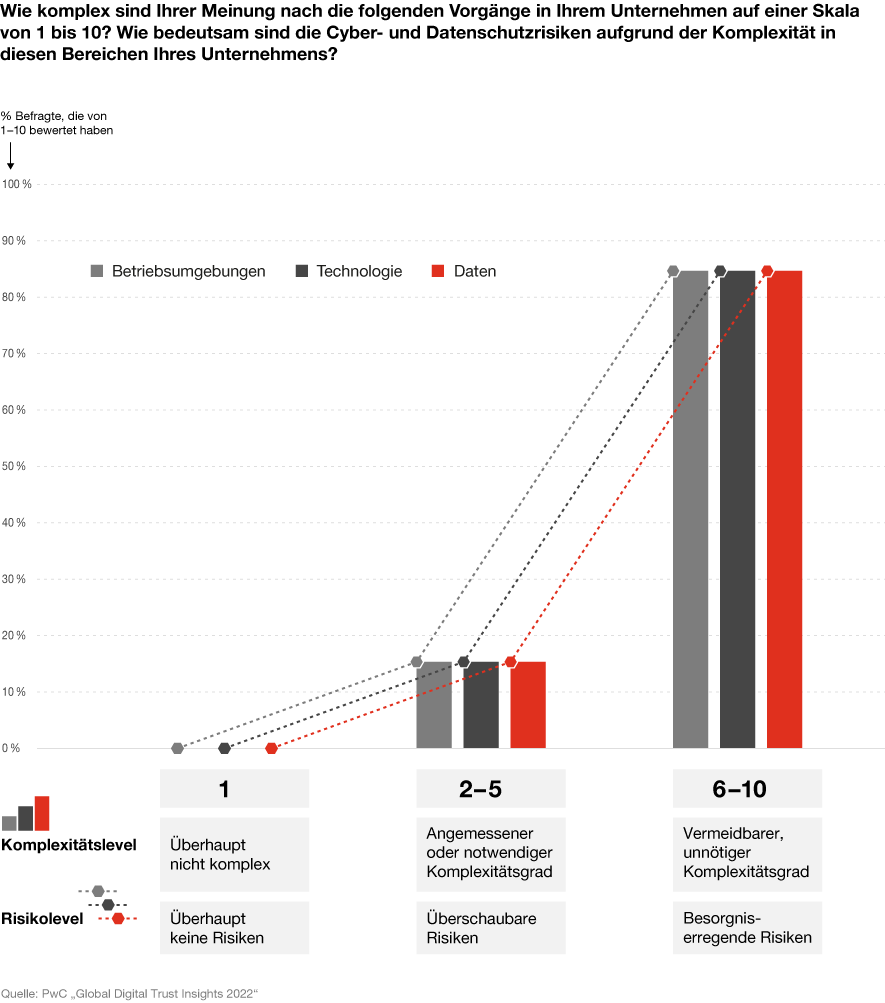
    Vier von fünf IT-Führungskräften in Deutschland sehen die Komplexität in ihren Unternehmen laut einer PWC-Studie auf einem zu hohen Level. Dies führe wiederum zu Risiken für die Bereiche Cybersicherheit und…

    mehr lesen: PWC-Studie ‚Digital Trust Insights 2022‘

  • Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

    Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

    Im September ist die Richtlinie VDI-EE 4300 Blatt 14 ‚Messen von Innenraumluftverunreinigungen – Anforderungen an mobile Luftreiniger zur Reduktion der aerosolgebundenen Übertragung von Infektionskrankheiten‘ erschienen.

    mehr lesen: Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

  • FontOnLake attackiert Linux-Systeme

    FontOnLake attackiert Linux-Systeme

    ESET-Forscher sind einer Malware-Familie auf die Schliche gekommen, die es gezielt auf Linux-Betriebssysteme abgesehen hat.

    mehr lesen: FontOnLake attackiert Linux-Systeme

  • Großes Wiedersehen auf der It-sa 2021

    Großes Wiedersehen auf der It-sa 2021

    Die It-sa 2021, Treffpunkt für IT-Sicherheitsexperten und -entscheider, wurde von 274 Ausstellern aus 18 Ländern und rund 5.200 Fachbesuchern aus 28 Ländern wieder nach dem Corona bedingten Aussetzen im vergangenen…

    mehr lesen: Großes Wiedersehen auf der It-sa 2021

  • Die Lieferkette im Visier von Hackern

    Die Lieferkette im Visier von Hackern

    Die Allianz geht davon aus, dass sich Ransomware-Angriffe vermehrt gegen Lieferketten richten könnten. Der Versicherer sieht dabei hauptsächlich IT-Dienstleister im Visier von Hackern. Und auch die Höhe der Lösegeldforderungen steigt.

    mehr lesen: Die Lieferkette im Visier von Hackern

  • Oliver Gronau wird CCO bei Auvesy

    Oliver Gronau wird CCO bei Auvesy

    Mit Oliver Gronau als CCO stößt ein weiteres Mitglied zum Management-Team des Datenmanagement-Spezialisten Auvesy, das zukünftig aus Tim Weckerle (CEO), Stefan Jesse (COO) und Oliver Gronau in der neugeschaffenen Position…

    mehr lesen: Oliver Gronau wird CCO bei Auvesy

  • Wie Projektingenieure mit Entwicklungspartnern kooperieren

    Wie Projektingenieure mit Entwicklungspartnern kooperieren

    Die Richtlinie VDI-MT 6602 Blatt 2 ‚Projektingenieur in Projekten mit Entwicklungspartnern – Anforderungen an die Qualifizierung‘ ist Anforderungsprofil für in der Praxis tätige Ingenieure und Projektingenieure, die ihre Fähigkeiten für…

    mehr lesen: Wie Projektingenieure mit Entwicklungspartnern kooperieren

  • IT-Sicherheitsmarkt vor Umsatzrekord

    IT-Sicherheitsmarkt vor Umsatzrekord

    Der Markt für IT-Sicherheit in Deutschland wächst ungebrochen. Das bisherige Rekordjahr 2020 könnte in diesem Jahr nochmals übertroffen werden. So geht der Digitalverband Bitkom von einem Plus von 9,7 Prozent…

    mehr lesen: IT-Sicherheitsmarkt vor Umsatzrekord

  • Zuliefermesse für den Maschinenbau

    Zuliefermesse für den Maschinenbau

    In Bad Salzuflen findet am 10. November die FBM statt. Bereits im Vorfeld der Messe können Unternehmen über eine Matchmaking-Plattform feste Termine mit den Ausstellern buchen.

    mehr lesen: Zuliefermesse für den Maschinenbau

  • Umsatzprognose auf Höchststand

    Umsatzprognose auf Höchststand

    Im neuen PWC-Maschinenbaubarormeter blicken mehr als die Hälfte der Unternehmen zwar optimistisch in die Zukunft. Im Vergleich zum Vorquartal ist dieser Wert jedoch zurückgegangen.

    mehr lesen: Umsatzprognose auf Höchststand

  • Produktionserwartungen steigen im September

    Produktionserwartungen steigen im September

    Die Produktionsaussichten in der Industrie haben im September zugelegt. Dabei werden die Pläne der Unternehmen von den derzeitigen Materialengpässen gebremst.

    mehr lesen: Produktionserwartungen steigen im September

  • Partnerschaft zwischen UiPath und CrowdStrike

    Partnerschaft zwischen UiPath und CrowdStrike

    UiPath und CrowdStrike wollen gemeinsam den Schutz von RPA-Prozessen verbessern. Die Zusammenarbeit der beiden Unternehmen soll ein neues Sicherheitsniveau sowie mehr Transparenz bei RPA-Anwendungen bieten, heißt es in der Pressemitteilung.

    mehr lesen: Partnerschaft zwischen UiPath und CrowdStrike