Gefahren durch Berlins exfiltrierte Verwaltungsdaten

Malware Detected Warning Screen
Bild: ©James Thew/stock.adobe.com

Bei einem Ransomware-Angriff auf das Netz der Berliner Landesverwaltung wurden rund 5,8 Terabyte an Daten entwendet. Betroffen sind insbesondere die Bereiche der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt. Nach aktuellen Informationen wurden knapp 1,2 Millionen unverschlüsselte Dateien im Darknet zum Download bereitgestellt. Diese enthalten unter anderem Informationen zu Beamten, Angestellten und voraussichtlich auch zu Antragstellern.

Gefahren durch Social Engineering

Die exfiltrierten Daten könnten laut Martin J. Krämer, CISO Advisor bei KnowBe4, als Grundlage für Social Engineering-, Phishing- und Spear-Phishing-Angriffe dienen. Das im Darknet verfügbare Reservoir an internen Aktenzeichen, Dienstplänen sowie privaten Kontaktdaten und Bescheiden ermögliche es Angreifern, Mitarbeiter und Bürger mit täuschend echten Nachrichten zu kontaktieren. Ziel dieser Maßnahmen sei der Abgriff weiterer Zugangsdaten, die Einschleusung von Schadsoftware in staatliche Netzwerke sowie die Manipulation von Verwaltungsprozessen und Finanztransaktionen.

Strukturelle Schwachstellen der öffentlichen IT

Das Bedrohungsszenario betrifft nach Angaben des Fachmanns nicht nur die Hauptstadt, sondern potenziell den Bund sowie alle Bundesländer und Kommunen. Grund hierfür seien historisch gewachsene Verflechtungen, gemeinsame Schnittstellen und ähnliche Software-Infrastrukturen innerhalb der deutschen öffentlichen Hand. Erbeutete Zugangsdaten oder Kommunikationsmuster einer Gebietskörperschaft könnten somit als Ausgangspunkt für Folgeangriffe auf Partnerbehörden genutzt werden, da Phishing-Angriffe systematisch Vertrauensbeziehungen zwischen Institutionen ausnutzen.

Hürden bei der Etablierung einer Sicherheitskultur

Der Aufbau einer effektiven Sicherheitskultur in staatlichen Verwaltungsstrukturen werde durch träge Entscheidungswege, hierarchische Denkweisen und eine ausgeprägte Fehlervermeidungskultur erschwert. Diese Faktoren stünden einem agilen Risikomanagement im Weg. Zudem werde die IT-Sicherheit häufig ausschließlich der zuständigen Fachabteilung zugewiesen und auf jährliche Compliance-Pflichtschulungen reduziert. Bürokratische Beschaffungsprozesse sowie Silodenken behinderten die Einführung moderner Schulungskonzepte, während Angst vor Repressalien eine zeitnahe Meldung verdächtiger Aktivitäten durch das Personal hemmen könne.

Empfehlungen zur Risikoreduzierung

Um Behörden vor Folgeangriffen zu schützen, empfiehlt das Unternehmen die Umsetzung dreier Maßnahmen. Erstens solle eine Multifaktor-Authentifizierung (MFA) flächendeckend eingeführt werden. Zweitens sei eine Umstellung der IT-Zugangsrechte auf Zero Trust und Least Privilege erforderlich. Drittens solle die Sicherheitskultur durch kontinuierliche, verhaltensbasierte Security-Awareness-Trainings und realistische Phishing-Simulationen überarbeitet werden. Nur die Kombination aus einer umfassenden Sicherheitsarchitektur und einem entsprechend geschulten Bewusstsein der Belegschaft könne den Staat vor einem Kontrollverlust über die digitale Infrastruktur bewahren.



  • Spezielle Chips für reduzierten KI-Energieverbrauch

    Spezielle Chips für reduzierten KI-Energieverbrauch

    Im Rahmen des KI-Leuchtturmprojekts ‚Eki‘ hat ein Forschungsteam unter der Leitung der Universität Paderborn an der Verbesserung der Energieeffizienz von KI-Systemen gearbeitet und Methoden entwickelt, mit denen sich der Energieverbrauch…

    mehr lesen: Spezielle Chips für reduzierten KI-Energieverbrauch

  • Neues Mitglied im Aufsichtsrat von Wibu-Systems

    Neues Mitglied im Aufsichtsrat von Wibu-Systems

    Wibu-Systems, ein Spezialist für Softwareschutz, Lizenzierung und Cybersicherheit, hat Prof. Dr. Jörn Müller-Quade in den Aufsichtsrat berufen.

    mehr lesen: Neues Mitglied im Aufsichtsrat von Wibu-Systems

  • SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

    SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

    Im Rahmen der Fachmesse Logimat haben SEW-Eurodrive und Safelog eine strategische Partnerschaft bekannt gegeben.

    mehr lesen: SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

  • KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

    KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

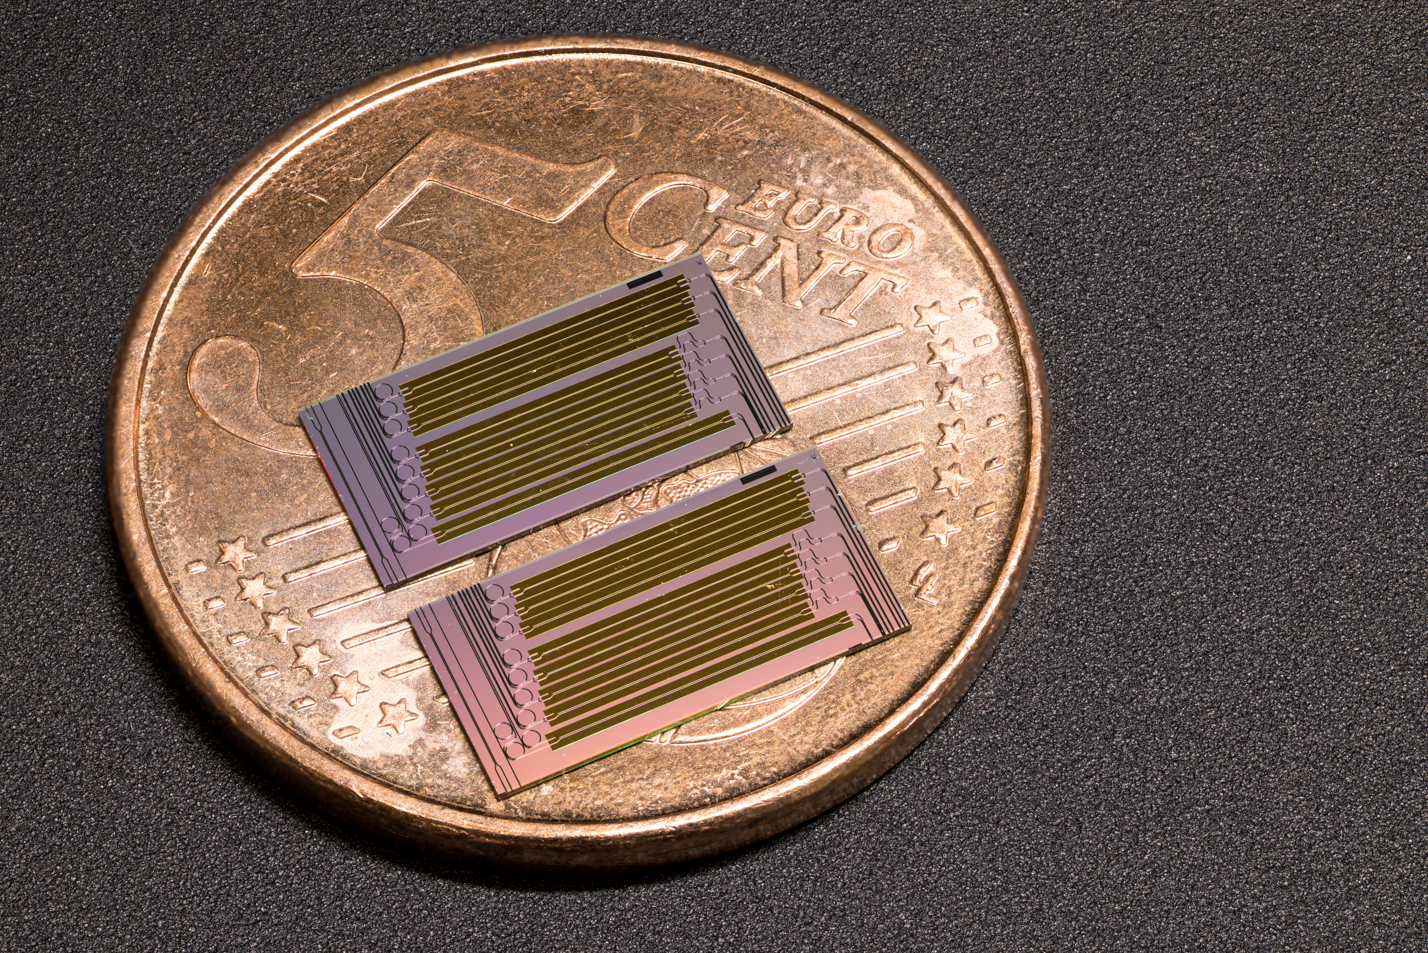
    Ein neuartiges Bauteil, das durch eine fortschrittliche Fertigungstechnologie eine sehr schnelle, sparsame und verlässliche Datenübertragung ermöglicht, haben Forschende des Karlsruher Instituts für Technologie (KIT) und der École Polytechnique Fédérale de…

    mehr lesen: KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

  • PTC tritt dem ZVEI bei

    PTC tritt dem ZVEI bei

    PTC ist dem ZVEI beigetreten und will in diesem Rahmen seine Expertise in den Bereichen digitale Geschäftsmodelle, industrielle künstliche Intelligenz (KI) und datenbasierte Wertschöpfung in die Verbandsarbeit einbringen.

    mehr lesen: PTC tritt dem ZVEI bei

  • Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Laut einer Untersuchung von TE Connectivity treibt die deutsche Industrie den Einsatz von künstlicher Intelligenz und Automatisierung mit hoher Geschwindigkeit voran.

    mehr lesen: Unternehmen setzen auf KI, aber es muss sich auch lohnen

  • Ein Chatbot für den Wissenstransfer

    Ein Chatbot für den Wissenstransfer

    Wenn Fachkräfte ein Unternehmen verlassen, geht auch oft Knowhow verloren. Im Projekt ‚Stark‘ untersuchen Forschende des Fraunhofer IPK gemeinsam mit der BSP Business and Law School – Hochschule für Management…

    mehr lesen: Ein Chatbot für den Wissenstransfer

  • Quantencomputer und klassische Rechner optimieren gemeinsam

    Quantencomputer und klassische Rechner optimieren gemeinsam

    Klassische Computer können viele Optimierungsprobleme wie etwa das ‚Problem des Handlungsreisenden‘ nur näherungsweise knacken, aber nicht vollständig und oft nur unter langer Laufzeit.

    mehr lesen: Quantencomputer und klassische Rechner optimieren gemeinsam

  • Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Im Projekt ‚Panda‘ setzen die Beteiligten auf digitale Produktpässe und künstliche Intelligenz (KI), um Recycling und Demontage von Produkten effizienter zu machen.

    mehr lesen: Digitale Kreislaufwirtschaft in dezentraler Fabrik

  • Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Gezielte Cyberangriffe auf Anlagen und Maschinen sind längst Realität. Mit CRA, NIS2 und der neuen EU-Maschinenverordnung reagiert der Gesetzgeber nicht nur mit klaren Empfehlungen, sondern auch mit konkreten Meldepflichten, Vorgaben…

    mehr lesen: Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

  • Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Beim Strategiegipfel IT-Management, der am 14. und 15. April 2026 im Hotel Palace in Berlin stattfindet, diskutieren IT-Verantwortliche darüber, wie IT zu einem strategischen Enabler werden kann.

    mehr lesen: Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

  • Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Von einem Ransomware-Angriff mit mehrfacher Verschlüsselung über Cyberkriminelle der Kategorie Erbsenzähler bis hin zu dreisten ‚Sicherheitsberichten‘ – Sophos X-Ops, das Incident-Response-Team des Cybersecurity-Spezialisten, blickt zurück auf skurrile Vorfälle der vergangenen…

    mehr lesen: Vier absurde Geschichten aus der Welt der Cyberkriminalität