Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

Cyber security.Digital padlock iconCyber security technology ne
Bild: ©greenbutterfly/stock.adobe.com

Gezielte Cyberangriffe auf Anlagen und Maschinen sind längst Realität. Unsichere Fernwartungszugänge oder ein vernachlässigtes Patch-Management machen dabei aus mangelnder IT- und OT-Sicherheit ein echtes Betriebsrisiko. Mit CRA, NIS2 und der neuen EU-Maschinenverordnung reagiert der Gesetzgeber nicht nur mit klaren Empfehlungen, sondern auch mit konkreten Meldepflichten, Vorgaben und Sanktionen. NTT Data fasst zusammen, was hinter den drei Vorgaben steckt und welche Auswirkungen sie haben.

  • Der Cyber Resilience Act (CRA): Der CRA verpflichtet Hersteller von Produkten mit digitalen Elementen, Sicherheitsrisiken bereits in der Entwicklungsphase systematisch zu berücksichtigen. Produkte dürfen nicht mit bekannten Schwachstellen in Verkehr gebracht werden, Standardkonfigurationen müssen ab Werk sicher ausgelegt sein und unbefugte Zugriffe sowie Manipulationen sind technisch konsequent zu verhindern. Hersteller müssen außerdem während des gesamten Produktlebenszyklus Sicherheits-Updates sowie Patches bereitstellen und sind verpflichtet, Schwachstellen aktiv zu kommunizieren – sowohl gegenüber Kunden als auch gegenüber zuständigen Behörden. Damit gelten OT-nahe Komponenten wie Steuerungen, Gateways und industrielle IoT-Geräte regulatorisch nicht mehr als reine Funktionsträger, sondern als sicherheitskritische Systeme mit dauerhafter Pflegepflicht.
  • Die EU-Maschinenverordnung: Die neue EU-Maschinenverordnung erweitert den bisherigen Sicherheitsbegriff deutlich und verankert Cyberrisiken als festen Bestandteil der Maschinensicherheit. Hersteller müssen nachweisen, dass vernetzte Maschinen auch bei Angriffen, fehlerhaften Daten, gestörten Verbindungen oder Softwaremanipulationen keine Bedrohung für Abläufe und das Firmennetzwerk darstellen. Steuerungs- und Sicherheitssysteme sind nach der Verordnung so zu gestalten, dass sie sowohl widerstandsfähig gegenüber Cyberangriffen als auch robust gegenüber Hardware- und Softwarefehlern sind. Veränderungen an Software und Parametern müssen nachvollziehbar protokolliert werden. Hinzu kommen neue Anforderungen für den Einsatz von KI in teil- oder vollautonomen Maschinen, insbesondere im Hinblick auf Nachvollziehbarkeit von Entscheidungen und die sichere Begrenzung von Fehlfunktionen.
  • NIS2: Durch die NIS2-Richtlinie müssen Unternehmen in kritischen und wichtigen Sektoren ihre Cyberrisiken systematisch analysieren, geeignete technische und organisatorische Maßnahmen nachweisen und Sicherheitsvorfälle innerhalb enger Fristen melden. Sicherheitsanforderungen beschränken sich nicht mehr auf klassische IT, sondern erfassen ausdrücklich auch Produktions- und OT-Umgebungen. Zusätzlich rückt die Lieferkette in den Fokus, sodass Risiken bei Zulieferern und Dienstleistern regulatorisch relevant werden. Die Geschäftsleitung trägt somit eine deutlich verschärfte Verantwortung, da Versäumnisse bei der Cybersicherheit haftungs- und sanktionsrechtliche Folgen haben können.

„Weder NIS2, die EU-Maschinenverordnung noch der CRA sind reine Bußgeldthemen, sondern längst zentrale Voraussetzungen für den Marktzugang und die Wettbewerbsfähigkeit“, sagt Christian Koch, Senior Vice President Cybersecurity IT/OT, Innovations & Business Development bei NTT Data DACH.



  • BSI veröffentlicht G7-Richtlinie zu SBOM for AI

    BSI veröffentlicht G7-Richtlinie zu SBOM for AI

    Unter der Federführung des BSI und der italienischen Cybersicherheitsbehörde ACN haben die Cybersicherheitsbehörden der G7-Staaten unter Mitwirkung der EU Kommission eine Richtlinie zur Software Bill of Materials (SBOM) for AI…

    mehr lesen: BSI veröffentlicht G7-Richtlinie zu SBOM for AI

  • Was passiert mit dem Menschen, wenn die Roboter kommen?

    Was passiert mit dem Menschen, wenn die Roboter kommen?

    Künstliche Intelligenz automatisiert längst digitale Prozesse. Jetzt übernehmen Roboter auch physische Routinen. Was das für die Menschen bedeutet, beleuchtet Sören Michl, Vice President AI Adoption bei IFS.

    mehr lesen: Was passiert mit dem Menschen, wenn die Roboter kommen?

  • Ein Schritt auf dem Weg zum Quanteninternet?

    Ein Schritt auf dem Weg zum Quanteninternet?

    Seit mehr als 60 Jahren gilt das ‚Bellsche Theorem‘ als Goldstandard, um zu zeigen, dass die Quantenmechanik den Regeln der klassischen Physik widerspricht.

    mehr lesen: Ein Schritt auf dem Weg zum Quanteninternet?

  • Der VDI feiert 170-jähriges Bestehen

    Der VDI feiert 170-jähriges Bestehen

    Vor 170 Jahren, am 12. Mai 1856, wurde der VDI in Alexisbad gegründet. Aus diesem Anlass blickt der Verein zurück und gibt zugleich die Gründung eines neuen Gremiums bekannt.

    mehr lesen: Der VDI feiert 170-jähriges Bestehen

  • Cobot vs. stationär: Wie Roboter in der Fabrik eingesetzt werden

    Cobot vs. stationär: Wie Roboter in der Fabrik eingesetzt werden

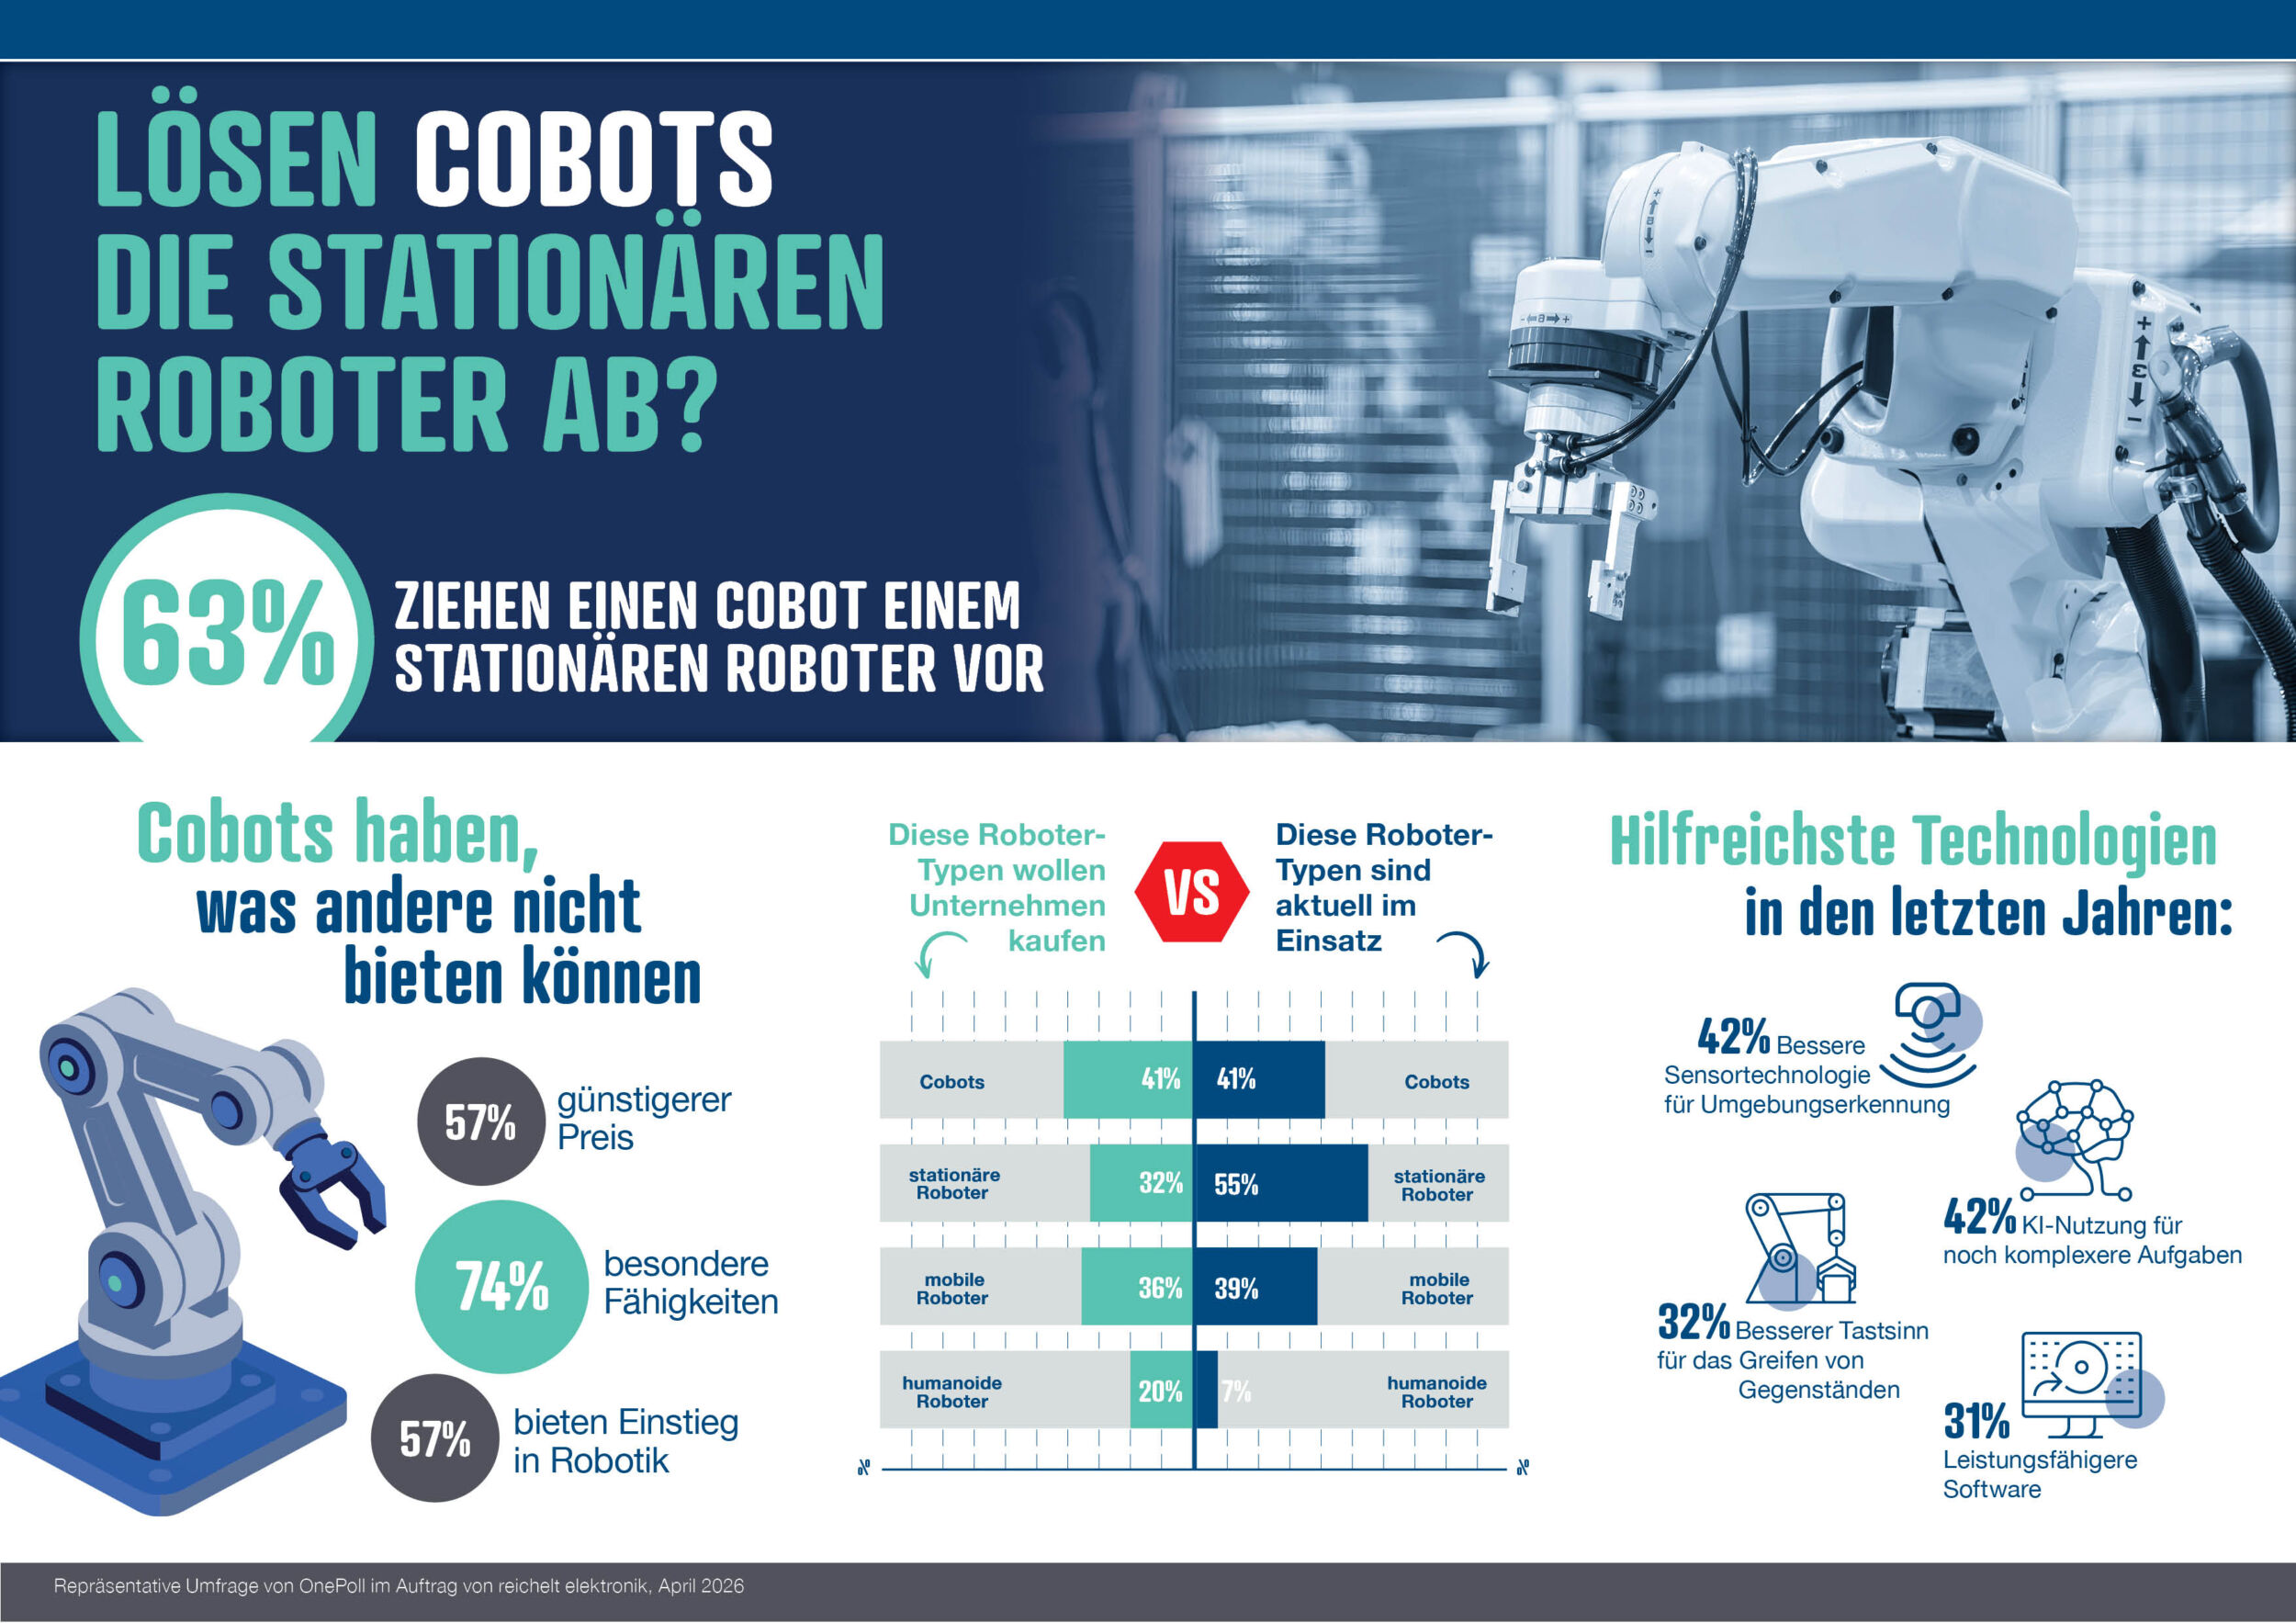
    Eine aktuelle Robotik-Studie von Reichelt Elektronik, durchgeführt durch das unabhängige Institut OnePoll, untersucht, welche Arten von Robotern in deutschen Produktionsstätten eingesetzt werden und welche Arbeiten sie übernehmen.

    mehr lesen: Cobot vs. stationär: Wie Roboter in der Fabrik eingesetzt werden

  • Welches Potenzial in Werkerassistenzsystemen steckt

    Welches Potenzial in Werkerassistenzsystemen steckt

    Wie Werkerassistenzsysteme bislang verborgene Effizienzpotenziale aufdecken und warum sie sich oft schon nach wenigen Monaten amortisieren, erklärt Michael Kunze, Geschäftsführer von MKey Solution, einem Spezialisten für Messtechnik und Bildverarbeitung.

    mehr lesen: Welches Potenzial in Werkerassistenzsystemen steckt

  • IoT-Plattformen im Anwendercheck

    IoT-Plattformen im Anwendercheck

    IoT-Plattformen sind maßgeblich für digitale Geschäftsmodelle. Eine Studie analysiert Kundenzufriedenheit und Optimierungspotenziale.

    mehr lesen: IoT-Plattformen im Anwendercheck

  • 43. Motek: Komplette Prozesskette im Zusammenspiel

    43. Motek: Komplette Prozesskette im Zusammenspiel

    Zur 43. Motek, internationale Fachmesse für Produktions- und Montageautomatisierung, und zur 18. Bondexpo, internationale Fachmesse für Klebtechnologie, sind Anbieter und Anwender von Produktionstechnologien eingeladen.

    mehr lesen: 43. Motek: Komplette Prozesskette im Zusammenspiel

  • Maschinenbau-Auftragseingang legt im März zu

    Maschinenbau-Auftragseingang legt im März zu

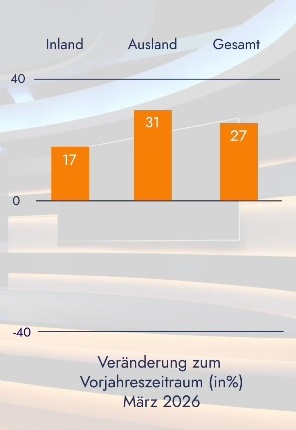
    Nach zwei schwachen Monaten zu Jahresbeginn ist der Auftragseingang im Maschinenbau in Deutschland im März unerwartet stark angestiegen. Verantwortlich hierfür waren insbesondere Bestellungen für Großanlagen und andere großvolumige Aufträge.

    mehr lesen: Maschinenbau-Auftragseingang legt im März zu

  • CIM Aachen wird Teil der T&O Group

    CIM Aachen wird Teil der T&O Group

    T&O Group erweitert Portfolio mit CIM Aachen für Digitalisierung und KI im Shopfloor. Seit 1. Mai 2026 vertieft die Unternehmensberatung ihre Kompetenzen in der digitalen Exzellenz. Ziel: Systematik mit System…

    mehr lesen: CIM Aachen wird Teil der T&O Group

  • Digitale Souveränität ist wichtig, wird aber oft nicht aktiv angegangen

    Digitale Souveränität ist wichtig, wird aber oft nicht aktiv angegangen

    Laut einer Studie des Open-Source-Spezialisten Suse räumen 98% der befragten Unternehmen digitaler Souveränität Priorität ein, aber nur etwas mehr als die Hälfte (52%) ergreift aktiv Maßnahmen zu ihrer Verwirklichung.

    mehr lesen: Digitale Souveränität ist wichtig, wird aber oft nicht aktiv angegangen

  • NetApp ernennt CTO & VP Sales Engineering für EMEA und Lateinamerika

    NetApp ernennt CTO & VP Sales Engineering für EMEA und Lateinamerika

    NetApp hat Jurgen Hofkens mit Wirkung zum 1. Mai zum Chief Technology Officer & Vice President of Sales Engineering für EMEA und Lateinamerika ernannt.

    mehr lesen: NetApp ernennt CTO & VP Sales Engineering für EMEA und Lateinamerika