BSI bewirbt sich um Marktaufsicht für vernetzte Produkte

Justitia vor Buecherregal mit Gesetzbuechern
Bild: ©Schemev/stock.adobe.com

Die europäische Regulierung Cyber Resilience Act (CRA) ist in Kraft getreten. Diese gesetzliche Neuerung gibt ein Mindestmaß an Cybersicherheit für vernetzte Produkte auf dem EU-Markt vor. Hersteller haben nun 36 Monate Zeit, ihre Produkte an die neuen Anforderungen anzupassen.

Ab Dezember 2027 muss jedes Produkt mit digitalen Elementen, das in der EU in Verkehr gebracht wird, die im CRA formulierten Cybersicherheitsanforderungen erfüllen. Der CRA soll die Transparenz bezüglich der Produktinformationen erhöhen und schreibt die Einhaltung von Mindestanforderungen an Cybersicherheit vor – zukünftig erkenntlich am CE-Kennzeichen. Bereits ab September 2026 müssen EU-Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle im Zusammenhang mit ihren digitalen Produkten den zuständigen Behörden wie dem CSIRT (Computer Security Incident Response Team) des BSI melden.

Was in Deutschland noch aussteht, ist die Benennung einer nationalen Marktaufsichtsbehörde, die die Einhaltung der im CRA formulierten Anforderungen durch Hersteller und Händler gewährleistet. Zum Aufgabenspektrum gehört zudem die Koordination zwischen Behörden auf nationaler und europäischer Ebene. Eine zentrale, leistungsfähige Marktüberwachung sorgt verlässlich für die Sicherheit vernetzter Produkte, ist damit integraler Bestandteil des digitalen Verbraucherschutzes und trägt dazu bei, die Wettbewerbsbedingungen innerhalb der EU zu vereinheitlichen.

BSI-Vizepräsident Dr. Gerhard Schabhüser: „Das BSI strebt die Übernahme der Marktüberwachung im Rahmen des CRA an: Als zentrale Cybersicherheitsbehörde des Bundes verfügen wir über umfassende Erfahrung mit Blick auf die Absicherung digitaler Produkte und Prozesse. Bereits heute fungieren wir in diesem Zusammenhang als Aufsichtsbehörde, etwa für Betreiber Kritischer Infrastrukturen. Ebenso, wie unsere aus dieser Aufgabe gewonnenen Erkenntnisse in das von uns herausgegebene Cybersicherheitslagebild einfließen, würde die CRA-Marktaufsicht beim BSI den Blick auf die Lage der IT-Sicherheit in Deutschland schärfen und damit die Cyberresilienz unseres Landes erhöhen. Als nationale Stelle für Zertifizierung und Standardisierung von Cybersicherheitsmaßnahmen verfügen wir über etablierte Strukturen, die schnell für die Marktüberwachung im Sinne des CRA nutzbar gemacht werden können. Eine strikte Trennung zwischen Vorgabenentwicklung, Zertifizierung und Marktaufsicht unter Einhaltung von Regulierungs- und Akkreditierungsvorgaben ist für das BSI seit jeher gelebte Praxis – etwa im Rahmen des europäischen Cyber-Sicherheitsschemas EUCC.“

Um die Anforderungen des CRA greifbarer zu machen, hat das BSI die technische Richtlinie TR-03183 erarbeitet, in der die im CRA formulierten Anforderungen an Hersteller und Produkte beschrieben und erklärt werden. Die Behörde will damit bereits jetzt einen herstellerneutralen, verbraucherorientierten Beitrag zur europäischen Standardisierung leisten.

Durch das vom BSI herausgegebene IT-Sicherheitskennzeichen hat die Behörde bereits Erfahrungen mit der Überwachung des nationalen Verbrauchermarktes und damit einhergehenden Schwachstellenmeldepflichten gesammelt: Das Sicherheitskennzeichen ist ein Angebot der Behörde, mit dem sich Hersteller auf die Umsetzung des CRA vorbereiten und gleichzeitig das Vertrauen in ihre Produkte stärken können. Die produktbezogenen Anforderungen des CRA und des IT-Sicherheitskennzeichens decken sich schon heute zu großen Teilen. Das IT-Sicherheitskennzeichen wird derzeit in enger Zusammenarbeit mit Wirtschaft und Zivilgesellschaft weiterentwickelt.

  • OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

    OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

    Die OPC Foundation hat die Arbeitsgruppe ‚OPC UA for AI’ gegründet. Zudem wurde eine Cloud-Initiative gestartet, um die Interoperabilität zwischen IT- und Cloud-Plattformen auf Basis von OPC UA zu fördern.

    mehr lesen: OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

  • Insys Icom beruft zweiten Geschäftsführer

    Insys Icom beruft zweiten Geschäftsführer

    Die Insys Icom hat einen zweiten Geschäftsführer. Gemeinsam mit Unternehmensgründer Eduard B. Wagner steht seit 1. April Florian Froschermeier an der Spitze des Regensburger Unternehmens.

    mehr lesen: Insys Icom beruft zweiten Geschäftsführer

  • USA bleiben Technologieführer

    USA bleiben Technologieführer

    Bei den Schlüsseltechnologien liegen die USA nach wie vor vor China. Zwar meldet China inzwischen mehr Patente an als die USA, laut einer Analyse — an der unter anderem das…

    mehr lesen: USA bleiben Technologieführer

  • IFM und Microsoft vereinbaren Partnerschaft

    IFM und Microsoft vereinbaren Partnerschaft

    Im Rahmen der Hannover Messe haben Microsoft und IFM Electronic eine Partnerschaft bekannt gegeben. Ein erstes Ergebnis dieser Zusammenarbeit ist das Azure-basierte Modul RemoteConnect für Fernwartung und Überwachung.

    mehr lesen: IFM und Microsoft vereinbaren Partnerschaft

  • Igus übernimmt Atronia

    Igus übernimmt Atronia

    Igus hat im März die mehrheitlichen Anteile am portugiesischen Unternehmen Atronia Tailored Sensing erworben. Mit diesem strategischen Schritt will Igus auf dem Markt der vernetzten Kunststoffbauteile weiter expandieren. Ziel ist…

    mehr lesen: Igus übernimmt Atronia

  • Open Community Experience feiert Premiere in Mainz

    Open Community Experience feiert Premiere in Mainz

    Vom 22. bis 24. Oktober 2024 feiert die OCX in Mainz Premiere und bringt Open Source Communities zusammen. Der Fokus der Veranstaltung liegt auf den Bereichen Automotive und Mobility, Development…

    mehr lesen: Open Community Experience feiert Premiere in Mainz

  • Stehen humanoide Roboter bald am Fließband?

    Stehen humanoide Roboter bald am Fließband?

    Humanoide Roboter könnten ab 2025 serienreif sein. Das prognostiziert die Managementberatung Horváth und geht weiter davon aus, dass sich mit diesen Robotern mehr als 50 Prozent der manuellen Tätigkeiten automatisieren…

    mehr lesen: Stehen humanoide Roboter bald am Fließband?

  • Mehr Cyberangriffe, weniger Plagiatsfälle

    Mehr Cyberangriffe, weniger Plagiatsfälle

    Rund ein Viertel der Maschinen- und Anlagenbauer berichtet von signifikanten Cybersicherheitsvorfällen in den vergangenen zwei Jahren. Plagiatsfälle gingen in diesem Zeitraum hingegen zurück.

    mehr lesen: Mehr Cyberangriffe, weniger Plagiatsfälle

  • Stand der OT-Sicherheit

    Stand der OT-Sicherheit

    Ein neuer Bericht von ABI Research und Palo Alto Networks über den Stand der OT-Sicherheit hat ergeben, dass im vergangenen Jahr eines von vier Industrieunternehmen angab, seinen Betrieb aufgrund eines…

    mehr lesen: Stand der OT-Sicherheit

  • Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Im Rahmen der Hannover Messe 2024 haben der Forschungsbeirat Industrie 4.0 sowie die Plattform Industrie 4.0 Stellung zum Umgang mit dem Begriff ‚Industrie 5.0‘ genommen.

    mehr lesen: Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

  • Maschinenbau rechnet nicht mit Konjunkturerholung

    Maschinenbau rechnet nicht mit Konjunkturerholung

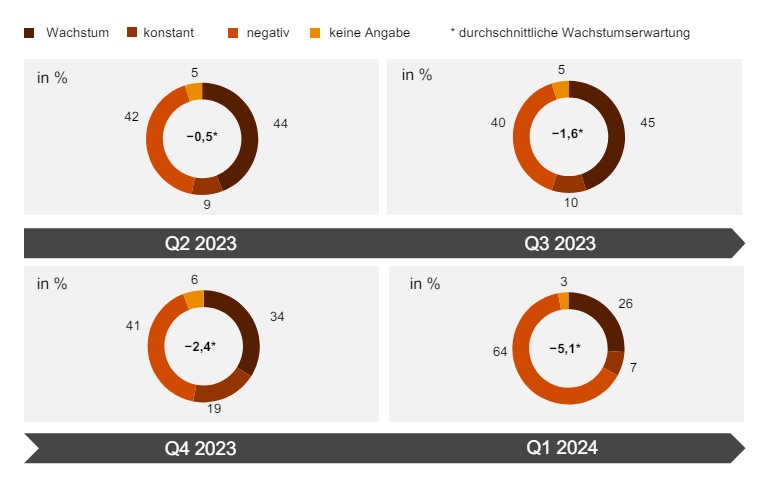
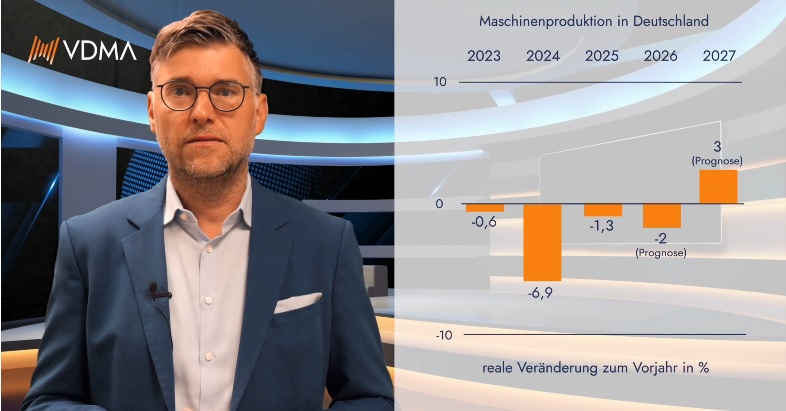
    Besorgt blicken die Entscheidungsträger im Maschinen- und Anlagenbau auf die konjunkturelle Entwicklung in Deutschland.

    mehr lesen: Maschinenbau rechnet nicht mit Konjunkturerholung

  • Sprint zur Cyber Resilience Act-Konformität

    Sprint zur Cyber Resilience Act-Konformität

    Wie erfüllt Open Source Software die Anforderungen des europäischen Cyber Resilience Act? Auf Basis etablierter Prozesse wollen die Apache Software Foundation, die Blender Foundation, die OpenSSL Software Foundation, die PHP…

    mehr lesen: Sprint zur Cyber Resilience Act-Konformität