Die Do’s:

  • Internen und externen Netzwerkverkehr sofort unterbrechen: So sperren Unternehmen die Angreifer aus und verhindern eine weitere Ausbreitung der Schadsoftware.
  • Virtuelle Maschinen pausieren oder Snapshots erstellen: Malware liegt oft nicht mehr auf der Festplatte, sondern im Arbeitsspeicher. Wer also eine VM ausschaltet, macht den Speicher unbrauchbar und vernichtet dabei mögliche forensische Spuren. Daher ist es ratsam, diese zu pausieren oder einen Snapshot zu erstellen, um einen aktuellen Zwischenstand zu speichern.
  • Zentrale Ansprechperson benennen/ Stabsstelle einrichten: Kurze Kommunikationswege sind beim IT-Notfall essenziell. Eine Ansprechperson oder eine Stabsstelle koordiniert dabei die Kommunikation mit dem Incident-Response-Team. Darüber hinaus stimmt sich diese Stelle auch mit beteiligten IT-Dienstleistern ab und kommuniziert mit Mitarbeitenden und allen externen Stakeholdern.
  • Vorurteilsfreie Kommunikation: Wichtig ist eine angstfreie Umgebung, in der auch Mitarbeitende mit wenig IT-Kenntnissen Hinweise zum Vorfall geben können. Vorwürfe oder Schuldzuweisungen helfen in dieser Situation keinem weiter.
  • Backups prüfen und bereitstellen: Dieses Thema sollten Unternehmen schon vor einem Notfall auf der Agenda stehen haben, denn im IT-Notfall ist es dafür zu spät. Mit aktuellen Backups lässt sich der Datenverlust minimal halten.
  • Zusammenarbeit mit lokalen Behörden: Jedes angegriffene Unternehmen sollte Strafanzeige stellen, damit die Behörden Ermittlungen einleiten können. Für Straftaten im Cyberraum hat jedes Bundesland eine eigene Anlaufstelle. Darüber hinaus ist die Informationspflicht mit dem Datenschutzverantwortlichen zu klären. Dabei gilt die Faustformel: Lieber eine Meldung zu viel als zu wenig.

Die Don’ts

  • Systeme herunterfahren: Mit dieser Maßnahme zerstören Betroffene unter Umständen forensische Spuren oder machen sie unbrauchbar.
  • Systeme innerhalb des kompromittierten Netzwerks anfahren: Es besteht die Gefahr, dass die Schadsoftware weitere Teile des Netzes befällt und der Schaden immer größer wird.
  • Malware-Schutz abschalten: Auch während eines oder nach einem aktiven Angriff hilft die Sicherheitslösung, indem sie weitere Angriffsversuche abblockt.
  • Selbstversuche: Wer ohne Fachkenntnisse handelt und Reparaturversuche unternimmt, verzögert und behindert eine schnelle Aufklärung des Infektionshergangs. Das Risiko einer ‚Verschlimmbesserung‘ ist sehr groß.
  • Unbegleitete Erpresserkommunikation: Grundsätzlich gilt „Kein Dialog mit Erpressern!“ Wer dennoch dazu gezwungen ist, sollte auf externe Unterstützung zurückgreifen.
  • Schuldzuweisungen: Wer eine verdächtige Aktion direkt meldet, hilft, den Schaden frühzeitig einzudämmen. Das erfordert eine Unternehmenskultur, in der Mitarbeitende sich trauen, Fehler wie den möglichen Klick auf den Link in einer Phishing-Mail zuzugeben – ohne Konsequenzen fürchten zu müssen.

Schneller wieder handlungsfähig

Firmen, die sich auf Cyberattacken vorbereiten, etwa mit externer Unterstützung, handeln weitsichtig und sind im Notfall schneller wieder handlungsfähig. Untersuchungen zeigen, dass bei einem IT-Notfall nicht der Einsatz des Incident-Response-Teams der größte Kostenpunkt ist, sondern der entgangene Umsatz durch den Stillstand.


Seiten: 1 2


  • SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

    SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

    Im Rahmen der Fachmesse Logimat haben SEW-Eurodrive und Safelog eine strategische Partnerschaft bekannt gegeben.

    mehr lesen: SEW-Eurodrive und Safelog entwickeln Softwaresystem für die Intralogisik

  • KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

    KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

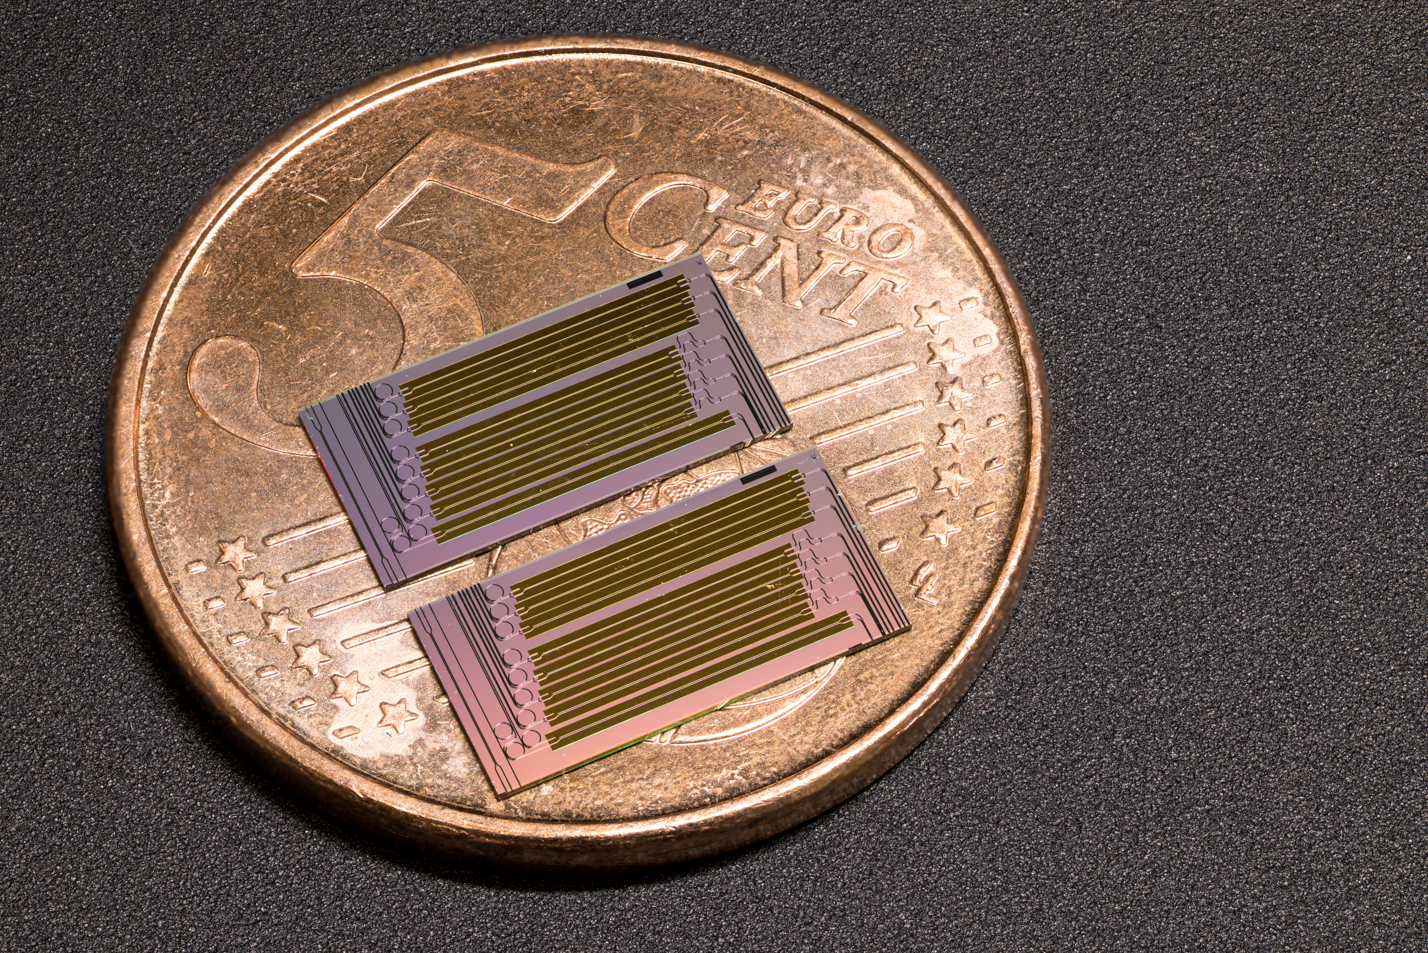
    Ein neuartiges Bauteil, das durch eine fortschrittliche Fertigungstechnologie eine sehr schnelle, sparsame und verlässliche Datenübertragung ermöglicht, haben Forschende des Karlsruher Instituts für Technologie (KIT) und der École Polytechnique Fédérale de…

    mehr lesen: KIT-Forschende entwickeln Technologie für lichtbasierte Datenverbindungen

  • PTC tritt dem ZVEI bei

    PTC tritt dem ZVEI bei

    PTC ist dem ZVEI beigetreten und will in diesem Rahmen seine Expertise in den Bereichen digitale Geschäftsmodelle, industrielle künstliche Intelligenz (KI) und datenbasierte Wertschöpfung in die Verbandsarbeit einbringen.

    mehr lesen: PTC tritt dem ZVEI bei

  • Anzeige
    Retarus beschleunigt Datenaustausch in der Produktion

    Retarus beschleunigt Datenaustausch in der Produktion

    Die Digitalisierungs- und Automatisierungslösungen von Retarus ermöglichen effiziente Abläufe ohne manuellen Aufwand oder Kompromisse bei der Datensouveränität

    mehr lesen: Retarus beschleunigt Datenaustausch in der Produktion

  • Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Laut einer Untersuchung von TE Connectivity treibt die deutsche Industrie den Einsatz von künstlicher Intelligenz und Automatisierung mit hoher Geschwindigkeit voran.

    mehr lesen: Unternehmen setzen auf KI, aber es muss sich auch lohnen

  • Ein Chatbot für den Wissenstransfer

    Ein Chatbot für den Wissenstransfer

    Wenn Fachkräfte ein Unternehmen verlassen, geht auch oft Knowhow verloren. Im Projekt ‚Stark‘ untersuchen Forschende des Fraunhofer IPK gemeinsam mit der BSP Business and Law School – Hochschule für Management…

    mehr lesen: Ein Chatbot für den Wissenstransfer

  • Quantencomputer und klassische Rechner optimieren gemeinsam

    Quantencomputer und klassische Rechner optimieren gemeinsam

    Klassische Computer können viele Optimierungsprobleme wie etwa das ‚Problem des Handlungsreisenden‘ nur näherungsweise knacken, aber nicht vollständig und oft nur unter langer Laufzeit.

    mehr lesen: Quantencomputer und klassische Rechner optimieren gemeinsam

  • Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Im Projekt ‚Panda‘ setzen die Beteiligten auf digitale Produktpässe und künstliche Intelligenz (KI), um Recycling und Demontage von Produkten effizienter zu machen.

    mehr lesen: Digitale Kreislaufwirtschaft in dezentraler Fabrik

  • Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Gezielte Cyberangriffe auf Anlagen und Maschinen sind längst Realität. Mit CRA, NIS2 und der neuen EU-Maschinenverordnung reagiert der Gesetzgeber nicht nur mit klaren Empfehlungen, sondern auch mit konkreten Meldepflichten, Vorgaben…

    mehr lesen: Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

  • Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Beim Strategiegipfel IT-Management, der am 14. und 15. April 2026 im Hotel Palace in Berlin stattfindet, diskutieren IT-Verantwortliche darüber, wie IT zu einem strategischen Enabler werden kann.

    mehr lesen: Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

  • Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Von einem Ransomware-Angriff mit mehrfacher Verschlüsselung über Cyberkriminelle der Kategorie Erbsenzähler bis hin zu dreisten ‚Sicherheitsberichten‘ – Sophos X-Ops, das Incident-Response-Team des Cybersecurity-Spezialisten, blickt zurück auf skurrile Vorfälle der vergangenen…

    mehr lesen: Vier absurde Geschichten aus der Welt der Cyberkriminalität

  • Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

    Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

    Die Studie ERP in der Praxis startet in eine neue Runde. Seit mehr als zwei Jahrzehnten fordern die Analysten der Trovarit Anwender von ERP-Software im Zweijahresrhythmus dazu auf, ihrem eingesetzten…

    mehr lesen: Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf