Cybersecurity für ERP-Systeme

Industrial Engineer in Hard Hat Wearing Safety Jacket Uses Touchscreen Tablet Computer. He Works at the Heavy Industry Manufacturing Factory
Bild: ©Gorodenkoff/istockphoto.com

Angesichts der verschärften Cyber-Bedrohungslage in den letzten Jahren sollten Unternehmen ihre Security-Strategie aktualisieren: von einem reaktiven Ansatz – der hauptsächlich auf Backups und End-Point-Security basiert – zu einem proaktiven Ansatz. Das NIST Cybersecurity Framework for Ransomware Risk Management beschreibt dazu zwei Schlüsselstrategien: zum einen die Vermeidung von Schwachstellen, die Angreifer ausnutzen können, zum anderen eine Überwachung auf Anzeichen einer Gefährdung. Genau das bildet Sicherheitssoftware ab, die auf den Schutz von ERP-Systemen spezialisiert sind. Sie ermöglichen automatisierte und regelmäßige Audits der Systeme und unterstützen mit einem permanenten Log-Monitoring bei der Erkennung von Anomalien. Bei verdächtigen Aktivitäten werden IT-Teams oder das SOC sofort gewarnt, um Gegenmaßnahmen ergreifen zu können.

Blinder Fleck ERP-System

Herkömmliche Vulnerability Tools sind für den Schutz von ERP-Anwendungen oft wenig effektiv, da sie keine Transparenz über alle Systeme bieten. Einige Automobilhersteller setzen daher beispielsweise auf SAP-zertifizierte Anwendungen zum Schutz ihres ERP-Systems. Durch solche Softwares können sie den Nutzen der von SAP bereitgestellten Anwendungsmanagement- und GRC-Tools sowie anderer Programme für das Schwachstellen-Management erweitern. ERP-Security-Software wie die von Onapsis verfolgen einen präventiven, verhaltensbasierten und kontextbezogenen Ansatz. Damit ermöglichen sie eine automatisierte Erkennung, Identifizierung und Reduzierung von Cyberrisiken für das ERP-System. Zudem unterstützen solche Anwendungen Firmen bei der Einhaltung gesetzlicher Vorschriften und beim Nachsteuern bei Konfigurations- sowie Code-Ungenauigkeiten.

Schwachstellen-Management

Täglich grüßt das Murmeltier: Um Schwachstellen zu schließen, sind Versionsaktualisierungen und Updates von Anwendungen unerlässlich. Gleichzeitig bergen diese Software-Anpassungen auch Potential für neue Angriffspunkte. Um den Überblick zu behalten, liefern beispielsweise die Onapsis Research Labs kontinuierlich Schwachstellenanalysen für das SAP Product Security Response Team. Denn Sicherheitsverantwortliche sollten jederzeit die aktuelle Lage kennen, um mit Patches gegenzusteuern.
  • Angriffsflächen-Management verbessert IT-Sicherheit

    Angriffsflächen-Management verbessert IT-Sicherheit

    Unter der digitalen Angriffsfläche versteht man alle Angriffsvektoren, über die ein unautorisierter Nutzer versuchen kann, Daten einzubringen oder zu entwenden.

    mehr lesen: Angriffsflächen-Management verbessert IT-Sicherheit

  • Neuer CEO bei IoT Inspector

    Neuer CEO bei IoT Inspector

    Jan C. Wendenburg übernimmt die Leitung von IoT Inspector der Analyse-Plattform für Sicherheit im Internet der Dinge (IoT). Er kommt von Cergate zum IoT-Spezialisten.

    mehr lesen: Neuer CEO bei IoT Inspector

  • Verbände fordern Schulterschluss zwischen Autobauern und Zulieferern

    Verbände fordern Schulterschluss zwischen Autobauern und Zulieferern

    Die Branchenverbände IBU, IMU, DSV und VDFI sehen in einem gemeinsam veröffentlichten Brandbrief den „Standort Deutschland gefährdet“. Die Lieferkette der Automobilindustrie stehe vor dem Kollaps, heißt es darin.

    mehr lesen: Verbände fordern Schulterschluss zwischen Autobauern und Zulieferern

  • Interaktion zwischen Mensch und KI verbessern

    Interaktion zwischen Mensch und KI verbessern

    Im Forschungsprojekt ’GeMeKI’ entwickelt das Fraunhofer-Institut für Produktiontsechnologie IPT aus Aachen gemeinsam mit elf Partnern drei KI-gestützte Assistenzsysteme für das Fügen, Trennen und Umformen, die komplexes menschliches Expertenwissen in ihre…

    mehr lesen: Interaktion zwischen Mensch und KI verbessern

  • ZEW-Konjunkturerwartungen gehen erneut zurück

    ZEW-Konjunkturerwartungen gehen erneut zurück

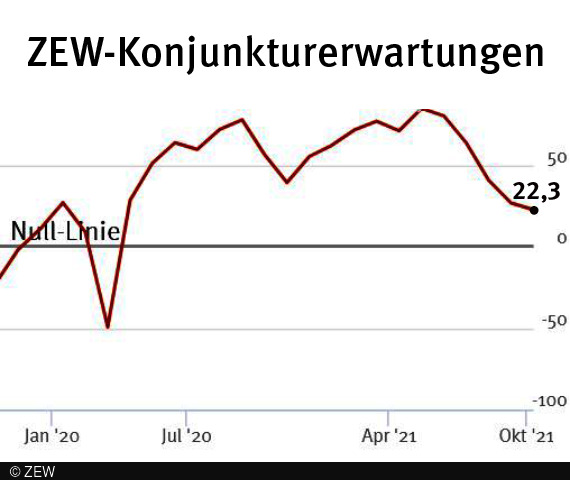
    Mit einem Rückgang um 4,2 Punkte verzeichnet die ZEW-Konjunkturumfrage im Oktober den fünften Rückgang in Folge. Erstmals seit Februar verschlechtert sich auch die Einschätzung der aktuellen konjunkturellen Lage.

    mehr lesen: ZEW-Konjunkturerwartungen gehen erneut zurück

  • Onoff eröffnet neuen Standort

    Onoff eröffnet neuen Standort

    Die Onoff AG eröffnet einen Standort in Erlangen und will damit zukünftig auch den Bereich digitales Engineering mit Echtzeitsimulation bedienen.

    mehr lesen: Onoff eröffnet neuen Standort

  • PWC-Studie ‚Digital Trust Insights 2022‘

    PWC-Studie ‚Digital Trust Insights 2022‘

    Vier von fünf IT-Führungskräften in Deutschland sehen die Komplexität in ihren Unternehmen laut einer PWC-Studie auf einem zu hohen Level. Dies führe wiederum zu Risiken für die Bereiche Cybersicherheit und…

    mehr lesen: PWC-Studie ‚Digital Trust Insights 2022‘

  • Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

    Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

    Im September ist die Richtlinie VDI-EE 4300 Blatt 14 ‚Messen von Innenraumluftverunreinigungen – Anforderungen an mobile Luftreiniger zur Reduktion der aerosolgebundenen Übertragung von Infektionskrankheiten‘ erschienen.

    mehr lesen: Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

  • FontOnLake attackiert Linux-Systeme

    FontOnLake attackiert Linux-Systeme

    ESET-Forscher sind einer Malware-Familie auf die Schliche gekommen, die es gezielt auf Linux-Betriebssysteme abgesehen hat.

    mehr lesen: FontOnLake attackiert Linux-Systeme

  • Großes Wiedersehen auf der It-sa 2021

    Großes Wiedersehen auf der It-sa 2021

    Die It-sa 2021, Treffpunkt für IT-Sicherheitsexperten und -entscheider, wurde von 274 Ausstellern aus 18 Ländern und rund 5.200 Fachbesuchern aus 28 Ländern wieder nach dem Corona bedingten Aussetzen im vergangenen…

    mehr lesen: Großes Wiedersehen auf der It-sa 2021

  • Die Lieferkette im Visier von Hackern

    Die Lieferkette im Visier von Hackern

    Die Allianz geht davon aus, dass sich Ransomware-Angriffe vermehrt gegen Lieferketten richten könnten. Der Versicherer sieht dabei hauptsächlich IT-Dienstleister im Visier von Hackern. Und auch die Höhe der Lösegeldforderungen steigt.

    mehr lesen: Die Lieferkette im Visier von Hackern

  • Oliver Gronau wird CCO bei Auvesy

    Oliver Gronau wird CCO bei Auvesy

    Mit Oliver Gronau als CCO stößt ein weiteres Mitglied zum Management-Team des Datenmanagement-Spezialisten Auvesy, das zukünftig aus Tim Weckerle (CEO), Stefan Jesse (COO) und Oliver Gronau in der neugeschaffenen Position…

    mehr lesen: Oliver Gronau wird CCO bei Auvesy