Cybersecurity für ERP-Systeme

Industrial Engineer in Hard Hat Wearing Safety Jacket Uses Touchscreen Tablet Computer. He Works at the Heavy Industry Manufacturing Factory
Bild: ©Gorodenkoff/istockphoto.com

Angesichts der verschärften Cyber-Bedrohungslage in den letzten Jahren sollten Unternehmen ihre Security-Strategie aktualisieren: von einem reaktiven Ansatz – der hauptsächlich auf Backups und End-Point-Security basiert – zu einem proaktiven Ansatz. Das NIST Cybersecurity Framework for Ransomware Risk Management beschreibt dazu zwei Schlüsselstrategien: zum einen die Vermeidung von Schwachstellen, die Angreifer ausnutzen können, zum anderen eine Überwachung auf Anzeichen einer Gefährdung. Genau das bildet Sicherheitssoftware ab, die auf den Schutz von ERP-Systemen spezialisiert sind. Sie ermöglichen automatisierte und regelmäßige Audits der Systeme und unterstützen mit einem permanenten Log-Monitoring bei der Erkennung von Anomalien. Bei verdächtigen Aktivitäten werden IT-Teams oder das SOC sofort gewarnt, um Gegenmaßnahmen ergreifen zu können.

Blinder Fleck ERP-System

Herkömmliche Vulnerability Tools sind für den Schutz von ERP-Anwendungen oft wenig effektiv, da sie keine Transparenz über alle Systeme bieten. Einige Automobilhersteller setzen daher beispielsweise auf SAP-zertifizierte Anwendungen zum Schutz ihres ERP-Systems. Durch solche Softwares können sie den Nutzen der von SAP bereitgestellten Anwendungsmanagement- und GRC-Tools sowie anderer Programme für das Schwachstellen-Management erweitern. ERP-Security-Software wie die von Onapsis verfolgen einen präventiven, verhaltensbasierten und kontextbezogenen Ansatz. Damit ermöglichen sie eine automatisierte Erkennung, Identifizierung und Reduzierung von Cyberrisiken für das ERP-System. Zudem unterstützen solche Anwendungen Firmen bei der Einhaltung gesetzlicher Vorschriften und beim Nachsteuern bei Konfigurations- sowie Code-Ungenauigkeiten.

Schwachstellen-Management

Täglich grüßt das Murmeltier: Um Schwachstellen zu schließen, sind Versionsaktualisierungen und Updates von Anwendungen unerlässlich. Gleichzeitig bergen diese Software-Anpassungen auch Potential für neue Angriffspunkte. Um den Überblick zu behalten, liefern beispielsweise die Onapsis Research Labs kontinuierlich Schwachstellenanalysen für das SAP Product Security Response Team. Denn Sicherheitsverantwortliche sollten jederzeit die aktuelle Lage kennen, um mit Patches gegenzusteuern.
  • USA sind Top-Angriffsziel, Deutschland auf Platz 5

    USA sind Top-Angriffsziel, Deutschland auf Platz 5

    Deutschland gehört weltweit zu den Top-5-Zielen, wenn es um Ransomware-Angriffe geht. Dies hat eine Analyse des Verschlüsselungsclouddienstes NordLocker ergeben. Der Großteil der untersuchten Angriffe richtet sich allerdings gegen US-Unternehmen.

    mehr lesen: USA sind Top-Angriffsziel, Deutschland auf Platz 5

  • Führungswechsel bei SAS Deutschland

    Führungswechsel bei SAS Deutschland

    Helene Lengler tritt die Nachfolge von Annette Green an und wird Managing Director bei SAS Deutschland. Mit dem Führungswechsel sollen auch die Organisationen im DACH-Raum neu strukturiert werden.

    mehr lesen: Führungswechsel bei SAS Deutschland

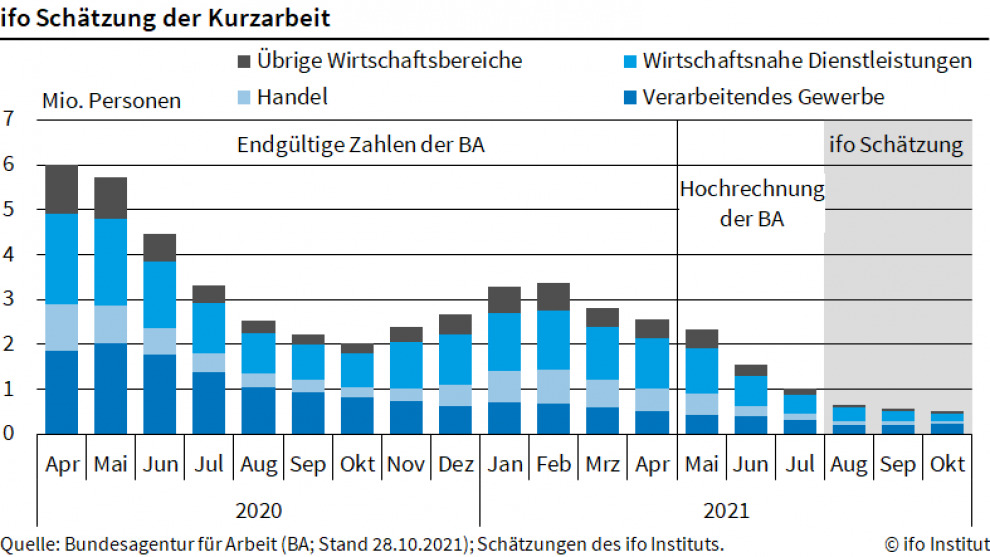
  • Wieder mehr Kurzarbeit in der Industrie

    Wieder mehr Kurzarbeit in der Industrie

    Gegen den allgemeinen Trend hat die Kurzarbeit in der Industrie wieder zugenommen. Grund dafür sind die aktuellen Lieferengpässe bei den Vorprodukten.

    mehr lesen: Wieder mehr Kurzarbeit in der Industrie

  • SPS findet als 2G-Veranstaltung statt

    SPS findet als 2G-Veranstaltung statt

    Nachdem die Corona-Ampel in Bayern auf rot gesprungen ist, gilt für Veranstaltungen nun die 2G-Regel. Somit findet auch die SPS Ende November unter 2G-Bedingungen statt.

    mehr lesen: SPS findet als 2G-Veranstaltung statt

  • Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks hat Details zu einer Kooperation mit Siemens bekanntgegeben. Ziel der Zusammenarbeit ist es, Lösungen zur Absicherung unternehmenskritischer Netzwerken bereitzustellen, um die Risiken durch Cyberangriffe zu verringern.

    mehr lesen: Palo Alto Networks und Siemens kooperieren

  • Virtueller Browser schützt KRITIS vor Gefahren

    Virtueller Browser schützt KRITIS vor Gefahren

    35 Prozent aller Unternehmen, die zu den Kritischen Infrastrukturen (KRITIS) zählen, sind in den vergangenen zwölf Monaten Opfer eines Angriffs aus dem Internet geworden – mit zum Teil gravierenden Folgen…

    mehr lesen: Virtueller Browser schützt KRITIS vor Gefahren

  • Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Kaspersky-Forscher haben bei Lazarus verstärkte Angriffsfähigkeiten auf Lieferketten identifiziert. Des Weiteren setzt die Advanced-Persistent-Threat(APT)-Gruppe nun das plattformübergreifende MATA-Framework für Cyberspionage-Ziele ein.

    mehr lesen: Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

  • Quantenkommunikation über große Distanzen ermöglichen

    Quantenkommunikation über große Distanzen ermöglichen

    Die Digitalisierung schreitet voran, gleichzeitig braucht der wachsende Austausch sensibler Daten mehr Sicherheit. Ein Kommunikationsnetz, das auf den Gesetzen der Quantenphysik beruht, ist wegen der physikalisch garantierten Abhörsicherheit ein wichtiger…

    mehr lesen: Quantenkommunikation über große Distanzen ermöglichen

  • Höhere Standards für IoT Security ab 2024

    Höhere Standards für IoT Security ab 2024

    Das Internet der Dinge stellt eines der größten Risiken in der Informationstechnologie dar. Die EU-Kommission erhöht mit neuen Sicherheitsanforderungen deutlich den Druck auf Hersteller, Integratoren und Händler von IoT Geräten…

    mehr lesen: Höhere Standards für IoT Security ab 2024

  • Kaum wirksamer Schutz vor Cyberangriffen

    Kaum wirksamer Schutz vor Cyberangriffen

    55 Prozent der großen Unternehmen sind nicht in der Lage, Cyberangriffe schnell zu identifizieren, wirksam zu bekämpfen oder deren Auswirkungen schnell zu begrenzen. Dies geht einer Befragung der Unternehmensberatung Accenture…

    mehr lesen: Kaum wirksamer Schutz vor Cyberangriffen

  • VDMA und BKA vertiefen Zusammenarbeit

    VDMA und BKA vertiefen Zusammenarbeit

    Gemeinsam gegen Cybercrime VDMA und BKA vertiefen Zusammenarbeit Das Bundeskriminalamt (BKA) und der VDMA haben eine vertiefte Zusammenarbeit vereinbart. Durch gegenseitigen Erfahrungs- und Informationsaustausch soll erreicht werden, dass Cybercrime in…

    mehr lesen: VDMA und BKA vertiefen Zusammenarbeit

  • Industrial Transformation auf der Hannover Messe 2022

    Industrial Transformation auf der Hannover Messe 2022

    Digitalisierung und Nachhaltigkeit sind die Schwerpunktthemen der Hannover Messe 2022. Damit will die Industriemesse Impulse für mehr Klimaschutz in Wirtschaft und Industrie setzen. Die Hannover Messe wird im April 2022…

    mehr lesen: Industrial Transformation auf der Hannover Messe 2022