Cybersecurity für ERP-Systeme

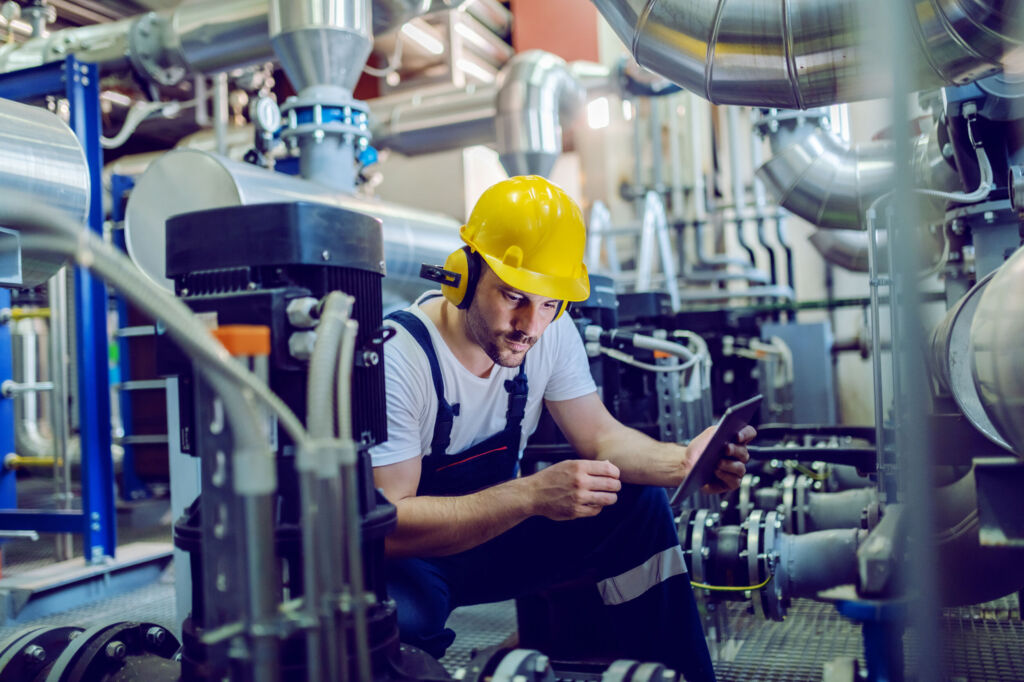
Industrial Engineer in Hard Hat Wearing Safety Jacket Uses Touchscreen Tablet Computer. He Works at the Heavy Industry Manufacturing Factory
Bild: ©Gorodenkoff/istockphoto.com

Angesichts der verschärften Cyber-Bedrohungslage in den letzten Jahren sollten Unternehmen ihre Security-Strategie aktualisieren: von einem reaktiven Ansatz – der hauptsächlich auf Backups und End-Point-Security basiert – zu einem proaktiven Ansatz. Das NIST Cybersecurity Framework for Ransomware Risk Management beschreibt dazu zwei Schlüsselstrategien: zum einen die Vermeidung von Schwachstellen, die Angreifer ausnutzen können, zum anderen eine Überwachung auf Anzeichen einer Gefährdung. Genau das bildet Sicherheitssoftware ab, die auf den Schutz von ERP-Systemen spezialisiert sind. Sie ermöglichen automatisierte und regelmäßige Audits der Systeme und unterstützen mit einem permanenten Log-Monitoring bei der Erkennung von Anomalien. Bei verdächtigen Aktivitäten werden IT-Teams oder das SOC sofort gewarnt, um Gegenmaßnahmen ergreifen zu können.

Blinder Fleck ERP-System

Herkömmliche Vulnerability Tools sind für den Schutz von ERP-Anwendungen oft wenig effektiv, da sie keine Transparenz über alle Systeme bieten. Einige Automobilhersteller setzen daher beispielsweise auf SAP-zertifizierte Anwendungen zum Schutz ihres ERP-Systems. Durch solche Softwares können sie den Nutzen der von SAP bereitgestellten Anwendungsmanagement- und GRC-Tools sowie anderer Programme für das Schwachstellen-Management erweitern. ERP-Security-Software wie die von Onapsis verfolgen einen präventiven, verhaltensbasierten und kontextbezogenen Ansatz. Damit ermöglichen sie eine automatisierte Erkennung, Identifizierung und Reduzierung von Cyberrisiken für das ERP-System. Zudem unterstützen solche Anwendungen Firmen bei der Einhaltung gesetzlicher Vorschriften und beim Nachsteuern bei Konfigurations- sowie Code-Ungenauigkeiten.

Schwachstellen-Management

Täglich grüßt das Murmeltier: Um Schwachstellen zu schließen, sind Versionsaktualisierungen und Updates von Anwendungen unerlässlich. Gleichzeitig bergen diese Software-Anpassungen auch Potential für neue Angriffspunkte. Um den Überblick zu behalten, liefern beispielsweise die Onapsis Research Labs kontinuierlich Schwachstellenanalysen für das SAP Product Security Response Team. Denn Sicherheitsverantwortliche sollten jederzeit die aktuelle Lage kennen, um mit Patches gegenzusteuern.
  • Weniger Treibhausgasausstoß im ersten Pandemie-Jahr

    Weniger Treibhausgasausstoß im ersten Pandemie-Jahr

    Das Umweltbundesamt (UBA) hat seine finalen Berechnungen zum Emissionsausstoß 2020 an die Europäische Kommission übermittelt. Demnach ist der Ausstoß insgesamt zurückgegangen. UBA-Präsident Dirk Messner geht jedoch davon aus, dass der…

    mehr lesen: Weniger Treibhausgasausstoß im ersten Pandemie-Jahr

  • Heike Kohler-Reineke leitet Marketing bei Easy Software

    Heike Kohler-Reineke leitet Marketing bei Easy Software

    Mit Heike Kohler-Reineke hat Easy Software eine neue Leiterin für den Bereich Marketing & Communications. Sie wechselt von Sage zum Softwareanbieter.

    mehr lesen: Heike Kohler-Reineke leitet Marketing bei Easy Software

  • Zwei Drittel fürchten Online-Tracking

    Zwei Drittel fürchten Online-Tracking

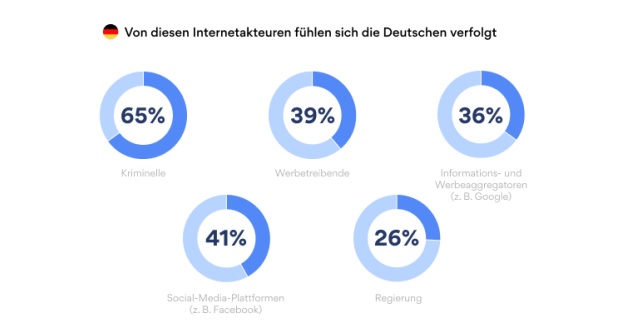
    Laut einer Umfrage von NordVPN sind Deutsche zunehmend besorgt, dass Cyberkriminelle sie im Netz tracken, um an Daten und sogar ihre Identität heranzukommen.

    mehr lesen: Zwei Drittel fürchten Online-Tracking

  • Hannover Messe in den Frühsommer verschoben

    Hannover Messe in den Frühsommer verschoben

    In diesem Jahr wird die Hannover Messe nicht wie gewohnt im April stattfinden, sondern im Frühsommer. Aufgrund der aktuellen Corona-Lage soll die Messe vom 30. Mai bis zum 2. Juni…

    mehr lesen: Hannover Messe in den Frühsommer verschoben

  • Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

    Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

    Ransomware gehört zu den besonders variantenreichen Angriffstaktiken im Bereich Cyberkriminalität: Das BSI gibt an, dass täglich mehr als 400.000 neue Typen entwickelt werden – Tendenz steigend.

    mehr lesen: Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

  • Konjunkturausblick verbessert sich

    Konjunkturausblick verbessert sich

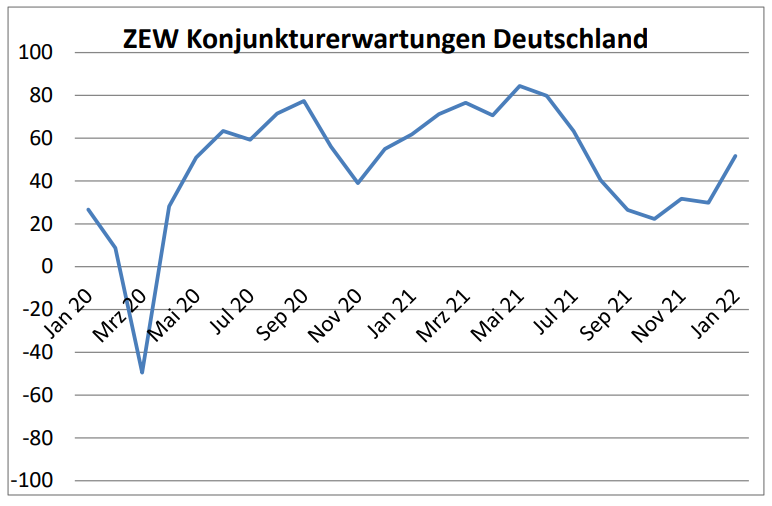
    Mit nun 51,7 Punkten sind die ZEW-Konjunkturerwartungen im Januar gestiegen. Der Lageindikator ist in der aktuellen Umfrage jedoch erneut gesunken.

    mehr lesen: Konjunkturausblick verbessert sich

  • Unternehmen sehen Cyberangriffe als Top-Bedrohung

    Unternehmen sehen Cyberangriffe als Top-Bedrohung

    Cybergefahren sind im Jahr 2022 die größte Sorge für Unternehmen weltweit, so das aktuelle Allianz Risk Barometer 2022. Demnach beunruhigt die Bedrohung durch Ransomware-Angriffe, Datenschutzverletzungen oder IT-Ausfälle die Unternehmen sogar…

    mehr lesen: Unternehmen sehen Cyberangriffe als Top-Bedrohung

  • IBM übernimmt Envizi

    IBM übernimmt Envizi

    Envizi, ein Spezialist für Datenanalyse im Bereich Umweltperformance-Management gehört nun zu IBM. Der IT-Konzern will mit der Übernahme seine Strategie ergänzen.

    mehr lesen: IBM übernimmt Envizi

  • Etteplan übernimmt Cognitas

    Etteplan übernimmt Cognitas

    Etteplan erwirbt Cognitas von Canon. Der finnische Engineering-Dienstleister will so seine Position in Deutschland ausbauen.

    mehr lesen: Etteplan übernimmt Cognitas

  • Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    CyberRes, ein Geschäftsbereich von Micro Focus, stellt die Threat-Research-Lösung Galaxy vor. Sie ermöglicht es Cyber-Experten, sich schnell einen Überblick über die akuten Bedrohungen für ihr Unternehmen zu verschaffen, und hilft…

    mehr lesen: Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

  • Zu wenig in Vermeidung investiert

    Zu wenig in Vermeidung investiert

    Obwohl einer von zehn vermiedenen Sicherheitsvorfällen schwerwiegend ist, zeigt ein aktueller Kaspersky-Report ‚Cybersicherheits-Eckpfeiler für proaktive Entscheidungsträger‘ jedoch, dass 26% der Entscheidungsträger in Deutschland (23% in Europa) nicht genug in die…

    mehr lesen: Zu wenig in Vermeidung investiert

  • Martin Kuhnhen wird CSO bei Leadec

    Martin Kuhnhen wird CSO bei Leadec

    Leadec erweitert die Geschäftsführung um die Position des Chief Sales Officers. Die Position wird ab März von Martin Kuhnhen bekleidet.

    mehr lesen: Martin Kuhnhen wird CSO bei Leadec