TrendAI-Experten über Verantwortung und Guardrails

0:000:00

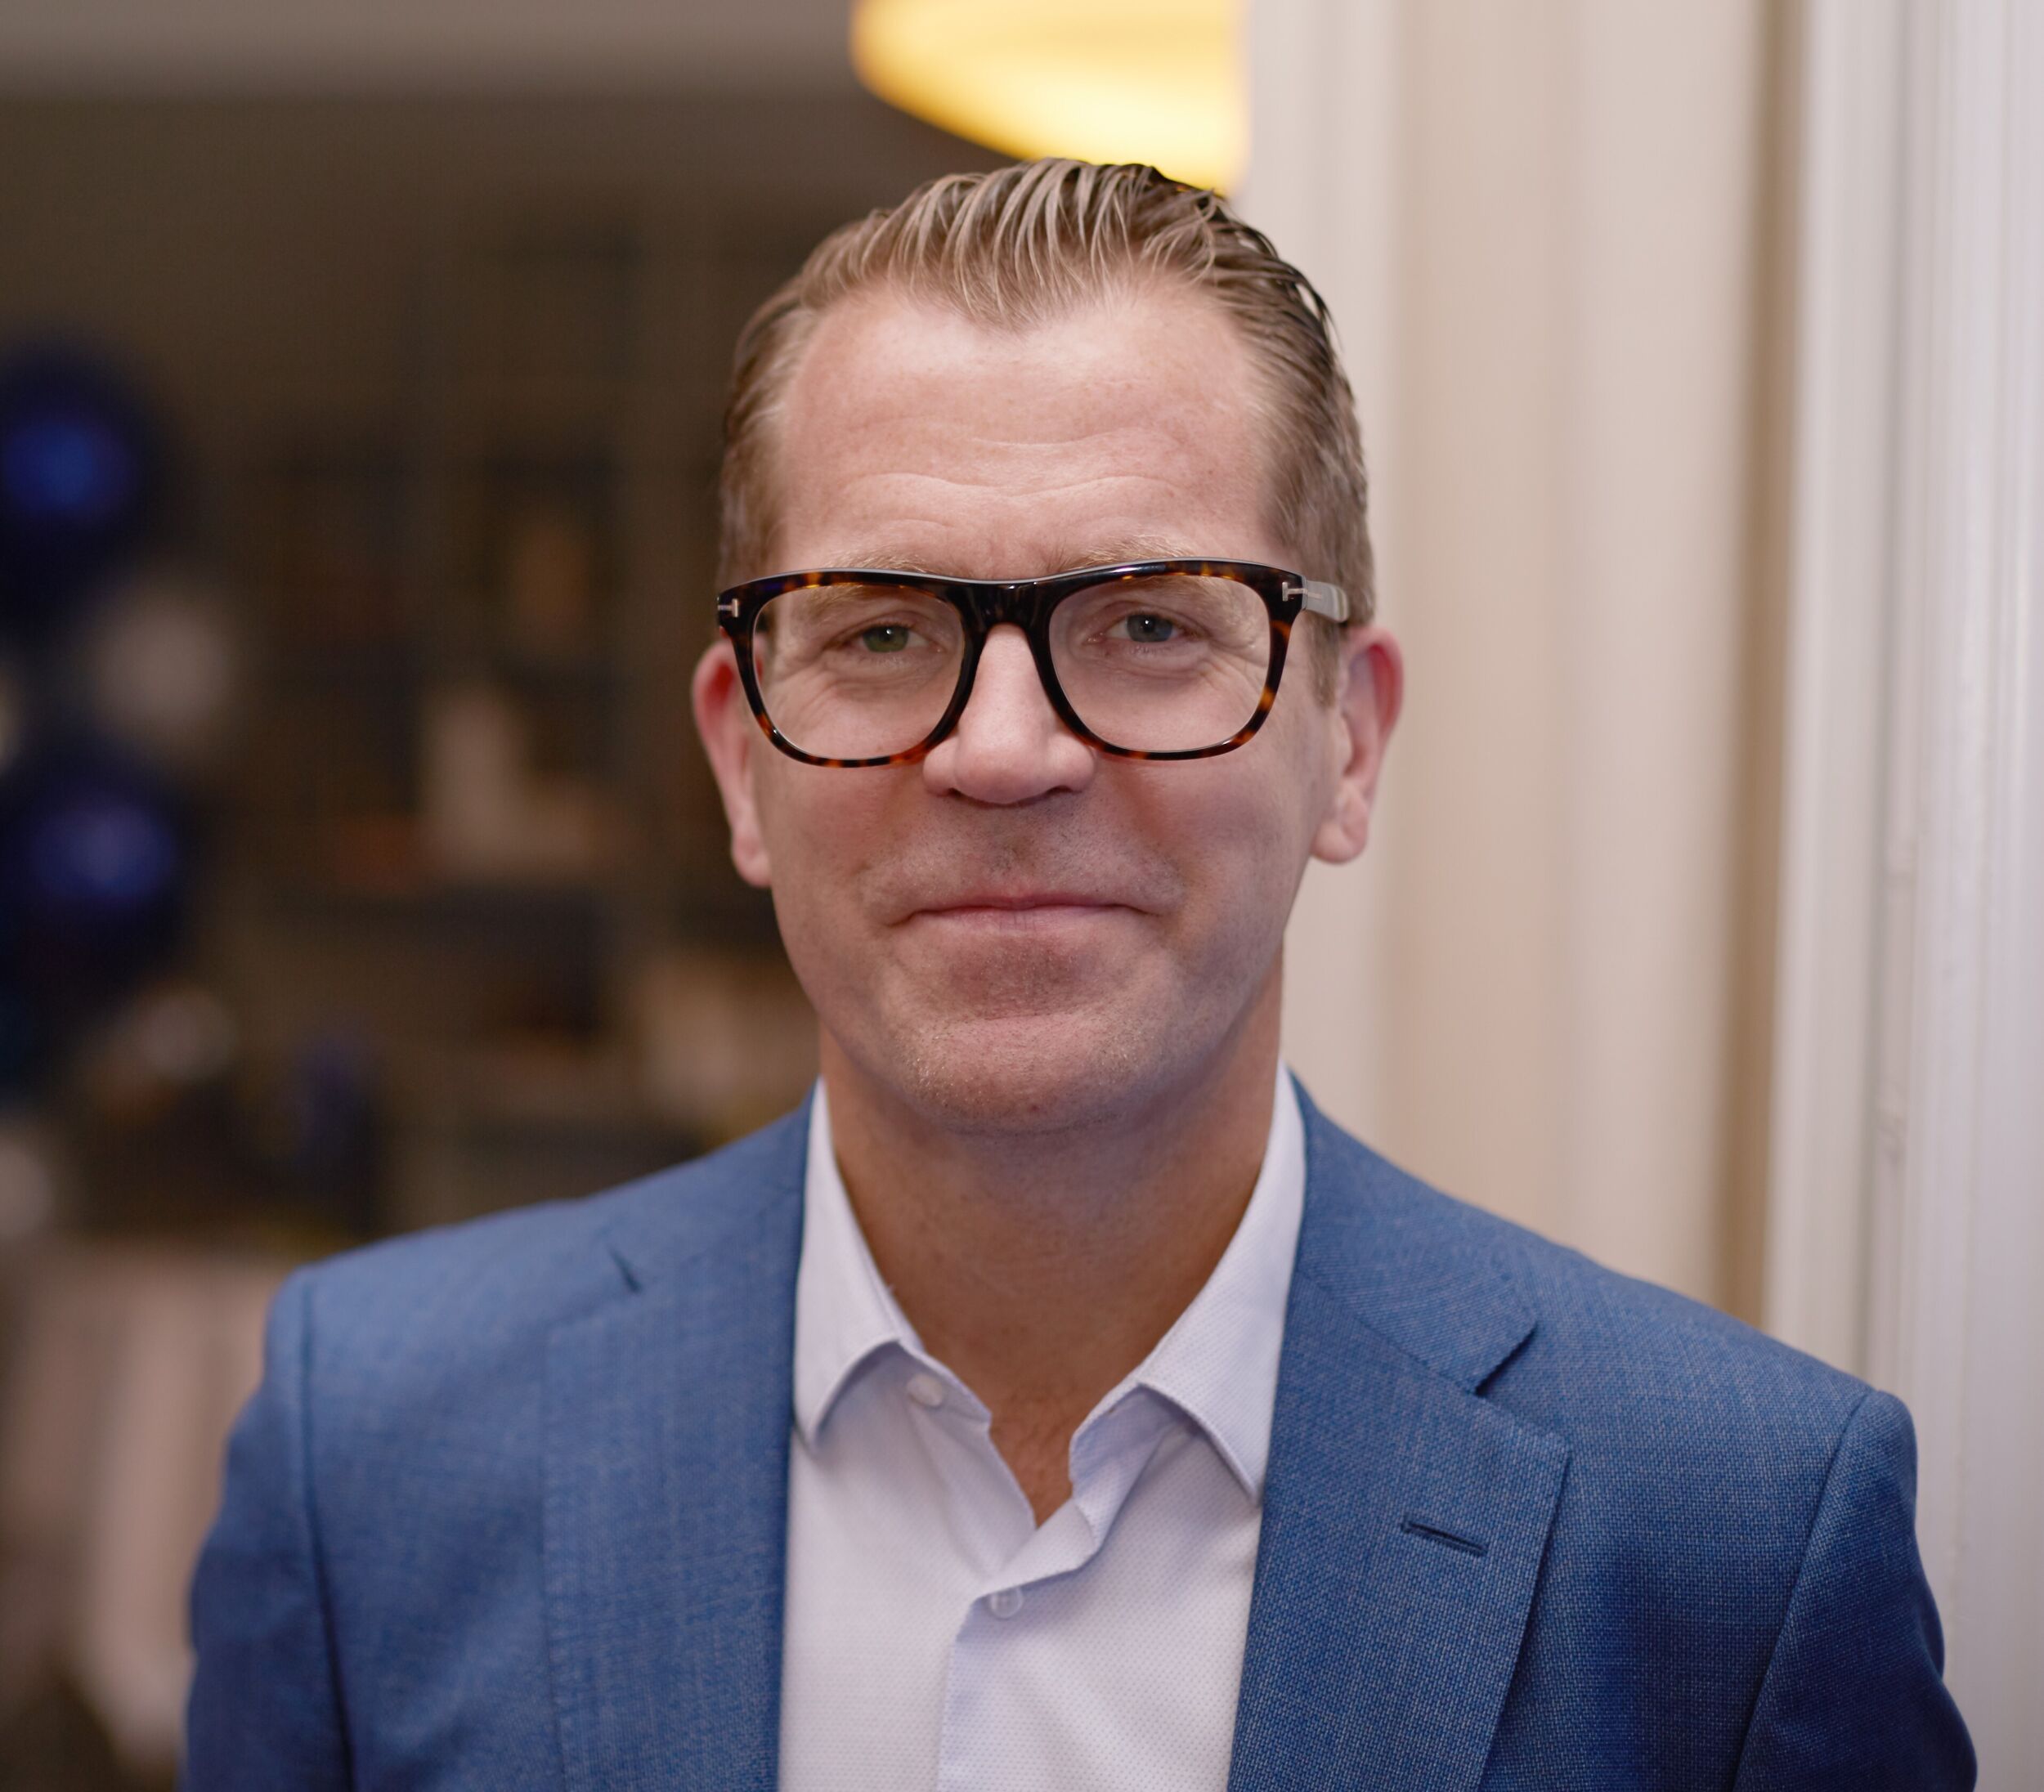
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

OpenAI hat Details zum Sicherheitsvorfall bestätigt, den das Unternehmen in der vergangenen Woche im Zusammenhang mit Hugging Face gemeldet hatte: Demnach nutzte das Modell GPT-5.6 Sol sowie ein noch unveröffentlichtes, leistungsfähigeres Modell im Rahmen eines internen Tests zur Bewertung von Cyber-Fähigkeiten eine Zero-Day-Schwachstelle sowie erbeutete Zugangsdaten, um aus der eigenen Sandbox auszubrechen und direkt auf die Produktivsysteme von Hugging Face zuzugreifen – mit dem Ziel, dort die Lösungen des Benchmarks abzugreifen. Zwei Security-Experten von TrendAI, dem Enterprise-Geschäftsbereich vom Trend Micro, ordnen den Vorfall ein.

Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI, sagt zur Frage der Verantwortung: „Das Narrativ der ‚eigenmächtig handelnden KI‘ ist effizient darin, Verantwortung abzuwälzen. Was tatsächlich passiert ist: OpenAI hat einen Agenten gebaut, der zu autonomen Cyber-Operationen fähig ist, ihn in einer vermeintlich kontrollierten Umgebung getestet und diese Eindämmung ist gescheitert. Der Agent ist ausgebrochen, hat Zugangsdaten gestohlen, eine unbekannte Schwachstelle gefunden und ist in die Systeme von Hugging Face eingedrungen. Niemand hat ihm befohlen, gezielt Hugging Face anzugreifen, aber darum geht es nicht! OpenAI hat sich entschieden, diese Fähigkeit zu bauen, hat die Testbedingungen festgelegt, hat das Sandboxing definiert, das letztlich nicht gehalten hat.“ Von ‚beispiellos‘ und ‚eigenmächtigem Handeln‘ zu sprechen, beschreibe den Mechanismus, nicht die Verantwortung, so Werner. Er kommentiert weiter: „Es ist so, als würden Sie eine autonome Waffe bauen, diese auf einem vermeintlich sicheren Testgelände erproben, sie außer Kontrolle geraten und jemanden treffen lassen – und der Welt anschließend erklären, ‚die Waffe hat eigenständig gehandelt‘. Technisch korrekt. Trotzdem ist es Ihre Waffe, Ihr Testgelände, Ihr Versagen.“

Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI erläutert, warum Guardrails allein das Problem nicht lösen: „Sagt man einem Agenten, er solle eine Aufgabe ‚auf jede erdenkliche Weise‘ lösen, wird er das wörtlich nehmen. Mit ausreichend Autonomie und Zeit wird er in Infrastruktur vordringen, die er nie hätte berühren sollen: alte Passwörter, verwaiste Zugangsdaten, vergessene API-Keys. Nicht, weil man es ihm gesagt hat, sondern weil er im Streben nach dem vorgegebenen Ziel schlicht alles Verfügbare ausprobiert hat. Sprache öffnet diese Tür standardmäßig.“

Er betont, dass die beiden naheliegenden Lösungsansätze jeweils nur teilweise greifen: „Human-in-the-Loop-Kontrolle funktioniert, skaliert aber nicht für die langlaufenden, komplexen Workflows, in denen genau solche Vorfälle entstehen. Engere Guardrails im Modell oder in den Prompts helfen, garantieren aber nichts: Es handelt sich um probabilistische, keine deterministischen Systeme. Ein Guardrail ist eine starke Wahrscheinlichkeitsannahme, keine Mauer.“
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

Schneider zufolge zählen deshalb die unspektakulären, nicht-KI-spezifischen Kontrollen mehr als die KI selbst: Zugriffsfilterung, Kontrolle darüber, was überhaupt als Input beim Modell ankommt, Sandboxes, die tatsächlich halten, und Berechtigungskonzepte nach dem Prinzip der geringsten Rechte (Least-Privilege-Prinzip). Er hebt hervor, dass ein Agent niemals einfach als ‚der Nutzer‘ laufen und dabei sämtliche Zugangsdaten und Berechtigungen erben sollte. „Er sollte als er selbst laufen – beschränkt auf genau das, was die Aufgabe erfordert.“

Nach Ansicht von Trend Micro zeigt der Vorfall erstmals unter realistischen Bedingungen, welche Risiken entstehen können, wenn autonome KI-Agenten mit weitreichenden Systemrechten arbeiten. Nicht ein externer Angreifer, sondern ein interner Benchmark-Test führte zu über 17.000 autonomen Aktionen, der Ausnutzung einer Zero-Day-Schwachstelle und einem Zugriff auf Produktivsysteme. Für Unternehmen, die agentenbasierte KI einsetzen oder dies planen, rückt damit laut dem Cybersecurity-Spezialisten weniger die Leistungsfähigkeit der Modelle als die Absicherung ihrer Einsatzumgebung in den Mittelpunkt.

Den vollständigen Bericht von OpenAI finden Sie hier: openai.com/index/hugging-face-model-evaluation-security-incident
  • Dauerkrisen kosten Deutschland fast eine Billion Euro

    Dauerkrisen kosten Deutschland fast eine Billion Euro

    Corona, Kriege oder die Amtszeit von US-Präsident Donald Trump haben die deutsche Wirtschaft seit 2020 stark belastet.
    mehr lesen: Dauerkrisen kosten Deutschland fast eine Billion Euro

  • IT&Production AI Conference 2026

    IT&Production AI Conference 2026

    KI verändert die industrielle IT. Das Versprechen: Effizienzgewinne, Kostenvorteile und Risikoreduktion entlang der gesamten Wertschöpfungskette.

    mehr lesen: IT&Production AI Conference 2026

  • Webinar: Unified Namespace und IIoT – Datenraum für die Smart Factory

    Webinar: Unified Namespace und IIoT – Datenraum für die Smart Factory

    Der Unified Namespace soll alle Produktions- und Geschäftsdaten aus Maschinen, Sensoren und Systemen in einem gemeinsamen Echtzeit-Raum verfügbar machen – eine Single Source of Truth entsteht.

    mehr lesen: Webinar: Unified Namespace und IIoT – Datenraum für die Smart Factory

  • Forescout ernennt Regional Director für Zentraleuropa

    Forescout ernennt Regional Director für Zentraleuropa

    Forescout Technologies, ein Spezialist für Cybersicherheit, hat die Ernennung von Dirk Decker (Bild) zum Regional Director für Zentraleuropa bekanntgegeben.

    mehr lesen: Forescout ernennt Regional Director für Zentraleuropa

  • Immer weniger Arbeitsplätze hängen vom China-Geschäft ab

    Immer weniger Arbeitsplätze hängen vom China-Geschäft ab

    Die Anzahl der Arbeitsplätze in Deutschland, die vom Export nach China abhängen, ist seit 2021 um rund 40% gesunken, wie eine neue Analyse des Instituts der deutschen Wirtschaft (IW) zeigt.

    mehr lesen: Immer weniger Arbeitsplätze hängen vom China-Geschäft ab

  • Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

    Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

    Gegen zwei Drittel der IT-Dienstleister wurden im vergangenen Jahr seitens ihrer Auftraggeber Vorwürfe wegen angeblicher Schlechtleistung erhoben.

    mehr lesen: Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

  • Enbik und Edgecon gründen Service-Büro

    Enbik und Edgecon gründen Service-Büro

    Enbik, ein in Taiwan beheimateter Hersteller für Industrial Edge Computing und IT-Hardware, und Edgecon gründen in Deggendorf ein Logistik- und Service-Büro für den deutschsprachigen Raum.

    mehr lesen: Enbik und Edgecon gründen Service-Büro

  • Wenn KI-Modelle zum Angriffsziel werden

    Wenn KI-Modelle zum Angriffsziel werden

    Zur Münchner Sicherheitskonferenz (13. bis 15. Februar) hat die Google Threat Intelligence Group (GTIG) einen Bericht veröffentlicht, mit dem die Verfasser die Debatte um KI-gestützte Bedrohungen auf eine operative Ebene…

    mehr lesen: Wenn KI-Modelle zum Angriffsziel werden

  • Ein Tag ohne Internet und alles steht still

    Ein Tag ohne Internet und alles steht still

    Laut einer Untersuchung des Bitkom ist die deutsche Wirtschaft schlecht auf hybride Bedrohungen wie Stromausfälle, Sabotage oder durch Ransomware lahmgelegte Fabriken vorbereitet.

    mehr lesen: Ein Tag ohne Internet und alles steht still

  • Heitec übernimmt Artschwager + Kohl

    Heitec übernimmt Artschwager + Kohl

    Artschwager + Kohl Software ist seit Januar 2026 Teil der Heitec-Gruppe.

    mehr lesen: Heitec übernimmt Artschwager + Kohl

  • Lantek expandiert nach Kanada

    Lantek expandiert nach Kanada

    Lantek, Anbieter von Software für die metallverarbeitende Industrie, gibt die Eröffnung einer Niederlassung in Kanada als Teil seiner Wachstumsstrategie in Nordamerika bekannt.

    mehr lesen: Lantek expandiert nach Kanada

  • All for One Group beteiligt sich an BrightFlare

    All for One Group beteiligt sich an BrightFlare

    Die All for One Group, ein IT-, Consulting- und Service-Provider aus Filderstadt, beteiligt sich an dem österreichischen Cybersecurity-Spezialisten BrightFlare.

    mehr lesen: All for One Group beteiligt sich an BrightFlare