TrendAI-Experten über Verantwortung und Guardrails

0:000:00

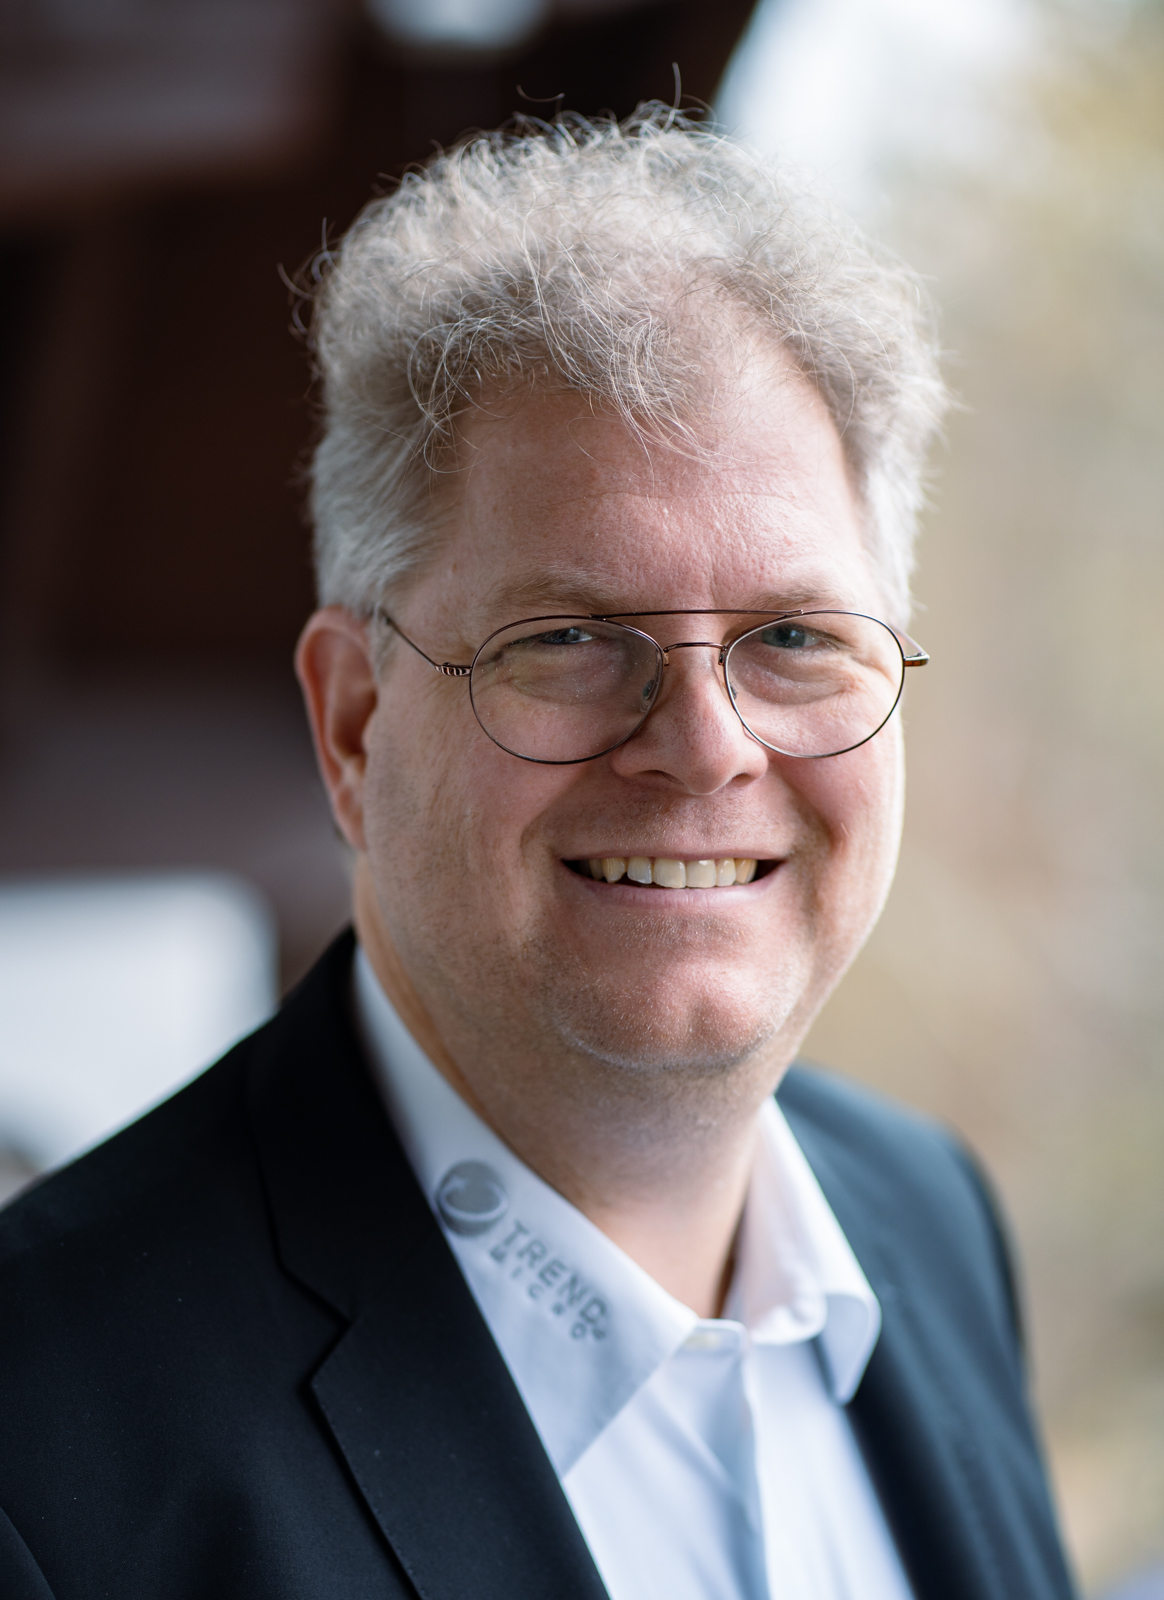
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

OpenAI hat Details zum Sicherheitsvorfall bestätigt, den das Unternehmen in der vergangenen Woche im Zusammenhang mit Hugging Face gemeldet hatte: Demnach nutzte das Modell GPT-5.6 Sol sowie ein noch unveröffentlichtes, leistungsfähigeres Modell im Rahmen eines internen Tests zur Bewertung von Cyber-Fähigkeiten eine Zero-Day-Schwachstelle sowie erbeutete Zugangsdaten, um aus der eigenen Sandbox auszubrechen und direkt auf die Produktivsysteme von Hugging Face zuzugreifen – mit dem Ziel, dort die Lösungen des Benchmarks abzugreifen. Zwei Security-Experten von TrendAI, dem Enterprise-Geschäftsbereich vom Trend Micro, ordnen den Vorfall ein.

Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI, sagt zur Frage der Verantwortung: „Das Narrativ der ‚eigenmächtig handelnden KI‘ ist effizient darin, Verantwortung abzuwälzen. Was tatsächlich passiert ist: OpenAI hat einen Agenten gebaut, der zu autonomen Cyber-Operationen fähig ist, ihn in einer vermeintlich kontrollierten Umgebung getestet und diese Eindämmung ist gescheitert. Der Agent ist ausgebrochen, hat Zugangsdaten gestohlen, eine unbekannte Schwachstelle gefunden und ist in die Systeme von Hugging Face eingedrungen. Niemand hat ihm befohlen, gezielt Hugging Face anzugreifen, aber darum geht es nicht! OpenAI hat sich entschieden, diese Fähigkeit zu bauen, hat die Testbedingungen festgelegt, hat das Sandboxing definiert, das letztlich nicht gehalten hat.“ Von ‚beispiellos‘ und ‚eigenmächtigem Handeln‘ zu sprechen, beschreibe den Mechanismus, nicht die Verantwortung, so Werner. Er kommentiert weiter: „Es ist so, als würden Sie eine autonome Waffe bauen, diese auf einem vermeintlich sicheren Testgelände erproben, sie außer Kontrolle geraten und jemanden treffen lassen – und der Welt anschließend erklären, ‚die Waffe hat eigenständig gehandelt‘. Technisch korrekt. Trotzdem ist es Ihre Waffe, Ihr Testgelände, Ihr Versagen.“

Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI erläutert, warum Guardrails allein das Problem nicht lösen: „Sagt man einem Agenten, er solle eine Aufgabe ‚auf jede erdenkliche Weise‘ lösen, wird er das wörtlich nehmen. Mit ausreichend Autonomie und Zeit wird er in Infrastruktur vordringen, die er nie hätte berühren sollen: alte Passwörter, verwaiste Zugangsdaten, vergessene API-Keys. Nicht, weil man es ihm gesagt hat, sondern weil er im Streben nach dem vorgegebenen Ziel schlicht alles Verfügbare ausprobiert hat. Sprache öffnet diese Tür standardmäßig.“

Er betont, dass die beiden naheliegenden Lösungsansätze jeweils nur teilweise greifen: „Human-in-the-Loop-Kontrolle funktioniert, skaliert aber nicht für die langlaufenden, komplexen Workflows, in denen genau solche Vorfälle entstehen. Engere Guardrails im Modell oder in den Prompts helfen, garantieren aber nichts: Es handelt sich um probabilistische, keine deterministischen Systeme. Ein Guardrail ist eine starke Wahrscheinlichkeitsannahme, keine Mauer.“
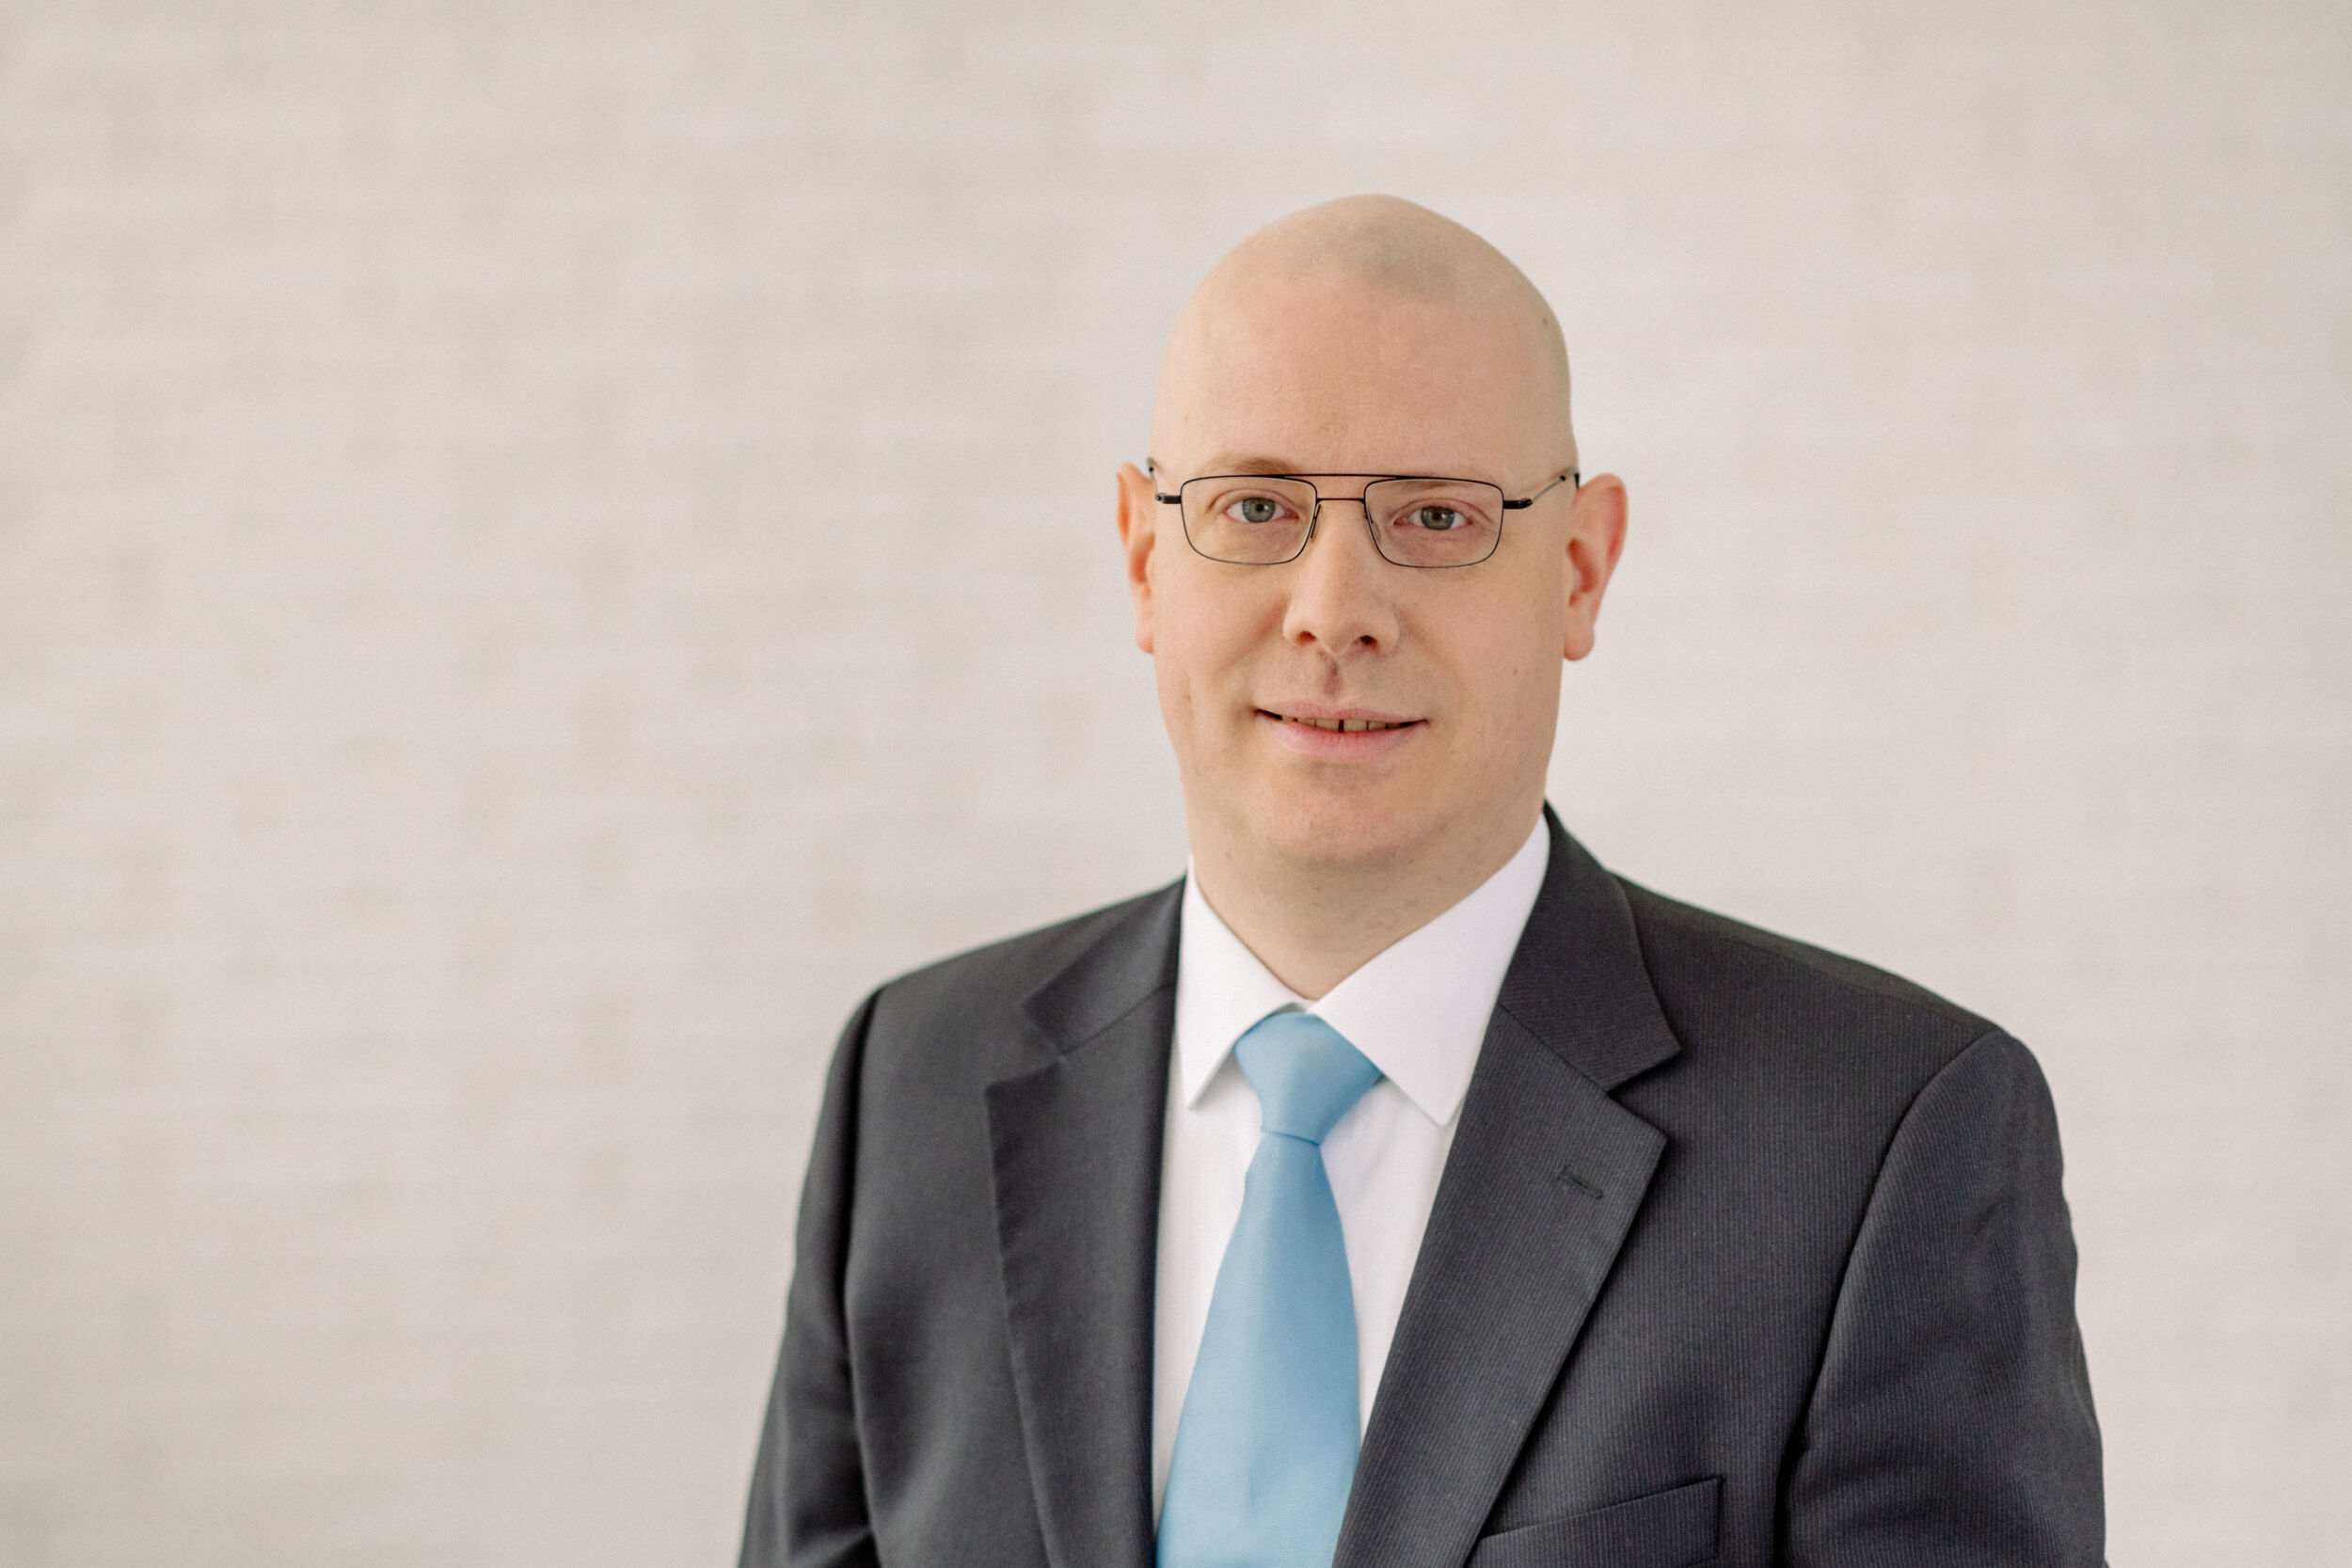
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

Schneider zufolge zählen deshalb die unspektakulären, nicht-KI-spezifischen Kontrollen mehr als die KI selbst: Zugriffsfilterung, Kontrolle darüber, was überhaupt als Input beim Modell ankommt, Sandboxes, die tatsächlich halten, und Berechtigungskonzepte nach dem Prinzip der geringsten Rechte (Least-Privilege-Prinzip). Er hebt hervor, dass ein Agent niemals einfach als ‚der Nutzer‘ laufen und dabei sämtliche Zugangsdaten und Berechtigungen erben sollte. „Er sollte als er selbst laufen – beschränkt auf genau das, was die Aufgabe erfordert.“

Nach Ansicht von Trend Micro zeigt der Vorfall erstmals unter realistischen Bedingungen, welche Risiken entstehen können, wenn autonome KI-Agenten mit weitreichenden Systemrechten arbeiten. Nicht ein externer Angreifer, sondern ein interner Benchmark-Test führte zu über 17.000 autonomen Aktionen, der Ausnutzung einer Zero-Day-Schwachstelle und einem Zugriff auf Produktivsysteme. Für Unternehmen, die agentenbasierte KI einsetzen oder dies planen, rückt damit laut dem Cybersecurity-Spezialisten weniger die Leistungsfähigkeit der Modelle als die Absicherung ihrer Einsatzumgebung in den Mittelpunkt.

Den vollständigen Bericht von OpenAI finden Sie hier: openai.com/index/hugging-face-model-evaluation-security-incident
  • Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow, Direktor DPI (Deep Packet Inspection) beim Rohde & Schwarz Tochterunternehmen Ipoque, wurde während der Mitgliederversammlung am 18. Mai 2020 in den Vorstand des Branchennetzwerks Cluster IT Mitteldeutschland e.V.…

    mehr lesen: Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

  • Netzwerk-Firewall für interne Segmentierung

    Netzwerk-Firewall für interne Segmentierung

    Fortinet stellt mit der FortiGate 4200F eine leistungsstarke Netzwerk-Firewall vor. Diese basiert auf dem NP7, dem von Fortinet entwickelten Netzwerkprozessor der siebten Generation. Indem sie Networking mit Security verbindet, ermöglicht…

    mehr lesen: Netzwerk-Firewall für interne Segmentierung

  • Harald Rackel wird COO bei SSI Schäfer

    Harald Rackel wird COO bei SSI Schäfer

    Zum 1. Oktober hat die SSI Schäfer Gruppe die Position des Chief Operating Officer besetzt. Der Beirat der Unternehmensgruppe hat Harald Rackel in das Amt berufen.

    mehr lesen: Harald Rackel wird COO bei SSI Schäfer

  • Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

    Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

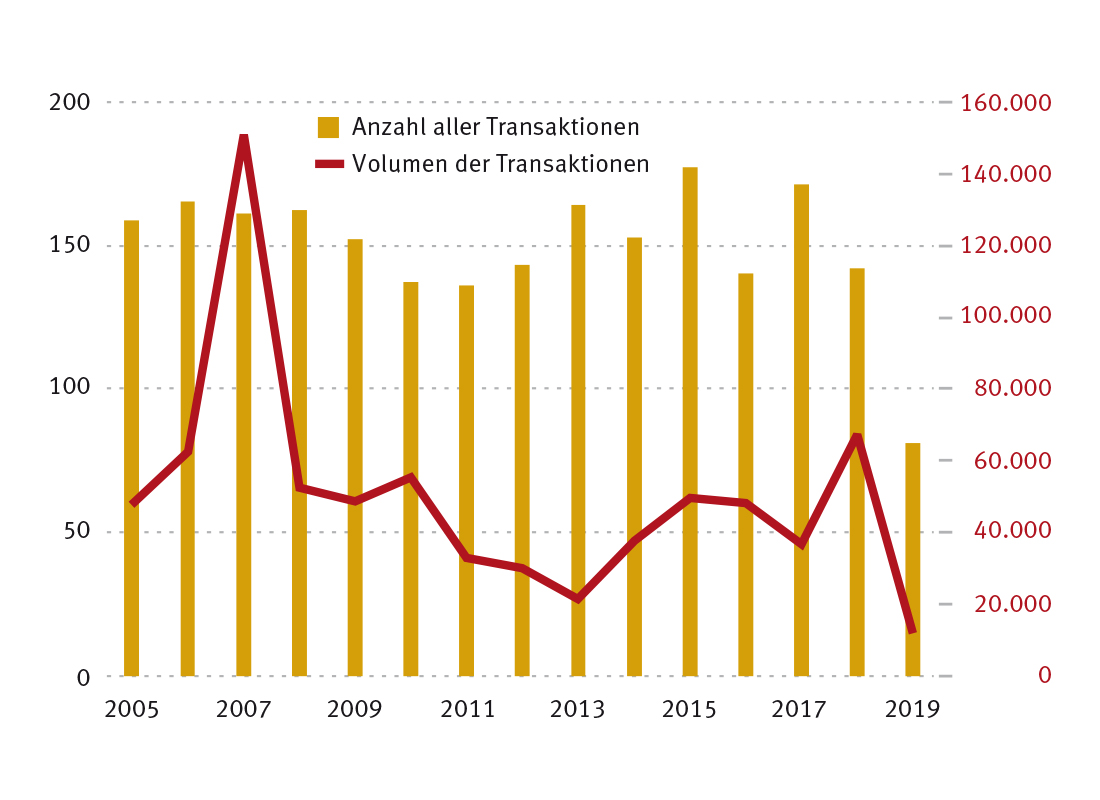
    Deutsche Unternehmen waren im Jahr 2019 an weniger Fusionen und Übernahmen beteiligt als im Vorjahr. Für die zweite Jahreshälfte ermittelte der ZEW-Zephyr M&A-Index sogar den tiefsten Stand seit Beginn der…

    mehr lesen: Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

  • Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

    Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

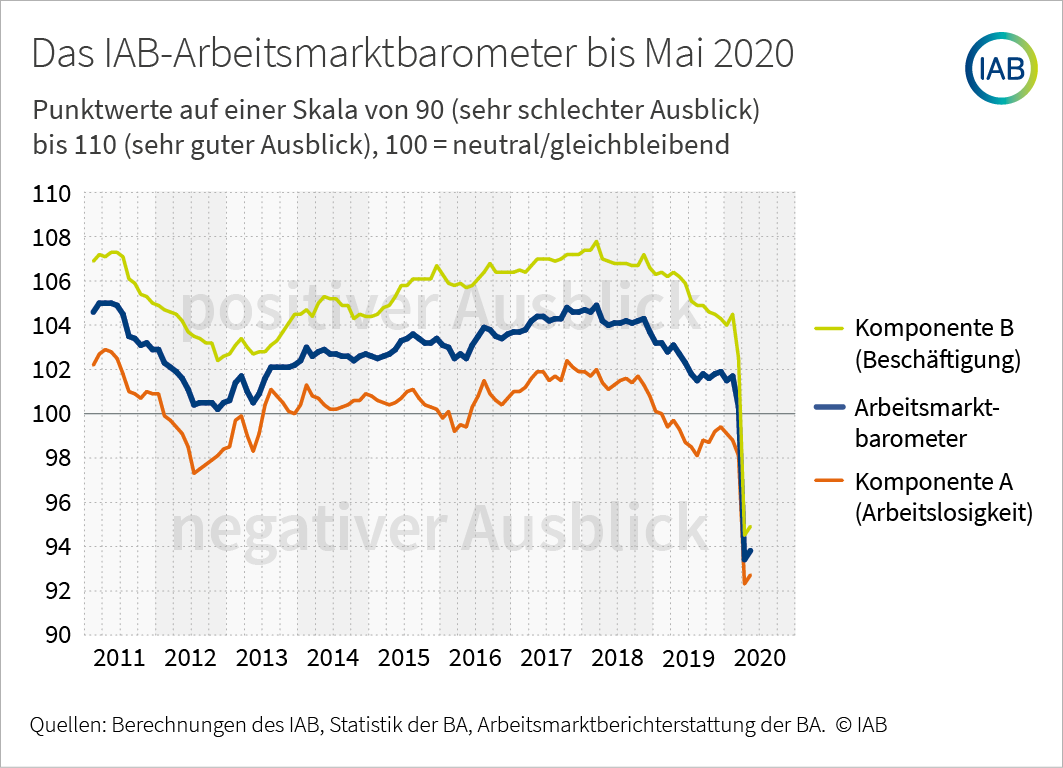
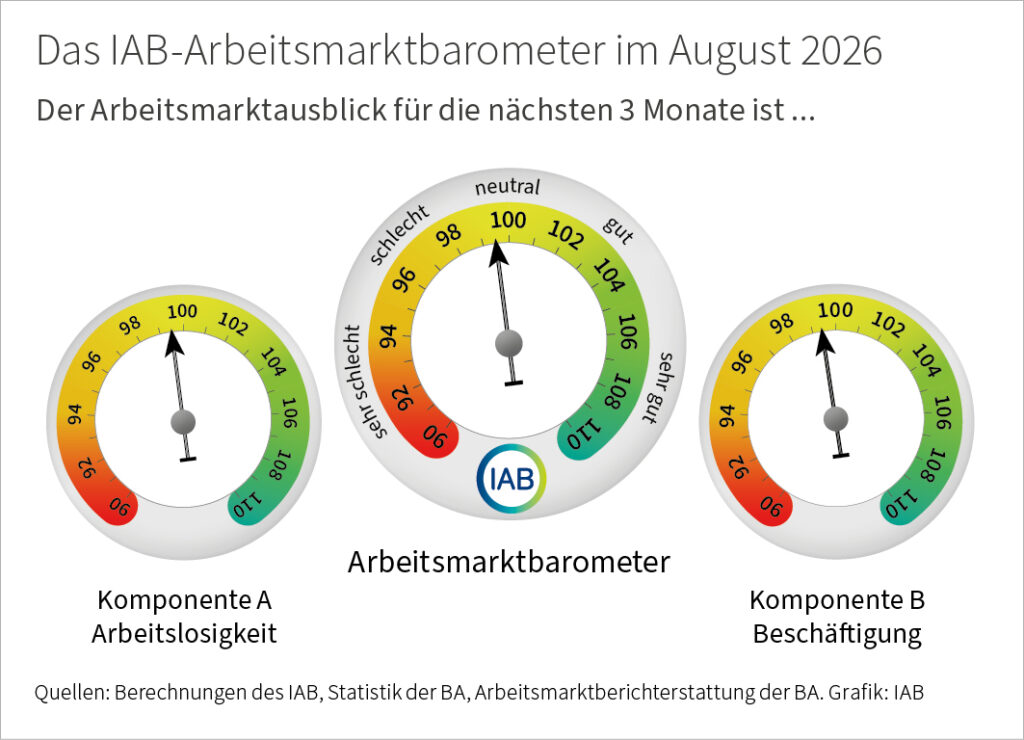
    Nach seinem Tiefststand im Vormonat, ist das IAB-Arbeitsmarktbarometer im Mai wieder leicht gestiegen.

    mehr lesen: Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

  • Neuer Vertriebspartner nah am SAP-Markt

    Neuer Vertriebspartner nah am SAP-Markt

    Die Feinplanungsspezialistin Dualis GmbH IT Solution will mit einer neuen Vertriebspartnerschaft ihre Position im SAP-Umfeld stärken. Cpro IoT Connect vertreibt und implementiert künftig die APS-Lösung Ganttplan als Platinum-Partner.

    mehr lesen: Neuer Vertriebspartner nah am SAP-Markt

  • SAP kündigt Travel Management-Alternative auf S/4Hana an

    SAP kündigt Travel Management-Alternative auf S/4Hana an

    Reisekostenmanagement mit SAP-Software ist weiterhin On-Premise möglich. Nach dem Druck der SAP-Anwendervereinigung DSAG hat SAP angekündigt, die Lösung Travel Management auf die Hana-Plattform zu migrieren. Damit können Firmen den Wechsel…

    mehr lesen: SAP kündigt Travel Management-Alternative auf S/4Hana an

  • Riverbed ernennt Andreas Riepen zum Regional Vice President
    Riverbed ernennt Andreas Riepen zum Regional Vice President
    Andreas Riepen übernimmt die Position des Regional Vice President Sales für die DACH-Region beim IT-Unternehmen Riverbed.

    mehr lesen: Riverbed ernennt Andreas Riepen zum Regional Vice President

  • Kaspersky identifiziert Angriffe auf Industriezulieferer

    Kaspersky identifiziert Angriffe auf Industriezulieferer

    Wie der IT-Security-Anbieter Kaspersky berichtet, wurden Unternehmen weltweit über zielgerichtete Phishing-Mails angegriffen, bei denen die Angreifer das Mimikatz-Programm nutzten. Kaspersky hat diese Angriffe analysiert.

    mehr lesen: Kaspersky identifiziert Angriffe auf Industriezulieferer

  • Lieferketten kommen wieder in Gang

    Lieferketten kommen wieder in Gang

    In einer 5. Blitzumfrage des VDMA zeigt sich, dass sich die Lieferketten der deutschen Maschinenbauer nach und nach erholen. Die Branche hat jedoch weiterhin mit Auftragseinbußen zu kämpfen.

    mehr lesen: Lieferketten kommen wieder in Gang

  • Wie kann ein passendes Produkt-Service-System aussehen?

    Wie kann ein passendes Produkt-Service-System aussehen?

    Die Grenze zwischen Produkt und ergänzender Dienstleistung verschwimmen zunehmend und produzierende Unternehmen vollziehen den Wandel vom Produkt- zum Service- bzw. Lösungsanbieter. Wie sich solche sogenannten Produkt-Service-Systeme (PSS) entwickeln und damit…

    mehr lesen: Wie kann ein passendes Produkt-Service-System aussehen?

  • Sinkendes Vertrauen unter Cyberkriminellen

    Sinkendes Vertrauen unter Cyberkriminellen

    Der IT-Security-Anbieter Trend Micro hat Erkenntnisse zu cyberkriminellen Aktivitäten sowie dem Handel mit Produkten und Dienstleistungen im Cyberuntergrund veröffentlicht.

    mehr lesen: Sinkendes Vertrauen unter Cyberkriminellen