Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

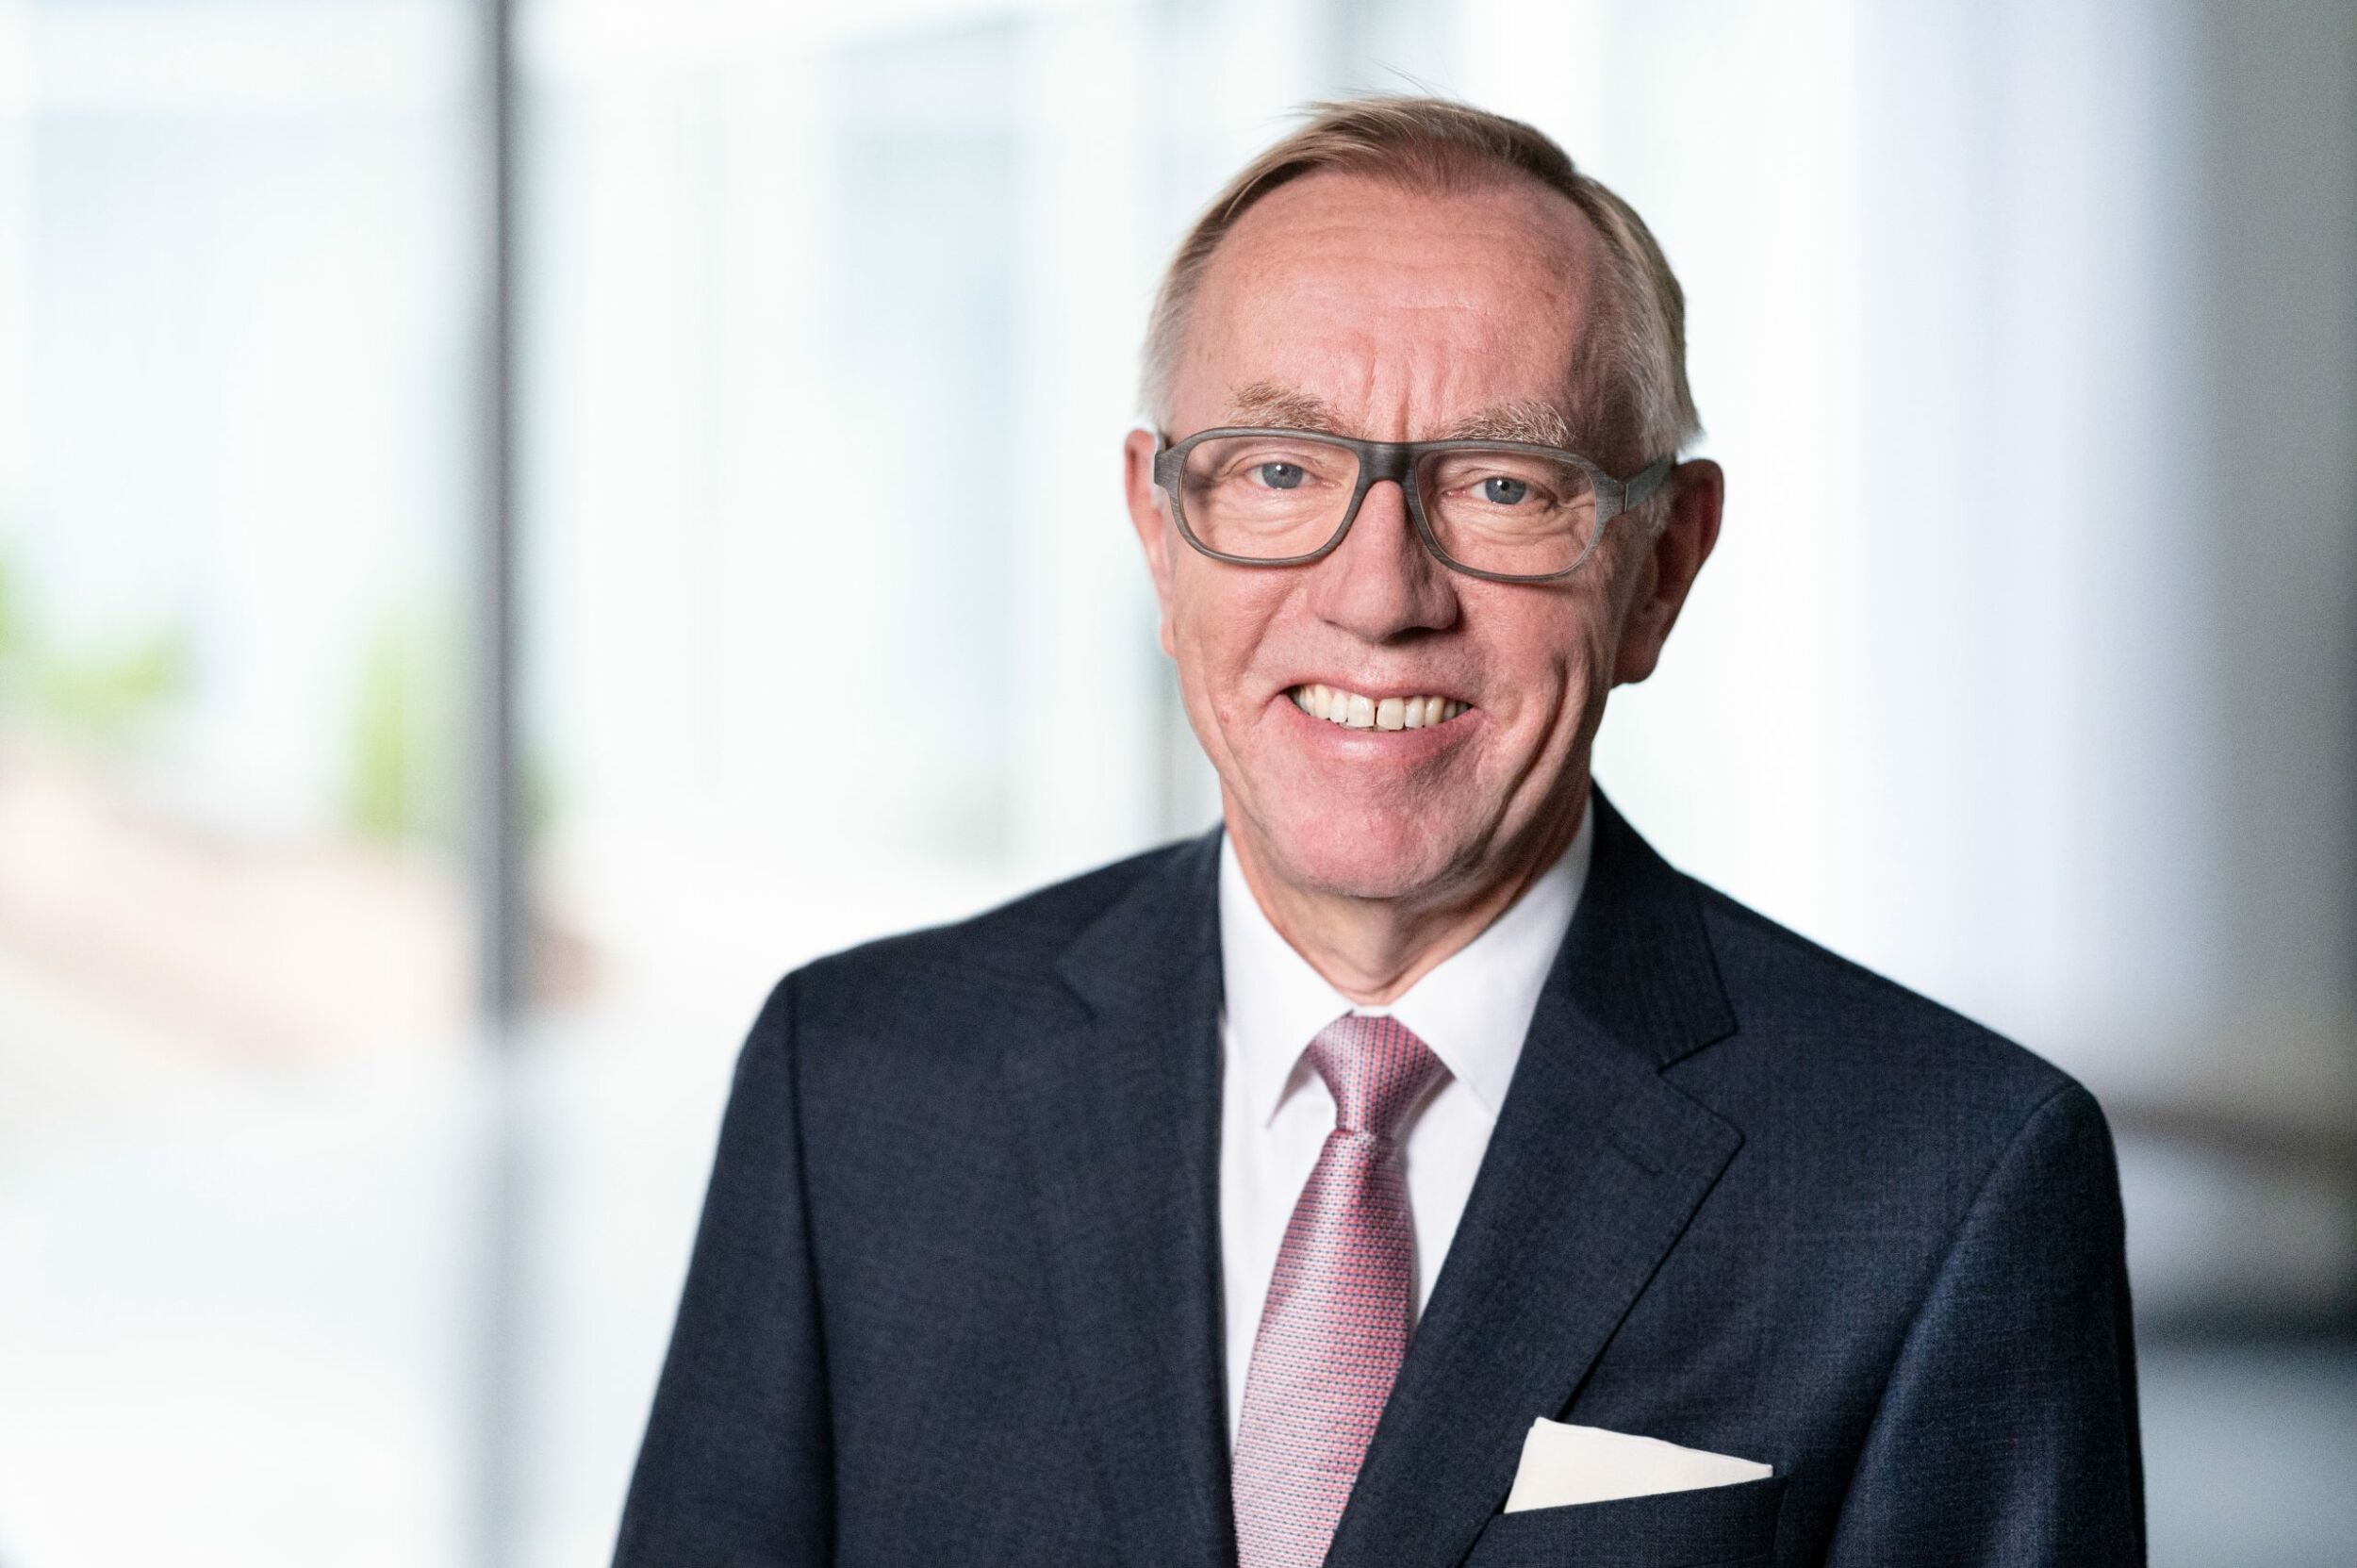
Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • LiefKettG nimmt Schutz von Arbeitnehmern und Umwelt in den Fokus

    LiefKettG nimmt Schutz von Arbeitnehmern und Umwelt in den Fokus

    Das Bundeskabinett hat im März den Entwurf für das neue Lieferkettengesetz beschlossen. Wird das Gesetz in dieser Form erlassen, so werden in deutschen Unternehmen einige Änderungen erforderlich. Der Softwareanbieter Comarch…

    mehr lesen: LiefKettG nimmt Schutz von Arbeitnehmern und Umwelt in den Fokus

  • Siemens mit deutlicher Gewinnsteigerung im 2. Quartal

    Siemens mit deutlicher Gewinnsteigerung im 2. Quartal

    Siemens beendet das erste Halbjahr des laufenden Geschäftsjahres mit positiven Neuigkeiten. Umsatzerlöse und Gewinn legen kräftig zu.

    mehr lesen: Siemens mit deutlicher Gewinnsteigerung im 2. Quartal

  • Mehr Investitionen in Forschung und Entwicklung

    Mehr Investitionen in Forschung und Entwicklung

    Insgesamt 8,2Mrd.€ hat der Maschinen- und Anlagenbau im Jahr 2019 für Forschung und Entwicklung ausgegeben. Auch in der Pandemie behalten F&E-Ausgaben einen hohen Stellenwert.

    mehr lesen: Mehr Investitionen in Forschung und Entwicklung

  • Sicherheitsrisiko neu definieren – Hacker engagieren

    Sicherheitsrisiko neu definieren – Hacker engagieren

    IT-Sicherheit ist ein wichtiges Thema für jedes Unternehmen. Denn kommt es zu einem erfolgreichen Angriff kann dies teuer werden. Durch die Nutzung sogenannter Bug-Bounty-Plattformen können Unternehmen kriminellen Hackern vorgreifen.

    mehr lesen: Sicherheitsrisiko neu definieren – Hacker engagieren

  • Zusammenarbeit funktioniert nur in jedem fünften Unternehmen

    Zusammenarbeit funktioniert nur in jedem fünften Unternehmen

    Corona stellt Unternehmen und deren Mitarbeiter nach wie vor auf eine harte Probe. Laut der Studie ‚Kollaboration – Erfolgsfaktor Zusammenarbeit‘ schaffen es aktuell nur 22 Prozent der Unternehmen, eine Zusammenarbeit…

    mehr lesen: Zusammenarbeit funktioniert nur in jedem fünften Unternehmen

  • Bestellungen im März und im 1. Quartal steigen

    Bestellungen im März und im 1. Quartal steigen

    Im März haben die Bestellungen im Maschinen- und Anlagenbau im Vergleich zum Vorjahr deutlich zugelegt. Dabei kamen sowohl aus dem Aus- als auch aus dem Inland positive Signale.

    mehr lesen: Bestellungen im März und im 1. Quartal steigen

  • Der Weg zur effizienten Datenstrategie

    Der Weg zur effizienten Datenstrategie

    Viele deutsche Mittelständler bieten innovative Produkte an, tun sich aber oft schwer, operative Prozesse mithilfe von Daten tatsächlich zu verbessern und wichtige Entscheidungen auf Basis ihrer Daten zu fällen. Der…

    mehr lesen: Der Weg zur effizienten Datenstrategie

  • Mehr Cybersicherheit für Fernwartungs-Router

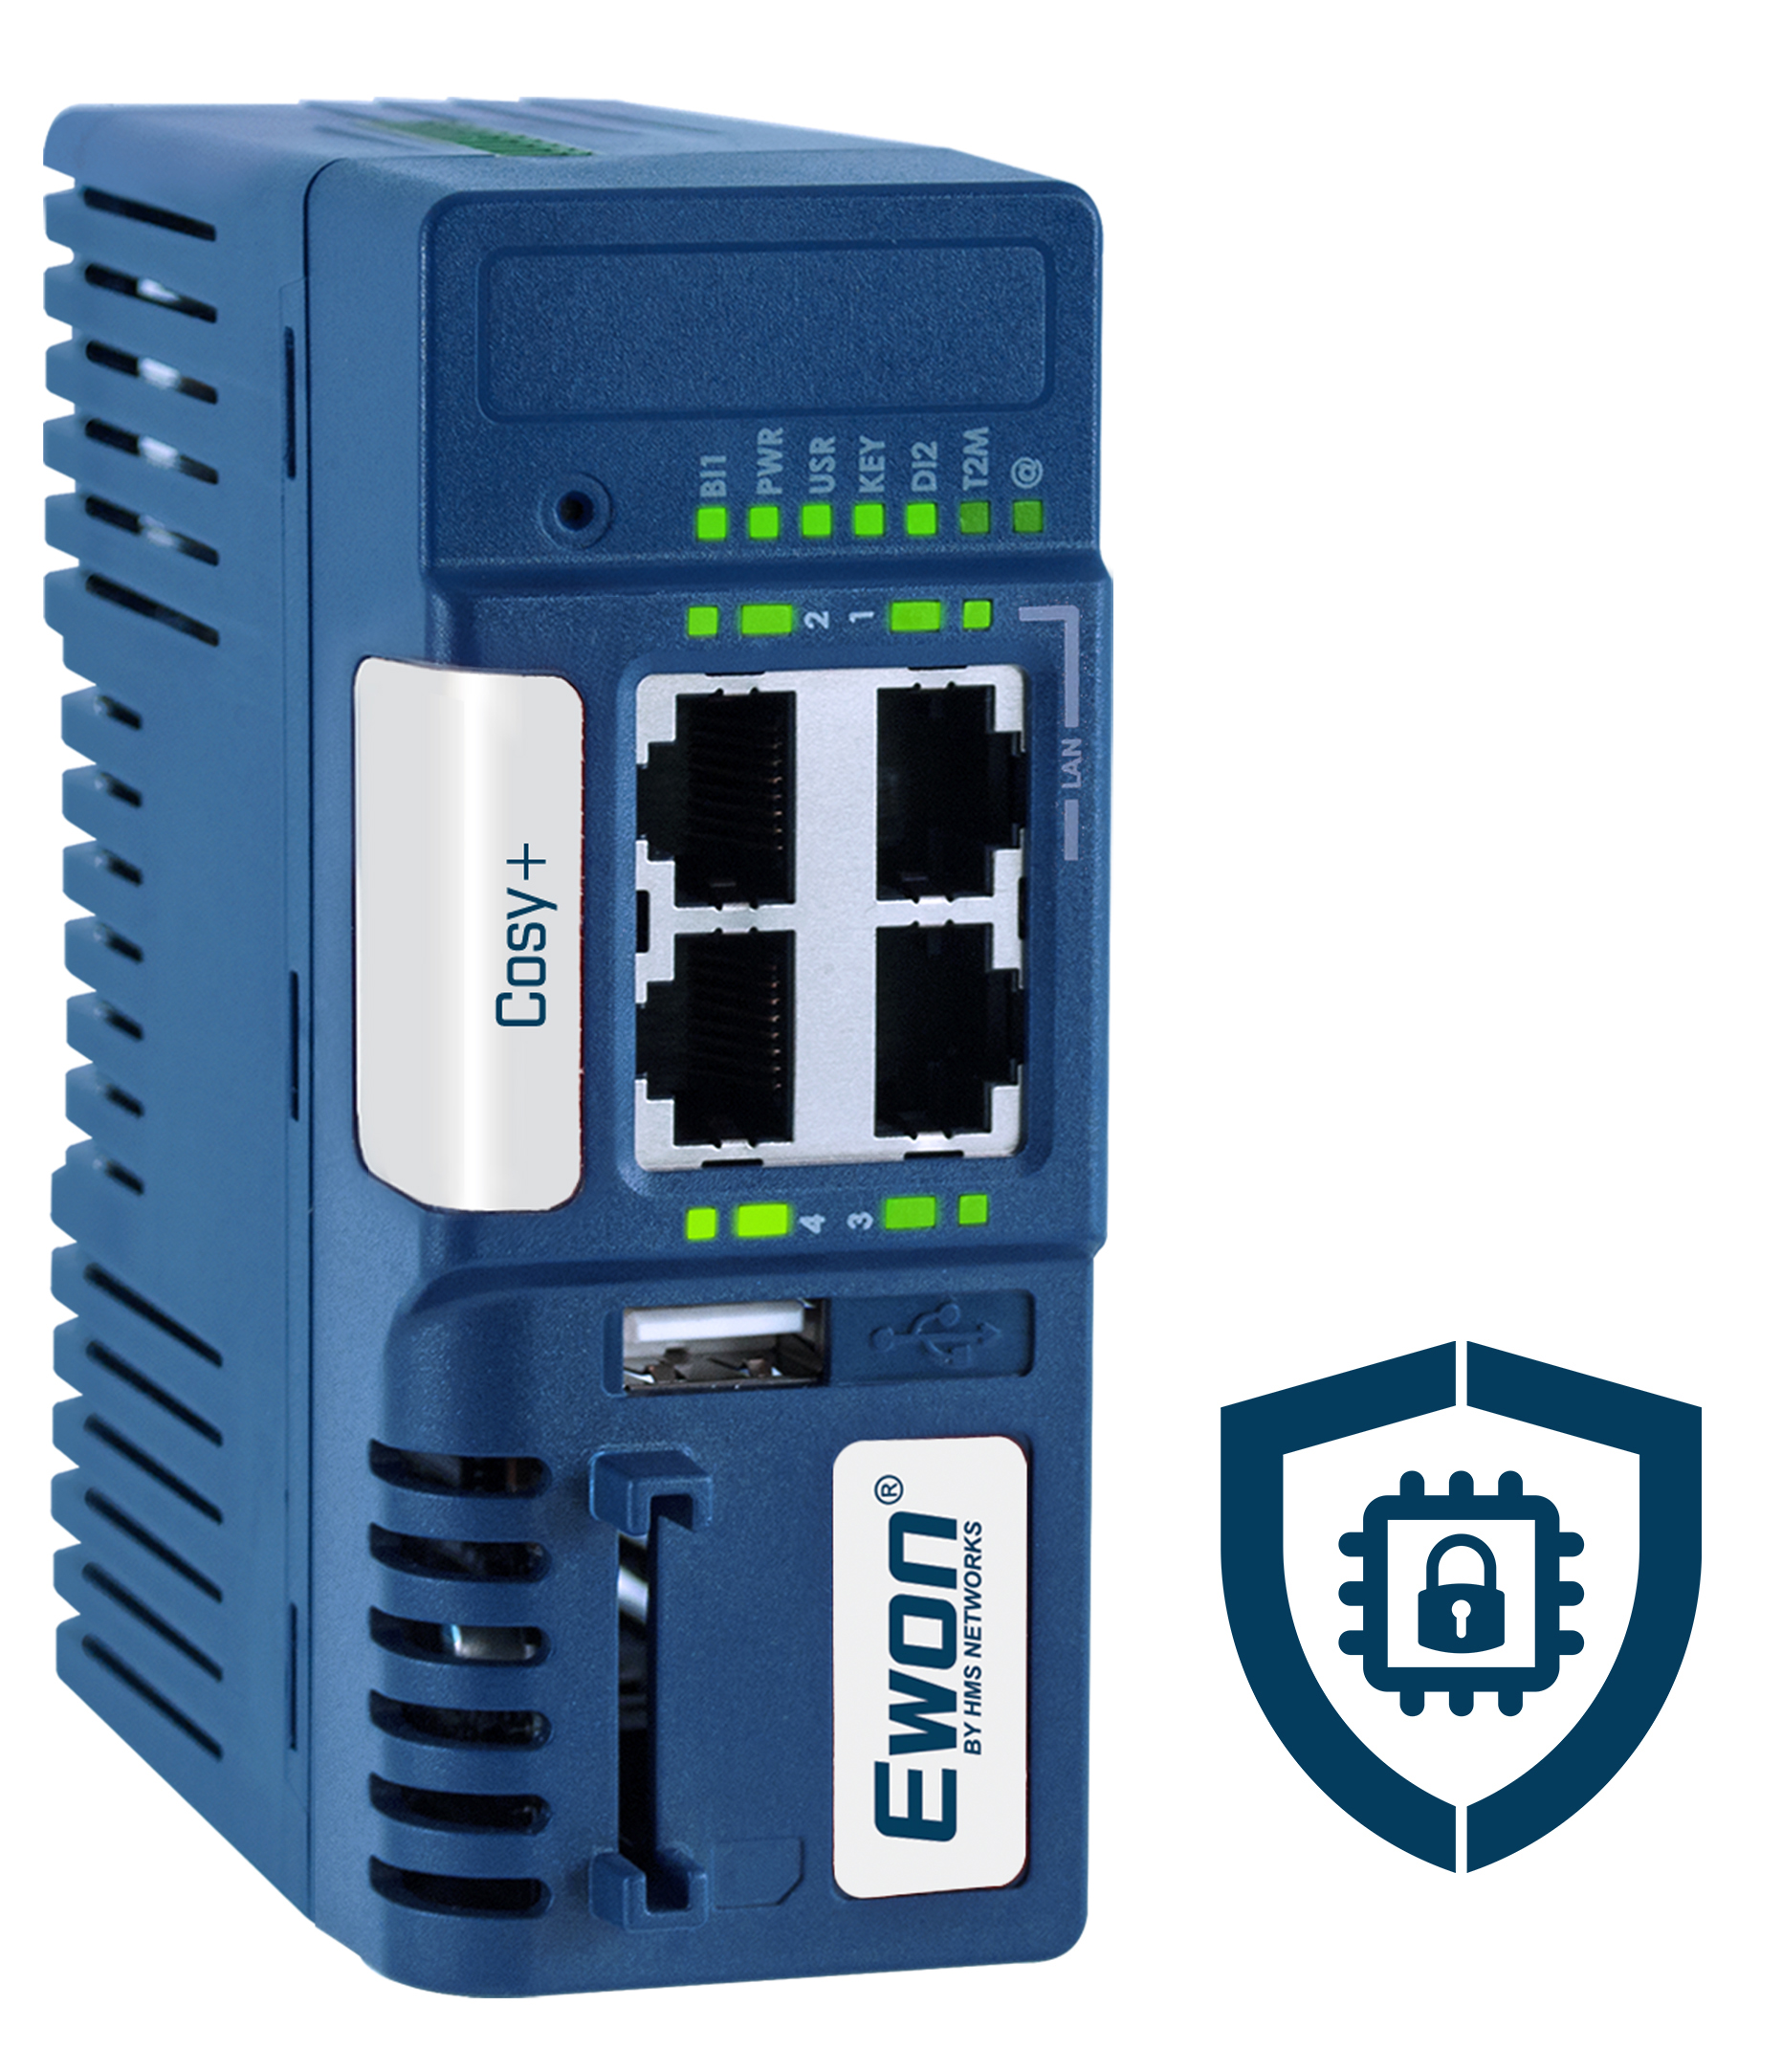
    Mehr Cybersicherheit für Fernwartungs-Router

    HMS hat die neue Fernwartungs-Router-Generation Ewon Cosy+ auf erhöhte Sicherheit ausgelegt. Die Geräte bieten nicht nur moderne hardware-implementierte Sicherheitsmechanismen, sondern auch automatische Updates signierter Firmware über die firmeneigene Plattform Talk2M.

    mehr lesen: Mehr Cybersicherheit für Fernwartungs-Router

  • Catherine Kniker wird CSO bei PTC

    Catherine Kniker wird CSO bei PTC

    Mit dem Wechsel von Kathleen Mitford zu Microsoft wird Catherine Kniker zur EVP (Executive Vice Presdient) und Chief Stategy Officer bei PTC ernannt.

    mehr lesen: Catherine Kniker wird CSO bei PTC

  • Carsten Stiller wird Geschäftsführer bei Cybus

    Carsten Stiller wird Geschäftsführer bei Cybus

    Gemeinsam mit CEO Peter Sorowka leitet Carsten Stiller seit 1. April das Softwareunternehmen Cybus. Er verantwortet die Bereiche Marketing und Vertrieb.

    mehr lesen: Carsten Stiller wird Geschäftsführer bei Cybus

  • Dirk Didascalou wird CTO bei Siemens Digital Industries

    Dirk Didascalou wird CTO bei Siemens Digital Industries

    Siemens Digital Industries bekommt einen neuen CTO. Dirk Didascalou soll zum 1. September neuer Technikchef werden.

    mehr lesen: Dirk Didascalou wird CTO bei Siemens Digital Industries

  • Unveränderte Geschäftslage und Optimismus für 2021

    Unveränderte Geschäftslage und Optimismus für 2021

    Die Wirtschaft blickt überwiegend optimistisch in die Zukunft: Knapp 40 Prozent der Unternehmen wollen laut der jüngsten Konjunkturumfrage des Instituts der deutschen Wirtschaft 2021 im Vergleich zu 2020 mehr produzieren.

    mehr lesen: Unveränderte Geschäftslage und Optimismus für 2021