Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

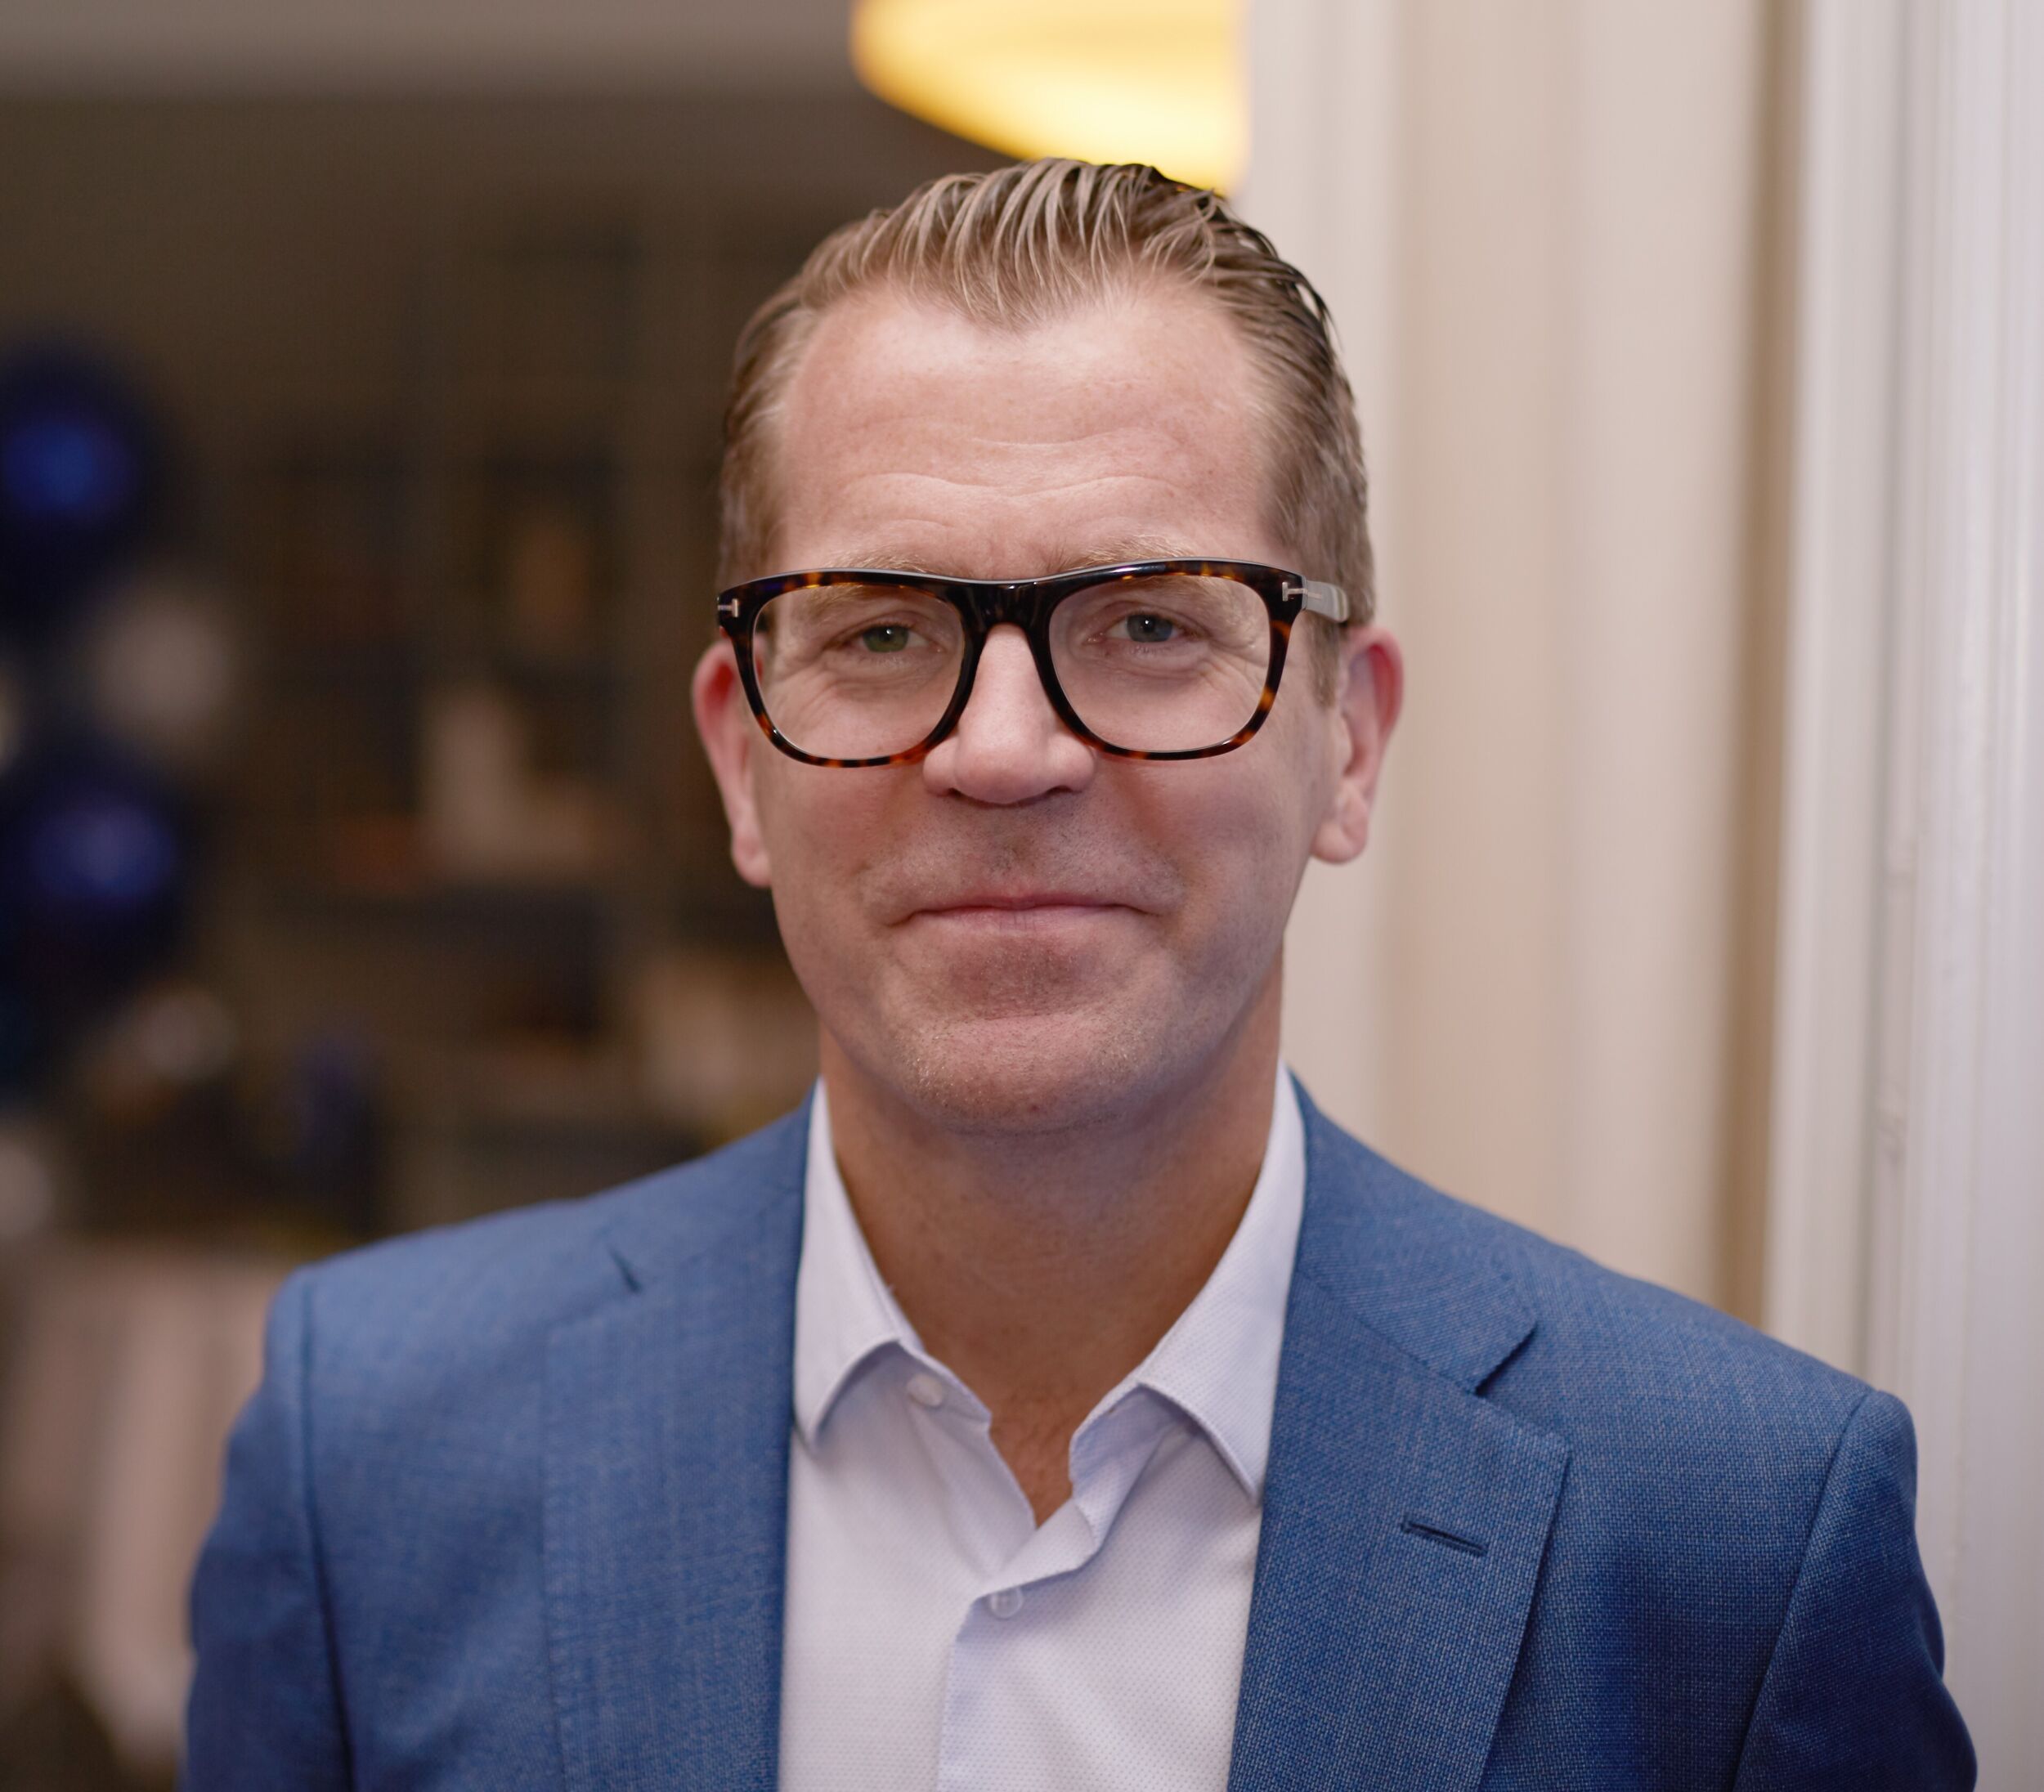
Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Die Lieferkette im Visier von Hackern

    Die Lieferkette im Visier von Hackern

    Die Allianz geht davon aus, dass sich Ransomware-Angriffe vermehrt gegen Lieferketten richten könnten. Der Versicherer sieht dabei hauptsächlich IT-Dienstleister im Visier von Hackern. Und auch die Höhe der Lösegeldforderungen steigt.

    mehr lesen: Die Lieferkette im Visier von Hackern

  • Oliver Gronau wird CCO bei Auvesy

    Oliver Gronau wird CCO bei Auvesy

    Mit Oliver Gronau als CCO stößt ein weiteres Mitglied zum Management-Team des Datenmanagement-Spezialisten Auvesy, das zukünftig aus Tim Weckerle (CEO), Stefan Jesse (COO) und Oliver Gronau in der neugeschaffenen Position…

    mehr lesen: Oliver Gronau wird CCO bei Auvesy

  • Wie Projektingenieure mit Entwicklungspartnern kooperieren

    Wie Projektingenieure mit Entwicklungspartnern kooperieren

    Die Richtlinie VDI-MT 6602 Blatt 2 ‚Projektingenieur in Projekten mit Entwicklungspartnern – Anforderungen an die Qualifizierung‘ ist Anforderungsprofil für in der Praxis tätige Ingenieure und Projektingenieure, die ihre Fähigkeiten für…

    mehr lesen: Wie Projektingenieure mit Entwicklungspartnern kooperieren

  • IT-Sicherheitsmarkt vor Umsatzrekord

    IT-Sicherheitsmarkt vor Umsatzrekord

    Der Markt für IT-Sicherheit in Deutschland wächst ungebrochen. Das bisherige Rekordjahr 2020 könnte in diesem Jahr nochmals übertroffen werden. So geht der Digitalverband Bitkom von einem Plus von 9,7 Prozent…

    mehr lesen: IT-Sicherheitsmarkt vor Umsatzrekord

  • Zuliefermesse für den Maschinenbau

    Zuliefermesse für den Maschinenbau

    In Bad Salzuflen findet am 10. November die FBM statt. Bereits im Vorfeld der Messe können Unternehmen über eine Matchmaking-Plattform feste Termine mit den Ausstellern buchen.

    mehr lesen: Zuliefermesse für den Maschinenbau

  • Umsatzprognose auf Höchststand

    Umsatzprognose auf Höchststand

    Im neuen PWC-Maschinenbaubarormeter blicken mehr als die Hälfte der Unternehmen zwar optimistisch in die Zukunft. Im Vergleich zum Vorquartal ist dieser Wert jedoch zurückgegangen.

    mehr lesen: Umsatzprognose auf Höchststand

  • Produktionserwartungen steigen im September

    Produktionserwartungen steigen im September

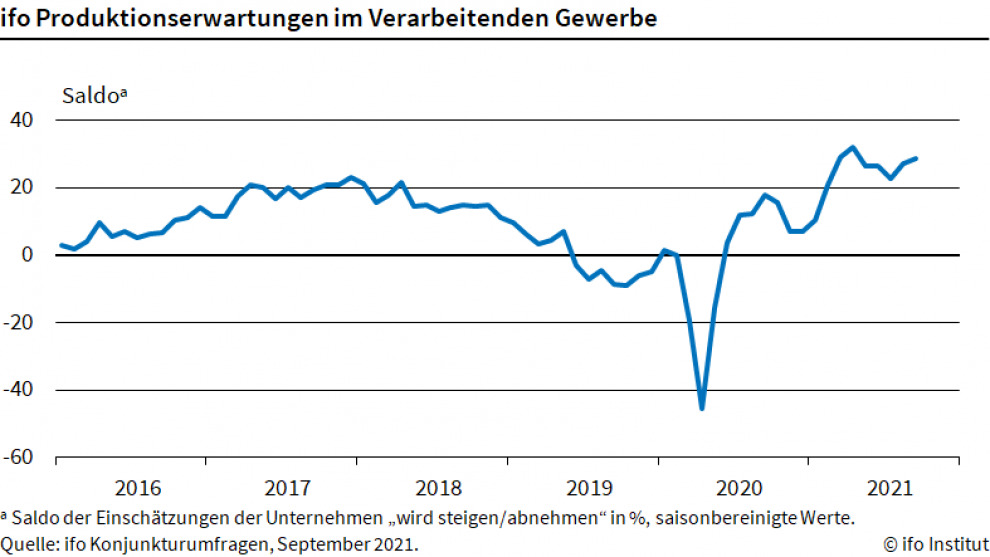
    Die Produktionsaussichten in der Industrie haben im September zugelegt. Dabei werden die Pläne der Unternehmen von den derzeitigen Materialengpässen gebremst.

    mehr lesen: Produktionserwartungen steigen im September

  • Partnerschaft zwischen UiPath und CrowdStrike

    Partnerschaft zwischen UiPath und CrowdStrike

    UiPath und CrowdStrike wollen gemeinsam den Schutz von RPA-Prozessen verbessern. Die Zusammenarbeit der beiden Unternehmen soll ein neues Sicherheitsniveau sowie mehr Transparenz bei RPA-Anwendungen bieten, heißt es in der Pressemitteilung.

    mehr lesen: Partnerschaft zwischen UiPath und CrowdStrike

  • Referenzbasis für TRIZ-Werkzeuge

    Referenzbasis für TRIZ-Werkzeuge

    Richtlinie VDI 4521 Blatt 1 ‚Erfinderisches Problemlösen mit TRIZ – Grundlagen und Begriffe‘ legt eine gemeinsame Sprache zur Beschreibung von Inhalten der TRIZ-Methodik fest. Sie bietet eine Referenzbasis zum Vergleich…

    mehr lesen: Referenzbasis für TRIZ-Werkzeuge

  • Ekrem Yigitdoel wird Managing Director

    Ekrem Yigitdoel wird Managing Director

    Mit der Ernennung von Ekrem Yigitdoel zum Managing Director will sich die Open Industry 4.0 Alliance für weiteres Wachstum rüsten. Derzeit gehören dem Zusammenschluss rund 80 Mitglieder an.

    mehr lesen: Ekrem Yigitdoel wird Managing Director

  • Aus Innovation.rocks und Augmentaio wird Svarmony

    Aus Innovation.rocks und Augmentaio wird Svarmony

    Die beiden Unternehmen Innovation.rocks und Augmentaio wollen fusionieren und zukünftig gemeinsam als AR-Spezialist Svarmony am Markt auftreten.

    mehr lesen: Aus Innovation.rocks und Augmentaio wird Svarmony

  • 5G-Ortungslösung für die Industrie

    5G-Ortungslösung für die Industrie

    Im Rahmen einer Partnerschaft haben die Telekom und Trumpf eine Ortungslösung entwickelt, die in einem 5G-Campusnetz betrieben werden kann. Durch den Omlox-Standard lassen sich unterschiedliche Endgeräte miteinander kombinieren.

    mehr lesen: 5G-Ortungslösung für die Industrie