„OT-Sicherheit darf kein Nachgedanke sein“

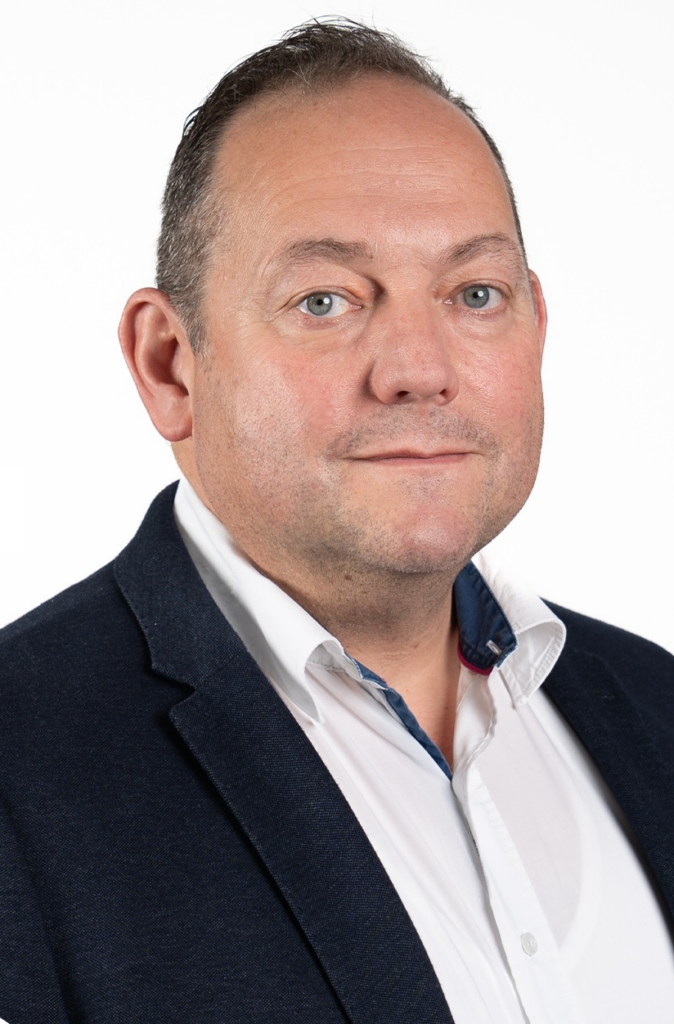
Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Dauerkrisen kosten Deutschland fast eine Billion Euro

    Dauerkrisen kosten Deutschland fast eine Billion Euro

    Corona, Kriege oder die Amtszeit von US-Präsident Donald Trump haben die deutsche Wirtschaft seit 2020 stark belastet.

    mehr lesen: Dauerkrisen kosten Deutschland fast eine Billion Euro

  • IT&Production AI Conference 2026

    IT&Production AI Conference 2026

    KI verändert die industrielle IT. Das Versprechen: Effizienzgewinne, Kostenvorteile und Risikoreduktion entlang der gesamten Wertschöpfungskette.

    mehr lesen: IT&Production AI Conference 2026

  • Webinar: Unified Namespace und IIoT – Datenraum für die Smart Factory

    Webinar: Unified Namespace und IIoT – Datenraum für die Smart Factory

    Der Unified Namespace soll alle Produktions- und Geschäftsdaten aus Maschinen, Sensoren und Systemen in einem gemeinsamen Echtzeit-Raum verfügbar machen – eine Single Source of Truth entsteht.

    mehr lesen: Webinar: Unified Namespace und IIoT – Datenraum für die Smart Factory

  • Forescout ernennt Regional Director für Zentraleuropa

    Forescout ernennt Regional Director für Zentraleuropa

    Forescout Technologies, ein Spezialist für Cybersicherheit, hat die Ernennung von Dirk Decker (Bild) zum Regional Director für Zentraleuropa bekanntgegeben.

    mehr lesen: Forescout ernennt Regional Director für Zentraleuropa

  • Immer weniger Arbeitsplätze hängen vom China-Geschäft ab

    Immer weniger Arbeitsplätze hängen vom China-Geschäft ab

    Die Anzahl der Arbeitsplätze in Deutschland, die vom Export nach China abhängen, ist seit 2021 um rund 40% gesunken, wie eine neue Analyse des Instituts der deutschen Wirtschaft (IW) zeigt.

    mehr lesen: Immer weniger Arbeitsplätze hängen vom China-Geschäft ab

  • Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

    Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

    Gegen zwei Drittel der IT-Dienstleister wurden im vergangenen Jahr seitens ihrer Auftraggeber Vorwürfe wegen angeblicher Schlechtleistung erhoben.

    mehr lesen: Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

  • Enbik und Edgecon gründen Service-Büro

    Enbik und Edgecon gründen Service-Büro

    Enbik, ein in Taiwan beheimateter Hersteller für Industrial Edge Computing und IT-Hardware, und Edgecon gründen in Deggendorf ein Logistik- und Service-Büro für den deutschsprachigen Raum.

    mehr lesen: Enbik und Edgecon gründen Service-Büro

  • Wenn KI-Modelle zum Angriffsziel werden

    Wenn KI-Modelle zum Angriffsziel werden

    Zur Münchner Sicherheitskonferenz (13. bis 15. Februar) hat die Google Threat Intelligence Group (GTIG) einen Bericht veröffentlicht, mit dem die Verfasser die Debatte um KI-gestützte Bedrohungen auf eine operative Ebene…

    mehr lesen: Wenn KI-Modelle zum Angriffsziel werden

  • Ein Tag ohne Internet und alles steht still

    Ein Tag ohne Internet und alles steht still

    Laut einer Untersuchung des Bitkom ist die deutsche Wirtschaft schlecht auf hybride Bedrohungen wie Stromausfälle, Sabotage oder durch Ransomware lahmgelegte Fabriken vorbereitet.

    mehr lesen: Ein Tag ohne Internet und alles steht still

  • Heitec übernimmt Artschwager + Kohl

    Heitec übernimmt Artschwager + Kohl

    Artschwager + Kohl Software ist seit Januar 2026 Teil der Heitec-Gruppe.

    mehr lesen: Heitec übernimmt Artschwager + Kohl

  • Lantek expandiert nach Kanada

    Lantek expandiert nach Kanada

    Lantek, Anbieter von Software für die metallverarbeitende Industrie, gibt die Eröffnung einer Niederlassung in Kanada als Teil seiner Wachstumsstrategie in Nordamerika bekannt.

    mehr lesen: Lantek expandiert nach Kanada

  • All for One Group beteiligt sich an BrightFlare

    All for One Group beteiligt sich an BrightFlare

    Die All for One Group, ein IT-, Consulting- und Service-Provider aus Filderstadt, beteiligt sich an dem österreichischen Cybersecurity-Spezialisten BrightFlare.

    mehr lesen: All for One Group beteiligt sich an BrightFlare