„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Etwas weniger Materialmangel in der Industrie

    Etwas weniger Materialmangel in der Industrie

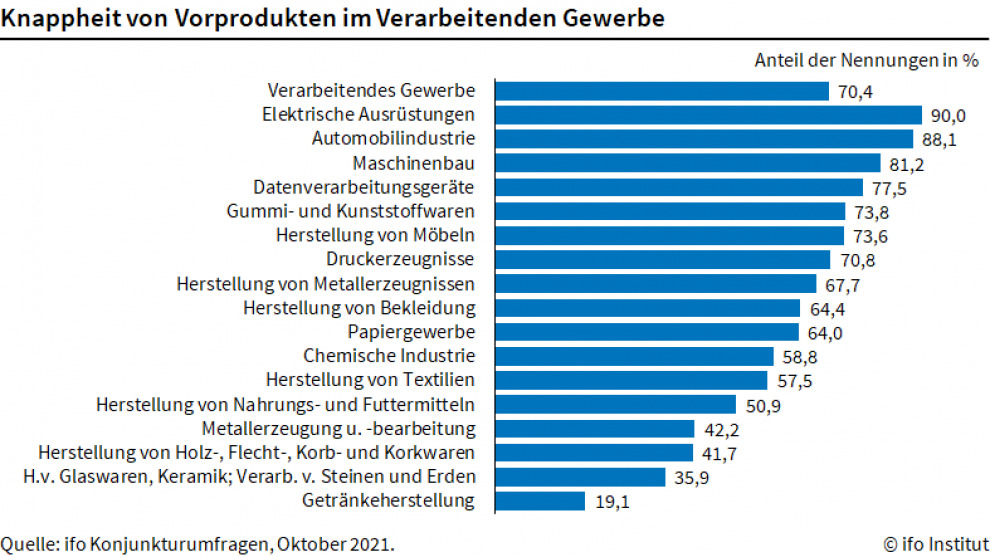
    70,4 Prozent der Industrieunternehmen in Deutschland haben nach Angaben des Ifo Instituts im Oktober über Materialmangel geklagt. Im Vergleich zum Vormonat hat sich dieser Wert leicht verbessert, doch die Unternehmen…

    mehr lesen: Etwas weniger Materialmangel in der Industrie

  • Industrie Informatik ernennt Andreas Brinks zum Head of Consulting

    Industrie Informatik ernennt Andreas Brinks zum Head of Consulting

    Als Head of Consulting ist Andreas Brinks seit Oktober für die Abwicklung von Kundenprojekten verantwortlich.

    mehr lesen: Industrie Informatik ernennt Andreas Brinks zum Head of Consulting

  • Eine Organisation für herstellerunabhängige Automatisierung

    Eine Organisation für herstellerunabhängige Automatisierung

    Mit der UniversalAutomation.Org hat eine neue Non-Profit-Organisation ihre Arbeit aufgenommen. Zielsetzung der Organisation ist es, eine herstellerunabhängige Automatisierung zu ermöglichen.

    mehr lesen: Eine Organisation für herstellerunabhängige Automatisierung

  • USA sind Top-Angriffsziel, Deutschland auf Platz 5

    USA sind Top-Angriffsziel, Deutschland auf Platz 5

    Deutschland gehört weltweit zu den Top-5-Zielen, wenn es um Ransomware-Angriffe geht. Dies hat eine Analyse des Verschlüsselungsclouddienstes NordLocker ergeben. Der Großteil der untersuchten Angriffe richtet sich allerdings gegen US-Unternehmen.

    mehr lesen: USA sind Top-Angriffsziel, Deutschland auf Platz 5

  • Führungswechsel bei SAS Deutschland

    Führungswechsel bei SAS Deutschland

    Helene Lengler tritt die Nachfolge von Annette Green an und wird Managing Director bei SAS Deutschland. Mit dem Führungswechsel sollen auch die Organisationen im DACH-Raum neu strukturiert werden.

    mehr lesen: Führungswechsel bei SAS Deutschland

  • Wieder mehr Kurzarbeit in der Industrie

    Wieder mehr Kurzarbeit in der Industrie

    Gegen den allgemeinen Trend hat die Kurzarbeit in der Industrie wieder zugenommen. Grund dafür sind die aktuellen Lieferengpässe bei den Vorprodukten.

    mehr lesen: Wieder mehr Kurzarbeit in der Industrie

  • SPS findet als 2G-Veranstaltung statt

    SPS findet als 2G-Veranstaltung statt

    Nachdem die Corona-Ampel in Bayern auf rot gesprungen ist, gilt für Veranstaltungen nun die 2G-Regel. Somit findet auch die SPS Ende November unter 2G-Bedingungen statt.

    mehr lesen: SPS findet als 2G-Veranstaltung statt

  • Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks hat Details zu einer Kooperation mit Siemens bekanntgegeben. Ziel der Zusammenarbeit ist es, Lösungen zur Absicherung unternehmenskritischer Netzwerken bereitzustellen, um die Risiken durch Cyberangriffe zu verringern.

    mehr lesen: Palo Alto Networks und Siemens kooperieren

  • Virtueller Browser schützt KRITIS vor Gefahren

    Virtueller Browser schützt KRITIS vor Gefahren

    35 Prozent aller Unternehmen, die zu den Kritischen Infrastrukturen (KRITIS) zählen, sind in den vergangenen zwölf Monaten Opfer eines Angriffs aus dem Internet geworden – mit zum Teil gravierenden Folgen…

    mehr lesen: Virtueller Browser schützt KRITIS vor Gefahren

  • Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Kaspersky-Forscher haben bei Lazarus verstärkte Angriffsfähigkeiten auf Lieferketten identifiziert. Des Weiteren setzt die Advanced-Persistent-Threat(APT)-Gruppe nun das plattformübergreifende MATA-Framework für Cyberspionage-Ziele ein.

    mehr lesen: Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

  • Quantenkommunikation über große Distanzen ermöglichen

    Quantenkommunikation über große Distanzen ermöglichen

    Die Digitalisierung schreitet voran, gleichzeitig braucht der wachsende Austausch sensibler Daten mehr Sicherheit. Ein Kommunikationsnetz, das auf den Gesetzen der Quantenphysik beruht, ist wegen der physikalisch garantierten Abhörsicherheit ein wichtiger…

    mehr lesen: Quantenkommunikation über große Distanzen ermöglichen

  • Höhere Standards für IoT Security ab 2024

    Höhere Standards für IoT Security ab 2024

    Das Internet der Dinge stellt eines der größten Risiken in der Informationstechnologie dar. Die EU-Kommission erhöht mit neuen Sicherheitsanforderungen deutlich den Druck auf Hersteller, Integratoren und Händler von IoT Geräten…

    mehr lesen: Höhere Standards für IoT Security ab 2024