„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

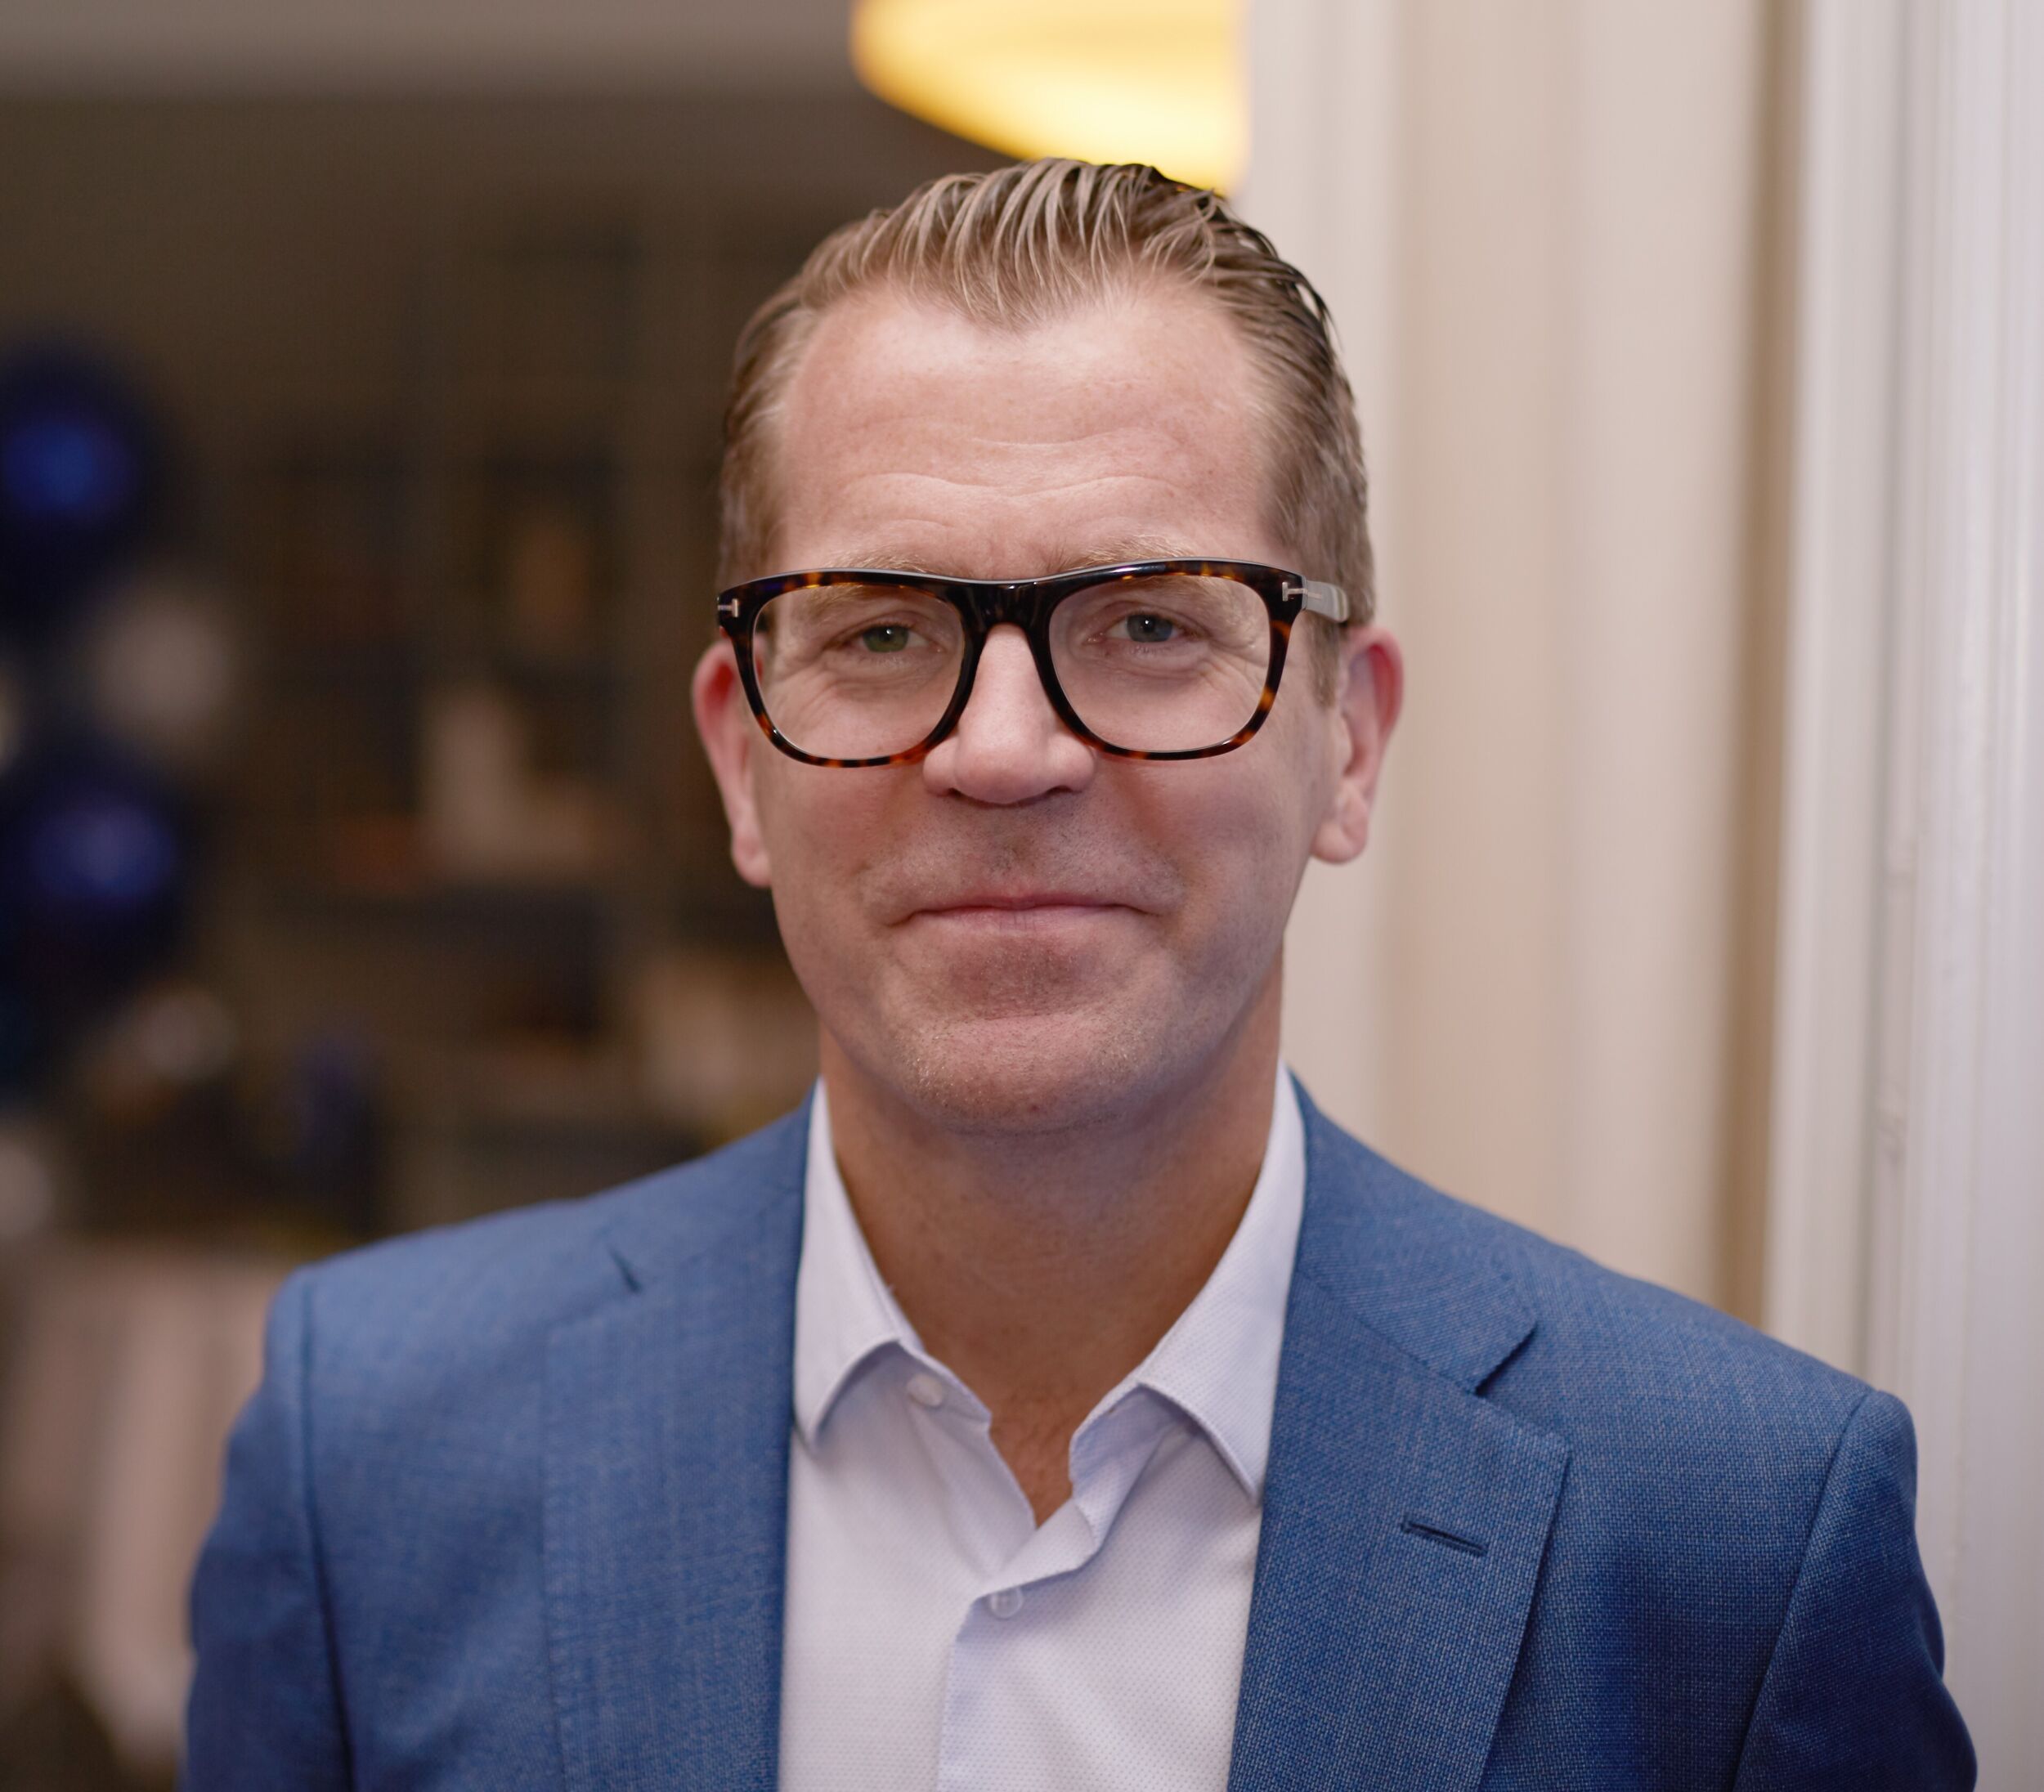
Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Mit intelligenter Haut Mensch-Roboter-Interaktionen verbessern

    Mit intelligenter Haut Mensch-Roboter-Interaktionen verbessern

    In der industriellen Fertigung, aber auch in anderen Branchen, hat sich die physische Interaktion zwischen Mensch und Roboter zu einer Schlüsseltechnologie entwickelt. Das Forschungsprojekt Fitness will diese Interaktion mit Metasurface-Antennen…

    mehr lesen: Mit intelligenter Haut Mensch-Roboter-Interaktionen verbessern

  • Econ Solutions bezieht neuen Standort

    Econ Solutions bezieht neuen Standort

    Um mehr Kundennähe sowie eine engere Zusammenarbeit mit dem Mutterunternehmen MVV Energie zu ermöglichen hat Econ Solutions einen neuen Standort eröffnet.

    mehr lesen: Econ Solutions bezieht neuen Standort

  • KIT-Expertin: „Cyberangriffe nehmen zu, Schutzmaßnahmen werden besser“

    KIT-Expertin: „Cyberangriffe nehmen zu, Schutzmaßnahmen werden besser“

    Vor 40 Jahren kam die erste E-Mail in Deutschland an. Heute werden täglich rund 350 Milliarden Mails versendet – auch durch Cyberkriminelle. Professorin Melanie Volkamer, Expertin für IT-Sicherheit vom Karlsruher…

    mehr lesen: KIT-Expertin: „Cyberangriffe nehmen zu, Schutzmaßnahmen werden besser“

  • Bitkom zum Inkrafttreten des AI Acts

    Bitkom zum Inkrafttreten des AI Acts

    Nach der Veröffentlichung im EU-Amtsblatt am 12. Juli tritt am 1. August der AI Act in Kraft. Der Bitkom sieht jedoch noch viele Fragen ungeklärt.

    mehr lesen: Bitkom zum Inkrafttreten des AI Acts

  • Wie Unternehmen mit Ausbildung den Fachkräftemangel bekämpfen wollen

    Wie Unternehmen mit Ausbildung den Fachkräftemangel bekämpfen wollen

    In Deutschland fehlen Fachkräfte. Ein Weg, um die Lücken zumindest ein bisschen zu schließen: Selbst ausbilden. Besonders gefragt ist Nachwuchs in MINT-Berufen. Wie aus einer Studie des Instituts der deutschen…

    mehr lesen: Wie Unternehmen mit Ausbildung den Fachkräftemangel bekämpfen wollen

  • Capgemini-Studie zeigt Potenziale für Bio-Engineering in der Industrie

    Capgemini-Studie zeigt Potenziale für Bio-Engineering in der Industrie

    Nahezu alle Industrie-Unternehmen befassen sich laut einer Capgemini-Studie mit Bio-Engineering. Die Mehrheit der befragten Organisationen plant demnach sogar Investitionserhöhungen für Biotechnologie. Ein zentrales Motiv: mehr Nachhaltigkeit.

    mehr lesen: Capgemini-Studie zeigt Potenziale für Bio-Engineering in der Industrie

  • Smart Factory Week startet Mitte September

    Smart Factory Week startet Mitte September

    Die Smart Factory Week von MPDV geht vom 16. bis 19. September 2024 in die vierte Runde. Das Online-Event richtet sich an Einsteiger und Nutzer digitaler Fertigungsprozesse und Management Execution…

    mehr lesen: Smart Factory Week startet Mitte September

  • Neuer Managing Director Germany bei Commvault

    Neuer Managing Director Germany bei Commvault

    Seit Juli hat die Commvault Systems einen neuen Management Director für Deutschland. Frank Dehne folgt in dieser Position auf Peter Kayi.

    mehr lesen: Neuer Managing Director Germany bei Commvault

  • BSI entwickelt Folgemaßnahmen als Reaktion auf weltweite IT-Ausfälle

    BSI entwickelt Folgemaßnahmen als Reaktion auf weltweite IT-Ausfälle

    Nach den weltweiten IT-Störungen am 19. Juli 2024 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) im Gespräch mit den Software-Unternehmen Crowdstrike und Microsoft erste Maßnahmen entwickelt, um vergleichbare…

    mehr lesen: BSI entwickelt Folgemaßnahmen als Reaktion auf weltweite IT-Ausfälle

  • Forschende gehen technologiebezogenen Verschwörungstheorien auf den Grund

    Forschende gehen technologiebezogenen Verschwörungstheorien auf den Grund

    Wissenschaftler der Universitäten Paderborn und Göttingen untersuchen in einer Studie, wie technologiebezogene Verschwörungstheorien zustande kommen und welche Auswirkungen diese haben können.

    mehr lesen: Forschende gehen technologiebezogenen Verschwörungstheorien auf den Grund

  • B-Human erneut beim RoboCup erfolgreich

    B-Human erneut beim RoboCup erfolgreich

    Das Team B-Human der Universität Bremen und des Deutschen Forschungszentrums für Künstliche Intelligenz (DFKI) errang bei der RoboCup-Weltmeisterschaft in Eindhoven den Titel – und das bereits zum elften Mal.

    mehr lesen: B-Human erneut beim RoboCup erfolgreich

  • Fehlende Transparenz in der Software-Lieferkette gefährdet NIS-2-Compliance

    Fehlende Transparenz in der Software-Lieferkette gefährdet NIS-2-Compliance

    Unternehmen kämpfen noch mit den Cybersicherheitsanforderungen der neuen NIS-2-Richtlinie. Laut einer aktuellen Studie von BlackBerry scheint die Software-Lieferkette ein entscheidender Faktor dafür zu sein.

    mehr lesen: Fehlende Transparenz in der Software-Lieferkette gefährdet NIS-2-Compliance