Die Meldepflichten des EU Cyber Resilience Act (CRA) gelten seit dem 11. September 2026. Doch nach der PwC-Umfrage ‚Product Security Survey 2026‘ ist die deutsche Industrie auf die neue Regulierung mehrheitlich noch nicht vorbereitet. Erst jedes zweite Unternehmen hat mit der aktiven Umsetzung begonnen, und nur drei Prozent schätzen sich als vollständig konform ein. Die vollständigen Anforderungen gelten verbindlich ab dem 11. Dezember 2027.
Bewusstsein hoch, Umsetzung gering
Nach der Studie kennen 88 Prozent der Unternehmen den CRA in Grundzügen, und 85 Prozent der Befragten sind persönlich in das Thema Produkt-Cybersicherheit eingebunden. Doch bei der Bewältigung von Sicherheitsvorfällen zeigen sich Lücken: 50 Prozent der Unternehmen verfügen trotz der neuen Meldepflichten über keine dedizierte externe Meldeschnittstelle für Sicherheitsmeldungen. Das schreibt der CRA ausdrücklich vor. 27 Prozent haben intern keinen Prozess für den Umgang mit produktbezogenen Sicherheitsproblemen etabliert.
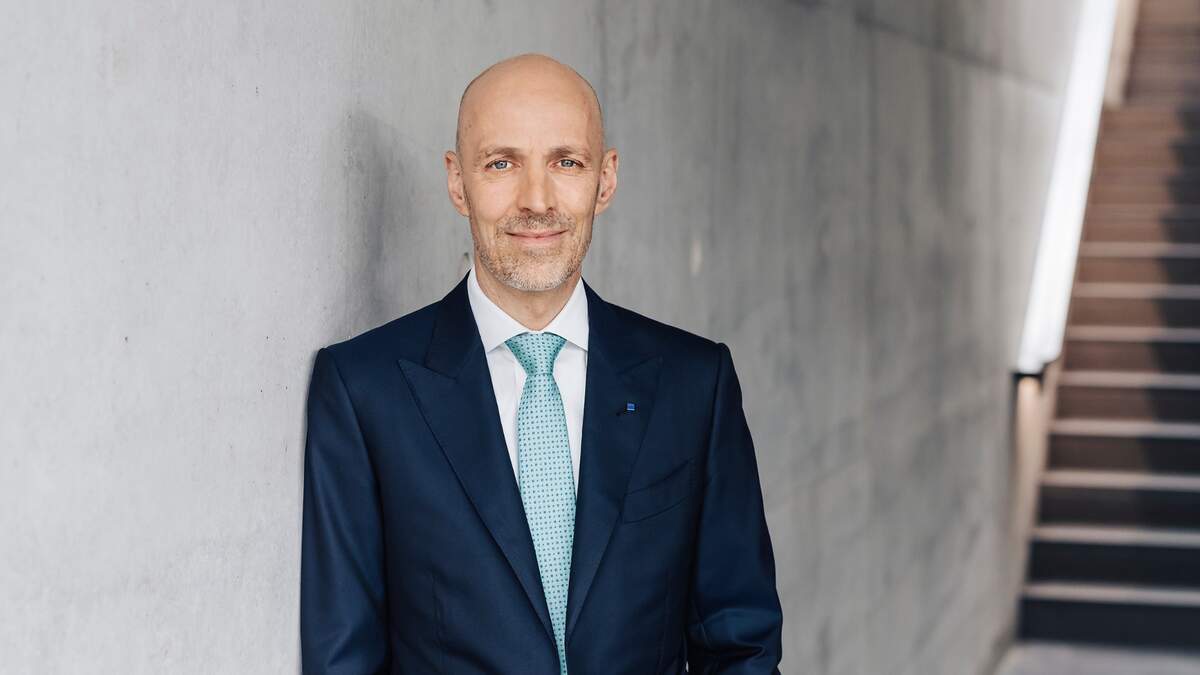
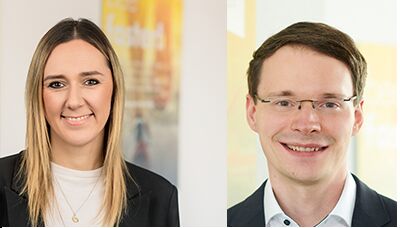
„Das Risiko liegt weniger in fehlenden Kenntnissen rund um den CRA als in der falschen Einschätzung des eigenen Reifegrads. Viele Unternehmen haben sich mit dem Thema beschäftigt, unterschätzen aber den Weg zur tatsächlichen Konformität“, sagt Siri Sophia Oberpottkamp (Bild), Director Product Security bei PwC Deutschland.
Nur 19 Prozent der Befragten verfügen nach eigenen Aussagen über ein fundiertes bis umfassendes Verständnis des CRA. Für 12 Prozent dagegen war der Begriff vor der Umfrage weitgehend unbekannt – obwohl 56 Prozent der Befragten direkte Verantwortung für die Produkt-Cybersicherheit (Product Security) in ihrem Unternehmen tragen.
Technische Bausteine vorhanden
Viele Unternehmen verfügen bereits über einzelne Bausteine: 94 Prozent der befragten Unternehmen bieten updatefähige Produkte an, 84 Prozent folgen einem dokumentierten Entwicklungsprozess, 83 Prozent führen eine formale Risikobewertung durch, und 58 Prozent setzen kontinuierliches Security-Testing ein. Vielerorts sind also einzelne technische und prozessuale Fähigkeiten vorhanden, die als Grundlage für die Erfüllung der CRA-Anforderungen dienen und deren Integration in bestehende Strukturen erleichtern können.

Ein integrierter Product-Security-Engineering-Ansatz über den gesamten Produktlebenszyklus fehlt jedoch in der Mehrheit der Unternehmen. Besonders deutlich wird das beim Umgang mit Software Bills of Materials (SBOM): Erst 27 Prozent der Unternehmen erstellen sie für die Mehrheit oder das gesamte Produktportfolio, 30 Prozent erhalten SBOMs von ihren Lieferanten. Dabei sind SBOMs essenziell, um bei Sicherheitsvorfällen schnell und präzise reagieren zu können.
Hohe Anforderungen an den Mittelstand
Die Studie zeigt einen deutlichen Reifegrad-Unterschied zwischen großen und mittelständischen Unternehmen. 59 Prozent der Unternehmen ab 500 Mitarbeitenden haben mit der aktiven CRA-Umsetzung begonnen, bei kleineren Unternehmen sind es nur 37 Prozent. Umgekehrt haben 34 Prozent der kleineren Unternehmen noch gar nicht begonnen, bei den größeren sind es lediglich 13 Prozent.
Auch bei der Produktklassifizierung (46 Prozent vs. 25 Prozent), beim SBOM-Management (56 Prozent vs. 41 Prozent), bei dokumentierten Entwicklungsprozessen (56 Prozent vs. 34 Prozent) und bei dedizierten Meldeschnittstellen (56 Prozent vs. 46 Prozent) liegen größere Unternehmen durchgängig vorn.
„Der CRA fordert nicht die einmalige Erfüllung, sondern einen konsequenten, nachweisbaren Umgang mit Produkt-Cybersicherheit über den gesamten Lebenszyklus. Genau dort liegt für viele Unternehmen noch die größte Herausforderung. Die kommenden Monate entscheiden, welche Unternehmen diese Transformation frühzeitig schaffen und welche unter wachsendem Druck aufholen müssen“, sagt Siri Sophia Oberpottkamp.
Methodik
Für die Studie wurden 100 Unternehmen in Deutschland befragt, deren Produktportfolio Produkte mit digitalen Elementen umfasst – von einzelnen Hardware- und Softwarekomponenten bis hin zu vollständigen Endprodukten für B2B- und B2C-Märkte. Im Fokus standen insbesondere Branchen, für die der Cyber Resilience Act (CRA) weitreichende Bedeutung hat: 65 Prozent der Unternehmen gehören dem Maschinenbau an, 22 Prozent der Herstellung von Datenverarbeitungsgeräten sowie elektronischen und optischen Erzeugnissen und 13 Prozent der Herstellung elektrischer Ausrüstungen. 47 Prozent der Unternehmen richten ihr Produktportfolio überwiegend an gewerbliche Nutzer aus, etwa mit vernetzten Maschinen, Steuerungskomponenten und eingebetteten Systemen. 61 Prozent beschäftigen weniger als 500 Mitarbeitende, während 39 Prozent auf 500 oder mehr Mitarbeitende kommen. Die Stichprobe bildet damit sowohl mittelständische als auch größere Unternehmen der relevanten Branchen ab.