Grüne Dashboards sind noch keine Garantie

Male repair workers working in automobile repair shop
Bild: ©moodboard/stock.adobe.com

Mit der Bedrohungslage durch Cyberangriffe wächst in Unternehmen auch der Druck, Risikomessungen entsprechend weiterzuentwickeln und zu prüfen, ob etablierte Security-Kennzahlen die aktuelle Gefährdung tatsächlich abbilden. Das Unternehmen Box betont in diesem Zusammenhang, dass viele klassische KPIs jedoch vor allem messen, wie zuverlässig Security-Prozesse funktionieren, etwa wie schnell Schwachstellen behoben werden oder wie Mitarbeitende bei internen Phishing-Tests abschneiden. Ein auf solchen Indikatoren basierendes Dashboard könne dann überwiegend grün erscheinen, obwohl offene Schwachstellen verbleiben und bereits ausnutzbar seien.

Reale Exposition sichtbar machen

Der Enterprise Content Management-Spezialist erläutert, dass aussagekräftige Key Risk Indicators diesen Blick um die Risikoperspektive ergänzen. Sie zeigen, wie stark ein Unternehmen einer konkreten Gefährdungslage aktuell ausgesetzt ist und wie sich diese entwickelt. Bei Schwachstellen zählt deshalb neben der Einhaltung von Behebungsfristen auch, wie lange eine kritische Lücke offensteht und wie wahrscheinlich ihre Ausnutzung in der Praxis ist.

Hierbei müssen auch wiederkehrende Schwachstellen sichtbar werden. Laut Box-Mitteilung kann eine gute Bearbeitungsgeschwindigkeit ein strukturelles Problem verdecken, wenn dieselben Risiken erneut auftreten. Ein aussagekräftiges KRI-Modell sollte deshalb offenlegen, ob sich das tatsächliche Risiko nachhaltig verringert oder ob strukturelle Schwachstellen trotz schneller Bearbeitung bestehen bleiben.

Ein roter Risikoindikator muss dabei nicht automatisch Ausdruck schlecht erfolgter Security-Arbeit sein. Vielmehr ist er ein Hinweis auf weiteren Handlungsbedarf. Box rät deshalb dazu, Schwellenwerte an der Risikotoleranz des Unternehmens auszurichten und gemeinsam mit den verantwortlichen Geschäftsbereichen einzuordnen.

Neue Technologien verändern Risikofelder

Mit dem zunehmenden Einsatz von KI verändert sich auch die Risikolandschaft. Social Engineering wird glaubwürdiger, während KI-Agenten den Handlungsspielraum automatisierter Systeme erweitern. Box betont in diesem Zusammenhang, dass Security-Verantwortliche noch stärker evaluieren müssen, wie neue Technologien bestehende Risiken verändern und wie sich dadurch die tatsächliche Risikolage verschiebt.

„Ein grünes Security-Dashboard kann beruhigend aussehen, sagt aber noch wenig darüber aus, wie exponiert ein Unternehmen tatsächlich ist. Führungskräfte müssen erkennen können, welche Risiken aktuell bestehen und wie sich diese entwickeln. Security-KRIs sollten diesen Blick auf den Grad der Gefährdung ermöglichen“, sagt Michael Pietsch, Vice President DACH & Eastern Europe bei Box. Für Unternehmen bedeutet das, Security-Reporting künftig noch stärker als Entscheidungsgrundlage zu verstehen. Kennzahlen sollten zeigen, wie viel Risiko das Unternehmen tatsächlich trägt und ob sich diese Risikolage verbessert oder verschärft.
  • Fachforum beleuchtet KI-Potenzial und gibt rechtliche Tipps

    Fachforum beleuchtet KI-Potenzial und gibt rechtliche Tipps

    Welche Rolle künstliche Intelligenz (KI) und Automatisierung für die additive Fertigung spielen, erörtert das Forum Software, KI & Design, das am 15. Mai auf der Rapid.Tech 3D (14. bis 16.…

    mehr lesen: Fachforum beleuchtet KI-Potenzial und gibt rechtliche Tipps

  • OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

    OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

    Die OPC Foundation hat die Arbeitsgruppe ‚OPC UA for AI’ gegründet. Zudem wurde eine Cloud-Initiative gestartet, um die Interoperabilität zwischen IT- und Cloud-Plattformen auf Basis von OPC UA zu fördern.
    mehr lesen: OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

  • Insys Icom beruft zweiten Geschäftsführer

    Insys Icom beruft zweiten Geschäftsführer

    Die Insys Icom hat einen zweiten Geschäftsführer. Gemeinsam mit Unternehmensgründer Eduard B. Wagner steht seit 1. April Florian Froschermeier an der Spitze des Regensburger Unternehmens.

    mehr lesen: Insys Icom beruft zweiten Geschäftsführer

  • USA bleiben Technologieführer

    USA bleiben Technologieführer

    Bei den Schlüsseltechnologien liegen die USA nach wie vor vor China. Zwar meldet China inzwischen mehr Patente an als die USA, laut einer Analyse — an der unter anderem das…

    mehr lesen: USA bleiben Technologieführer

  • IFM und Microsoft vereinbaren Partnerschaft

    IFM und Microsoft vereinbaren Partnerschaft

    Im Rahmen der Hannover Messe haben Microsoft und IFM Electronic eine Partnerschaft bekannt gegeben. Ein erstes Ergebnis dieser Zusammenarbeit ist das Azure-basierte Modul RemoteConnect für Fernwartung und Überwachung.

    mehr lesen: IFM und Microsoft vereinbaren Partnerschaft

  • Igus übernimmt Atronia

    Igus übernimmt Atronia

    Igus hat im März die mehrheitlichen Anteile am portugiesischen Unternehmen Atronia Tailored Sensing erworben. Mit diesem strategischen Schritt will Igus auf dem Markt der vernetzten Kunststoffbauteile weiter expandieren. Ziel ist…

    mehr lesen: Igus übernimmt Atronia

  • Open Community Experience feiert Premiere in Mainz

    Open Community Experience feiert Premiere in Mainz

    Vom 22. bis 24. Oktober 2024 feiert die OCX in Mainz Premiere und bringt Open Source Communities zusammen. Der Fokus der Veranstaltung liegt auf den Bereichen Automotive und Mobility, Development…

    mehr lesen: Open Community Experience feiert Premiere in Mainz

  • Stehen humanoide Roboter bald am Fließband?

    Stehen humanoide Roboter bald am Fließband?

    Humanoide Roboter könnten ab 2025 serienreif sein. Das prognostiziert die Managementberatung Horváth und geht weiter davon aus, dass sich mit diesen Robotern mehr als 50 Prozent der manuellen Tätigkeiten automatisieren…

    mehr lesen: Stehen humanoide Roboter bald am Fließband?

  • Mehr Cyberangriffe, weniger Plagiatsfälle

    Mehr Cyberangriffe, weniger Plagiatsfälle

    Rund ein Viertel der Maschinen- und Anlagenbauer berichtet von signifikanten Cybersicherheitsvorfällen in den vergangenen zwei Jahren. Plagiatsfälle gingen in diesem Zeitraum hingegen zurück.

    mehr lesen: Mehr Cyberangriffe, weniger Plagiatsfälle

  • Stand der OT-Sicherheit

    Stand der OT-Sicherheit

    Ein neuer Bericht von ABI Research und Palo Alto Networks über den Stand der OT-Sicherheit hat ergeben, dass im vergangenen Jahr eines von vier Industrieunternehmen angab, seinen Betrieb aufgrund eines…

    mehr lesen: Stand der OT-Sicherheit

  • Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Im Rahmen der Hannover Messe 2024 haben der Forschungsbeirat Industrie 4.0 sowie die Plattform Industrie 4.0 Stellung zum Umgang mit dem Begriff ‚Industrie 5.0‘ genommen.

    mehr lesen: Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

  • Maschinenbau rechnet nicht mit Konjunkturerholung

    Maschinenbau rechnet nicht mit Konjunkturerholung

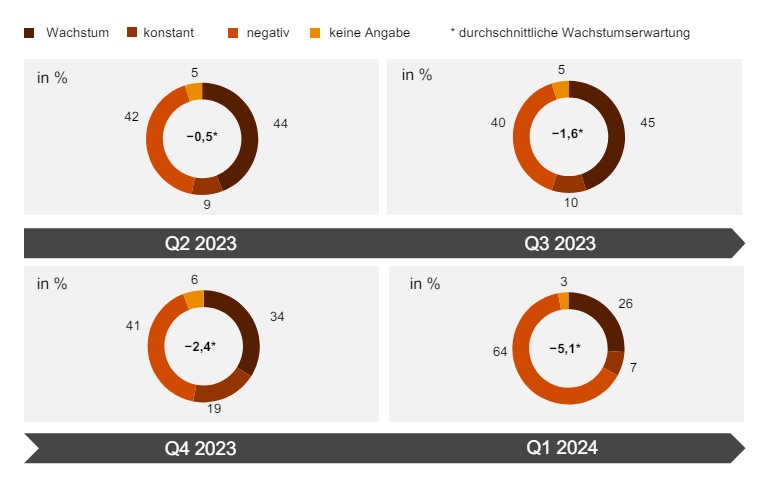
    Besorgt blicken die Entscheidungsträger im Maschinen- und Anlagenbau auf die konjunkturelle Entwicklung in Deutschland.

    mehr lesen: Maschinenbau rechnet nicht mit Konjunkturerholung