Cyberbedrohungen sorgen bei CEOs für psychische Belastung

Cohesity CEO Umfrage Abbildung
Bild: Cohesity (KI-generiert)

Cohesity, ein Spezialist für KI-gestützte Datensicherheit, untersucht in einer Studie u.a. die psychische Belastung für CEOs in Deutschland durch die zunehmende Bedrohung durch Cyberangriffe. Demnach empfinden 77% der deutschen CEOs psychischen Druck durch ihre Verantwortung für Cybersicherheit, 60% äußern gar die Sorge vor einem Burnout. 49% sehen sich psychologisch auf ihre Verantwortung in diesem Bereich vorbereitet. Mehr als ein Drittel (36%) sagt sogar, dass sie nichts auf diese möglichen Folgen vorbereiten könne.

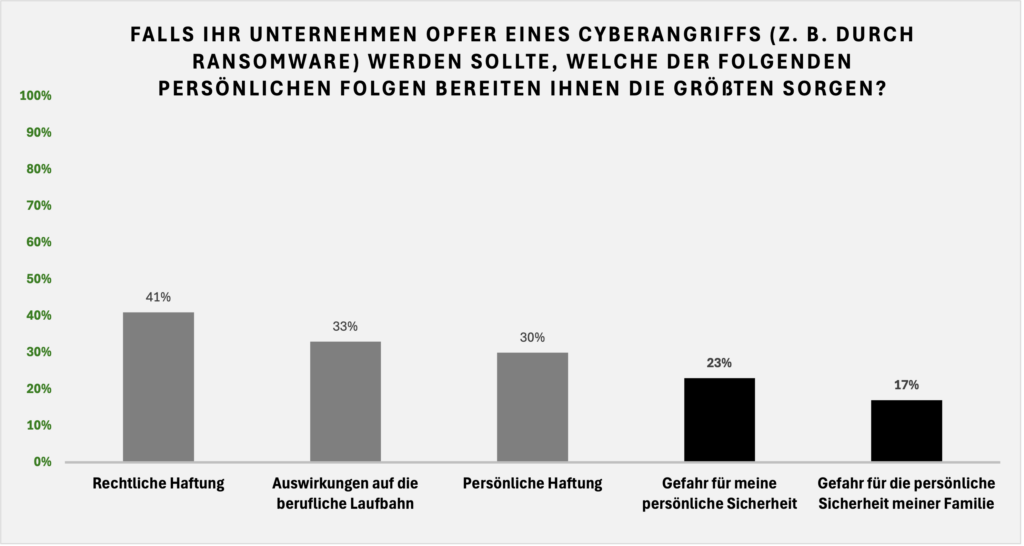
Die Befragten fürchten als persönliche Konsequenz durch einen Cyberangriff auf ihr Unternehmen vor allem die rechtliche Haftung (41%). Es folgen Rufschädigung (34%), Karriereknick (33%), persönliche Haftbarkeit (30%) und Jobverlust (28%). Viele haben sogar Angst um die Sicherheit für sich selbst (23%) oder ihre Familie (17%).

„Die psychische Belastung zeigt, dass vielen CEOs die möglichen Folgen eines Cyberangriffs bewusst sind. Entscheidend ist, aus dieser Sorge eine konkrete Vorbereitung abzuleiten“, sagt Christoph Linden, Director Solution Architecture Europe bei Cohesity.
Cohesity CEO Umfrage Grafik
Bild: Cohesity

Deutsche im Vergleich schlechter vorbereitet

Laut Cohesity-Studie schätzen deutsche CEOs, schlechter auf Cyberangriffe vorbereitet zu sein als ihre Kollegen aus Frankreich oder Großbritannien. Demnach werden z.B. 13% der deutschen CEOs innerhalb von fünf Minuten über eine Cyberattacke benachrichtigt, in Frankreich sind es 30%, in Großbritannien 19%. Zudem haben 49% vorab bereits die finanziellen Auswirkungen eines Cyberangriffs abgeschätzt (FR 64%, UK 76%).

Gleichzeitig erwarten laut der Studie 29% der deutschen CEOs, dass ihr Unternehmen im Falle einer Cyberattacke innerhalb eines Tages wieder voll betriebsfähig ist. Cohesity betont hier, dass dies bei schlechter Vorbereitung unrealistisch sei. In Frankreich erwarten 16% diesen Status und in Großbritannien 20%. In Deutschland glauben 8% der Befragten sogar, den Betrieb innerhalb einer Stunde wiederherstellen zu können.

Laut Studie haben deutsche CEOs im europäischen Vergleich höhere Erwartungen an die Resilienz ihres Unternehmens, bei schlechterer Vorbereitung. Cohesity verweist auf Zahlen von ransomware.live wonach es im ersten Halbjahr 2026 über 1,5-mal mehr Angriffe auf deutsche als auf französische Unternehmen gab. Die Autoren betonen, dass deutsche CEOs die Sicherheitslage in der Studie deutlich unrealistischer einschätzen als ihre Kollegen aus Frankreich oder Großbritannien.

Was können Unternehmen tun?

Um im Störfall funktionsfähig zu sein, rät Cohesity zu einem sogenannten Digital Jump Bag. Dabei handelt es sich um einen abgesicherten, isolierten Speicherort, der alles Notwendige enthält, um eine Cyberreaktion einzuleiten und einen vertrauenswürdigen Ausgangspunkt für die Wiederherstellung zu schaffen.

Zudem empfiehlt der Spezialist für Datensicherheit das Konzept der Minimum Viable Company (MVC). Darunter versteht man die kleinste Version einer Organisation, die im Notfall weiterarbeiten, Kunden bedienen und ihren Verpflichtungen nachkommen kann. Es handelt sich dabei um die minimale Kombination aus Mitarbeitenden, Prozessen, Technologien, Dokumentationen, Einrichtungen und Abhängigkeiten von Drittanbietern, die erforderlich ist, um den Geschäftsbetrieb unter beeinträchtigten Bedingungen aufrechtzuerhalten.
  • IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    Der Digitalverband Bitkom kritisierte das neu verabschiedete IT-Sicherheitsgesetz 2.0 der deutschen Bundesregierung als „eine Kombination aus technischer Zertifizierungsmaschinerie und politisch-regulatorischem Gutdünken mit fragwürdigem Mehrwert für die IT-Sicherheit“.

    mehr lesen: IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

  • Kategorisierung von Clouddaten schützt vor Risiken

    Kategorisierung von Clouddaten schützt vor Risiken

    Die Kategorisierung von Clouddaten – also welche Daten in der Cloud verarbeitet werden sollen und welche nicht – kann besonders für unternehmenskritische Daten wichtig sein.

    mehr lesen: Kategorisierung von Clouddaten schützt vor Risiken

  • VDMA veröffentlicht Security-Leitfaden

    VDMA veröffentlicht Security-Leitfaden

    Ein neuer Leitfaden des VDMA unterstützt Maschinen- und Anlagenbauer bei der Security in Betriebsprozessen und der Resilienz der Produkte gegen Cyberangriffe und andere IT-induzierte Schäden im Unternehmen.

    mehr lesen: VDMA veröffentlicht Security-Leitfaden

  • Cybersecurity-Startup gesucht

    Cybersecurity-Startup gesucht

    In eine neue Runde geht der UP21@it-sa Award für Cybersecurity-Startups aus der DACH Region. Er bietet jungen Unternehmen die Chance, sich in Speed-Pitches vor Fachpublikum, Experten und Investoren zu bewähren…

    mehr lesen: Cybersecurity-Startup gesucht

  • Covid-19-bedingte Cyberkriminalität stark gestiegen

    Covid-19-bedingte Cyberkriminalität stark gestiegen

    NTT hat kürzlich seinen Global Threat Intelligence Report 2021 veröffentlicht. Der Bericht zeigt, dass Hacker die derzeitige Ausnahmesituation ausnutzen, indem sie wichtige Branchen und gängige Schwachstellen aus der Umstellung auf…
    mehr lesen: Covid-19-bedingte Cyberkriminalität stark gestiegen

  • Alltrotec blickt auf 30+1 Jahre zurück

    Alltrotec blickt auf 30+1 Jahre zurück

    Eigentlich sollte zum 30-jährigen Bestehen bereits im vergangenen Jahr gefeiert werden, jedoch hat die Corona-Pandemie einen Strich durch die Rechnung gemacht.

    mehr lesen: Alltrotec blickt auf 30+1 Jahre zurück

  • Firewall für Automatisierungsnetzwerke

    Firewall für Automatisierungsnetzwerke

    Die Firewall SecurityBridge gewährleistet laut Hersteller Pilz ab sofort auch die Überwachung der Datenkommunikation beliebiger weiterer Netzwerkteilnehmer außerhalb der Pilz-Produktfamilie.

    mehr lesen: Firewall für Automatisierungsnetzwerke

  • Zweistelliges Wachstum im März

    Zweistelliges Wachstum im März

    Im März haben die deutschen Maschinen- und Anlagenbauer ihre Maschinenexporte im Vergleich zum Vorjahr um rund 13 Prozent gesteigert, was jedoch auch der niedrigen Vergleichsbasis aus dem Vorjahr geschuldet ist.

    mehr lesen: Zweistelliges Wachstum im März

  • Hacker erpressen dreifach

    Hacker erpressen dreifach

    Immer wieder sind Unternehmen und Organisationen von Ransomware-Angriffen betroffen. Der Softwareanbieter Check Point beobachtet dabei ein noch aggressiveres Vorgehen der Hacker.

    mehr lesen: Hacker erpressen dreifach

  • Machineering startet Partnerprogramm

    Machineering startet Partnerprogramm

    Im Rahmen eines neu aufgesetzten Partnerprogramms will der Simulationsspezialist Machineering Anwendern u.a. die Lösungsintegration erleichtern.

    mehr lesen: Machineering startet Partnerprogramm

  • Toby Alcock neuer CTO der Logicalis Group

    Toby Alcock neuer CTO der Logicalis Group

    Toby Alcock ist neuer Chief Technology Officer der Logicalis Group. Er bekleidete zuletzt die Position des Chief Technology Officer für Logicalis Australien.

    mehr lesen: Toby Alcock neuer CTO der Logicalis Group

  • SER Group mit neuem CEO und Executive Chairman

    SER Group mit neuem CEO und Executive Chairman

    Sven Behrendt ist neuer CEO der SER Group. Die Unternehmensgruppe teilt zudem mit, dass John Bates als Executive Chairman in den Beirat der SER Group berufen wurde.

    mehr lesen: SER Group mit neuem CEO und Executive Chairman