Absolute IT-Sicherheit ist eine Illusion, die wir nicht brauchen

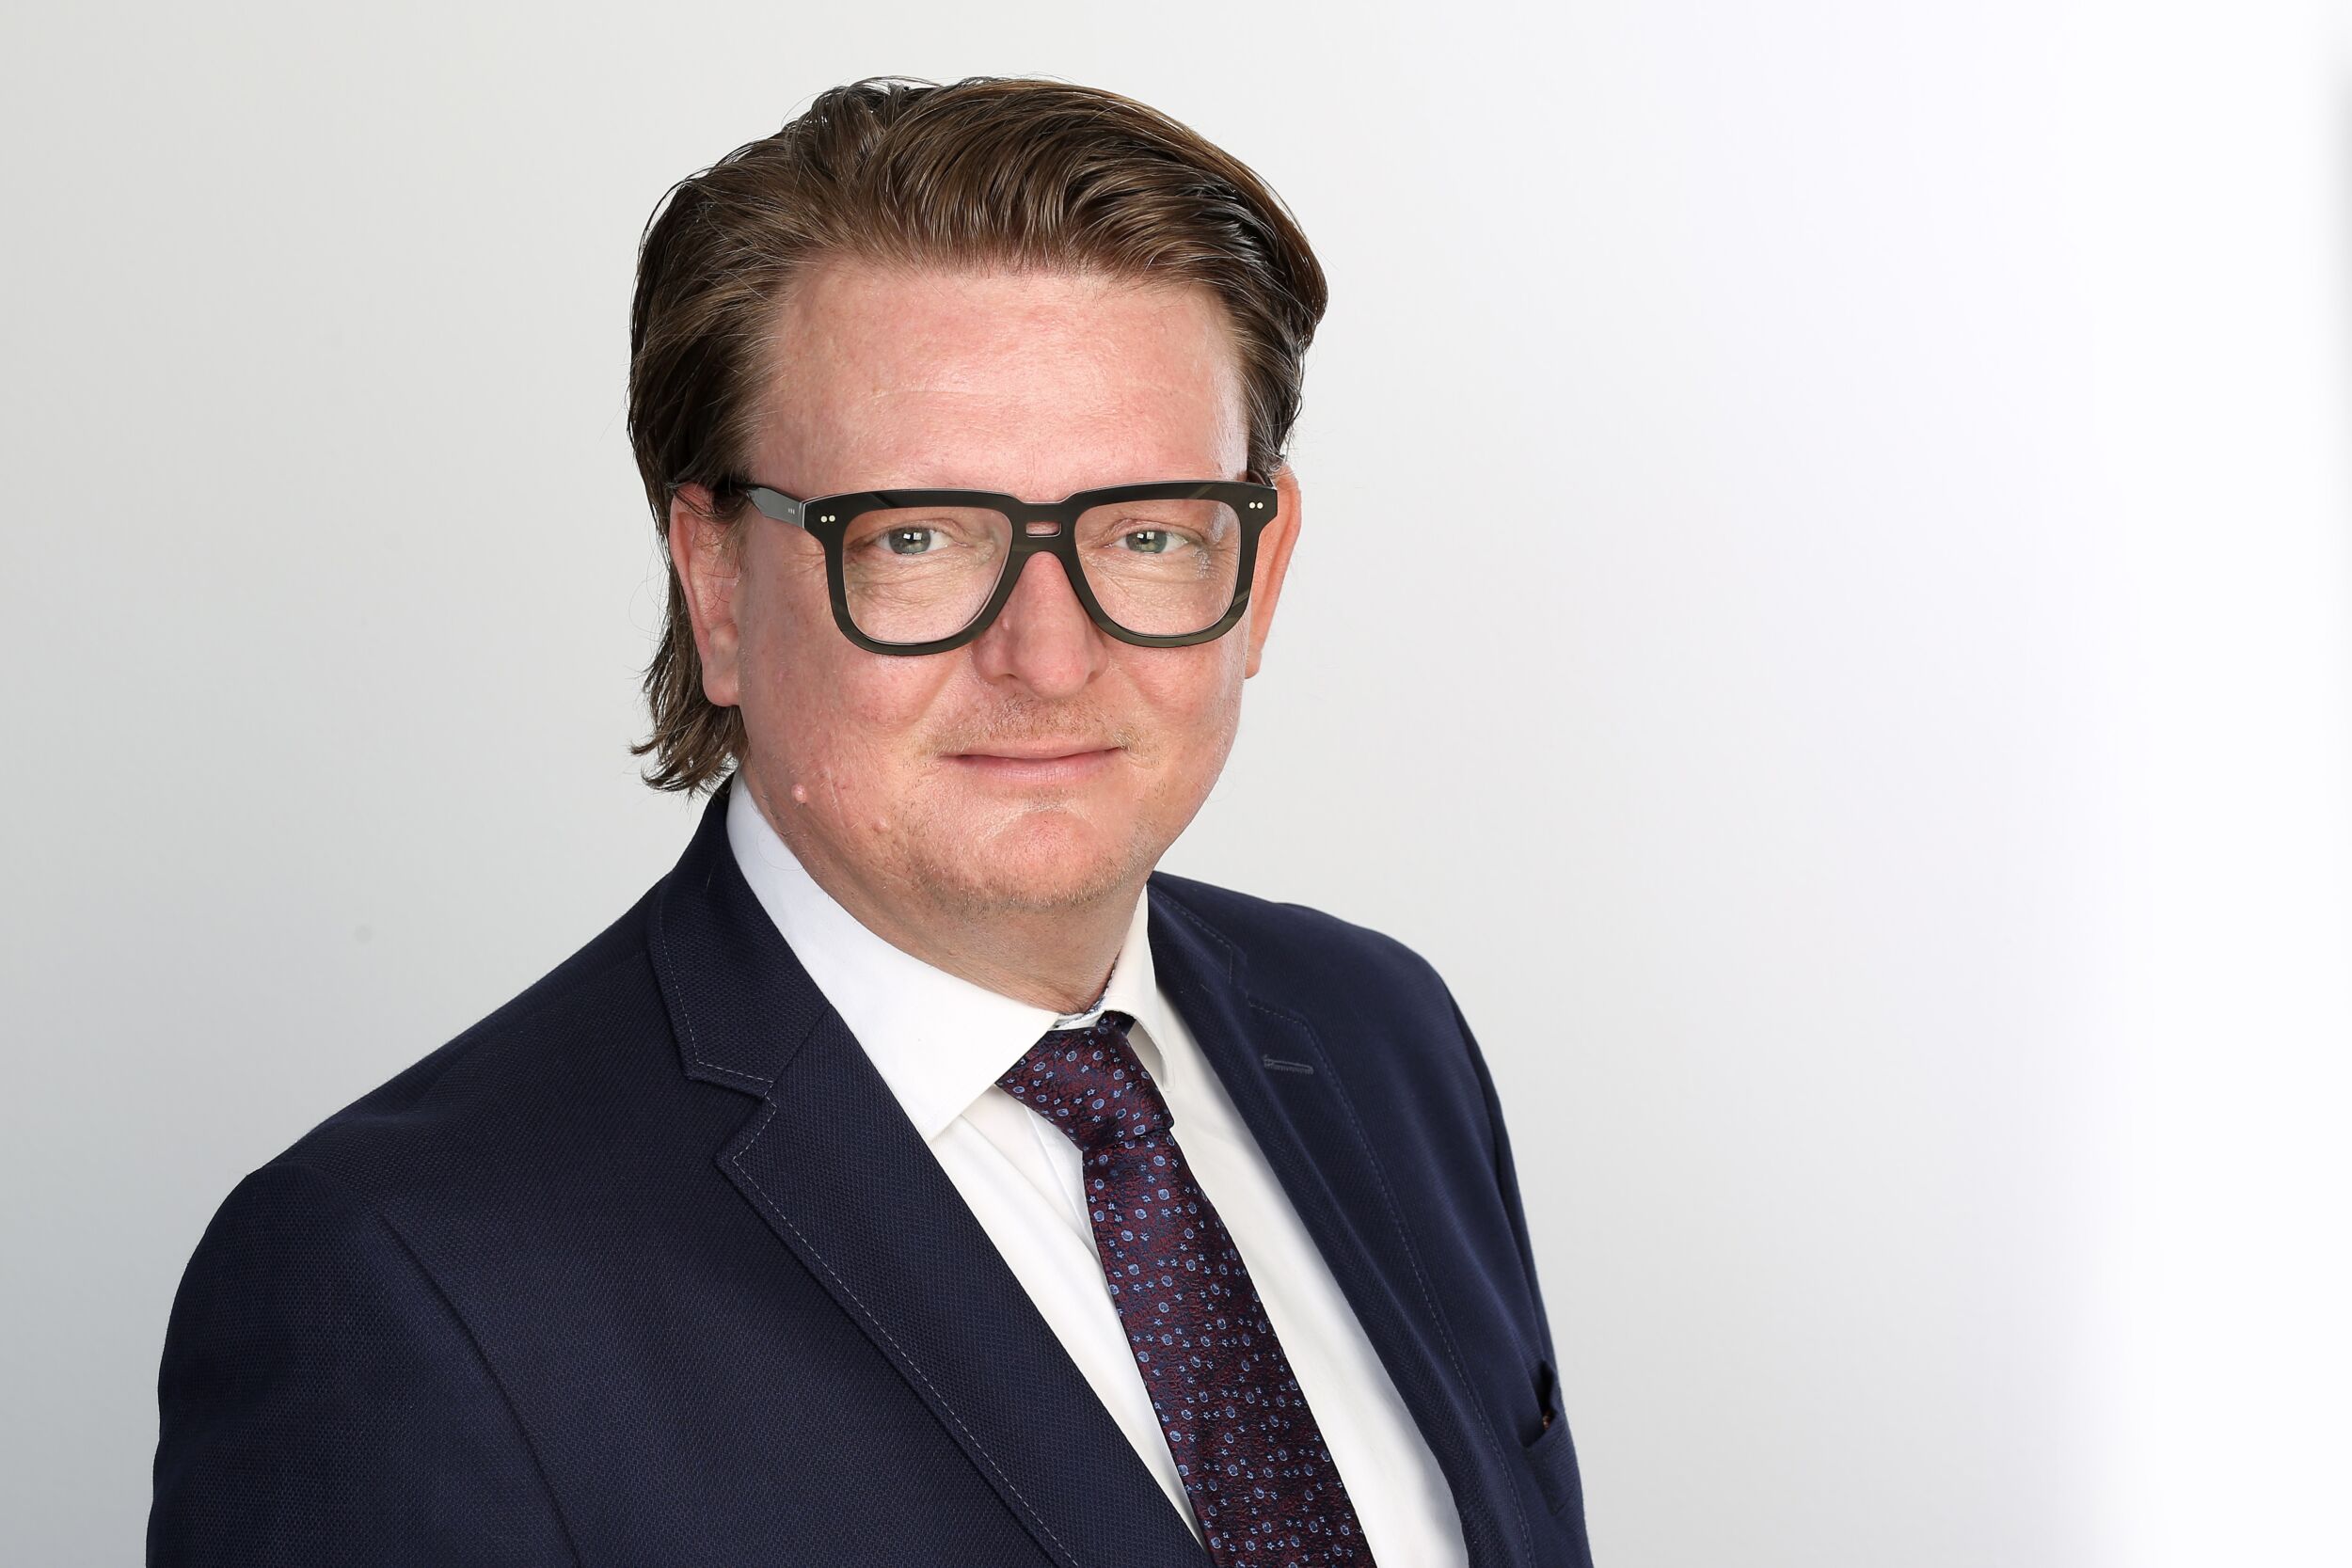
Christian Koch ist Senior Vice President Cybersecurity, Innovations & Business Development bei NTT Data DACH.
Christian Koch ist Senior Vice President Cybersecurity, Innovations & Business Development bei NTT Data DACH. – Bild: NTT Data Business Solutions AG

Der Satz „Eine hundertprozentige IT-Sicherheit gibt es nicht“ ist vielen bekannt. Doch die Frage ist: Was folgt daraus? Das erklärt Christian Koch (Bild), Senior Vice President Cybersecurity, Innovations & Business Development bei NTT Data DACH im folgenden Kommentar.

Im Kontext der Cybersicherheit sollte die Antwort auf die obige Frage lauten: ein Umdenken. Absolute Sicherheit ist nicht nur unerreichbar, sie ist auch unnötig. Allein die Vielfalt an Fehlerquellen macht bereits deutlich, dass Systeme nie vollständig geschützt sein können – von Zero-Day-Exploits, dem Ausnutzen einer noch unerkannten Schwachstelle, und undokumentierten Wartungszugängen über neuartige Angriffsmethoden bis hin zum menschlichen Faktor, um nur einige zu nennen. Stattdessen brauchen wir dringend einen risikobasierten Ansatz, der nach rechtlichen und betriebswirtschaftlichen Aspekten die richtigen Prioritäten setzt: Wo liegen geschäftskritische Prozesse? Wo befinden sich sensible Daten? Und welche Systeme können eventuelle temporäre Ausfälle eher verkraften als andere?

Cybersicherheit ist keine Frage absoluter Abwehr, sondern kluger Risikoabwägung. Es ist daher höchste Zeit, sich von der Illusion vollständiger Sicherheit zu verabschieden und Budgets gezielt dort einzusetzen, wo Schutz am meisten zählt, statt wahllos in die neuesten Tools zu investieren. Denn kein Tool bietet absolute Sicherheit und das Budget ist in den meisten Fällen knapp bemessen.

Aber, und das ist die gute Nachricht, die richtigen Maßnahmen können die Hürden so erhöhen, dass Angreifer für erfolgreiche Attacken einen exorbitanten Aufwand betreiben müssten. Dazu können beispielsweise einzelne Tools aus den Bereichen End Point Detection and Response (EDR), Zero Trust Network Access (ZTNA) oder Secure Backup und bewährte Disaster-Recovery-Strategien zählen.

Ein Katz-und-Maus-Spiel bleibt die IT-Security dennoch, bei dem Cyberkriminelle oft den Vorteil auf ihrer Seite haben. Während sie mit neuen Angriffsmethoden experimentieren, müssen Verteidiger in der Regel darauf reagieren. Konzepte wie Zero Trust verschieben dieses Ungleichgewicht mittels grundlegend sichereren Architekturen zwar zu Gunsten der Verteidiger, jedoch ist die komplette Umsetzung bei bestehenden IT-Systemen meist recht aufwändig und langwierig. Mit der rasanten Weiterentwicklung von KI-gestützten Angriffen sind wir von absoluter Sicherheit vielleicht sogar weiter entfernt als je zuvor. Denn insbesondere hierbei müssen die Unternehmen neue Technologien und Methoden zur Erkennung von ‚Advanced Cyberattacks‘ erst einmal ausrollen, kontinuierlich weiterentwickeln und zudem optimieren.

Zu einer Risiko-adäquaten Herangehensweise gehört auch ein der Faktor Mensch im Zentrum der Sicherheitsstrategie. Wenn Software schwer verständlich ist oder Mitarbeitende durch komplizierte Prozesse, fehlenden Funktionen oder Anmelde-Masken mit verschiedenen Passwörtern in ihren Handlungen eingeschränkt sind, suchen sie oft Schlupflöcher – ein idealer Nährboden für Schatten-IT und Schwachstellen. Hier sind Awareness, Schulungen und Transparenz gefragt. Workshops, die auf die Bedürfnisse der Zielgruppe eingehen, schaffen Bewusstsein und Kompetenz, um Sicherheitsrisiken zu minimieren. Das Ziel sind nachvollziehbare Sicherheitssysteme für die Mitarbeitenden.

Cybersicherheit ist schließlich keine reine Technologiedisziplin – sie lebt vom Zusammenspiel aus den richtigen Investitionen in sinnvolle Tools und gut informierten, sensibilisierten Anwendern.



  • Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

    Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

    Gegen zwei Drittel der IT-Dienstleister wurden im vergangenen Jahr seitens ihrer Auftraggeber Vorwürfe wegen angeblicher Schlechtleistung erhoben.

    mehr lesen: Mehr IT-Dienstleister erleben Vorwürfe wegen Schlechtleistung

  • Enbik und Edgecon gründen Service-Büro

    Enbik und Edgecon gründen Service-Büro

    Enbik, ein in Taiwan beheimateter Hersteller für Industrial Edge Computing und IT-Hardware, und Edgecon gründen in Deggendorf ein Logistik- und Service-Büro für den deutschsprachigen Raum.

    mehr lesen: Enbik und Edgecon gründen Service-Büro

  • Wenn KI-Modelle zum Angriffsziel werden

    Wenn KI-Modelle zum Angriffsziel werden

    Zur Münchner Sicherheitskonferenz (13. bis 15. Februar) hat die Google Threat Intelligence Group (GTIG) einen Bericht veröffentlicht, mit dem die Verfasser die Debatte um KI-gestützte Bedrohungen auf eine operative Ebene…

    mehr lesen: Wenn KI-Modelle zum Angriffsziel werden

  • Ein Tag ohne Internet und alles steht still

    Ein Tag ohne Internet und alles steht still

    Laut einer Untersuchung des Bitkom ist die deutsche Wirtschaft schlecht auf hybride Bedrohungen wie Stromausfälle, Sabotage oder durch Ransomware lahmgelegte Fabriken vorbereitet.

    mehr lesen: Ein Tag ohne Internet und alles steht still

  • Heitec übernimmt Artschwager + Kohl

    Heitec übernimmt Artschwager + Kohl

    Artschwager + Kohl Software ist seit Januar 2026 Teil der Heitec-Gruppe.

    mehr lesen: Heitec übernimmt Artschwager + Kohl

  • Lantek expandiert nach Kanada

    Lantek expandiert nach Kanada

    Lantek, Anbieter von Software für die metallverarbeitende Industrie, gibt die Eröffnung einer Niederlassung in Kanada als Teil seiner Wachstumsstrategie in Nordamerika bekannt.

    mehr lesen: Lantek expandiert nach Kanada

  • All for One Group beteiligt sich an BrightFlare

    All for One Group beteiligt sich an BrightFlare

    Die All for One Group, ein IT-, Consulting- und Service-Provider aus Filderstadt, beteiligt sich an dem österreichischen Cybersecurity-Spezialisten BrightFlare.

    mehr lesen: All for One Group beteiligt sich an BrightFlare

  • Humation nimmt humanzentrierte Automation in den Fokus

    Humation nimmt humanzentrierte Automation in den Fokus

    Wie lassen sich Menschen und Maschinen so zusammenbringen, dass beide voneinander profitieren?

    mehr lesen: Humation nimmt humanzentrierte Automation in den Fokus

  • Webinar: Smart Maintenance mit KI

    Webinar: Smart Maintenance mit KI

    Am 20. Mai 2026 um 14.00 Uhr steht im IT&Production -TechTalk das Thema Smart Maintenance mit KI im Mittelpunkt.

    mehr lesen: Webinar: Smart Maintenance mit KI

  • Rethink! IAM beleuchtet Cybersicherheit

    Rethink! IAM beleuchtet Cybersicherheit

    In einer komplexen Welt, in der alle überall und jederzeit verbunden sind, gilt intelligentes und transparentes Identity & Access Management (IAM) als ein wirksames Mittel zum Schutz der Unternehmens- und…

    mehr lesen: Rethink! IAM beleuchtet Cybersicherheit

  • Cyber Resilience Act startet mit Meldepflichten

    Cyber Resilience Act startet mit Meldepflichten

    Der Cyber Resilience Act (CRA) hat ab 2026 erstmals unmittelbare Auswirkungen, auf die sich die Hersteller digitaler Geräte, Maschinen und Anlagen mit Internetverbindung einstellen müssen.

    mehr lesen: Cyber Resilience Act startet mit Meldepflichten

  • Cyberagentur richtet Strategie neu aus

    Cyberagentur richtet Strategie neu aus

    Die Agentur für Innovation in der Cybersicherheit (Cyberagentur) hat ihre Strategie für die Jahre 2026 bis 2030 vorgestellt.

    mehr lesen: Cyberagentur richtet Strategie neu aus