Vier Trends bei Zutrittskontrolle und Zeiterfassung

Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten.
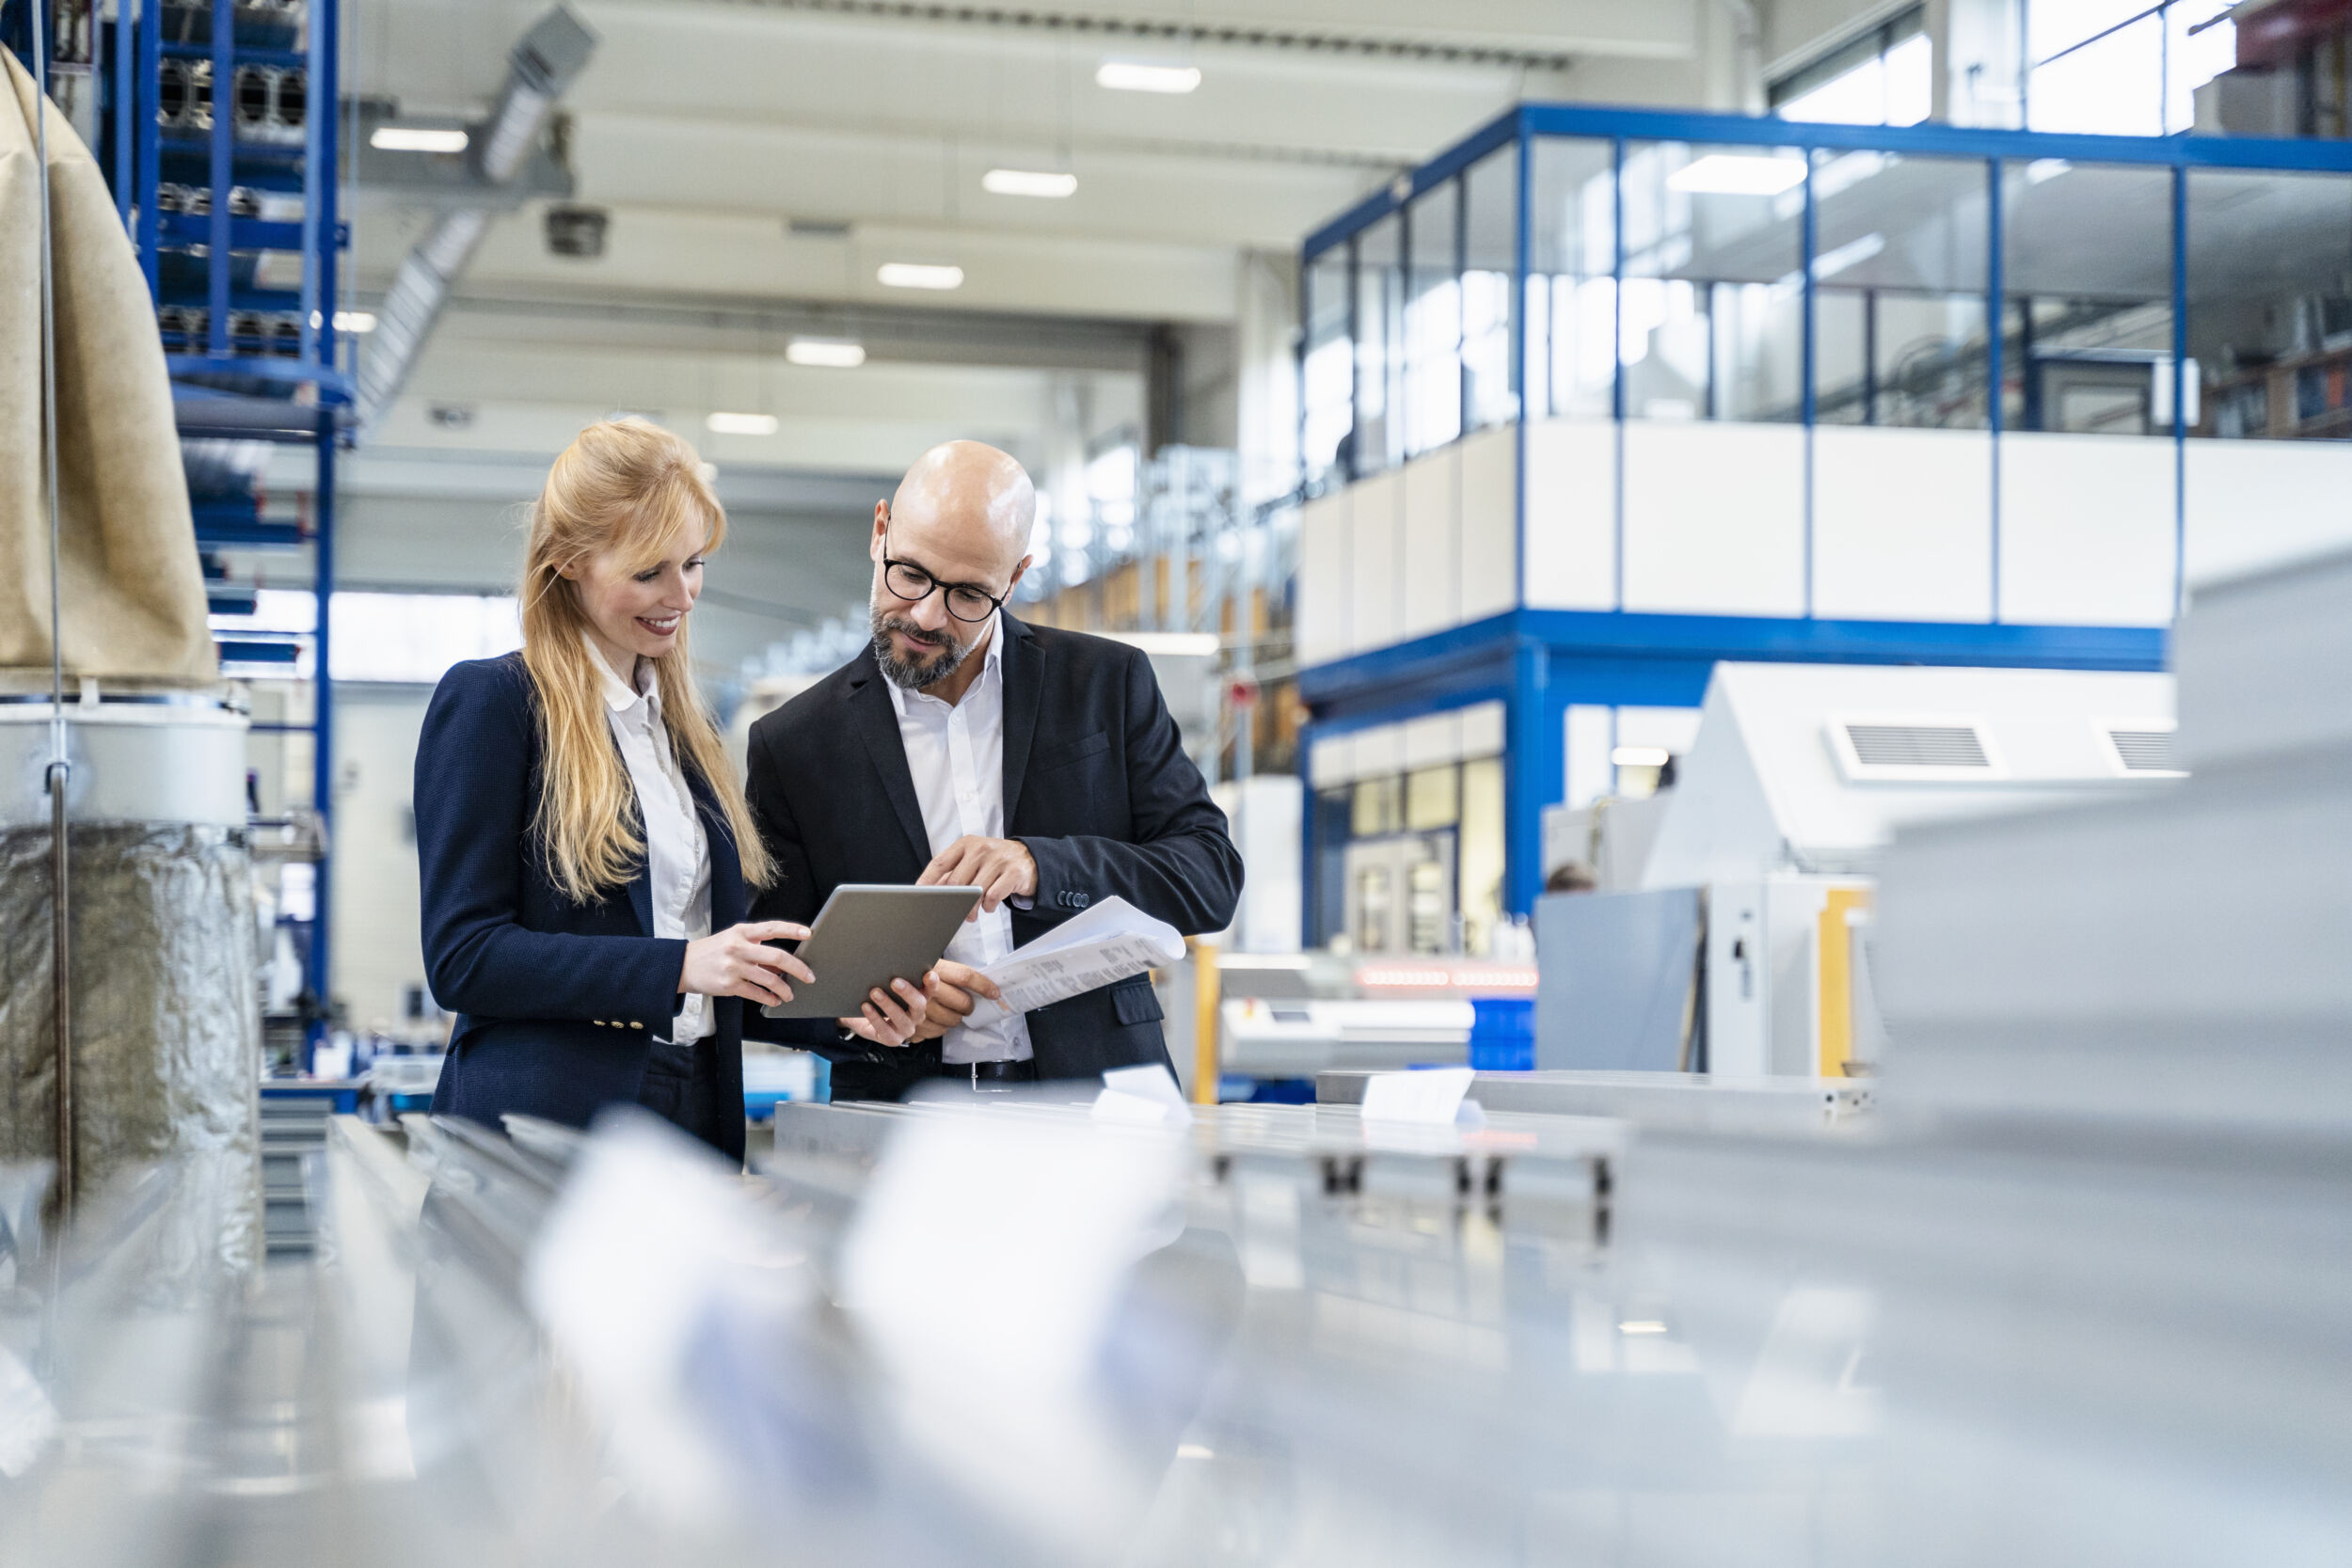
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

Vor diesem Hintergrund verändert sich der Maßstab, nach dem Unternehmen solche Systeme bewerten und sich für ein Produkt entscheiden. Nicht mehr allein die Funktion einzelner Geräte entscheidet. Wichtiger wird, wie sich das Gesamtsystem in die bestehende IT-Architektur einfügt und wie sicher, effizient und langfristig es sich betreiben lässt. Integrationsfähigkeit, Cybersecurity und Lifecycle-Management rücken deshalb bei Investitionsentscheidungen in den Fokus. Dabei lassen sich die Entwicklungen in vier wesentliche Trends einordnen.

1. Vom Inselbetrieb zur vernetzten Plattform

Immer wichtiger für die Entscheidung ist die Frage der Interoperabilität. Systeme müssen sich nahtlos in bestehende IT- Strukturen integrieren lassen und offen für Erweiterungen sein. Entscheidend ist dabei auch die Vernetzung mit angrenzenden Anwendungen: So kann die Zutrittskontrolle beispielsweise mit Besuchermanagement, Gefahrenmanagement oder Videoüberwachung verbunden werden. Standardisierte REST-APIs ermöglichen zudem, Zeiterfassungsdaten an übergeordnete ERP-Systeme zu übertragen und Echtzeitdaten für die Personaleinsatzplanung bereitzustellen. Integrationsfähigkeit wird so zu einem zentralen Qualitätsmerkmal der Systeme.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an 
Vernetzung und Cybersecurity zu beachten.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

2. Cybersecurity wird zum Entscheidungskriterium

Mit der Integration steigen zugleich die Anforderungen an die Sicherheit der angeschlossenen Peripheriegeräte. Gerade die Zutrittskontrolle, die dem physischen Schutz von Räumen und Gebäuden dient, muss deshalb besonders robust abgesichert werden. Dadurch steigen die Anforderungen an die Härtung der Systeme und an das Risikomanagement. Ziel ist es, Manipulationen, Abhörversuche und Sabotage möglichst früh zu erkennen und zu verhindern. Dazu gehören etwa verschlüsselte Kommunikation, Firewall- und Passwortkonzepte sowie signierte Firmware und ein abgesicherter Boot-Prozess. Solche Mechanismen schaffen eine durchgängige Chain of Trust und erschweren unbefugte Eingriffe in Hard- und Software.

Gleichzeitig steigen die regulatorischen Anforderungen. Der Cyber Resilience Act rückt die IT-Sicherheit digitaler Produkte über ihren Lebenszyklus in den Fokus. Hinzu kommen Anforderungen an Datenschutz, Dokumentation und Nachweisbarkeit, die im Rahmen des Risikomanagements zu berücksichtigen sind. Aktuelle Hardwaregenerationen sind an diesen Vorgaben ausgerichtet.

3. Terminals verbinden mit Cloud-Rechenzentren

Moderne Zeiterfassungsterminals lassen sich sicher an Cloud-Applikationen anbinden und in vernetzte Systemarchitekturen integrieren. Doch Cloud-Systeme verändern nicht nur die Anwendungen rund um Zutrittskontrolle und Zeiterfassung. Auch die Hardware selbst wird Teil cloudbasierter Betriebsmodelle.

Geräte können heute über eine SaaS-Plattform initialisiert, zentral verwaltet und kontinuierlich überwacht werden. Das vereinfacht die Inbetriebnahme und reduziert den Aufwand im laufenden Betrieb. Neue Applikationen und Sicherheitsupdates lassen sich zentral ausrollen, sodass bekannte Schwachstellen schneller geschlossen werden können. Auch für Projektverantwortliche ändert sich etwas. Der Bedarf an produktspezifischem Know-how im Unternehmen sinkt, wenn Betrieb, Monitoring und Updates zentral über die Plattform des Herstellers erfolgen. So wird Hardware als Bestandteil der digitalen Infrastruktur zentral eingebunden und kontinuierlich betreut.
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen.
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen. – Bild: PCS Systemtechnik GmbH

4. Identitäten auf Smartphones

Auch bei den Identmedien verändert sich der Standard. Der klassische Firmenausweis bleibt im Einsatz, wird aber zunehmend durch digitale Ausweise auf dem Smartphone ergänzt. Diese lassen sich schnell digital verteilen und bieten zugleich ein hohes Sicherheitsniveau. Besonders vorteilhaft ist das bei verteilten Standorten, mobilen Mitarbeitenden oder kurzfristig benötigten Berechtigungen. Mobile Credentials verschleißen nicht und reduzieren den Ausgabeaufwand. Gerade Wallet-Anwendungen, die mit NFC oder Bluetooth arbeiten, verbinden hier Komfort und Sicherheit. Für die Nutzung dieser Technologien sollten Zeiterfassungs- und Zutrittssysteme allerdings mit aktueller Lesertechnologie ausgestattet sein.

Modernisierung ohne Komplettaustausch

Eine Modernisierung kann neben einer erhöhten Sicherheit auch Vorteile bei Bedienbarkeit, Displaygröße und Installationsmöglichkeiten bieten. Dabei muss eine bestehende Infrastruktur nicht zwangsläufig vollständig ersetzt werden. In vielen Fällen ist ein schrittweiser Umstieg durch Kombinationen von diverser Hardware und Identmedien möglich. Kombiausweise können während der Migration sowohl ältere als auch aktuelle RFID-Technologien unterstützen. Alternativ lassen sich Lesesysteme einsetzen, die mehrere Verfahren parallel verarbeiten. So können Hardware und Identmedien nach und nach erneuert werden, ohne dass es zu organisatorischen Engpässen kommt.
  • Algorithmen automatisiert trainieren

    Algorithmen automatisiert trainieren

    Durch künstliche Intelligenz (KI) können Maschinen Objekte erkennen. Dafür werden Algorithmen mit Bilddaten manuell trainiert. Das am Karlsruher Institut für Technologie (KIT) entstandene Start-up Kimoknow hat eine Technologie entwickelt, um…

    mehr lesen: Algorithmen automatisiert trainieren

  • Übungen als Schutz vor Cyberrisiken?

    Übungen als Schutz vor Cyberrisiken?

    Immer mehr IT-Abteilungen vertrauen auf Penetrationstests oder Bug-Bounty-Programme und simulieren Cyberattacken, um ihre Mitarbeiter zu sensibilisieren. Grund dafür ist der explosionsartige Anstieg von Cyberbedrohungen. 
    mehr lesen: Übungen als Schutz vor Cyberrisiken?

  • Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow, Direktor DPI (Deep Packet Inspection) beim Rohde & Schwarz Tochterunternehmen Ipoque, wurde während der Mitgliederversammlung am 18. Mai 2020 in den Vorstand des Branchennetzwerks Cluster IT Mitteldeutschland e.V.…

    mehr lesen: Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

  • Netzwerk-Firewall für interne Segmentierung

    Netzwerk-Firewall für interne Segmentierung

    Fortinet stellt mit der FortiGate 4200F eine leistungsstarke Netzwerk-Firewall vor. Diese basiert auf dem NP7, dem von Fortinet entwickelten Netzwerkprozessor der siebten Generation. Indem sie Networking mit Security verbindet, ermöglicht…

    mehr lesen: Netzwerk-Firewall für interne Segmentierung

  • Industrie rechnet weiter mit Rückgang der Produktion

    Industrie rechnet weiter mit Rückgang der Produktion

    Trotz eines Anstiegs im Vergleich zum Vormonat bleiben die Ifo-Produktionserwartungen im negativen Bereich. Die deutsche Industrieunternehmen erwarten somit einen weiteren Rückgang der Produktion.

    mehr lesen: Industrie rechnet weiter mit Rückgang der Produktion

  • Harald Rackel wird COO bei SSI Schäfer

    Harald Rackel wird COO bei SSI Schäfer

    Zum 1. Oktober hat die SSI Schäfer Gruppe die Position des Chief Operating Officer besetzt. Der Beirat der Unternehmensgruppe hat Harald Rackel in das Amt berufen.

    mehr lesen: Harald Rackel wird COO bei SSI Schäfer

  • Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

    Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

    Deutsche Unternehmen waren im Jahr 2019 an weniger Fusionen und Übernahmen beteiligt als im Vorjahr. Für die zweite Jahreshälfte ermittelte der ZEW-Zephyr M&A-Index sogar den tiefsten Stand seit Beginn der…

    mehr lesen: Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

  • Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

    Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

    Nach seinem Tiefststand im Vormonat, ist das IAB-Arbeitsmarktbarometer im Mai wieder leicht gestiegen.

    mehr lesen: Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

  • Neuer Vertriebspartner nah am SAP-Markt

    Neuer Vertriebspartner nah am SAP-Markt

    Die Feinplanungsspezialistin Dualis GmbH IT Solution will mit einer neuen Vertriebspartnerschaft ihre Position im SAP-Umfeld stärken. Cpro IoT Connect vertreibt und implementiert künftig die APS-Lösung Ganttplan als Platinum-Partner.

    mehr lesen: Neuer Vertriebspartner nah am SAP-Markt

  • SAP kündigt Travel Management-Alternative auf S/4Hana an

    SAP kündigt Travel Management-Alternative auf S/4Hana an

    Reisekostenmanagement mit SAP-Software ist weiterhin On-Premise möglich. Nach dem Druck der SAP-Anwendervereinigung DSAG hat SAP angekündigt, die Lösung Travel Management auf die Hana-Plattform zu migrieren. Damit können Firmen den Wechsel…

    mehr lesen: SAP kündigt Travel Management-Alternative auf S/4Hana an

  • Riverbed ernennt Andreas Riepen zum Regional Vice President

    Riverbed ernennt Andreas Riepen zum Regional Vice President

    Andreas Riepen übernimmt die Position des Regional Vice President Sales für die DACH-Region beim IT-Unternehmen Riverbed.

    mehr lesen: Riverbed ernennt Andreas Riepen zum Regional Vice President

  • Kaspersky identifiziert Angriffe auf Industriezulieferer

    Kaspersky identifiziert Angriffe auf Industriezulieferer

    Wie der IT-Security-Anbieter Kaspersky berichtet, wurden Unternehmen weltweit über zielgerichtete Phishing-Mails angegriffen, bei denen die Angreifer das Mimikatz-Programm nutzten. Kaspersky hat diese Angriffe analysiert.

    mehr lesen: Kaspersky identifiziert Angriffe auf Industriezulieferer