Ab Dezember 2027 gelten die vollen Anforderungen des Cyber Resilience Act. Wer also heute eine Maschine konstruiert, die erst in anderthalb Jahren ausgeliefert wird, muss schon bei der Komponentenbeschaffung sicherstellen, dass alle verbauten digitalen und elektronischen Bauteile diesen Anforderungen genügen. Doch mit der Inverkehrbringung ist es nicht getan. Der CRA verpflichtet Maschinenbauer, die sicherheitsrelevanten Meldungen aller verbauten Komponenten über den gesamten Lebenszyklus der Maschine zu verfolgen und den Endkunden proaktiv, unentgeltlich und innerhalb enger Fristen zu informieren, sobald ein Hersteller eine Schwachstelle meldet. Was nach Verwaltungsaufwand klingt, ist in der Praxis eine operative Herausforderung ganz anderer Größenordnung: In einer einzigen Maschine stecken Steuerungskomponenten von möglicherweise 15 bis 20 verschiedenen Herstellern. Wer 30 Maschinen ausgeliefert hat, überwacht potenziell Hunderte von Artikeln bei Dutzenden von Lieferanten – täglich. Das ist manuell nicht mehr zu leisten.
NIS2 und CRA
Der CRA richtet sich an Hersteller und regelt, was sicher sein muss. Die NIS2-Richtlinie adressiert Betreiber kritischer und wichtiger Einrichtungen. Sie regelt, wer sicher sein muss. Im Maschinenbau treffen beide Welten aufeinander: Der Maschinenbauer trägt nach CRA eine Informationspflicht gegenüber seinem Kunden. Dieser Betreiber unterliegt seinerseits der NIS2 und muss Risiken bewerten, Maßnahmen einleiten und diese nachvollziehbar dokumentieren. Dazu muss er wissen, welche Komponenten in welchem Firmware-Stand in seiner Anlage laufen. Wer diese Informationsgrundlage nicht hat, kann die Anforderungen beider Regelwerke nicht erfüllen.
Das Common Security Advisory Framework
Das technische Werkzeug für die Kommunikation zwischen Komponentenherstellern und Betreibern existiert bereits: das Common Security Advisory Framework, kurz CSAF. Über Plattformen wie CERT@VDE liefern derzeit rund 50 Hersteller standardisierte, maschinenlesbare Sicherheitsmeldungen. CSAF beschreibt nicht nur, dass eine Schwachstelle existiert. Auch wird beschrieben, welche Produktversionen betroffen sind, wie kritisch die Lücke einzustufen ist und welche Maßnahmen empfohlen werden – von Firmware-Updates über das Schließen von Netzwerk-Ports bis hin zur Empfehlung, den Betrieb vorsorglich einzustellen.
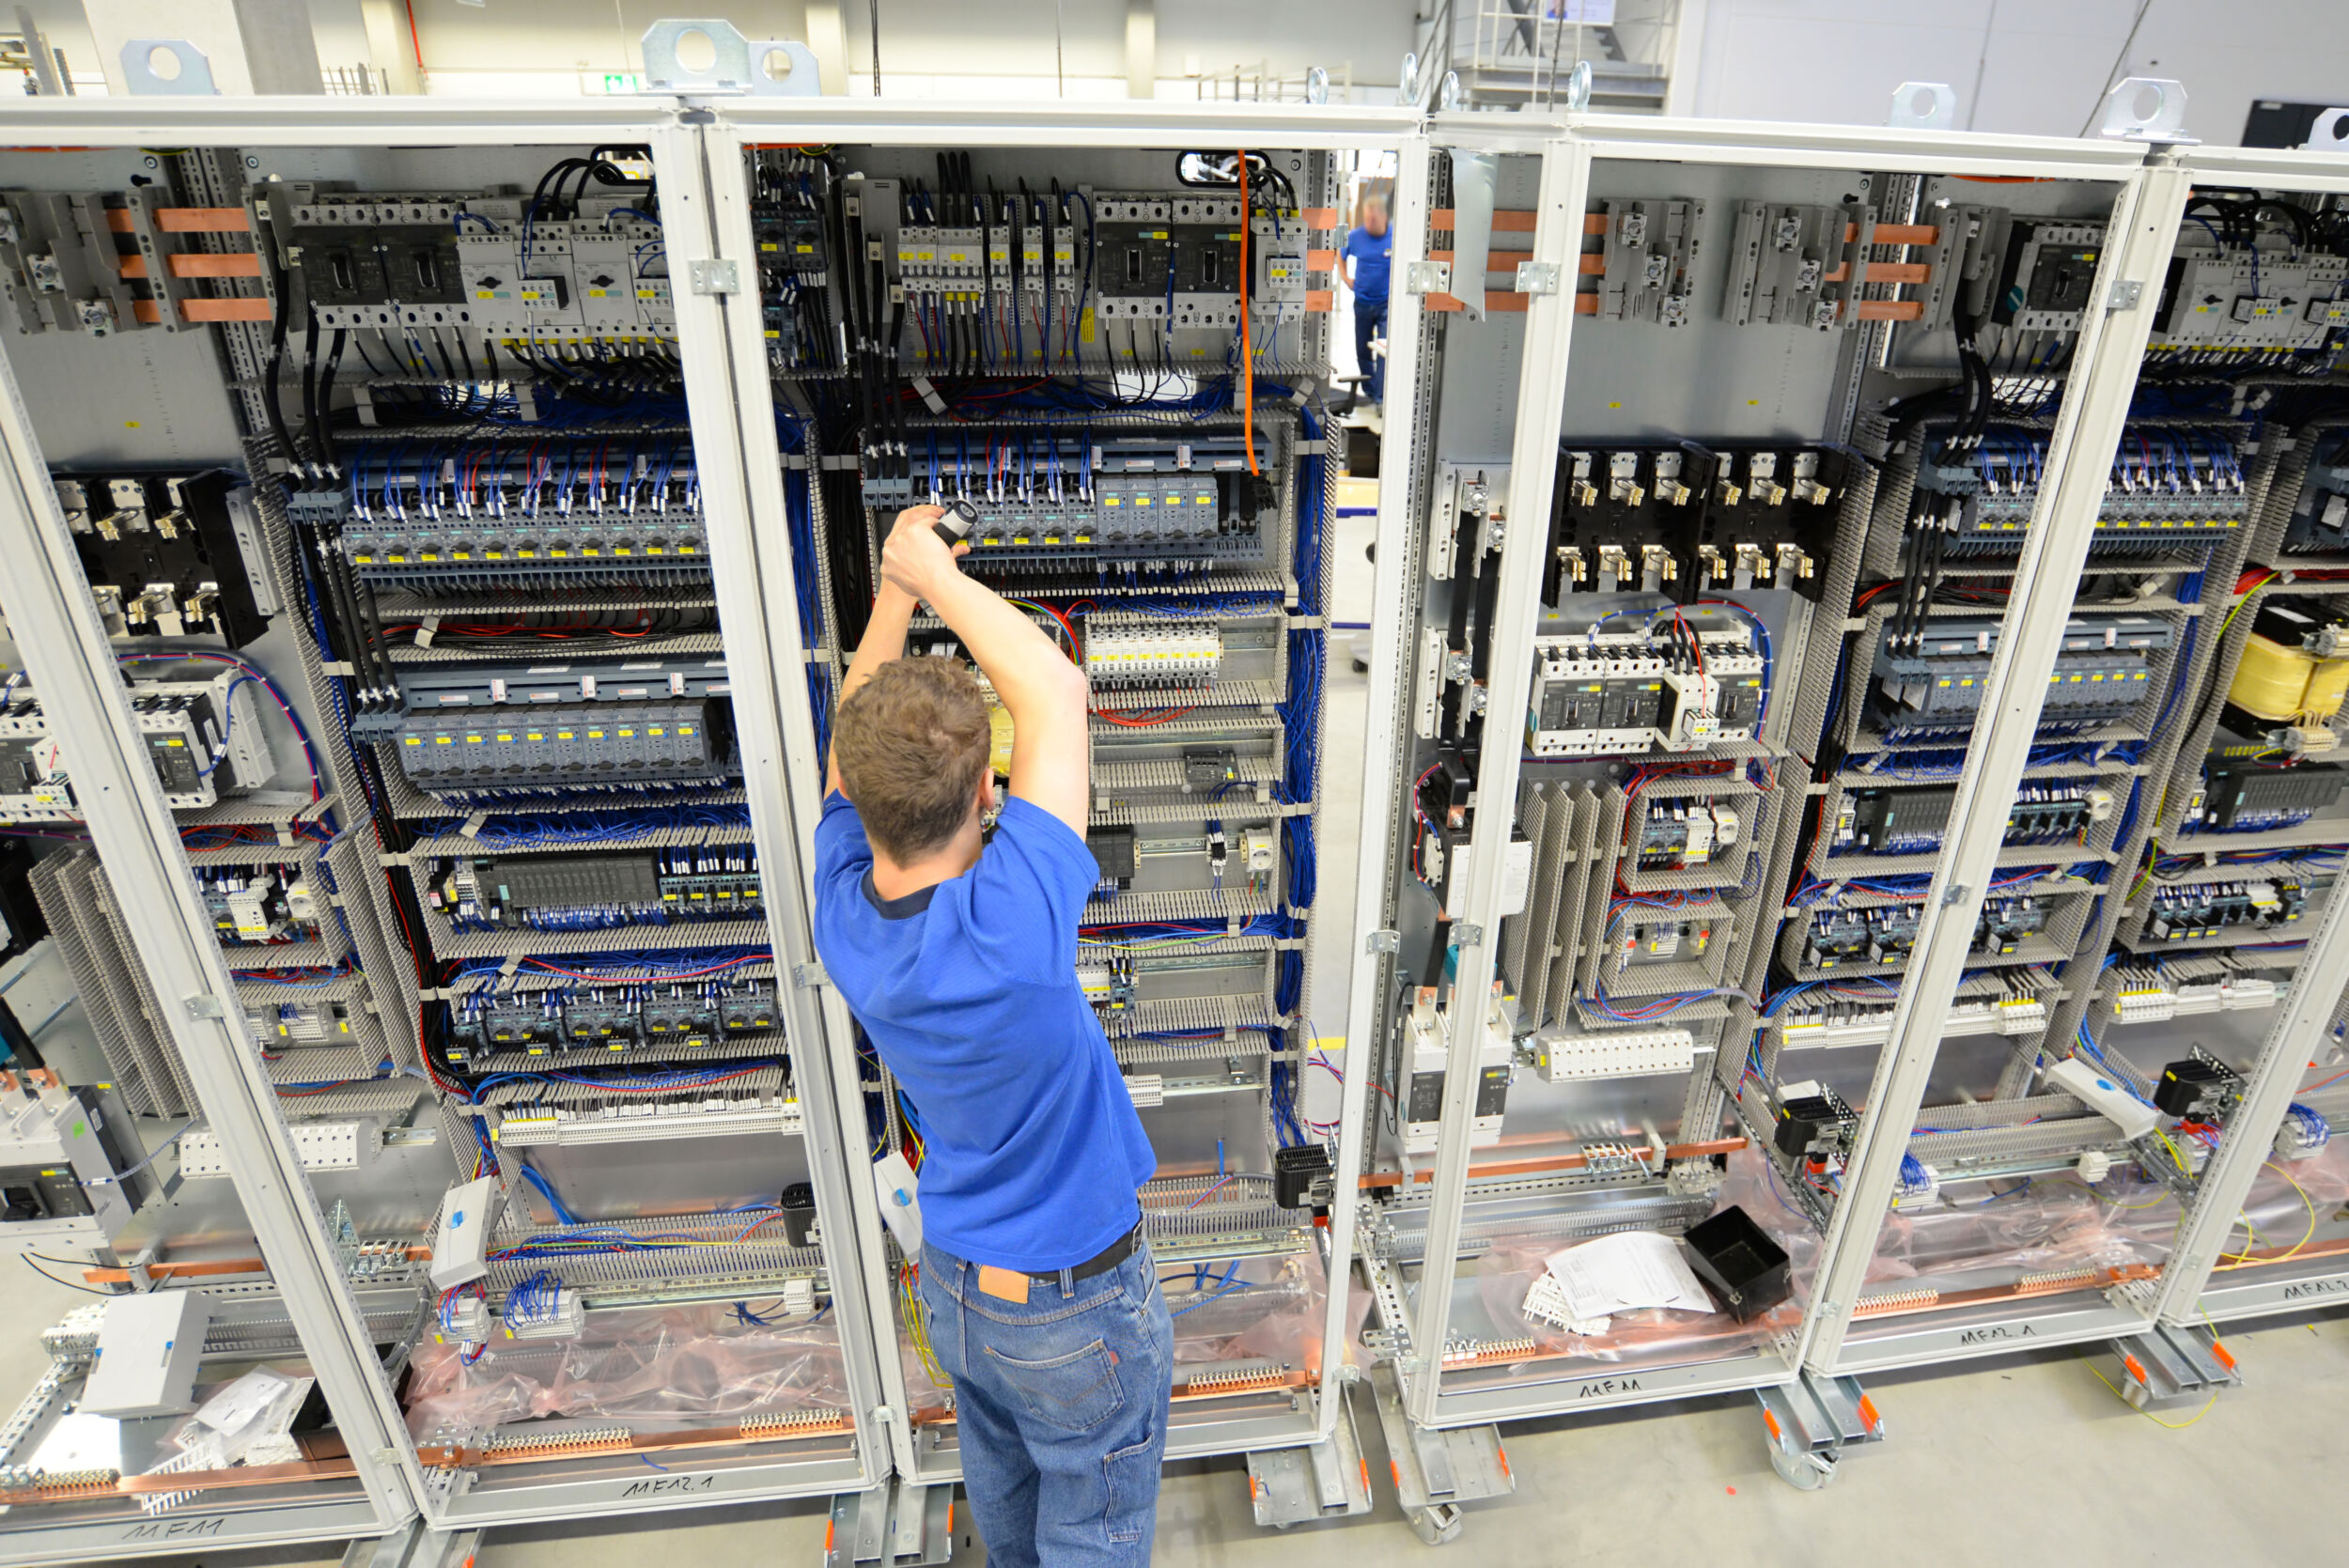
CSAF funktioniert aber nur, wenn auf der Empfängerseite bekannt ist, welche der gemeldeten Komponenten im eigenen Bestand verbaut sind. Ein Sicherheitshinweis zu einer bestimmten Steuerungskomponente nützt einem Betreiber wenig, wenn er nicht weiß, ob und in welchem Schaltschrank genau dieses Gerät steckt. Die Digitalisierungs- und Automatisierungslösungen von Retarus ermöglichen effiziente Abläufe ohne manuellen Aufwand oder Kompromisse bei der Datensouveränität ‣ weiterlesen
Business Process Solutions
Retarus beschleunigt Datenaustausch in der Produktion
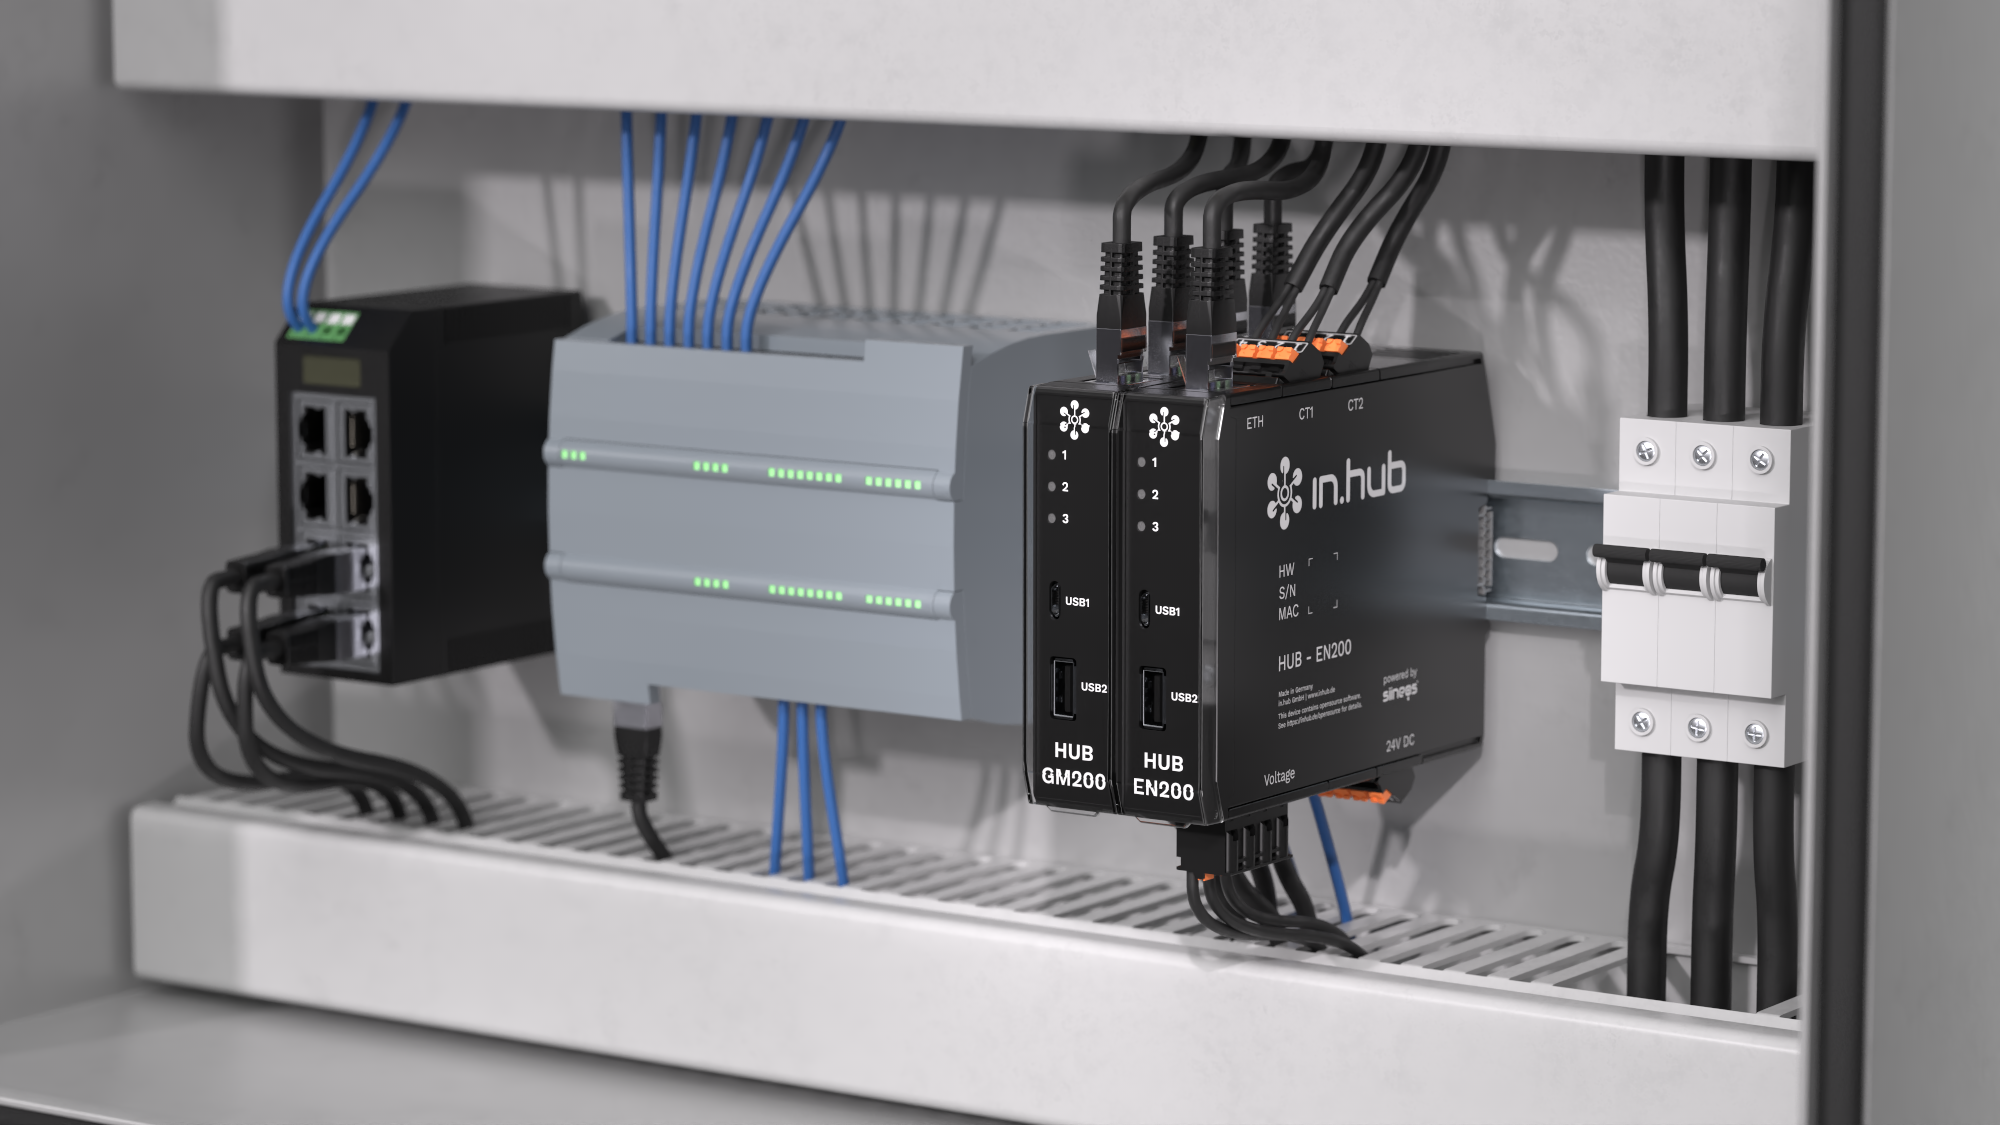
Hier unterstützt OT360 von Inspares. Die Plattform erfasst alle verbauten elektronischen Bauteile auf Anlage- und Schaltschrankebene, gleicht diese kontinuierlich mit den eingehenden CSAF-Feeds ab und identifiziert automatisch, welche Anlage eines Kunden von einer neu gemeldeten Schwachstelle betroffen ist. Maßnahmen werden direkt im System dokumentiert: etwa ob ein Patch terminiert ist, eine Komponente getauscht wird oder eine Risikoabwägung zu einer bewussten Entscheidung geführt hat. Das schafft die Nachvollziehbarkeit, die NIS2 verlangt.
Dabei ist der Umgang mit Schwachstellen in OT-Umgebungen strukturell komplexer als in klassischen IT-Umgebungen. Einen Patch einzuspielen, bedeutet in der Produktion häufig, die betroffene Anlage herunterzufahren. Das ist bei nicht-redundanten Steuerungen ein geplanter Eingriff, kein spontaner Klick. Die Priorisierung von Sicherheitsmeldungen und die Planung von Wartungsfenstern werden damit zum integralen Bestandteil des Instandhaltungsbetriebs.
Abkündigung durch Regulierung
Die Auswirkungen des CRA auf den Komponentenmarkt sind in ihrer Dimension noch wenig beleuchtet. Hersteller, die ihre Produkte nach Dezember 2027 weiterverkaufen wollen, müssen sie CRA-konform halten – einschließlich mindestens fünf Jahren Sicherheitspflege nach Inverkehrbringen. Für viele Bauteile mit kleinen Stückzahlen oder geringen Margen rechnet sich dieser Aufwand nicht. Die Konsequenz: Hersteller nehmen Produkte proaktiv aus dem Programm, die noch einige Jahre hätten laufen sollen.
Diese regulatorisch bedingte Abkündigungswelle läuft bereits. Produkte, die planmäßig 2028 oder 2029 ausgelaufen wären, werden im Jahr 2026 vom Markt genommen, bevor die CRA-Verpflichtungen greifen. Von einigen ‚Big Playern‘ des Marktes sind solche strategische Entscheidungen bereits bekannt geworden. Für Maschinenbauer mit langen Anlagenlebenszeiten bedeutet das: Wer heute eine Anlage mit 15 Jahren geplantem Betrieb ausliefert, muss damit rechnen, dass Teile der verbauten Komponenten weit früher nicht mehr beschaffbar sind, als der Betrieb es erfordern würde. Obsoleszenzmanagement war bislang reaktiv. Der CRA macht es zur strategischen Pflicht, die schon in der Konstruktionsphase beginnt.
Vom Bestandsmanagement zur Compliance-Grundlage
Der gemeinsame Nenner hinter CRA-Konformität, NIS2-Nachweisführung und aktivem Obsoleszenzmanagement ist eine vollständige, aktuelle und digital verfügbare Übersicht über alle verbauten elektronischen Komponenten. Ist dieser Bestand nicht bekannt, können weder Sicherheitsmeldungen gezielt zugeordnet noch Abkündigungen frühzeitig erkannt oder Maßnahmen nachvollziehbar dokumentiert werden.
Die Insapres-Plattform verknüpft Bauteilbestände und Firmware-Stände mit Herstellerdaten zu Abkündigungen und CSAF-basierten Sicherheitsmeldungen. Ein Partnernetzwerk aus Reparatur- und Beschaffungsdienstleistern hilft im Bedarfsfall bei der Identifikation von Ersatzlösungen. Mit Siemens ist inzwischen der erste Originalhersteller direkt an die Plattform angebunden.
Transparenz als Resilienz-Faktor
CRA und NIS2 sind keine parallelen Regulierungsprojekte, die sich getrennt abarbeiten lassen. Für produzierende Unternehmen und ihre Maschinenlieferanten greifen beide ineinander – und beide bauen auf derselben Grundlage auf: dem Wissen darüber, was im Schaltschrank steckt. Wer dieses Wissen nicht strukturiert vorhält, steht spätestens mit den ersten Meldepflichten des CRA ab September vor Problemen. Die Instandhaltung ist dabei kein nachgelagertes Thema mehr, sondern der Ausgangspunkt von Cyberstrategien im produzierenden Gewerbe.