Cybersecurity für ERP-Systeme

Industrial Engineer in Hard Hat Wearing Safety Jacket Uses Touchscreen Tablet Computer. He Works at the Heavy Industry Manufacturing Factory
Bild: ©Gorodenkoff/istockphoto.com

Angesichts der verschärften Cyber-Bedrohungslage in den letzten Jahren sollten Unternehmen ihre Security-Strategie aktualisieren: von einem reaktiven Ansatz – der hauptsächlich auf Backups und End-Point-Security basiert – zu einem proaktiven Ansatz. Das NIST Cybersecurity Framework for Ransomware Risk Management beschreibt dazu zwei Schlüsselstrategien: zum einen die Vermeidung von Schwachstellen, die Angreifer ausnutzen können, zum anderen eine Überwachung auf Anzeichen einer Gefährdung. Genau das bildet Sicherheitssoftware ab, die auf den Schutz von ERP-Systemen spezialisiert sind. Sie ermöglichen automatisierte und regelmäßige Audits der Systeme und unterstützen mit einem permanenten Log-Monitoring bei der Erkennung von Anomalien. Bei verdächtigen Aktivitäten werden IT-Teams oder das SOC sofort gewarnt, um Gegenmaßnahmen ergreifen zu können.

Blinder Fleck ERP-System

Herkömmliche Vulnerability Tools sind für den Schutz von ERP-Anwendungen oft wenig effektiv, da sie keine Transparenz über alle Systeme bieten. Einige Automobilhersteller setzen daher beispielsweise auf SAP-zertifizierte Anwendungen zum Schutz ihres ERP-Systems. Durch solche Softwares können sie den Nutzen der von SAP bereitgestellten Anwendungsmanagement- und GRC-Tools sowie anderer Programme für das Schwachstellen-Management erweitern. ERP-Security-Software wie die von Onapsis verfolgen einen präventiven, verhaltensbasierten und kontextbezogenen Ansatz. Damit ermöglichen sie eine automatisierte Erkennung, Identifizierung und Reduzierung von Cyberrisiken für das ERP-System. Zudem unterstützen solche Anwendungen Firmen bei der Einhaltung gesetzlicher Vorschriften und beim Nachsteuern bei Konfigurations- sowie Code-Ungenauigkeiten.

Schwachstellen-Management

Täglich grüßt das Murmeltier: Um Schwachstellen zu schließen, sind Versionsaktualisierungen und Updates von Anwendungen unerlässlich. Gleichzeitig bergen diese Software-Anpassungen auch Potential für neue Angriffspunkte. Um den Überblick zu behalten, liefern beispielsweise die Onapsis Research Labs kontinuierlich Schwachstellenanalysen für das SAP Product Security Response Team. Denn Sicherheitsverantwortliche sollten jederzeit die aktuelle Lage kennen, um mit Patches gegenzusteuern.
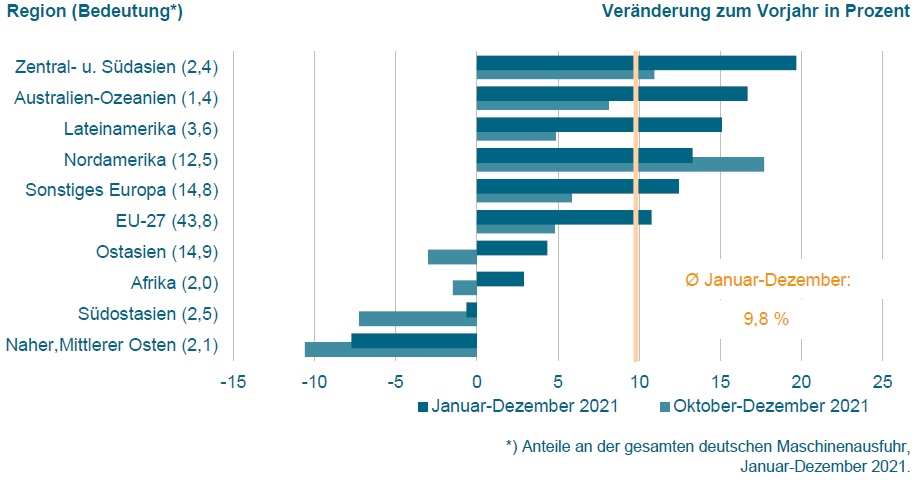
  • Maschinenbauexporte fast wieder auf Vorkrisenniveau

    Maschinenbauexporte fast wieder auf Vorkrisenniveau

    Nach einem Exportrückgang im Jahr 2020 von 10,1 Prozent haben sich die deutschen Maschinenbauer dem Vorkrisenniveau wieder angenähert. Im vergangenen Jahr erreichten die Ausfuhren ein Plus von 9,8 Prozent.

    mehr lesen: Maschinenbauexporte fast wieder auf Vorkrisenniveau

  • Was Fertiger gegen Lieferengpässe tun

    Was Fertiger gegen Lieferengpässe tun

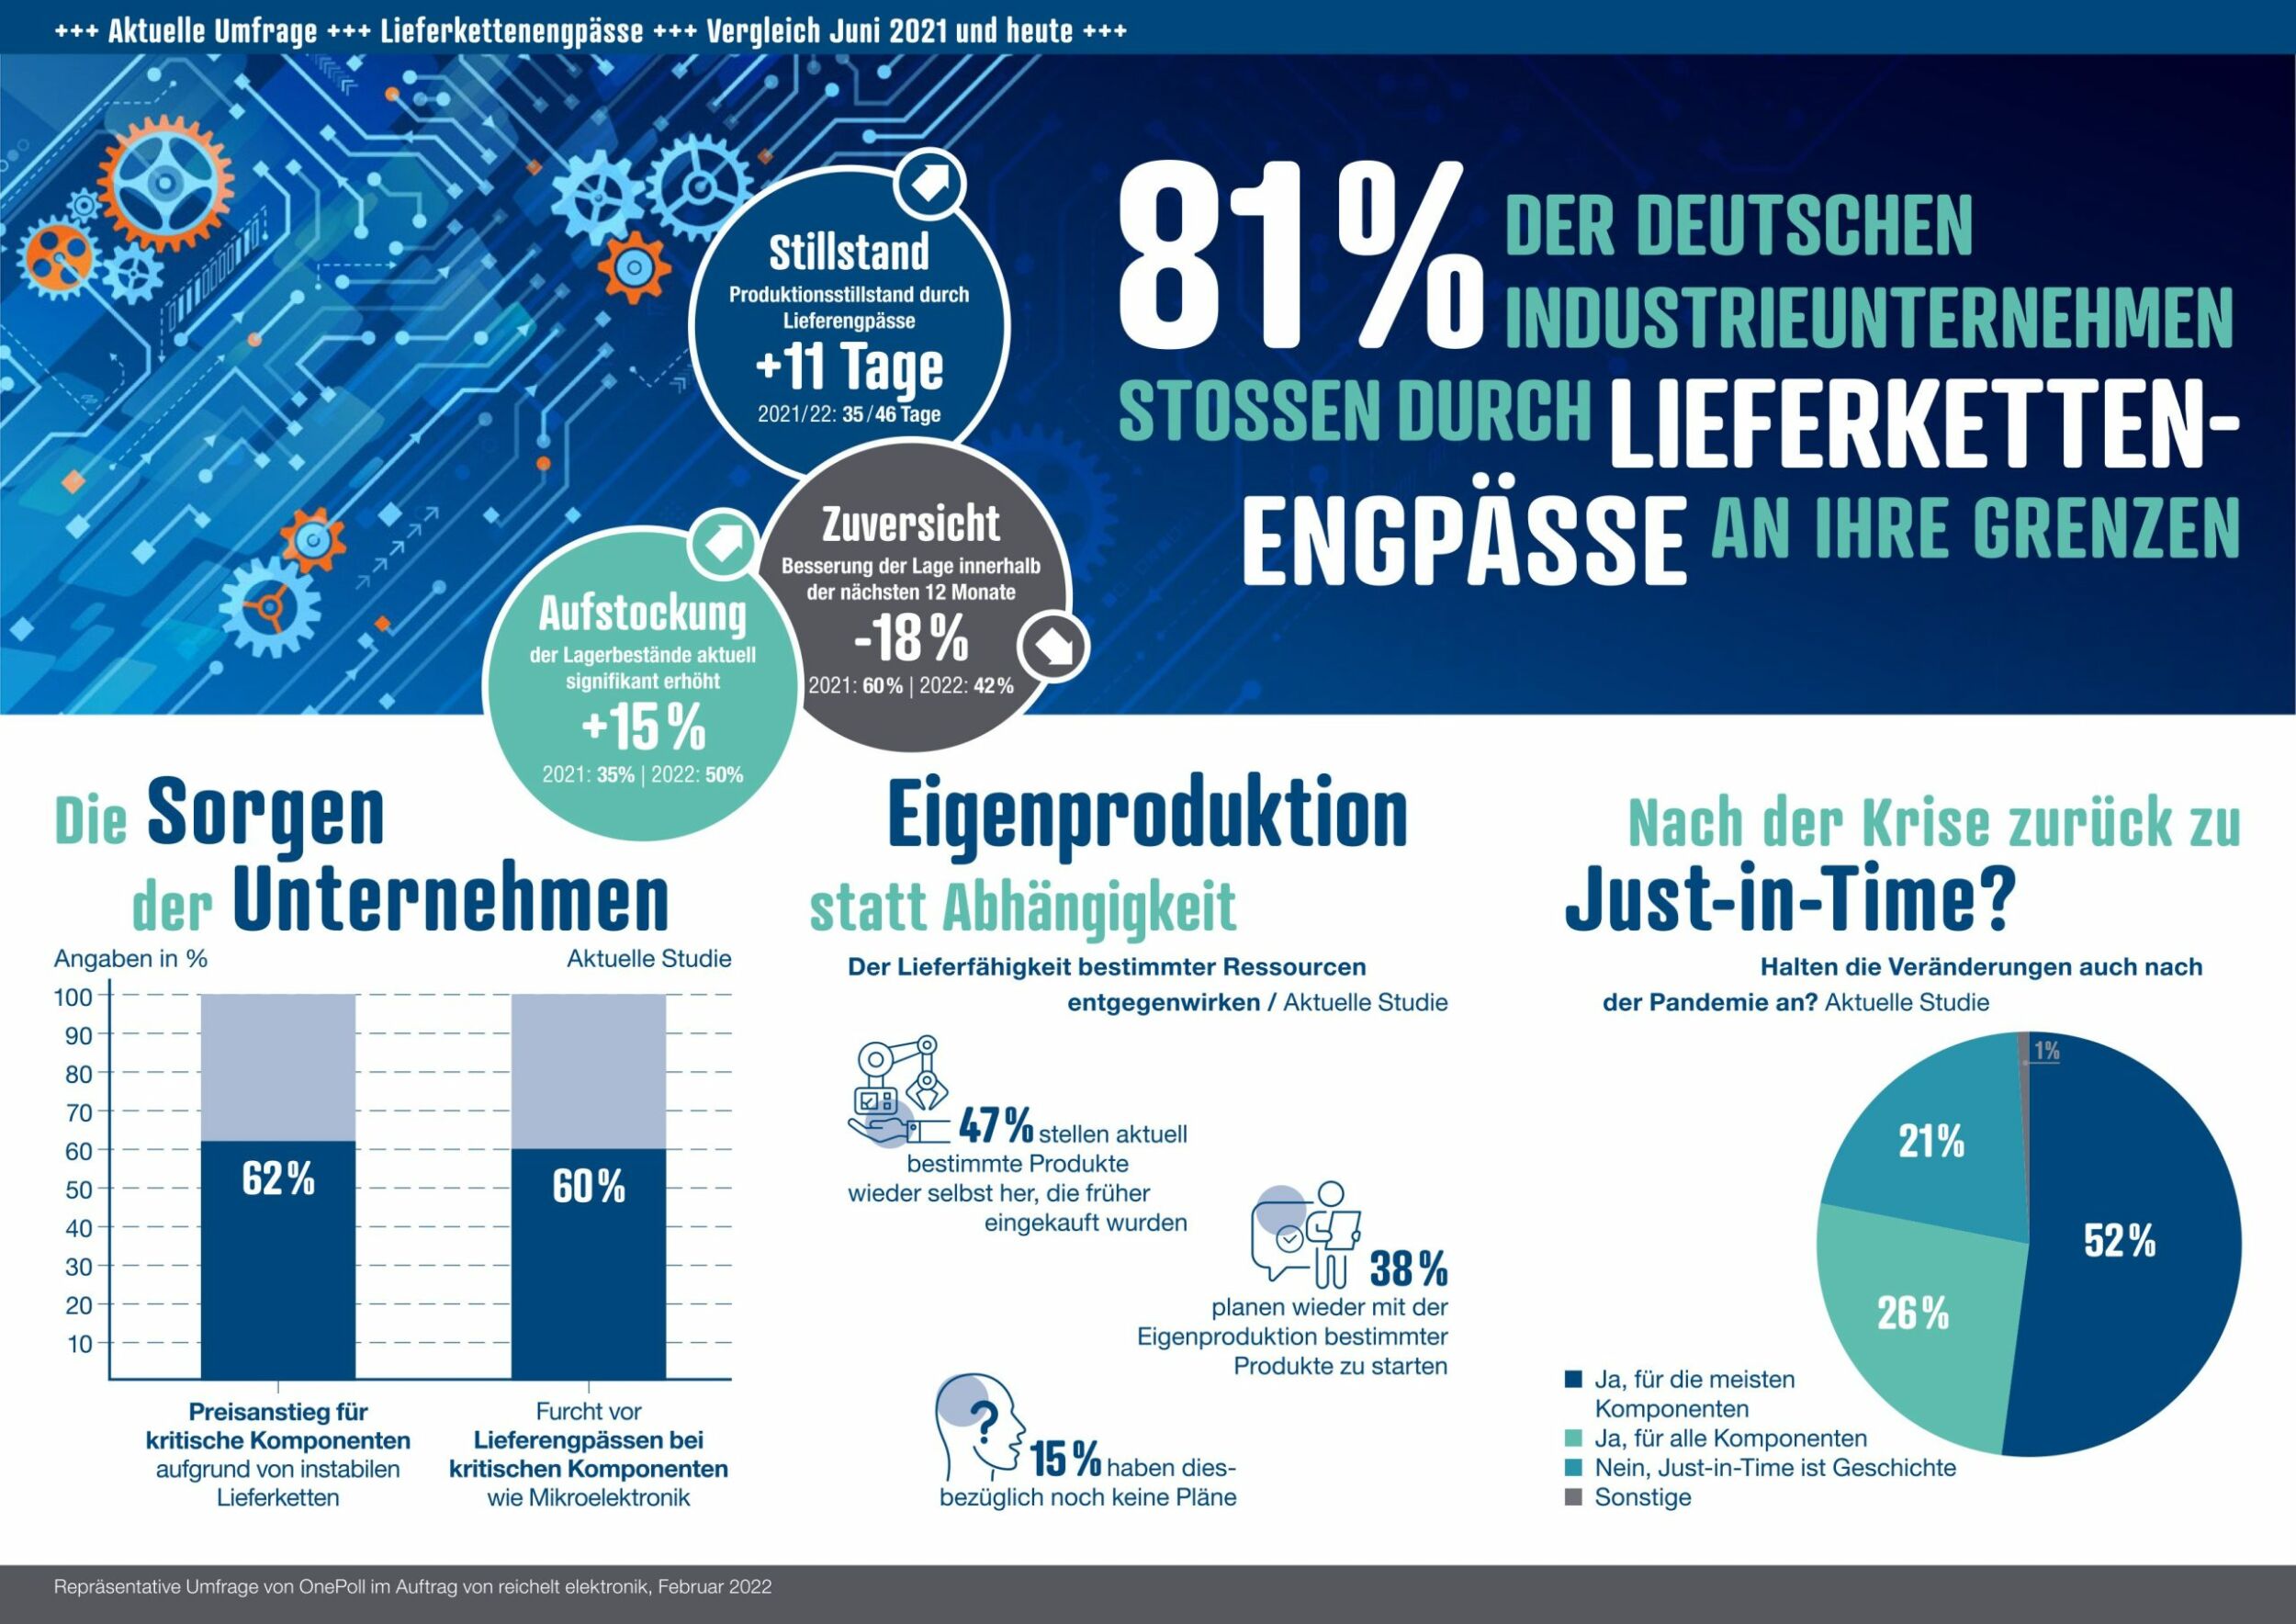
    Engpässe in der Lieferkette sind derzeit ein Problem für Industrieunternehmen. Eine Studie von Reichelt Elektronik zeigt, dass sich die Lage weiter verschärft hat.

    mehr lesen: Was Fertiger gegen Lieferengpässe tun

  • Enno Scharphuis neu im Fachverbandsvorstand

    Enno Scharphuis neu im Fachverbandsvorstand

    Der VDMA Fachverband Robotik + Automation hat mit Enno Scharphuis ein neues Vorstandsmitglied. Er folgt auf Johannes Linden.

    mehr lesen: Enno Scharphuis neu im Fachverbandsvorstand

  • Quantencomputing für den digitalen Zwilling

    Quantencomputing für den digitalen Zwilling

    Mit dem Forschungsprojekt ’Quasim’ verfolgen das Fraunhofer-Institut für Produktionstechnologie IPT aus Aachen und ihre Konsortialpartner das Ziel, Fertigungssimulationen wie etwa den digitalen Zwilling mithilfe von Quantencomputing zu beschleunigen und dadurch…

    mehr lesen: Quantencomputing für den digitalen Zwilling

  • Andreas Reif wird CFO bei Auvesy-MDT

    Andreas Reif wird CFO bei Auvesy-MDT

    Auvesy-MDT hat sein Management-Team erweitert und seit Jahresanfang mit Andreas Reif einen neuen CFO.

    mehr lesen: Andreas Reif wird CFO bei Auvesy-MDT

  • Dassault Systèmes verändert Konzernleitung

    Dassault Systèmes verändert Konzernleitung

    Pascal Daloz soll sich auf seine Aufgabe als Chief Operating Officer von Dassault Systèmes konzentrieren. Rouven Bergmann wird zum Executive Vice President und Chief Financial Officer des Konzerns ernannt.

    mehr lesen: Dassault Systèmes verändert Konzernleitung

  • Trotz Personalmangels die Cybersicherheit verbessern

    Trotz Personalmangels die Cybersicherheit verbessern

    76 Prozent der Security-Verantwortlichen berichteten von einer Zunahme der Cyberangriffe im vergangenen Jahr – beschleunigt durch die Covid-19-Pandemie und eine rasche Verlagerung von Büro- zu Remote-Mitarbeitern sowie von der lokalen…

    mehr lesen: Trotz Personalmangels die Cybersicherheit verbessern

  • Softing mit neuer Doppelspitze

    Softing mit neuer Doppelspitze

    Softing Industrial Automation wird seit Jahresbeginn von einer Doppelspitze geleitet. Thomas Hilz und Thomas Rummel haben die Nachfolge von Frank Steinhoff angetreten.

    mehr lesen: Softing mit neuer Doppelspitze

  • EU investiert 43Mrd.€ in Halbleiterfertigung

    EU investiert 43Mrd.€ in Halbleiterfertigung

    Das Chip-Gesetzt soll die Resilienz sowie die Wettbewerbsfähigkeit Europas in Sachen Halbleitertechnologien stärken. Die EU-Kommission hat nun die Eckpunkte des Gesetzes vorgestellt.

    mehr lesen: EU investiert 43Mrd.€ in Halbleiterfertigung

  • Kaspersky meldet Allzeithoch

    Kaspersky meldet Allzeithoch

    DDoS-Angriffe haben im letzten Quartal 2021 ein trauriges Allzeithoch erreicht. Laut Kaspersky-Telemetrie ist die Gesamtzahl der DDoS-Angriffe im Vergleich zum dritten Quartal 2021 um 52% gestiegen. Das ist 4,5-mal höher…

    mehr lesen: Kaspersky meldet Allzeithoch

  • Integrierte Angriffserkennung und -blockierung in Echtzeit

    Integrierte Angriffserkennung und -blockierung in Echtzeit

    Dynatrace hat das Application Security Module erweitert. Es bietet nun eine automatische Erkennung und Abwehr von Angriffen in Echtzeit. Dies schützt vor Injection-Attacken, die kritische Schwachstellen wie Log4Shell ausnutzen.

    mehr lesen: Integrierte Angriffserkennung und -blockierung in Echtzeit

  • Eva Heuer wird Gesellschafterin bei T.Con

    Eva Heuer wird Gesellschafterin bei T.Con

    Mit Eva Heuer hat die T.Con eine neue Gesellschafterin. Seit 2019 ist sie Personalverantwortliche des SAP-Partners und wird sich dieser Aufgabe auch weiterhin widmen.

    mehr lesen: Eva Heuer wird Gesellschafterin bei T.Con