Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

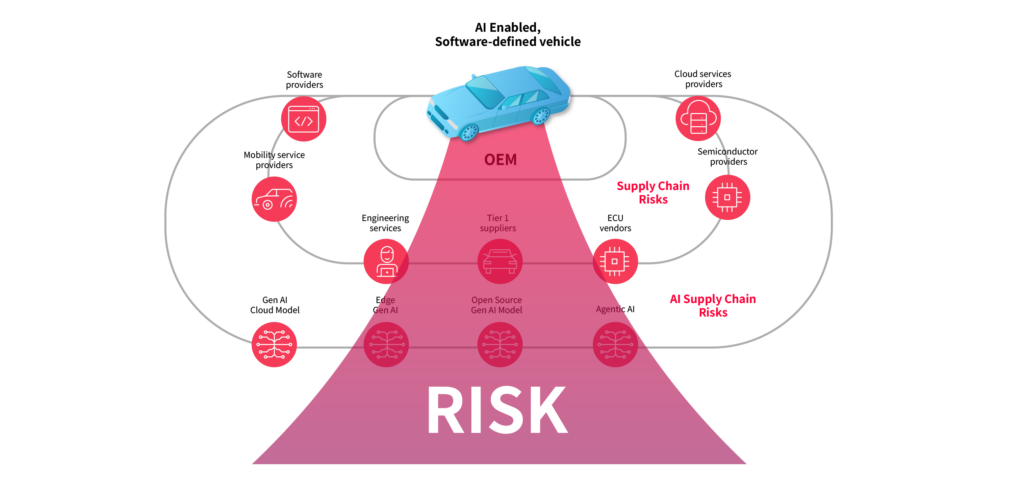
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • Rhebo integriert Apps für Cybersecurity

    Rhebo integriert Apps für Cybersecurity

    Rhebo hat sich der Partnerwelt ctrlX World von Bosch Rexroth angeschlossen. So setzt Rhebo auf ctrlX Automation als Integrationsplattform und zusätzlichen Marktplatz für ihre industriellen Monitoring-Lösungen, die sowohl für die…

    mehr lesen: Rhebo integriert Apps für Cybersecurity

  • Ifo Institut erwartet geringeres Wachstum

    Ifo Institut erwartet geringeres Wachstum

    Für das laufende Jahr geht das Ifo Institut von einem wirtschaftlichen Wachstum von 3,7 Prozent aus. Damit zeigen sich die Forscher pessimistischer als noch im Dezember.

    mehr lesen: Ifo Institut erwartet geringeres Wachstum

  • Alarmmanagement in modularen Automatisierungssystemen

    Alarmmanagement in modularen Automatisierungssystemen

    Modulare Anlagen werden in der Fertigungs- und Verfahrenstechnik vermehrt eingesetzt. Die Planungszeit neuer Anlagen und Umbauarbeiten sollen so beschleunigt werden, um Stillstände beziehungsweise die Time-to-Market zu verkürzen.

    mehr lesen: Alarmmanagement in modularen Automatisierungssystemen

  • Kleine Betriebe unverhältnismäßig hart getroffen

    Kleine Betriebe unverhältnismäßig hart getroffen

    Die EU-Kommission plant umfassende Auflagen zur Vermeidung und Meldung von Cyberangriffen. Diese betreffen zukünftig fast alle mittelständischen Industriebetriebe.

    mehr lesen: Kleine Betriebe unverhältnismäßig hart getroffen

  • Verstärkte Angriffe der Ransomware-Gruppe

    Verstärkte Angriffe der Ransomware-Gruppe

    Das Incident Response Team (IRT) von Varonis Systems beobachtet seit November 2020 verstärkte Angriffe von Darkside, Inc. auf Unternehmen in Nordamerika und Europa.

    mehr lesen: Verstärkte Angriffe der Ransomware-Gruppe

  • Jedes Dritte Unternehmen setzt auf Outsourcing im eigenen Land

    Jedes Dritte Unternehmen setzt auf Outsourcing im eigenen Land

    Welchen Stellenwert IT-Outsourcing für deutsche Unternehmen haben kann, zeigt ein Whitepaper von IDC und Comarch. Darin geht man der Fragestellung nach, wie verbreitet Onshoring und Offshoring sind. Demnach lagert jede…

    mehr lesen: Jedes Dritte Unternehmen setzt auf Outsourcing im eigenen Land

  • Trumpf übernimmt Lantek

    Trumpf übernimmt Lantek

    Mit der Übernahme von Lantek erweitert Trumpf sein Softwareportfolio. Das spanische Unternehmen entwickelt Software für die Blech- und Metallbearbeitung.

    mehr lesen: Trumpf übernimmt Lantek

  • Kriterien für das Reifegradmodell wählen

    Kriterien für das Reifegradmodell wählen

    Auf dem Weg zur ‚Industrie 4.0‘ entwickeln Unternehmen die Fähigkeiten, in Echtzeit datenbasierte Entscheidungen innerhalb von Wertschöpfungsnetzwerken zu treffen und agil auf Marktveränderungen zu reagieren. Bei diesem Weg unterstützt die…

    mehr lesen: Kriterien für das Reifegradmodell wählen

  • 42 Prozent der maschinenbaurelevanten Startups kommen aus Europa

    42 Prozent der maschinenbaurelevanten Startups kommen aus Europa

    Mit dem ‚Startup-Radar‘ gibt der VDMA einen Einblick in die KI-Startup-Szene für den Maschinenbau. Demnach entstehen 42 Prozent der relevanten Startups in Europa.

    mehr lesen: 42 Prozent der maschinenbaurelevanten Startups kommen aus Europa

  • Security as a Service für den sicheren Gebäudebetrieb

    Security as a Service für den sicheren Gebäudebetrieb

    Siemens Smart Infrastructure erweitert sein Angebot aus Dienstleistungen, Assets und Services für Sicherheitsanforderungen im Gebäudebetrieb. Das Komplettpaket Security as a Service (SecaaS) umfasst die Bereiche Gefahrenleitsysteme, Zutrittskontrolle, Einbruchmeldeanlagen und Videoüberwachungssysteme…

    mehr lesen: Security as a Service für den sicheren Gebäudebetrieb

  • MPDV stellt neue MES-Generation vor

    MPDV stellt neue MES-Generation vor

    Hydra X plattformoptimiert und interoperabel MPDV stellt neue MES-Generation vor Softwarehersteller MPDV läutet den Generationswechsel seiner MES-Lösung Hydra ein. Hydra X wird ab dem 1. April als modulare Software auf…

    mehr lesen: MPDV stellt neue MES-Generation vor

  • Ohne die richtigen Informationen funktioniert’s nicht

    Ohne die richtigen Informationen funktioniert’s nicht

    Das Schwestermagazin Industrial Communication Journal bekommt tatkräftige Unterstützung.

    mehr lesen: Ohne die richtigen Informationen funktioniert’s nicht