Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

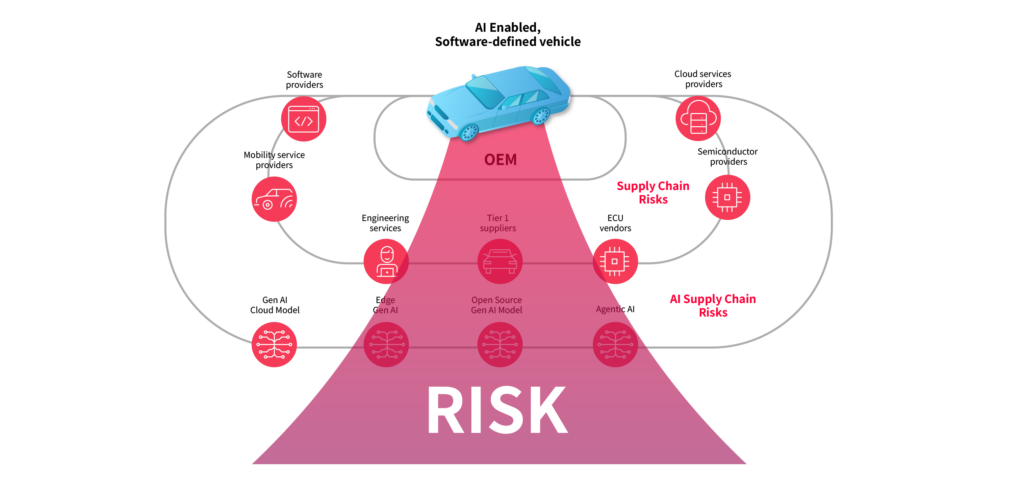
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • 20Mio.€ für die 5G-Föderung

    20Mio.€ für die 5G-Föderung

    Frankreich und Deutschland wollen 5G-Anwendungen fördern und haben einen Förderaufruf gestartet. Konsortien können bis zum 1.September Förderanträge einreichen.

    mehr lesen: 20Mio.€ für die 5G-Föderung

  • ProAlpha übernimmt CP

    ProAlpha übernimmt CP

    ProAlpha erweitert sein ERP-Portfolio um die Lösungen von CP Corporate Planning. Das Hamburger Unternehmen wird somit Teil der ProAlpha-Gruppe.

    mehr lesen: ProAlpha übernimmt CP

  • Einführung & Migration zu SAP S/4Hana

    Einführung & Migration zu SAP S/4Hana

    Am 29. und 30. Juni widmet sich die Online-Veranstaltung ‚Einführung & Migration zu SAP S/4Hana‘ den Möglichkeiten der SAP-Software-Suite.

    mehr lesen: Einführung & Migration zu SAP S/4Hana

  • Partnerschaft zwischen Cosmo Consult und PAF

    Partnerschaft zwischen Cosmo Consult und PAF

    Die Cosmo Consult-Gruppe und die Process Analytics Factory haben eine Kooperationsvereinbarung getroffen. Dadurch vertreibt das Software- und Beratungsunternehmen zukünftig die Process Mining-Lösung PAFnow.

    mehr lesen: Partnerschaft zwischen Cosmo Consult und PAF

  • Per Software zum passenden Fabriklayout

    Per Software zum passenden Fabriklayout

    Eine Open-Source-Software namens MeFaP, die am Institut für Integrierte Produktion Hannover (IPH) entwickelt wurde, ermöglicht es in kurzer Zeit Fabriklayouts zu erstellen. Die Software entstand im Rahmen des gleichnamigen Forschungsprojekts.

    mehr lesen: Per Software zum passenden Fabriklayout

  • Cybersecurity-Startup gesucht

    Cybersecurity-Startup gesucht

    In eine neue Runde geht der UP21@it-sa Award für Cybersecurity-Startups aus der DACH Region. Er bietet jungen Unternehmen die Chance, sich in Speed-Pitches vor Fachpublikum, Experten und Investoren zu bewähren…

    mehr lesen: Cybersecurity-Startup gesucht

  • Covid-19-bedingte Cyberkriminalität stark gestiegen

    Covid-19-bedingte Cyberkriminalität stark gestiegen

    NTT hat kürzlich seinen Global Threat Intelligence Report 2021 veröffentlicht. Der Bericht zeigt, dass Hacker die derzeitige Ausnahmesituation ausnutzen, indem sie wichtige Branchen und gängige Schwachstellen aus der Umstellung auf…

    mehr lesen: Covid-19-bedingte Cyberkriminalität stark gestiegen

  • IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    Der Digitalverband Bitkom kritisierte das neu verabschiedete IT-Sicherheitsgesetz 2.0 der deutschen Bundesregierung als „eine Kombination aus technischer Zertifizierungsmaschinerie und politisch-regulatorischem Gutdünken mit fragwürdigem Mehrwert für die IT-Sicherheit“.

    mehr lesen: IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

  • Kategorisierung von Clouddaten schützt vor Risiken

    Kategorisierung von Clouddaten schützt vor Risiken

    Die Kategorisierung von Clouddaten – also welche Daten in der Cloud verarbeitet werden sollen und welche nicht – kann besonders für unternehmenskritische Daten wichtig sein.

    mehr lesen: Kategorisierung von Clouddaten schützt vor Risiken

  • VDMA veröffentlicht Security-Leitfaden

    VDMA veröffentlicht Security-Leitfaden

    Ein neuer Leitfaden des VDMA unterstützt Maschinen- und Anlagenbauer bei der Security in Betriebsprozessen und der Resilienz der Produkte gegen Cyberangriffe und andere IT-induzierte Schäden im Unternehmen.

    mehr lesen: VDMA veröffentlicht Security-Leitfaden

  • Alltrotec blickt auf 30+1 Jahre zurück

    Alltrotec blickt auf 30+1 Jahre zurück

    Eigentlich sollte zum 30-jährigen Bestehen bereits im vergangenen Jahr gefeiert werden, jedoch hat die Corona-Pandemie einen Strich durch die Rechnung gemacht.

    mehr lesen: Alltrotec blickt auf 30+1 Jahre zurück

  • Firewall für Automatisierungsnetzwerke

    Firewall für Automatisierungsnetzwerke

    Die Firewall SecurityBridge gewährleistet laut Hersteller Pilz ab sofort auch die Überwachung der Datenkommunikation beliebiger weiterer Netzwerkteilnehmer außerhalb der Pilz-Produktfamilie.

    mehr lesen: Firewall für Automatisierungsnetzwerke