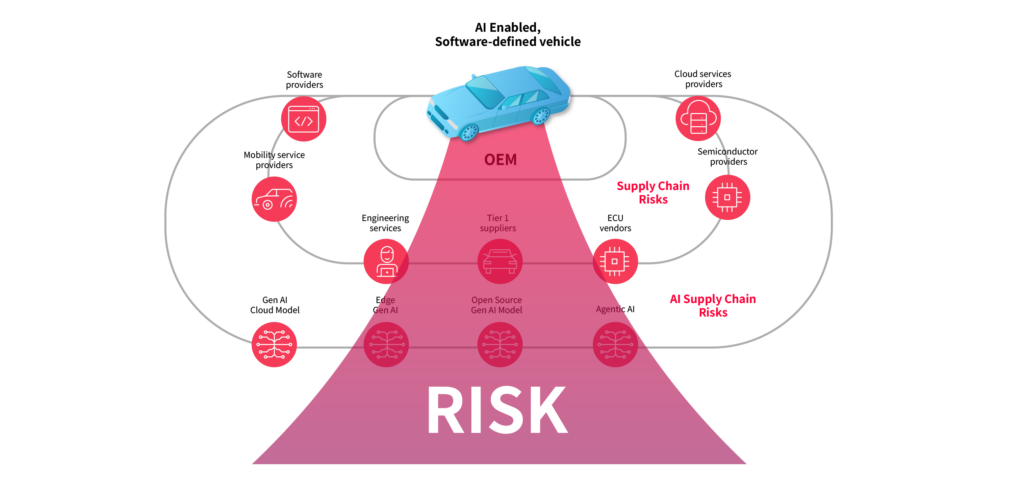
Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • Preisgestaltung oftmals nicht transparent genug

    Preisgestaltung oftmals nicht transparent genug

    Cloud-Produkte sind in den meisten Unternehmen und Branchen etabliert. Details liefert diesbezüglich eine Umfrage der Deutschsprachigen SAP-Anwendergruppe e.V. (DSAG). Zu den Ergebnissen zählt unter anderem, dass die Transparenz der Preisgestaltung…

    mehr lesen: Preisgestaltung oftmals nicht transparent genug

  • Partnerschaft zwischen Photocentric und CoreTechnologie

    Partnerschaft zwischen Photocentric und CoreTechnologie

    Im Rahmen einer Partnerschaft wollen der Softwareanbieter CoreTechnologie und der Druckmaschinenhersteller Photocentric gemeinsame Lösungen anbieten.

    mehr lesen: Partnerschaft zwischen Photocentric und CoreTechnologie

  • Personelle Veränderungen bei Robert Bosch

    Personelle Veränderungen bei Robert Bosch

    Zum Jahreswechsel kommt es bei der Robert Bosch GmbH zu einigen personellen Veränderungen. U.a. verabschiedet sich Aufsichtsratschef Franz Fehrenbach in den Ruhestand.

    mehr lesen: Personelle Veränderungen bei Robert Bosch

  • Transition Technologies PSC eröffnet deutsche Niederlassung

    Transition Technologies PSC eröffnet deutsche Niederlassung

    Transition Technologies PSC eröffnet als Spezialist im Bereich der digitalen Transformation einen Firmensitz in Deutschland. Die Leitung übernimmt Stefan Zeiler.

    mehr lesen: Transition Technologies PSC eröffnet deutsche Niederlassung

  • Karten spielen und Werkzeug- und Formenbau lernen

    Karten spielen und Werkzeug- und Formenbau lernen

    Studierende und Auszubildende im Bereich Werkzeug- und Formenbau lernen mit einem Kartenspiel spielerisch die Grundlagen ihres Fachs.

    mehr lesen: Karten spielen und Werkzeug- und Formenbau lernen

  • Partnerschaft zwischen Senseye und PTC

    Partnerschaft zwischen Senseye und PTC

    Im Zuge einer Partnerschaft zwischen Senseye und PTC soll die Predictive Maintenance-Lösung von Senseye über die PTC IIoT-Plattform ThingWorx zur Verfügung stehen.

    mehr lesen: Partnerschaft zwischen Senseye und PTC

  • Manipulation durch Microsoft-signierte Malware

    Manipulation durch Microsoft-signierte Malware

    Eine als Netzwerktreiber getarnte Schadesoftware ermöglicht Hackern die Manipulation des Datenverkehrs. Dabei trägt die Schadsoftware ein gültiges Microsoft-Zertifikat.

    mehr lesen: Manipulation durch Microsoft-signierte Malware

  • Datenerfassung über die Stromzufuhr

    Datenerfassung über die Stromzufuhr

    Ein Forschungsteam vom Fraunhofer-Institut für Produktionstechnik und Automatisierung IPA hat ein Monitoringsystem für den niederschwelligen Einstieg in die digitale Produktion entwickelt. Damit können alten Bestandsmaschinen Daten entlockt werden. IT-Fachkenntnisse und…

    mehr lesen: Datenerfassung über die Stromzufuhr

  • Exportbetriebe nicht stärker von der Pandemie betroffen

    Exportbetriebe nicht stärker von der Pandemie betroffen

    Knapp die Hälfte der exportierenden privatwirtschaftlichen Betriebe in Deutschland hat seit Beginn der Pandemie einen Rückgang ihrer Ausfuhren verzeichnet. Dennoch schätzen exportierende Betriebe im Schnitt ihre Geschäftslage nicht stärker negativ…

    mehr lesen: Exportbetriebe nicht stärker von der Pandemie betroffen

  • Cybercrime in Deutschland

    Cybercrime in Deutschland

    Schon seit Jahren ist zu beobachten, dass die Bedrohung durch Cyberkriminelle kontinuierlich zunimmt. Allein im Vorjahr wurden nach Angaben des Bundeskriminalamts (BKA) fast 110.000 Cyberattacken in Deutschland registriert. Das sind…

    mehr lesen: Cybercrime in Deutschland

  • Schutz von Industrieunternehmen

    Schutz von Industrieunternehmen

    Industrielle Netzwerke sind äußerst unterschiedlich. Entsprechend benötigen Unternehmen effektive Cybersicherheitslösungen, die sich auf die individuellen Anforderungen abstimmen lassen und sich mit ihren Zielen weiterentwickeln können, ohne ihre Infrastruktur oder ihr…

    mehr lesen: Schutz von Industrieunternehmen

  • Peter Schmidt wird Chief Revenue Officer bei iPoint

    Peter Schmidt wird Chief Revenue Officer bei iPoint

    Compliance-Software-Pionier Peter Schmidt wird Chief Revenue Officer bei iPoint Auf der neu geschaffenen Position des Chief Revenue Officer soll Peter Schmidt das internationale Geschäft bei iPoint-Systems voranbringen. Der strategischen Neuausrichtung…

    mehr lesen: Peter Schmidt wird Chief Revenue Officer bei iPoint