Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

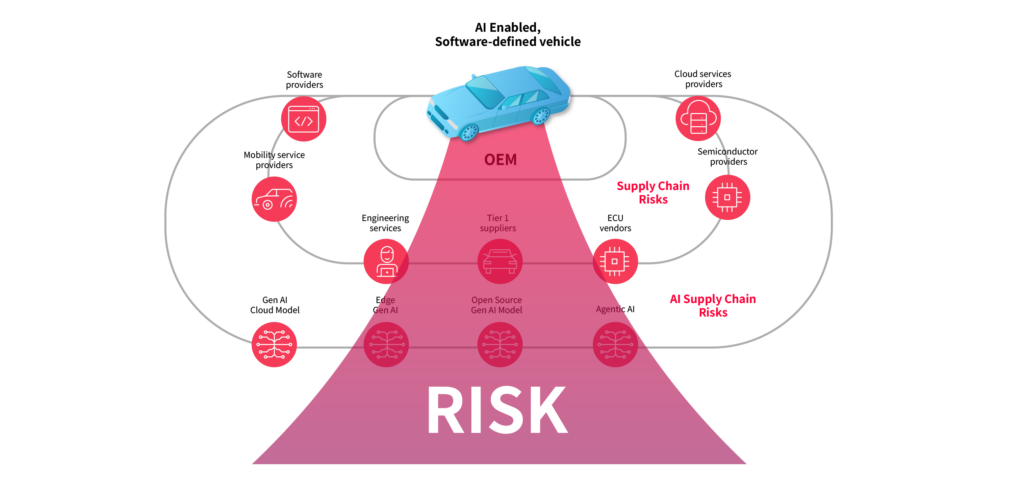
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • 71 Prozent der Firmen nutzen quelloffene Software

    71 Prozent der Firmen nutzen quelloffene Software

    Bitkom-Umfrage zu Open Source 71 Prozent der Firmen nutzen quelloffene Software In einer aktuellen Befragung des Bitkom gaben 71 Prozent der Teilnehmer an, frei verfügbare Programme im Unternehmen zu nutzen.…

    mehr lesen: 71 Prozent der Firmen nutzen quelloffene Software

  • MES zwischen On-Premise und Cloud-Betrieb

    MES zwischen On-Premise und Cloud-Betrieb

    Der MES-Anbieter Proxia Software kapselt Funktionen seiner Software, um Anwendern mehr Flexibilität beim Cloud-Betrieb ihres Produktionssteuerungssystems zu ermöglichen. Eine Datenvorverarbeitung im sogenannten Fog Layer soll durch eine geringere Anzahl an…

    mehr lesen: MES zwischen On-Premise und Cloud-Betrieb

  • Zwei Neuzugänge bei Igel

    Zwei Neuzugänge bei Igel

    Christiane Ohlgart und Kris Hamner verstärken das Management-Team von Igel. Ohlgart wird als neue Finanzchefin und Hamner als neuer Personalchef zum Executive Team in San Francisco stoßen.

    mehr lesen: Zwei Neuzugänge bei Igel

  • Einheitliche Standards für die Industrie 4.0

    Einheitliche Standards für die Industrie 4.0

    In dem vom Bundesministerium für Wirtschaft und Energie geförderten Forschungsprojekt InterOpera wollen Forscherinnen und Forscher zusammen mit der Industrie einheitliche Methoden zur Umsetzung der Verwaltungsschale in der Praxis erarbeiten.

    mehr lesen: Einheitliche Standards für die Industrie 4.0

  • BSI fordert den Crashtest für Cyber-Sicherheit

    BSI fordert den Crashtest für Cyber-Sicherheit

    In seinem Branchenbild Automotive spricht sich das Bundesamt für Sicherheit in der Informationstechnik dafür aus, auch die Cybersicherheit in der Lieferkette der Automobilbauer bzw. in einem frühen Entwicklungsstadium in den…

    mehr lesen: BSI fordert den Crashtest für Cyber-Sicherheit

  • Schnittstellen validieren in regulierten Industrien

    Schnittstellen validieren in regulierten Industrien

    Die Richtlinie VDI/VDE 3516 Blatt 6 ‚Validierung im GxP-Umfeld – Validierung von Schnittstellen‘ ist im August 2021 erschienen. Sie lässt sich zur Validierung von Schnittstellen zwischen computergestützten Systemen im regulierten…

    mehr lesen: Schnittstellen validieren in regulierten Industrien

  • Motek 2021: Montagetechnik-Messe mit echten Menschen

    Motek 2021: Montagetechnik-Messe mit echten Menschen

    Fachbesucher der industriellen Automatisierungsbranche treffen sich vom 5. bis 8. Oktober auf dem Messeduo Motek/Bondexpo in Stuttgart. Beide Messen sollen als Präsenzmesse stattfinden.

    mehr lesen: Motek 2021: Montagetechnik-Messe mit echten Menschen

  • Materialmangel der Industrie verschärft sich

    Materialmangel der Industrie verschärft sich

    Der Materialmangel in der deutschen Industrie hat sich weiter verschärft. 69,2 Prozent der Industriefirmen in Deutschland klagten im August laut einer Umfrage des Ifo Instituts über Engpässe und Probleme bei…

    mehr lesen: Materialmangel der Industrie verschärft sich

  • T-Systems und Google arbeiten an souveräner Cloud

    T-Systems und Google arbeiten an souveräner Cloud

    Gemeinsam wollen T-Systems und Google Cloud ab Mitte 2022 eine souveräne Cloud für Deutschland zur Verfügung stellen. Der Betrieb der Cloud unterliegt dabei der Kontrolle von T-Systems.

    mehr lesen: T-Systems und Google arbeiten an souveräner Cloud

  • Open Industry 4.0 Alliance und Packaging Valley arbeiten zusammen

    Open Industry 4.0 Alliance und Packaging Valley arbeiten zusammen

    Open Industry 4.0 Alliance und Packaging Valley wollen gemeinsam die herstellerübergreifende Integration in der Verpackungsindustrie realisieren. Die Schwerpunkte der Zusammenarbeit liegen auf Master Data Management, Plant Analytics und Predictive Maintenance.

    mehr lesen: Open Industry 4.0 Alliance und Packaging Valley arbeiten zusammen

  • Pepperl+Fuchs übernimmt Aava

    Pepperl+Fuchs übernimmt Aava

    Das finnische Unternehmen Aava gehört ab sofort zur Pepperl+Fuchs-Gruppe. Das Unternehmen bietet u.a. Tablet Computer für die Industrie ab.

    mehr lesen: Pepperl+Fuchs übernimmt Aava

  • Manufacturing Execution-Systeme im Vergleich

    Manufacturing Execution-Systeme im Vergleich

    Der vom Trovarit Competence Center MES in Zusammenarbeit mit dem Fraunhofer Institut Produktionstechnik und Automatisierung (IPA) und dem VDI herausgegebene ’Aachener Marktspiegel Business Software – MES/Fertigungssteuerung 2021/2022‘, untersucht das Angebot…

    mehr lesen: Manufacturing Execution-Systeme im Vergleich