Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

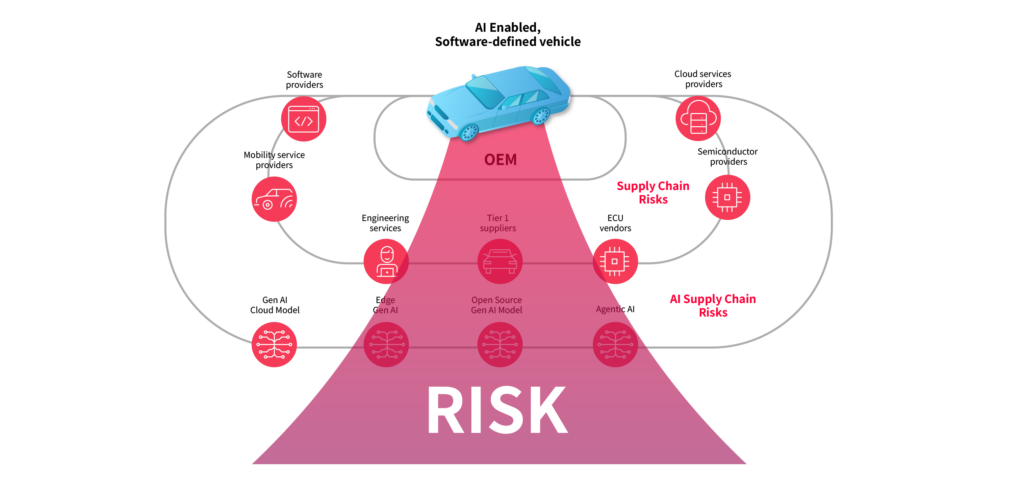
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • Maschinenbauern gehen Komponenten aus

    Maschinenbauern gehen Komponenten aus

    Die Auftragsbücher im Maschinen- und Anlagenbau füllen sich, aber immer mehr Firmen verzeichnen Engpässe in ihren Lieferketten. Auch der Fachkräftemangel wird vermehrt zum Problem. Zu diesen Erkenntnissen kommt der VDMA…

    mehr lesen: Maschinenbauern gehen Komponenten aus

  • 25 Prozent der Firmen planen höhere Investitionen

    25 Prozent der Firmen planen höhere Investitionen

    Erwartungen an die Post-Covid-Zeit 25 Prozent der Firmen planen höhere Investitionen 70 Prozent der Fertigungsunternehmen rechnen mit einem Wachstum ihrer Branche, gaben die Teilnehmer in einer Umfrage von CBAF an.…

    mehr lesen: 25 Prozent der Firmen planen höhere Investitionen

  • Cyberangriffsrisiko reduzieren

    Cyberangriffsrisiko reduzieren

    Bei sechs von zehn (63%) Cyberangriffen, die vom Kaspersky Global Emergency Response Team untersucht wurden, setzen die Angreifer Brute-Force-Methoden ein und nutzen Schwachstellen aus, um die IT-Systeme eines Unternehmens zu…

    mehr lesen: Cyberangriffsrisiko reduzieren

  • Phishing-Mails verursachen die höchsten Schäden

    Phishing-Mails verursachen die höchsten Schäden

    Schreiende Kinder, ungewohntes Arbeitsumfeld und schlechte Büroausstattung: Das Arbeiten im Homeoffice ist nicht für alle Arbeitnehmerinnen und Arbeitnehmer nur angenehm.

    mehr lesen: Phishing-Mails verursachen die höchsten Schäden

  • Endpoint-Schutz bei Offline-Systemen

    Endpoint-Schutz bei Offline-Systemen

    In Teilen der IT-Welt dominiert die Meinung, dass einige Systeme keinen Endpoint-Schutz benötigen. Diese Einschätzung ist häufig für solche Geräte anzutreffen, die isoliert und nicht mit dem Internet verbunden sind…

    mehr lesen: Endpoint-Schutz bei Offline-Systemen

  • Top Malware im August 2021

    Top Malware im August 2021

    Check Point Research hat den Global Threat Index für August 2021 veröffentlicht. Formbook ist nun die am weitesten verbreitete Malware in Deutschland.

    mehr lesen: Top Malware im August 2021

  • Oberflächentechnik und IT in der Zulieferindustrie

    Oberflächentechnik und IT in der Zulieferindustrie

    Die 16. FMB – Zuliefermesse Maschinenbau findet vom 10. bis 12. November 2021 im Messezentrum Bad Salzuflen statt. Zu den Topthemen kürte Veranstalter Easyfairs die Oberflächentechnik und Digitalisierung.

    mehr lesen: Oberflächentechnik und IT in der Zulieferindustrie

  • Koexistenzmanagement von Funksystemen

    Koexistenzmanagement von Funksystemen

    Im September 2021 erscheint die Richtlinie VDI/VDE 2185 Blatt 2 ‚Funkgestützte Kommunikation in der Automatisierungstechnik – Koexistenzmanagement von Funksystemen‘. Wenn unterschiedliche Funksysteme bei Automatisierungsaufgaben unterstützen, ist mit einer gegenseitigen Beeinflussung…

    mehr lesen: Koexistenzmanagement von Funksystemen

  • Unternehmen zweifeln an Ransomware-Resilienz

    Unternehmen zweifeln an Ransomware-Resilienz

    Unternehmen verwalten heute mehr als zehn Mal so große Datenmengen wie noch vor fünf Jahren. Dabei befürchteten 62 % der Befragten in einer aktuellen Untersuchung von Dell Technologies, ihre Maßnahmen…

    mehr lesen: Unternehmen zweifeln an Ransomware-Resilienz

  • 71 Prozent der Firmen nutzen quelloffene Software

    71 Prozent der Firmen nutzen quelloffene Software

    Bitkom-Umfrage zu Open Source 71 Prozent der Firmen nutzen quelloffene Software In einer aktuellen Befragung des Bitkom gaben 71 Prozent der Teilnehmer an, frei verfügbare Programme im Unternehmen zu nutzen.…

    mehr lesen: 71 Prozent der Firmen nutzen quelloffene Software

  • MES zwischen On-Premise und Cloud-Betrieb

    MES zwischen On-Premise und Cloud-Betrieb

    Der MES-Anbieter Proxia Software kapselt Funktionen seiner Software, um Anwendern mehr Flexibilität beim Cloud-Betrieb ihres Produktionssteuerungssystems zu ermöglichen. Eine Datenvorverarbeitung im sogenannten Fog Layer soll durch eine geringere Anzahl an…

    mehr lesen: MES zwischen On-Premise und Cloud-Betrieb

  • Zwei Neuzugänge bei Igel

    Zwei Neuzugänge bei Igel

    Christiane Ohlgart und Kris Hamner verstärken das Management-Team von Igel. Ohlgart wird als neue Finanzchefin und Hamner als neuer Personalchef zum Executive Team in San Francisco stoßen.

    mehr lesen: Zwei Neuzugänge bei Igel