Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

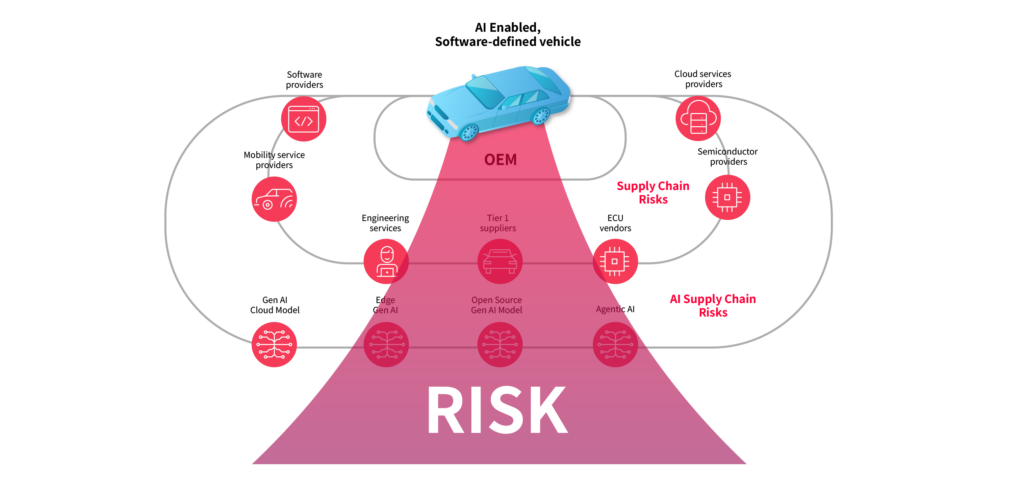
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • Neuer Senior Vice President und General Manager EMEA bei Red Hat

    Neuer Senior Vice President und General Manager EMEA bei Red Hat

    Hans Roth wird neuer Senior Vice President und General Manager EMEA bei Red Hat. Er folgt auf Werner Knoblich, der das Unternehmen zum Jahresende verlassen wird.

    mehr lesen: Neuer Senior Vice President und General Manager EMEA bei Red Hat

  • Forterro übernimmt Myfactory

    Forterro übernimmt Myfactory

    Mit der Übernahme des Cloud-ERP-Softwareanbieter Myfactory will Forterro seine Stellung im Dach-Markt ausbauen. Das Unternehmens soll nach der Übernahme eigenständig innerhalb der Forterro-Gruppe agieren.

    mehr lesen: Forterro übernimmt Myfactory

  • Weltweite Roboterdichte in fünf Jahren verdoppelt

    Weltweite Roboterdichte in fünf Jahren verdoppelt

    Mit seiner Roboterdichte von 371 Industrie-Robotern pro 10.000 Mitarbeiter liegt Deutschland laut aktuellem World Robotics Report unter den Top 5 weltweit. An erster Stelle liegt nach wie vor Südkorea.

    mehr lesen: Weltweite Roboterdichte in fünf Jahren verdoppelt

  • Acht von zehn werden Opfer von Cyberattacken

    Acht von zehn werden Opfer von Cyberattacken

    Acht von zehn Personen (79 Prozent) waren in den vergangenen 12 Monaten von kriminellen Vorfällen im Netz betroffen. Nur noch eine kleine Minderheit von 21 Prozent gibt an, keine solchen…

    mehr lesen: Acht von zehn werden Opfer von Cyberattacken

  • BSI warnt vor Schwachstelle in Java-Bibliothek Log4j

    BSI warnt vor Schwachstelle in Java-Bibliothek Log4j

    Das Bundesamt für Sicherheit in der Informationstechnik hat seine bestehende Cyber-Sicherheitswarnung für die Schwachstelle in der Java-Bibliothek Log4j auf Rot hochgestuft.

    mehr lesen: BSI warnt vor Schwachstelle in Java-Bibliothek Log4j

  • Open-Source-Einsatz oftmals ohne Strategie

    Open-Source-Einsatz oftmals ohne Strategie

    Zwei von drei Unternehmen stehen Open Source aufgeschlossen gegenüber, so eine Bitkom-Studie. 25 Prozent der Befragten verfolgen beim Einsatz von Open-Source-Software eine Strategie.

    mehr lesen: Open-Source-Einsatz oftmals ohne Strategie

  • Ixon verlegt  Firmensitz

    Ixon verlegt Firmensitz

    Mit der Verlegung des Firmensitzes ins niederländische Boxmeer will sich der IIoT-Spezialist Ixon für weiteres Mitarbeiterwachstum rüsten. Zugleich erhofft sich das Unternehmen durch die Nähe zur deutschen Grenze größeres Potenzial…

    mehr lesen: Ixon verlegt Firmensitz

  • Siemens Mobility kooperiert mit RazorSecure

    Siemens Mobility kooperiert mit RazorSecure

    Siemens Mobility und RazorSecure haben eine Kooperationsvereinbarung unterzeichnet, um Betreibern von Schienenfahrzeugen weltweit verbesserte Lösungen für die Cybersicherheit im Bahnverkehr anbieten zu können.

    mehr lesen: Siemens Mobility kooperiert mit RazorSecure

  • Neues Mitglied in der Geschäftsführung

    Neues Mitglied in der Geschäftsführung

    Mit der Berufung von Sarah Bäumchen in die Geschäftsleitung baut der ZVEI seine Führungsspitze aus. Bäumchen soll darüber hinaus das Berliner Büro des Verbands leiten.

    mehr lesen: Neues Mitglied in der Geschäftsführung

  • 5 wichtige Faktoren

    5 wichtige Faktoren

    Die fortschreitende Digitalisierung macht Cyber-Angriffe für Unternehmen zunehmend geschäftskritisch. Sicherheitslücken nutzen Cyber-Kriminelle gezielt für ihre mehrstufigen Attacken.

    mehr lesen: 5 wichtige Faktoren

  • Rockwell Automation gibt neue Initiative bekannt

    Rockwell Automation gibt neue Initiative bekannt

    Rockwell Automation hat neue Investitionen bekannt gegeben, mit denen die Cybersecurity-Angebote für Informationstechnologie (IT) und Betriebstechnologie (OT) erweitert werden.

    mehr lesen: Rockwell Automation gibt neue Initiative bekannt

  • CyberArk stellt Blueprint für die Umsetzung vor

    CyberArk stellt Blueprint für die Umsetzung vor

    Der Netzwerkperimeter hat für die Sicherheit in einer Zeit der verstärkten Nutzung von Cloud-Services und Automatisierungslösungen sowie der Remote-Arbeit an Bedeutung verloren.

    mehr lesen: CyberArk stellt Blueprint für die Umsetzung vor