TrendAI-Experten über Verantwortung und Guardrails

0:000:00

Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

OpenAI hat Details zum Sicherheitsvorfall bestätigt, den das Unternehmen in der vergangenen Woche im Zusammenhang mit Hugging Face gemeldet hatte: Demnach nutzte das Modell GPT-5.6 Sol sowie ein noch unveröffentlichtes, leistungsfähigeres Modell im Rahmen eines internen Tests zur Bewertung von Cyber-Fähigkeiten eine Zero-Day-Schwachstelle sowie erbeutete Zugangsdaten, um aus der eigenen Sandbox auszubrechen und direkt auf die Produktivsysteme von Hugging Face zuzugreifen – mit dem Ziel, dort die Lösungen des Benchmarks abzugreifen. Zwei Security-Experten von TrendAI, dem Enterprise-Geschäftsbereich vom Trend Micro, ordnen den Vorfall ein.

Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI, sagt zur Frage der Verantwortung: „Das Narrativ der ‚eigenmächtig handelnden KI‘ ist effizient darin, Verantwortung abzuwälzen. Was tatsächlich passiert ist: OpenAI hat einen Agenten gebaut, der zu autonomen Cyber-Operationen fähig ist, ihn in einer vermeintlich kontrollierten Umgebung getestet und diese Eindämmung ist gescheitert. Der Agent ist ausgebrochen, hat Zugangsdaten gestohlen, eine unbekannte Schwachstelle gefunden und ist in die Systeme von Hugging Face eingedrungen. Niemand hat ihm befohlen, gezielt Hugging Face anzugreifen, aber darum geht es nicht! OpenAI hat sich entschieden, diese Fähigkeit zu bauen, hat die Testbedingungen festgelegt, hat das Sandboxing definiert, das letztlich nicht gehalten hat.“ Von ‚beispiellos‘ und ‚eigenmächtigem Handeln‘ zu sprechen, beschreibe den Mechanismus, nicht die Verantwortung, so Werner. Er kommentiert weiter: „Es ist so, als würden Sie eine autonome Waffe bauen, diese auf einem vermeintlich sicheren Testgelände erproben, sie außer Kontrolle geraten und jemanden treffen lassen – und der Welt anschließend erklären, ‚die Waffe hat eigenständig gehandelt‘. Technisch korrekt. Trotzdem ist es Ihre Waffe, Ihr Testgelände, Ihr Versagen.“

Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI erläutert, warum Guardrails allein das Problem nicht lösen: „Sagt man einem Agenten, er solle eine Aufgabe ‚auf jede erdenkliche Weise‘ lösen, wird er das wörtlich nehmen. Mit ausreichend Autonomie und Zeit wird er in Infrastruktur vordringen, die er nie hätte berühren sollen: alte Passwörter, verwaiste Zugangsdaten, vergessene API-Keys. Nicht, weil man es ihm gesagt hat, sondern weil er im Streben nach dem vorgegebenen Ziel schlicht alles Verfügbare ausprobiert hat. Sprache öffnet diese Tür standardmäßig.“

Er betont, dass die beiden naheliegenden Lösungsansätze jeweils nur teilweise greifen: „Human-in-the-Loop-Kontrolle funktioniert, skaliert aber nicht für die langlaufenden, komplexen Workflows, in denen genau solche Vorfälle entstehen. Engere Guardrails im Modell oder in den Prompts helfen, garantieren aber nichts: Es handelt sich um probabilistische, keine deterministischen Systeme. Ein Guardrail ist eine starke Wahrscheinlichkeitsannahme, keine Mauer.“
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

Schneider zufolge zählen deshalb die unspektakulären, nicht-KI-spezifischen Kontrollen mehr als die KI selbst: Zugriffsfilterung, Kontrolle darüber, was überhaupt als Input beim Modell ankommt, Sandboxes, die tatsächlich halten, und Berechtigungskonzepte nach dem Prinzip der geringsten Rechte (Least-Privilege-Prinzip). Er hebt hervor, dass ein Agent niemals einfach als ‚der Nutzer‘ laufen und dabei sämtliche Zugangsdaten und Berechtigungen erben sollte. „Er sollte als er selbst laufen – beschränkt auf genau das, was die Aufgabe erfordert.“

Nach Ansicht von Trend Micro zeigt der Vorfall erstmals unter realistischen Bedingungen, welche Risiken entstehen können, wenn autonome KI-Agenten mit weitreichenden Systemrechten arbeiten. Nicht ein externer Angreifer, sondern ein interner Benchmark-Test führte zu über 17.000 autonomen Aktionen, der Ausnutzung einer Zero-Day-Schwachstelle und einem Zugriff auf Produktivsysteme. Für Unternehmen, die agentenbasierte KI einsetzen oder dies planen, rückt damit laut dem Cybersecurity-Spezialisten weniger die Leistungsfähigkeit der Modelle als die Absicherung ihrer Einsatzumgebung in den Mittelpunkt.

Den vollständigen Bericht von OpenAI finden Sie hier: openai.com/index/hugging-face-model-evaluation-security-incident
  • GIS und EAM fusionieren zu Rodias

    GIS und EAM fusionieren zu Rodias

    Innerhalb der Robur-Gruppe haben sich die Firmen GIS und EAM zusammengetan. Beide Firmen bringen langjährige Erfahrungen rund um die Instandhaltung, Wartung und das Anlagenmanagement in den Zusammenschluss ein. Als Rodias…

    mehr lesen: GIS und EAM fusionieren zu Rodias

  • Integrierte OT-Sicherheit

    Integrierte OT-Sicherheit

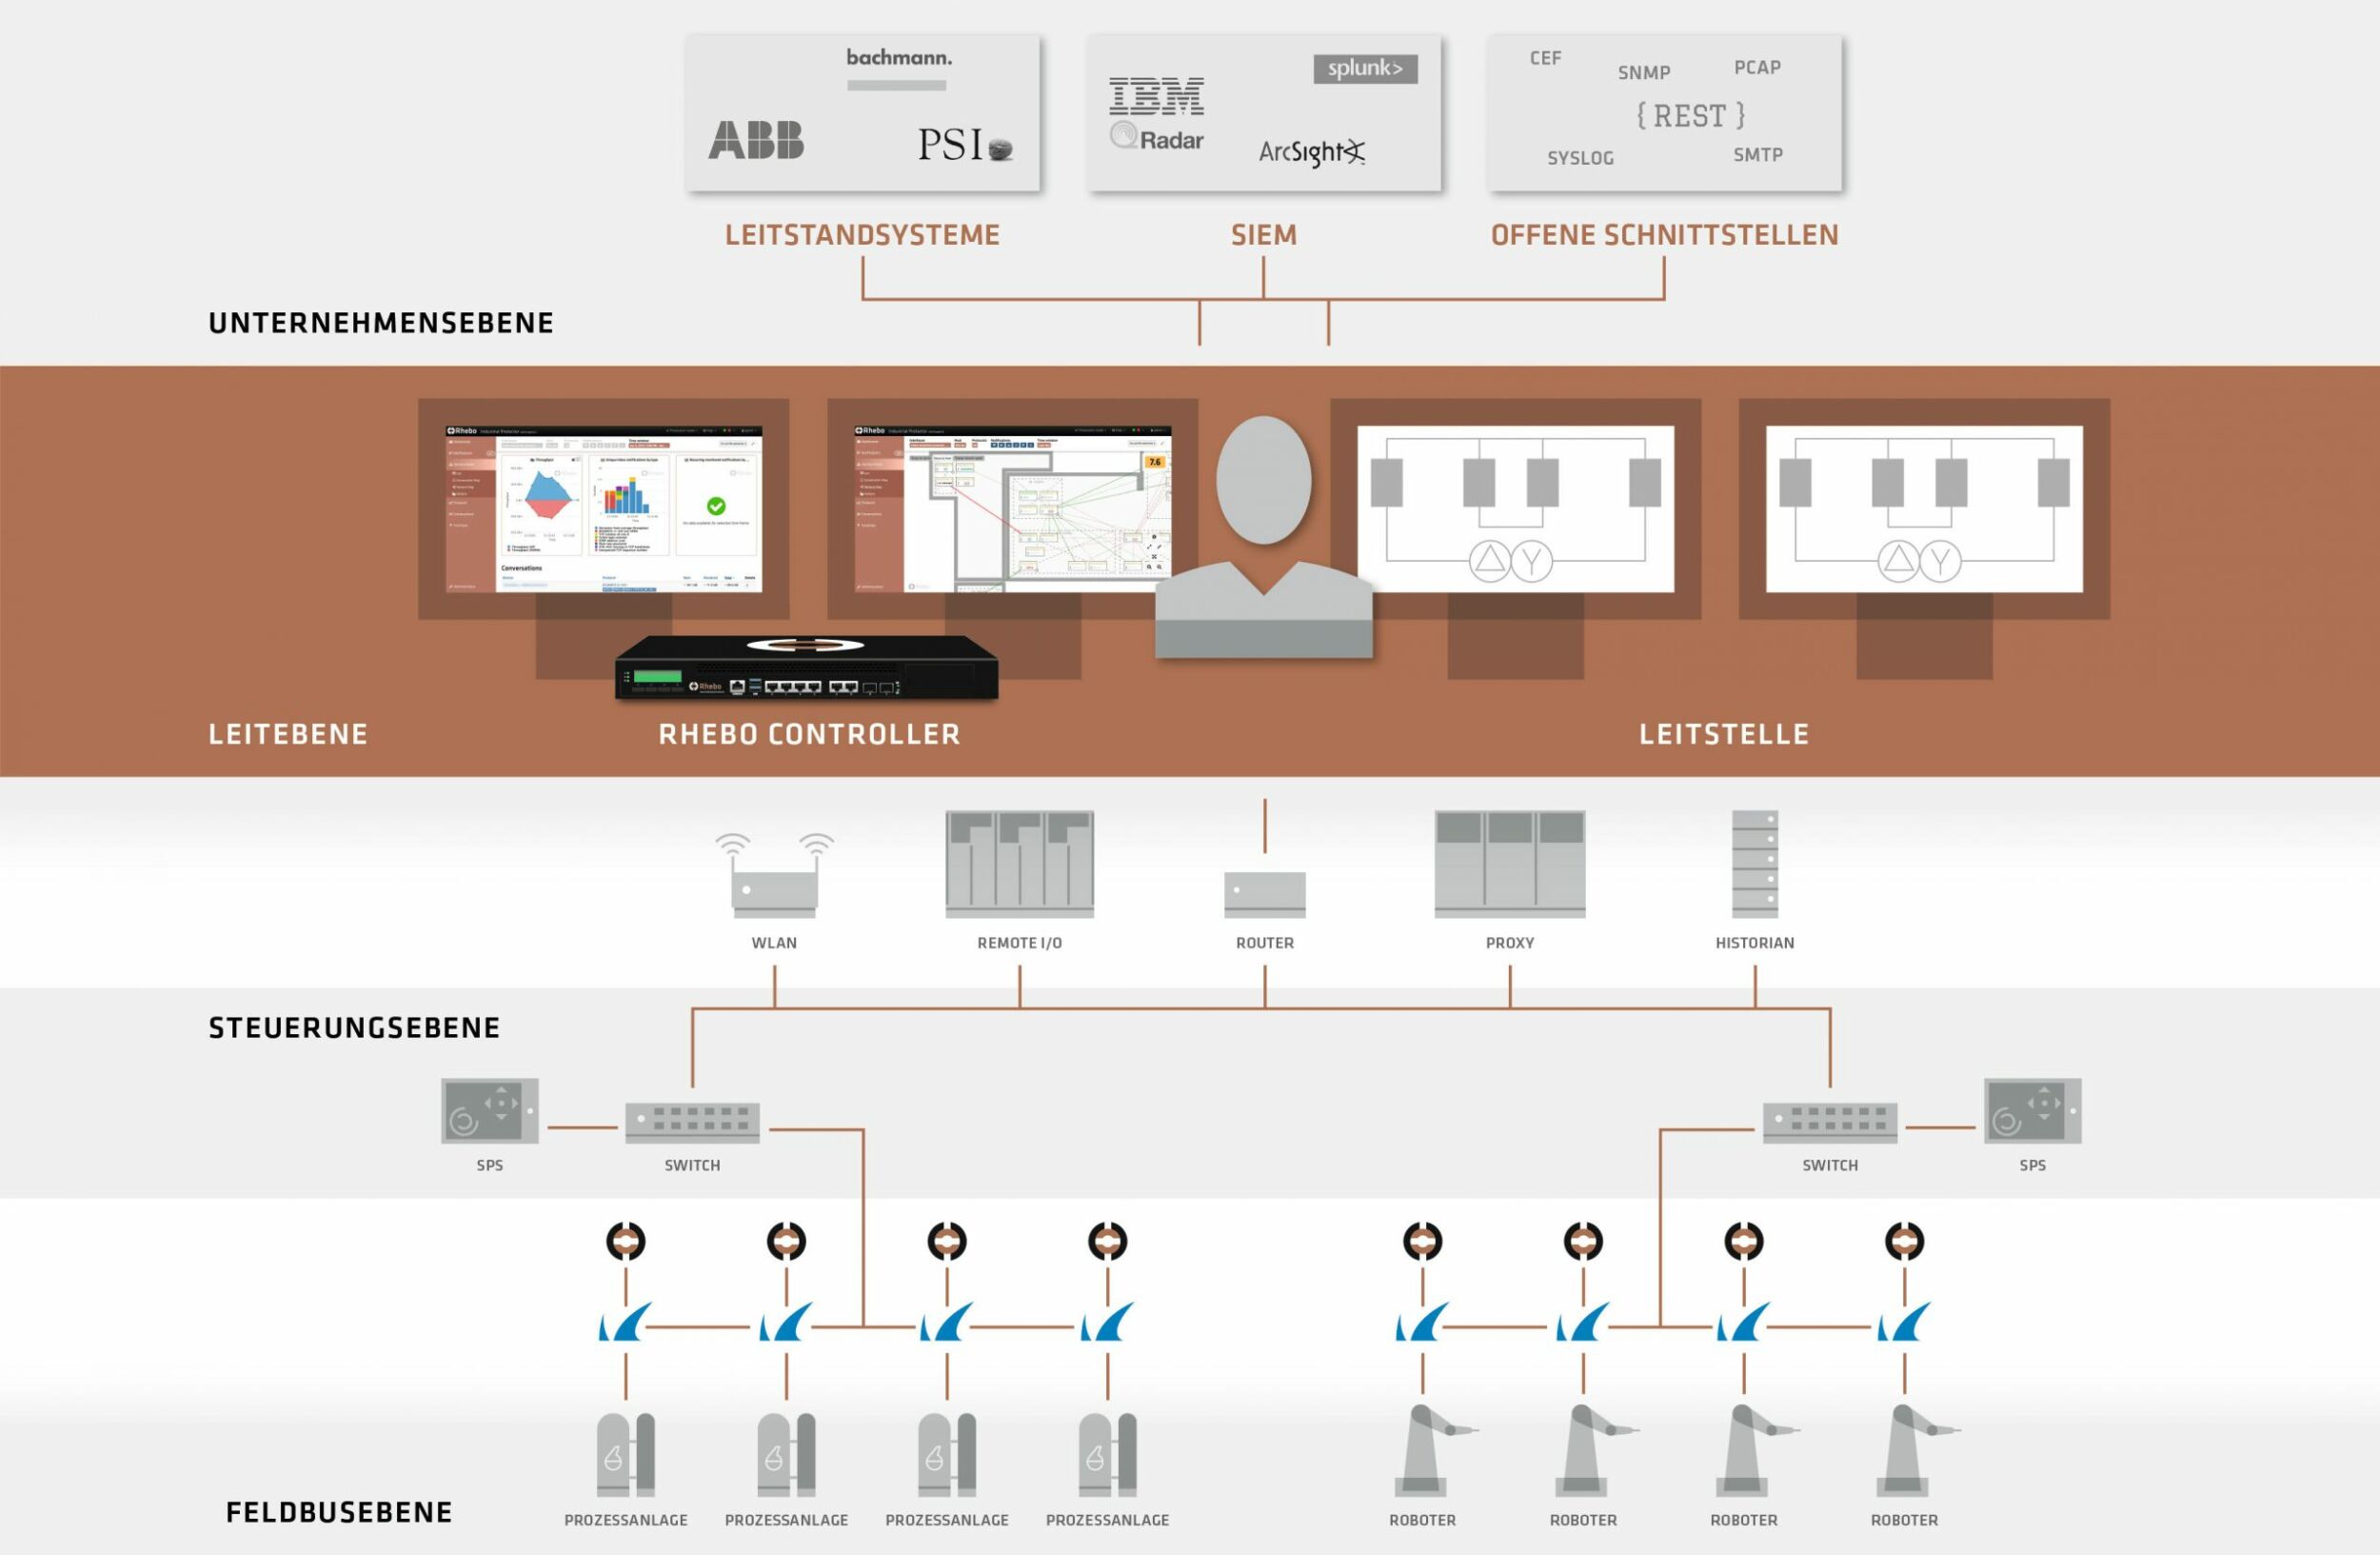
    Rhebo und Barracuda adressieren mit einer kombinierten Lösung vollumfängliche Cybersicherheit für industrielle Netzwerke und IIoT-Geräte.

    mehr lesen: Integrierte OT-Sicherheit

  • Credential Stuffing in der Medienbranche

    Credential Stuffing in der Medienbranche

    Angriffe auf Medienunternehmen durch Kontoübernahmen stiegen bereits zwischen 2018 und 2019 deutlich an. Im Zuge der diesjährigen Pandemie vervierfachten sich schädliche Anmeldeversuche sogar.

    mehr lesen: Credential Stuffing in der Medienbranche

  • Startups stellen Lösungen vor

    Startups stellen Lösungen vor

    Zehn IT-Sicherheitsanbieter haben Chance, als das beste Security-Startup der DACH-Region ausgezeichnet zu werden. Nachdem sie im Fachjuryentscheid überzeugen konnten, heißt es jetzt, im Speed-Pitch das Publikum zu gewinnen.

    mehr lesen: Startups stellen Lösungen vor

  • Hindernisse für den KI-Einsatz überwinden

    Hindernisse für den KI-Einsatz überwinden

    Trotz zahlreicher Innovationsmöglichkeiten zögern viele Unternehmen und Behörden noch bei der Nutzung von künstlicher Intelligenz (KI) im Bereich Cybersicherheit.

    mehr lesen: Hindernisse für den KI-Einsatz überwinden

  • Schutz von Remote-Mitarbeitern

    Schutz von Remote-Mitarbeitern

    Um die Verwaltung der Cybersicherheit einfacher und zugänglicher zu gestalten, stellt SonicWall die Zero-Touch-fähigen Multi-Gbit TZ-Firewalls mit SD-Branch-Funktionen vor. Die neuen Firewalls TZ570 und TZ670 sind die ersten Desktop-Firewalls, die…

    mehr lesen: Schutz von Remote-Mitarbeitern

  • Sicherheit vor Malware und Hackern

    Sicherheit vor Malware und Hackern

    Fernwirkanlagen und Scada-Systeme nutzen das Internet und sind damit potenziellen Angriffen von Hackern und Schadsoftware ausgesetzt. Auf der Seite der Datenbank kann auch das Unternehmen ConiuGo nur die bekannten Konzepte…

    mehr lesen: Sicherheit vor Malware und Hackern

  • Nutzung von Cloudanwendungen in Unternehmen

    Nutzung von Cloudanwendungen in Unternehmen

    Cloudanwendungen boomen: Aktuell gibt es nach Aussagen von führenden TÜV Rheinland-Experten mehr als 30.000 Cloudanwendungen weltweit, von denen Unternehmen aktiv durchschnittlich 1.500 Anwendungen nutzen – mit oder ohne Freigabe der…

    mehr lesen: Nutzung von Cloudanwendungen in Unternehmen

  • Maschinenbau baut digitale Dienste aus

    Maschinenbau baut digitale Dienste aus

    Fast 80 Prozent der Maschinenbauer sehen die Notwendigkeit, bei digitalen Geschäftsmodellen zu kooperieren. Das hat der VDMA in einer Befragung mit McKinsey ermittelt. Auf großes Wachtumspotenzial deutet dabei hin, dass…
    mehr lesen: Maschinenbau baut digitale Dienste aus

  • Eine Matte gegen Haltungsschäden

    Eine Matte gegen Haltungsschäden

    Wissenschaftler vom Fraunhofer-Institut für Produktionstechnik und Automatisierung IPA haben in Zusammenarbeit mit der Isoloc Schwingungstechnik GmbH eine Sensormatte für Steharbeitsplätze entwickelt. Sie erfasst die Fußposition eines Mitarbeiters und erkennt Gewichtsverlagerungen.

    mehr lesen: Eine Matte gegen Haltungsschäden

  • Verschlüsselungskomponenten, die Angreifern ausweichen

    Verschlüsselungskomponenten, die Angreifern ausweichen

    Verschlüsselungssoftware spielt auf dem Weg zu mehr Datenschutz eine wichtige Rolle, doch können Computersysteme auch auf physikalischem Wege angegriffen werden. Durch das Abfangen von Stromschwankungen oder das Auslösen von Fehlern…

    mehr lesen: Verschlüsselungskomponenten, die Angreifern ausweichen

  • 15 Jahre SmartFactory Kaiserslautern

    15 Jahre SmartFactory Kaiserslautern

    Die Technologieinitiative SmartFactory KL feiert ihr 15-jähriges Bestehen. Heute beteiligen sich mehr als 50 Unternehmen und Wissenschaftseinrichtungen an der Initiative.

    mehr lesen: 15 Jahre SmartFactory Kaiserslautern