4. Praktikable Ausweichlösungen vorbereiten

Nicht jeder ausgefallene Geschäftsprozess lässt sich sofort wiederherstellen. Deshalb sollten Unternehmen für kritische Abläufe stets praktikable Alternativen bereithalten. Dazu zählen Ersatzsysteme für wichtige Anwendungen, alternative Kommunikationskanäle oder manuelle Verfahren, mit denen sich bestimmte Tätigkeiten vorübergehend fortführen lassen. Auch der Zugriff auf geschäftskritische Daten und Dokumente sollte im Notfall möglich sein. Zudem müssen mögliche Abhängigkeiten von externen IT-Dienstleistern und Cloud-Anbietern berücksichtigt und deren Unterstützungsmöglichkeiten im Vorfeld geklärt werden. Entscheidend ist, dass die betroffenen Mitarbeiter die jeweiligen Ausweichlösungen kennen und nutzen können.

5. Ein klarer Kommunikationsplan

Im Fall einer Betriebsunterbrechung sollten Unternehmen vorab festlegen, wer im Ernstfall welche Informationen erhält, über welche Kanäle kommuniziert wird und wer dafür verantwortlich ist. Eine frühzeitige und abgestimmte Kommunikation gegenüber Kunden oder Lieferanten kann Unsicherheiten reduzieren und weitere negative Auswirkungen begrenzen.

Hier gilt es auch, die gesetzlichen Meldepflichten zu beachten: Je nach Art des Cybervorfalls und den geltenden regulatorischen Anforderungen müssen Unternehmen gegebenenfalls Behörden innerhalb festgelegter Fristen informieren. Entsprechende Vorgaben ergeben sich je nach Land, Branche und Unternehmen unter anderem aus der DSGVO, der nationalen Umsetzung der NIS2-Richtlinie oder DORA.

6. Regelmäßig testen

Regelmäßige Datensicherungen bzw. Backups garantieren keine erfolgreiche Wiederherstellung. Entscheidend ist, dass die gesicherten Daten im Ernstfall auch verfügbar und vollständig sind sowie innerhalb eines vertretbaren Zeitraums wiederhergestellt werden können. Hierbei können Wiederherstellungstests helfen.

Ebenso wichtig ist eine durchdachte Disaster-Recovery-Strategie für den sicheren Wiederanlauf geschäftskritischer Systeme. Externe IT-Dienstleister können dabei unterstützen. Auch die Backups selbst müssen ausreichend geschützt sein, etwa durch getrennte oder besonders gesicherte Sicherungskopien.

7. Den Ernstfall regelmäßig proben

Unternehmen sollten ihre Notfall- und Wiederherstellungspläne regelmäßig unter möglichst realistischen Bedingungen testen, etwa durch die Simulation eines IT-Ausfalls oder das Durchspielen konkreter Krisenszenarien. Solche Übungen helfen einerseits Mitarbeitern dabei, sich mit ihren Aufgaben vertraut zu machen, andererseits decken sie auch Schwachstellen in bestehenden Abläufen auf. Die gewonnenen Erkenntnisse sollten Unternehmen anschließend nutzen, um ihre Pläne kontinuierlich zu verbessern und an veränderte Geschäftsprozesse oder IT-Infrastrukturen anzupassen.

Es ist nicht immer ein Cyberangriff

Betriebsunterbrechungen müssen nicht zwangsläufig durch schwerwiegende Cyberangriffe oder Katastrophenfälle ausgelöst werden. Schon ein fehlerhaftes Software-Update oder der unerwartete Ausfall eines zentralen IT-Systems kann erhebliche Auswirkungen auf den Geschäftsbetrieb haben. Umso wichtiger ist es, nicht erst im Ernstfall über die Wiederherstellung nachzudenken. Unternehmen, die ihre kritischen Prozesse und Abhängigkeiten kennen, klare Verantwortlichkeiten und Prioritäten festgelegt haben und ihre Wiederanlaufpläne regelmäßig überprüfen, können Ausfallzeiten begrenzen, schneller zum Normalbetrieb zurückkehren und wirtschaftliche Schäden reduzieren.
Seiten: 1 2


  • Partnerschaft zwischen Senseye und PTC

    Partnerschaft zwischen Senseye und PTC

    Im Zuge einer Partnerschaft zwischen Senseye und PTC soll die Predictive Maintenance-Lösung von Senseye über die PTC IIoT-Plattform ThingWorx zur Verfügung stehen.

    mehr lesen: Partnerschaft zwischen Senseye und PTC

  • Manipulation durch Microsoft-signierte Malware

    Manipulation durch Microsoft-signierte Malware

    Eine als Netzwerktreiber getarnte Schadesoftware ermöglicht Hackern die Manipulation des Datenverkehrs. Dabei trägt die Schadsoftware ein gültiges Microsoft-Zertifikat.

    mehr lesen: Manipulation durch Microsoft-signierte Malware

  • Datenerfassung über die Stromzufuhr

    Datenerfassung über die Stromzufuhr

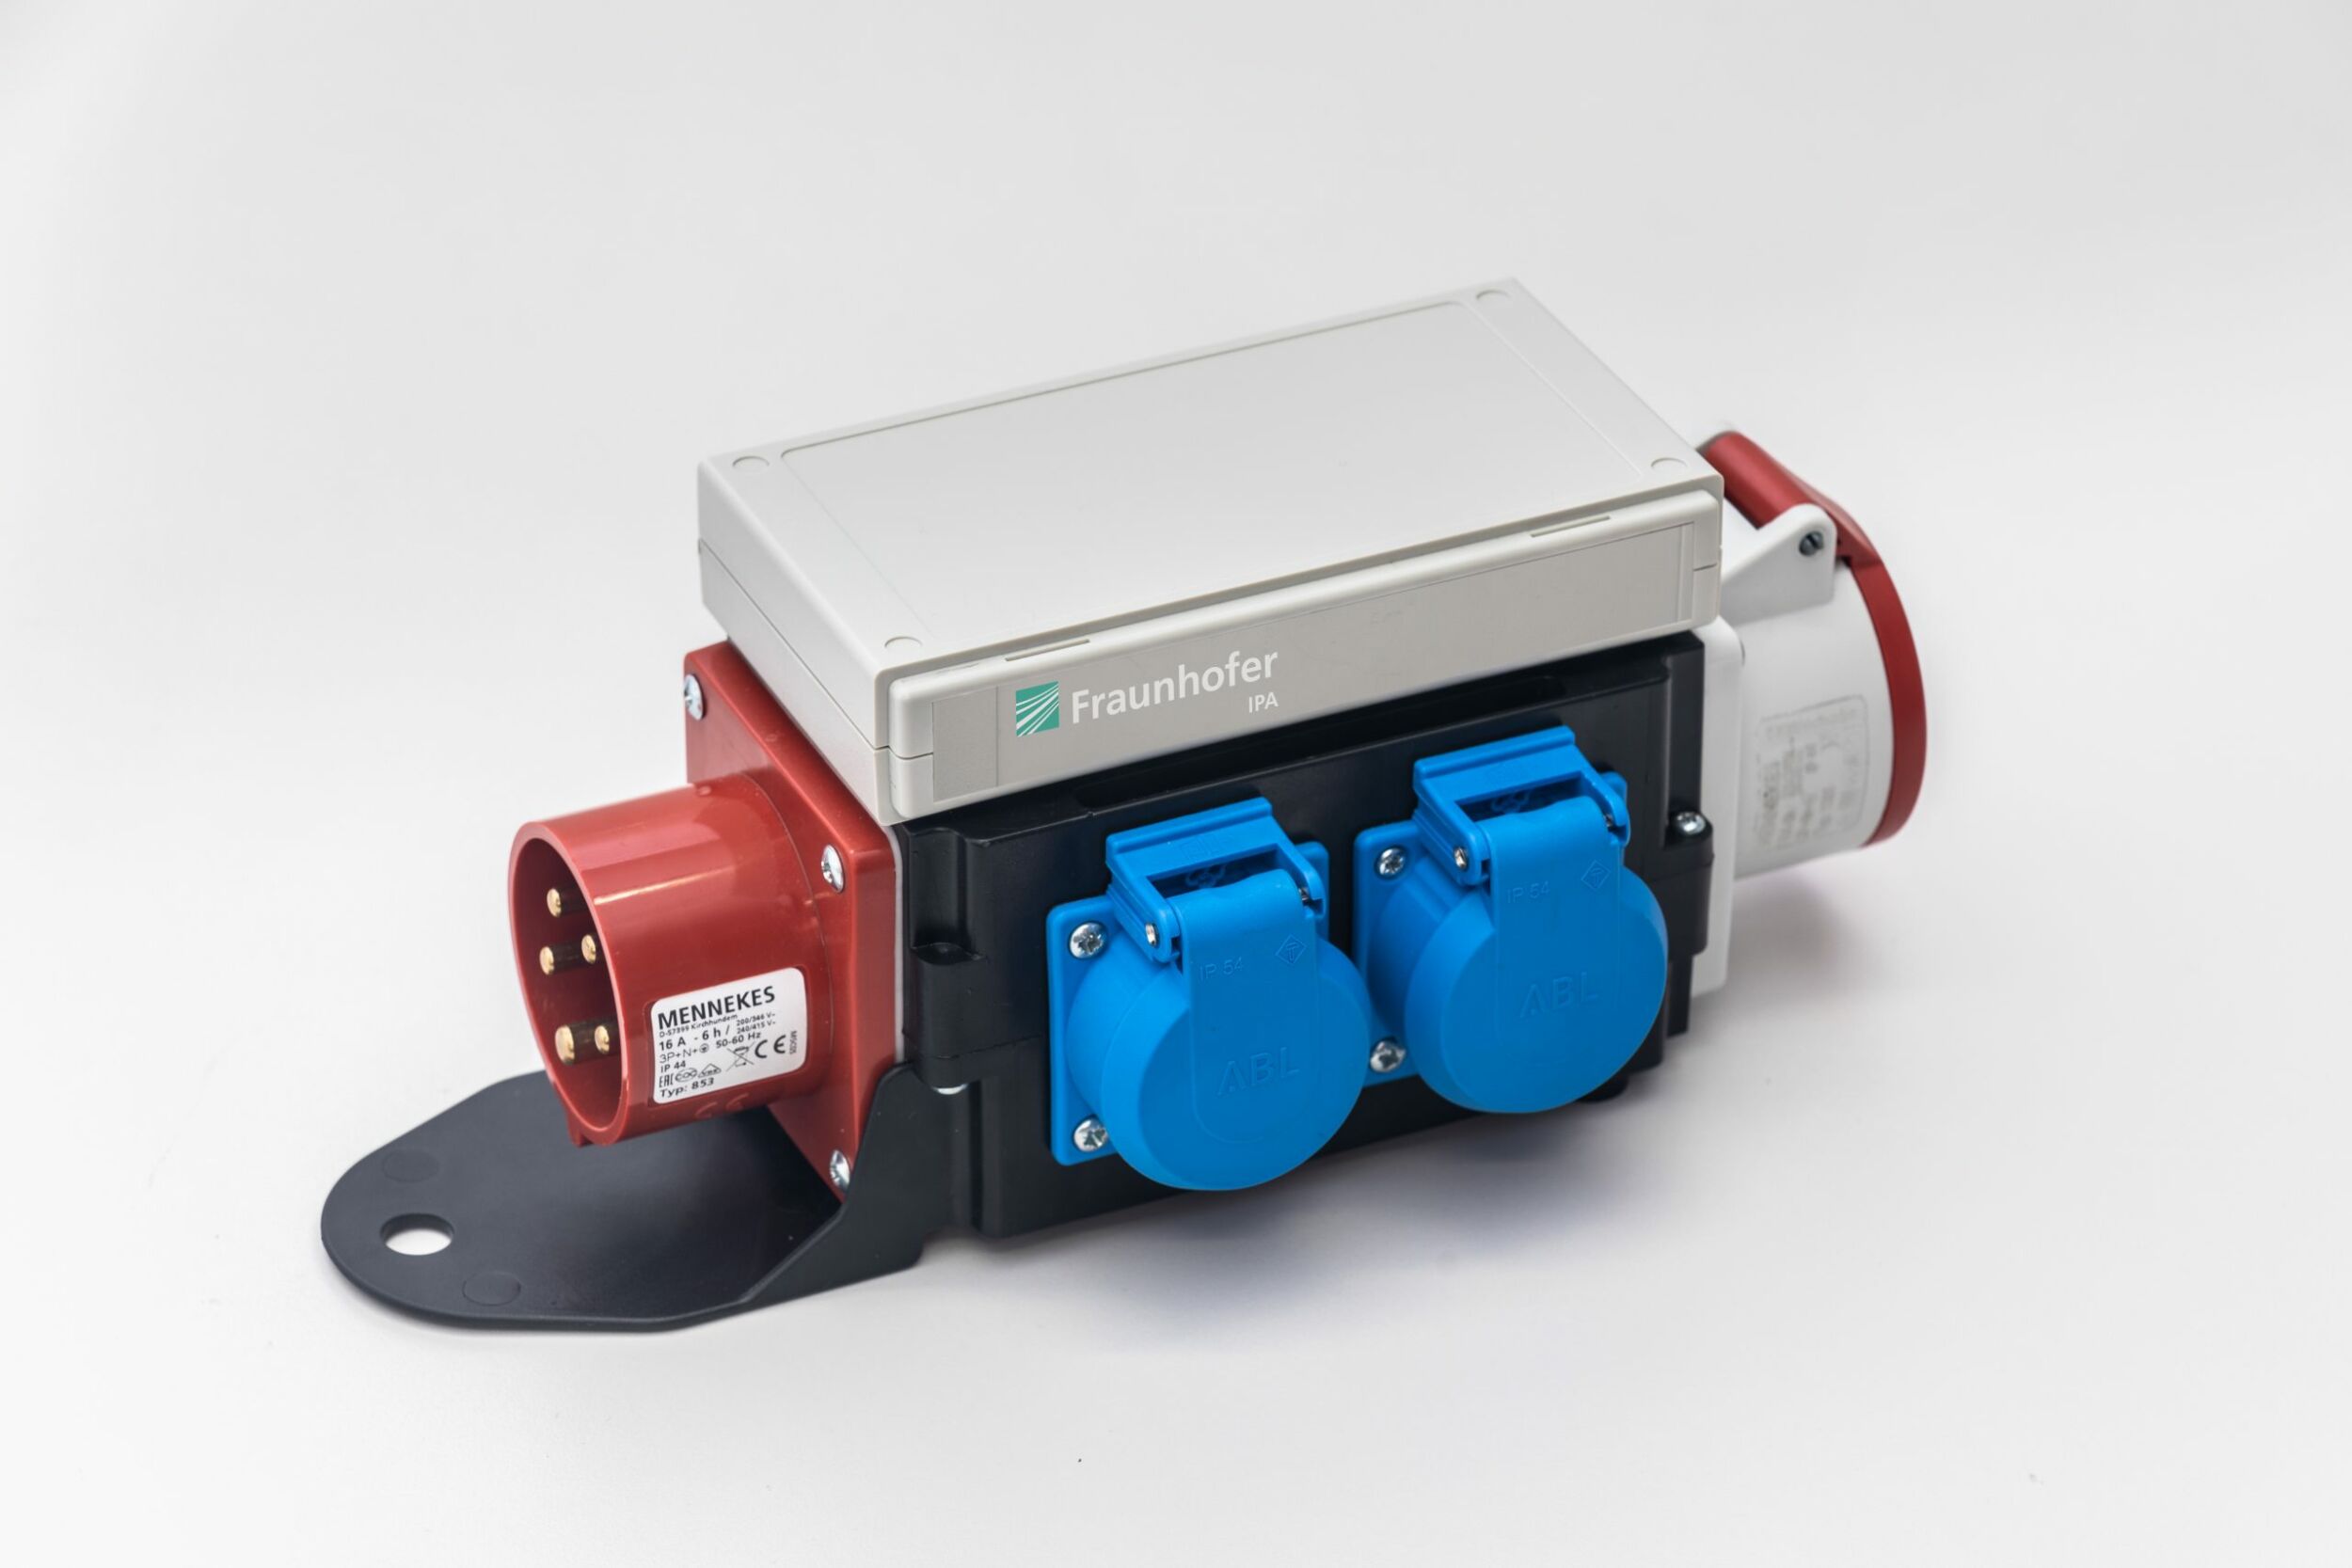
    Ein Forschungsteam vom Fraunhofer-Institut für Produktionstechnik und Automatisierung IPA hat ein Monitoringsystem für den niederschwelligen Einstieg in die digitale Produktion entwickelt. Damit können alten Bestandsmaschinen Daten entlockt werden. IT-Fachkenntnisse und…

    mehr lesen: Datenerfassung über die Stromzufuhr

  • Schutz von Industrieunternehmen

    Schutz von Industrieunternehmen

    Industrielle Netzwerke sind äußerst unterschiedlich. Entsprechend benötigen Unternehmen effektive Cybersicherheitslösungen, die sich auf die individuellen Anforderungen abstimmen lassen und sich mit ihren Zielen weiterentwickeln können, ohne ihre Infrastruktur oder ihr…
    mehr lesen: Schutz von Industrieunternehmen

  • Exportbetriebe nicht stärker von der Pandemie betroffen

    Exportbetriebe nicht stärker von der Pandemie betroffen

    Knapp die Hälfte der exportierenden privatwirtschaftlichen Betriebe in Deutschland hat seit Beginn der Pandemie einen Rückgang ihrer Ausfuhren verzeichnet. Dennoch schätzen exportierende Betriebe im Schnitt ihre Geschäftslage nicht stärker negativ…

    mehr lesen: Exportbetriebe nicht stärker von der Pandemie betroffen

  • Cybercrime in Deutschland

    Cybercrime in Deutschland

    Schon seit Jahren ist zu beobachten, dass die Bedrohung durch Cyberkriminelle kontinuierlich zunimmt. Allein im Vorjahr wurden nach Angaben des Bundeskriminalamts (BKA) fast 110.000 Cyberattacken in Deutschland registriert. Das sind…

    mehr lesen: Cybercrime in Deutschland

  • Peter Schmidt wird Chief Revenue Officer bei iPoint

    Peter Schmidt wird Chief Revenue Officer bei iPoint

    Compliance-Software-Pionier Peter Schmidt wird Chief Revenue Officer bei iPoint Auf der neu geschaffenen Position des Chief Revenue Officer soll Peter Schmidt das internationale Geschäft bei iPoint-Systems voranbringen. Der strategischen Neuausrichtung…

    mehr lesen: Peter Schmidt wird Chief Revenue Officer bei iPoint

  • IT-Dienstleister steigern Umsatz

    IT-Dienstleister steigern Umsatz

    Das Marktforschungsunternehmen Lünendonk & Hossenfelder hat im Rahmen der Studie ’Der Markt für IT-Beratung und IT-Services in Deutschland’ 83 IT-Dienstleister in Deutschland analysiert. Demnach konnten 65 Prozent von ihnen ihren…

    mehr lesen: IT-Dienstleister steigern Umsatz

  • Neuer Bedrohungsakteur PuzzleMaker

    Neuer Bedrohungsakteur PuzzleMaker

    Bereits im April entdeckten Kaspersky-Experten eine Reihe extrem zielgerichteter Cyberattacken gegen mehrere Unternehmen, die zuvor unentdeckte Google-Chrome- und Microsoft-Windows-Zero-Day-Exploits nutzten.

    mehr lesen: Neuer Bedrohungsakteur PuzzleMaker

  • Dan Smoot wird CEO bei Riverbed

    Dan Smoot wird CEO bei Riverbed

    Riverbed ernennt Dan Smoot zum President und CEO und will damit die nächste Wachstumsphase vorantreiben.

    mehr lesen: Dan Smoot wird CEO bei Riverbed

  • Fachkräftemangel im Maschinenbau verschärft sich wieder

    Fachkräftemangel im Maschinenbau verschärft sich wieder

    Im Maschinen- und Anlagenbau gewinnt der konjunkturelle Aufschwung deutlich an Fahrt. Doch nun rücken wieder zunehmend Fachkräfteengpässe in den Fokus der Unternehmen. Laut einer aktuellen Umfrage des VDMA unter rund…

    mehr lesen: Fachkräftemangel im Maschinenbau verschärft sich wieder

  • T-Systems CTO steht Board of Directors der Gaia-X Association vor

    T-Systems CTO steht Board of Directors der Gaia-X Association vor

    Maximilian Ahrens, CTO von T-Systems, wurde zum Vorsitzenden des Board of Directors der Gaia-X-Initiative gewählt.

    mehr lesen: T-Systems CTO steht Board of Directors der Gaia-X Association vor