Schatten-KI: Risiken erkennen, Vertrauen sichern

1 1
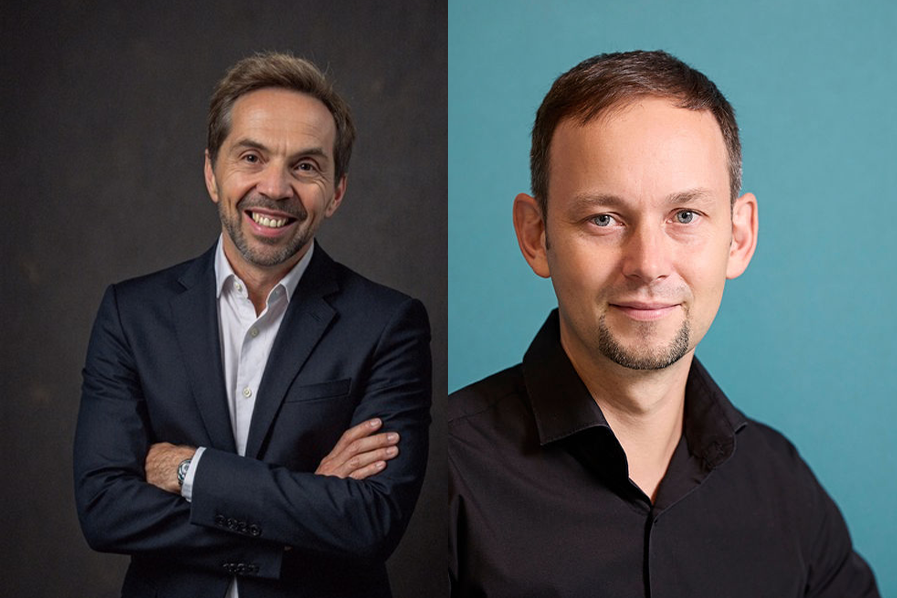
Bild: Open Systems

Mit der zunehmenden Verbreitung von künstlicher Intelligenz nimmt auch der unkontrollierte Einsatz dieser Technologie in Unternehmen zu. In seinem Kommentar erklärt Markus Ehrenmann, CTO bei Open Systems, wie diesem Problem der Schatten-KI entgegengewirkt werden kann:

Wer glaubt, dass das KI-Zeitalter nur positive Überraschungen parat hat, irrt. Denn der unkontrollierte Einsatz von KI-Tools außerhalb formeller Governance-Strukturen, die sogenannte Schatten-KI, verbreitet sich sogar noch schneller als das seinerzeit bei der Schatten-IT der Fall war. Kein Wunder, denn moderne KI ist leistungsstark, benutzerfreundlich und nahezu überall verfügbar. Ob als browserbasierter Chatbot oder nativ in alltägliche Produktivsoftware implementiert, geben KI-Funktionen Empfehlungen ab – beispielsweise für die Netzwerkkonfiguration – oder schreiben den Quelltext für IaC (Infrastructure as Code)-Systeme gleich selbst. Doch geprüft und hinterfragt werden die Ergebnisse viel zu selten. Dadurch sind die digitalen Assistenten bzw. das Wirken der KI für Cybersecurity- und Compliance-Teams in vielen Fällen komplett unsichtbar. Auch welche Daten User der Schatten-KI gewollt oder unbewusst zur Verfügung stellen, ist kaum nachvollziehbar. Ohne klares Management können über diese Tools sensible Daten nicht nur an die KI-Anbieter selbst, sondern auch an unbefugte Dritte gelangen. So unterläuft KI regulatorische Vorgaben und untergraben das Vertrauen in Unternehmenssysteme.

Bewussten Umgang mit KI fördern

Ein pauschales Verbot von KI ist sicherlich keine Option. Dafür ist sie zu hilfreich und ein zu wichtiger Faktor im Wettbewerb. Vielmehr sollten Unternehmen den bewussten und sicheren Umgang mit KI fördern. Dazu gehört, Mitarbeitende mit den richtigen Werkzeugen und dem notwendigen Wissen auszustatten und den Einsatz von künstlicher Intelligenz durchdacht zu steuern. Es bedarf daher gradueller Richtlinien, die berücksichtigen, wie von Mitarbeitenden auf KI-Funktionalität zugegriffen wird – also online und browserbasiert, in lokale Software eingebettet oder über ein eigenständig für das Unternehmen entwickelte System. Auch wo und von wem Daten verarbeitet und gespeichert werden, muss transparent sein und sich in den Richtlinien widerspiegeln. Unternehmen müssen zudem festlegen, ob und welcher Input an LLMs gesendet werden darf. Und auch die Policy muss abbilden, ob eine Prüfung im Hinblick auf Compliance und vertragliche Rahmenbedingungen erfolgt ist. Auf Basis dieser Kriterien können Unternehmen klare Nutzungsgrenzen definieren – von vertrauenswürdigen und geprüften KI-Systemen bis hin zu risikoanfälligen Tools, die Mitarbeitende nur sehr eingeschränkt nutzen dürfen.

Auch technisch absichern

Neben einer klaren Governance dürfen auch technische Schutzmaßnahmen nicht vernachlässigt werden. Unternehmen sollten eigene, freigegebene KI-Tools bereitstellen, die sicher sind und eine kontrollierte Datenverarbeitung ermöglichen. Zusätzlich sollten Sicherheitssysteme wie CASB (Cloud Access Security Broker), SWG (Secure Web Gateway) und DLP (Data Loss Prevention) eingesetzt werden, um zu erkennen und zu verhindern, dass Mitarbeitende unerlaubte oder nicht freigegebene KI-Dienste nutzen. Schließlich ist es empfehlenswert, sensible Daten bereits vor der Verarbeitung durch KI-Systeme technisch zu schützen – etwa durch Maskierung, Anonymisierung oder andere Formen der Datenvorverarbeitung, um unbeabsichtigte Datenabflüsse zu vermeiden.

Wichtig ist, dass es bei all diesen Erwägungen nicht um übermäßige Bürokratie und Restriktionen geht, sondern darum, Innovation skalierbar und sicher zu gestalten. In diesem Zusammenhang ist der Faktor Mensch unverzichtbar und kritische Prozesse müssen weiterhin in menschlicher Verantwortung bleiben – unterstützt von, aber nicht ersetzt durch KI. Dieser Human-in-the-Loop-Ansatz gewährleistet Verantwortlichkeit, reduziert Risiken und schafft langfristiges Vertrauen. KI wird die Zukunft von Unternehmen prägen. Aber ob sie dabei Systeme stärkt oder schwächt, hängt davon ab, wie bewusst und verantwortungsvoll sie heute eingesetzt wird.
  • Kleinserienproduktion für die Elektromobilität

    Kleinserienproduktion für die Elektromobilität

    Im Forschungsprojekt ‘ProeK‘ haben die Projektpartner untersucht, wie sich die Produktion von Kleinserien bei Elektrofahrzeugen verbessern lässt. Beteiligt waren u.a. Elektrofahrzeughersteller und Forschungspartner wie das WZL der RWTH Aachen.
    mehr lesen: Kleinserienproduktion für die Elektromobilität

  • Erwartungen an Konjunktur im Juni steigen

    Erwartungen an Konjunktur im Juni steigen

    Insgesamt steigen die Erwartungen an die Konjunktur für den Monat Juni 2020, haben die Volkswirte beim ZEW ermittelt. Viele exportorientierte wie der Maschinen- und Fahrzeugbau teilen diese positive Einschätzung noch…

    mehr lesen: Erwartungen an Konjunktur im Juni steigen

  • PSI übernimmt Prognosesoftwareanbieter Prognos Energy

    PSI übernimmt Prognosesoftwareanbieter Prognos Energy

    Der Softwareanbieter PSI hat Prognos Energy übernommen. Das Unternehmen aus Potsdam ist auf Einspeisungsprognosen aus erneuerbaren Energien spezialisiert.

    mehr lesen: PSI übernimmt Prognosesoftwareanbieter Prognos Energy

  • Maschinenbau will trotz Corona weiter ausbilden

    Maschinenbau will trotz Corona weiter ausbilden

    Laut einer aktuellen Umfrage des VDMA unter 600 Mitgliedsfirmen gehen 68 Prozent davon aus, dass sie künftig genauso viele gewerblich-technische Ausbildungsplätze anbieten können, wie vor der Corona-Pandemie.

    mehr lesen: Maschinenbau will trotz Corona weiter ausbilden

  • Industrie 4.0 im Maschinenbau im Trend

    Industrie 4.0 im Maschinenbau im Trend

    Im Rahmen der Marktstudie ‚Industrielle Kommunikation/Industrie 4.0 2020‘ gaben im Januar/Februar 2020 mehr als 300 Maschinenbauunternehmen Auskunft über das Einsatzverhalten und über zukünftige Entwicklungen in den Bereichen Kommunikationstechnologien und Industrie…

    mehr lesen: Industrie 4.0 im Maschinenbau im Trend

  • Cyberattacken oft zu spät entdeckt

    Cyberattacken oft zu spät entdeckt

    Mangelnde Reaktionsgeschwindigkeit ist für den Mittelstand die größte Herausforderung bei Cyberangriffen. Dabei stehen laut einer Studie von Deloitte Mitarbeiter bei der Abwehr von Risiken im Brennpunkt. Phishing-Mails, Betrugs-Websites und Erpressungssoftware…

    mehr lesen: Cyberattacken oft zu spät entdeckt

  • KI ist wichtig, die Umsetzung läuft noch schleppend

    KI ist wichtig, die Umsetzung läuft noch schleppend

    Die Unternehmen sprechen der künstlichen Intelligenz eine herausragende Bedeutung zu, tun sich aber schwer damit, die Technologie praktisch einzusetzen. Dies geht aus einer branchenübergreifenden Umfrage des Digitalverbands Bitkom unter 603…

    mehr lesen: KI ist wichtig, die Umsetzung läuft noch schleppend

  • Hilpert vertreibt Critical Manufacturing-MES in der Schweiz

    Hilpert vertreibt Critical Manufacturing-MES in der Schweiz

    Das MES von Critical Manufacturing können Schweizer Unternehmen künftig auch von Hilpert Electronic beziehen. Der Spezialist für Applikationen rund um die Mikroelektronikfertigung ist neuer Vertriebspartner des weltweit agierenden MES-Herstellers mit…

    mehr lesen: Hilpert vertreibt Critical Manufacturing-MES in der Schweiz

  • Algorithmen automatisiert trainieren

    Algorithmen automatisiert trainieren

    Durch künstliche Intelligenz (KI) können Maschinen Objekte erkennen. Dafür werden Algorithmen mit Bilddaten manuell trainiert. Das am Karlsruher Institut für Technologie (KIT) entstandene Start-up Kimoknow hat eine Technologie entwickelt, um…

    mehr lesen: Algorithmen automatisiert trainieren

  • Übungen als Schutz vor Cyberrisiken?

    Übungen als Schutz vor Cyberrisiken?

    Immer mehr IT-Abteilungen vertrauen auf Penetrationstests oder Bug-Bounty-Programme und simulieren Cyberattacken, um ihre Mitarbeiter zu sensibilisieren. Grund dafür ist der explosionsartige Anstieg von Cyberbedrohungen. 

    mehr lesen: Übungen als Schutz vor Cyberrisiken?

  • Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow, Direktor DPI (Deep Packet Inspection) beim Rohde & Schwarz Tochterunternehmen Ipoque, wurde während der Mitgliederversammlung am 18. Mai 2020 in den Vorstand des Branchennetzwerks Cluster IT Mitteldeutschland e.V.…

    mehr lesen: Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

  • Netzwerk-Firewall für interne Segmentierung

    Netzwerk-Firewall für interne Segmentierung

    Fortinet stellt mit der FortiGate 4200F eine leistungsstarke Netzwerk-Firewall vor. Diese basiert auf dem NP7, dem von Fortinet entwickelten Netzwerkprozessor der siebten Generation. Indem sie Networking mit Security verbindet, ermöglicht…

    mehr lesen: Netzwerk-Firewall für interne Segmentierung