Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

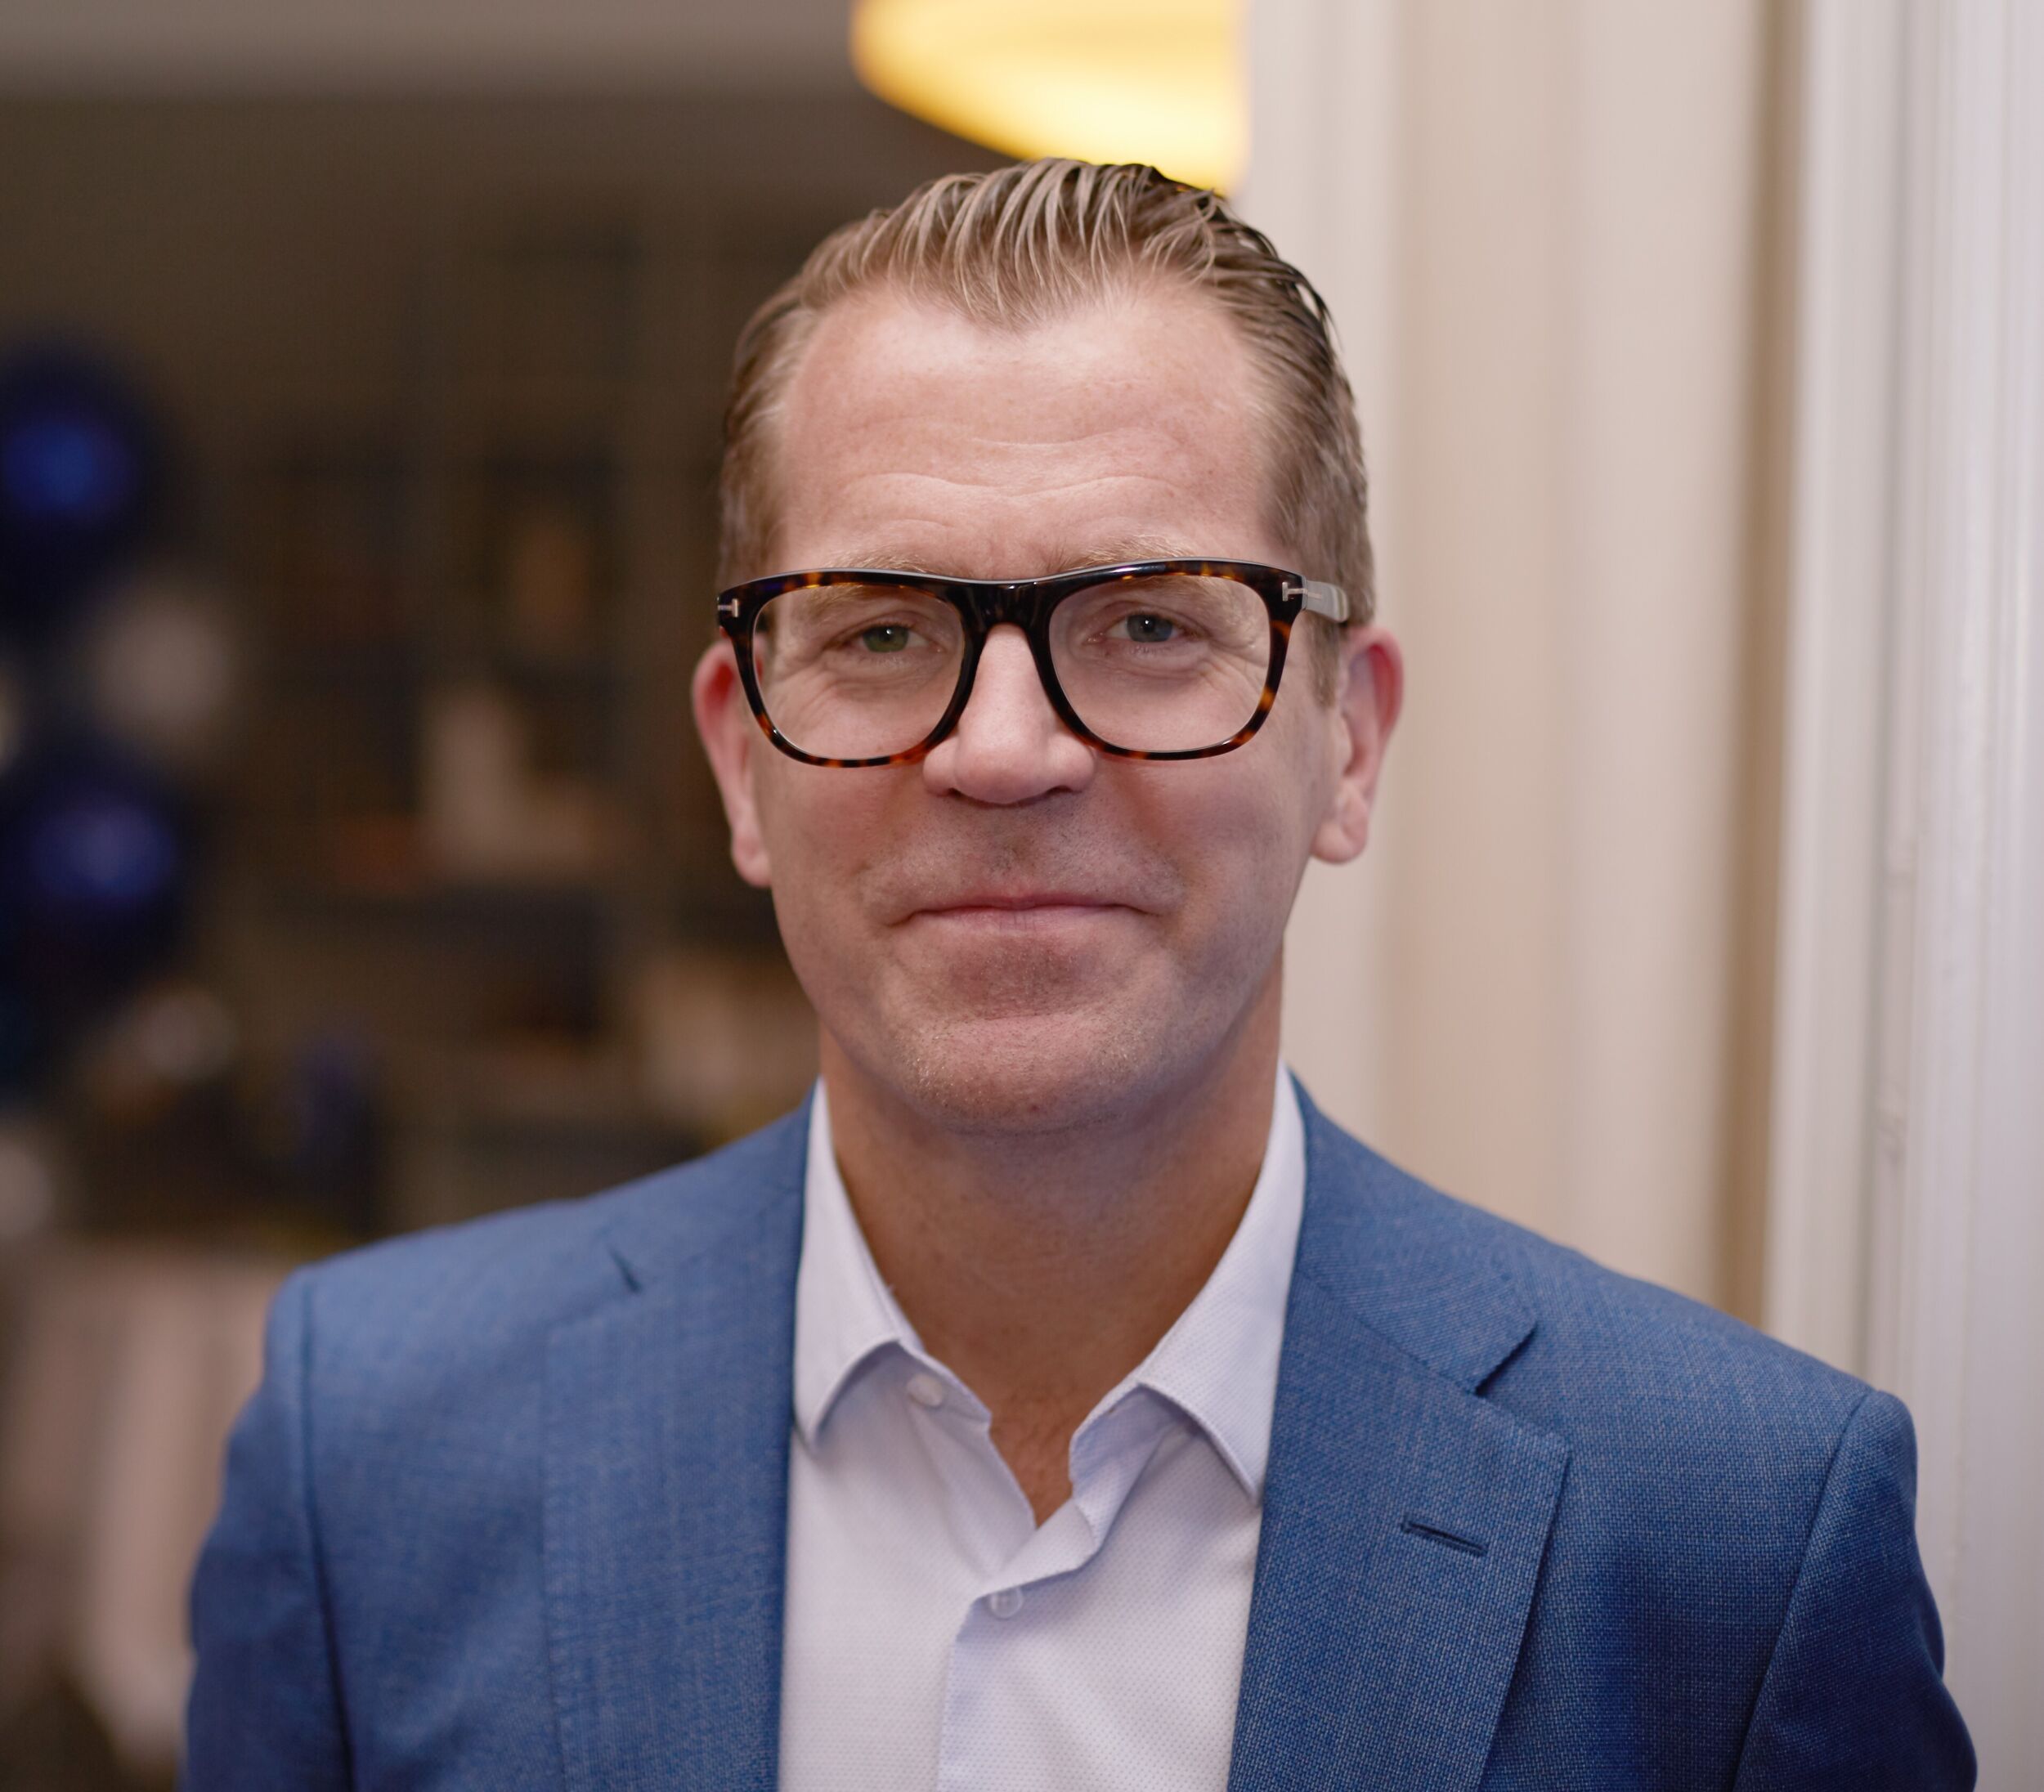
Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Cyber Security for Critical Infrastructures

    Cyber Security for Critical Infrastructures

    Die zunehmende Digitalisierung von Unternehmen und die damit einhergehende Vernetzung praktisch aller Gebiete schaffen ein enormes wirtschaftliches Potenzial. Gleichzeitig entstehen durch die zunehmende Vernetzung aber auch neue Gefahren und Cyberangriffe…

    mehr lesen: Cyber Security for Critical Infrastructures

  • Operational Technology im Fokus von Cyberattacken

    Operational Technology im Fokus von Cyberattacken

    In einer weltweiten Studie haben TÜV Rheinland und das Marktforschungsinstitut Ponemon untersucht, wie es um die Cybersicherheit von Industrieanlagen bestellt ist. Demnach ist die Operational Technology besonders gefährdet.

    mehr lesen: Operational Technology im Fokus von Cyberattacken

  • Unternehmen sehen Licht am Ende des Tunnels

    Unternehmen sehen Licht am Ende des Tunnels

    Mit dem stärksten jemals gemessenen Anstieg hat sich der Ifo-Geschäftsklimaindex im Juni im Vergleich zum Vormonat etwas erholt. Er liegt nun bei 86,2 Punkten.

    mehr lesen: Unternehmen sehen Licht am Ende des Tunnels

  • Cloud-Computing bleibt auf Wachstumskurs

    Cloud-Computing bleibt auf Wachstumskurs

    Im vergangenen Jahr haben 76 Prozent der Unternehmen Rechenleistung aus der Cloud in Anspruch genommen. Dies geht aus einer Studie von Bitkom Research im Auftrag von KPMG hervor.

    mehr lesen: Cloud-Computing bleibt auf Wachstumskurs

  • Maschinenbauer zuversichtlich für die Zeit nach Corona

    Maschinenbauer zuversichtlich für die Zeit nach Corona

    Die überwiegende Zahl der Maschinenbauer ist zuversichtlich, mittelfristig auf das nominale Umsatzniveau von 2019 zurückzukehren. So lautet die Kernbotschaft der sechsten VDMA-Blitzumfrage zur Corona-Pandemie, an der 658 Unternehmen teilnahmen.

    mehr lesen: Maschinenbauer zuversichtlich für die Zeit nach Corona

  • Google Cloud tritt der OPC Foundation bei

    Google Cloud tritt der OPC Foundation bei

    Google Cloud wird künftig verstärkt OPC UA nutzen, um Maschinendaten zur Verarbeitung an die eigene Infrastruktur zu übertragen. Dafür tritt die Firma der OPC Foundation als 773. Mitglied bei.

    mehr lesen: Google Cloud tritt der OPC Foundation bei

  • Zukünftig weniger Dienstreisen?

    Zukünftig weniger Dienstreisen?

    Wie aus der aktuellen Ifo-Konjunkturumfrage hervorgeht, will mehr als die Hälfte der deutschen Unternehmen — vor allem aus der Industrie — im Zuge der Coronakrise Geschäftsreisen dauerhaft zurückfahren.

    mehr lesen: Zukünftig weniger Dienstreisen?

  • Besser aus der Krise kommen

    Besser aus der Krise kommen

    Die finanziellen Auswirkungen der Corona-Pandemie sind groß, dennoch birgt die aktuelle Krise auch positives. Laut einer Umfrage des VDI führt die aktuelle Situation dazu, dass sich Unternehmen digitaler und krisenfester…

    mehr lesen: Besser aus der Krise kommen

  • Zukunftssicherheit im deutschen Maschinenbau

    Zukunftssicherheit im deutschen Maschinenbau

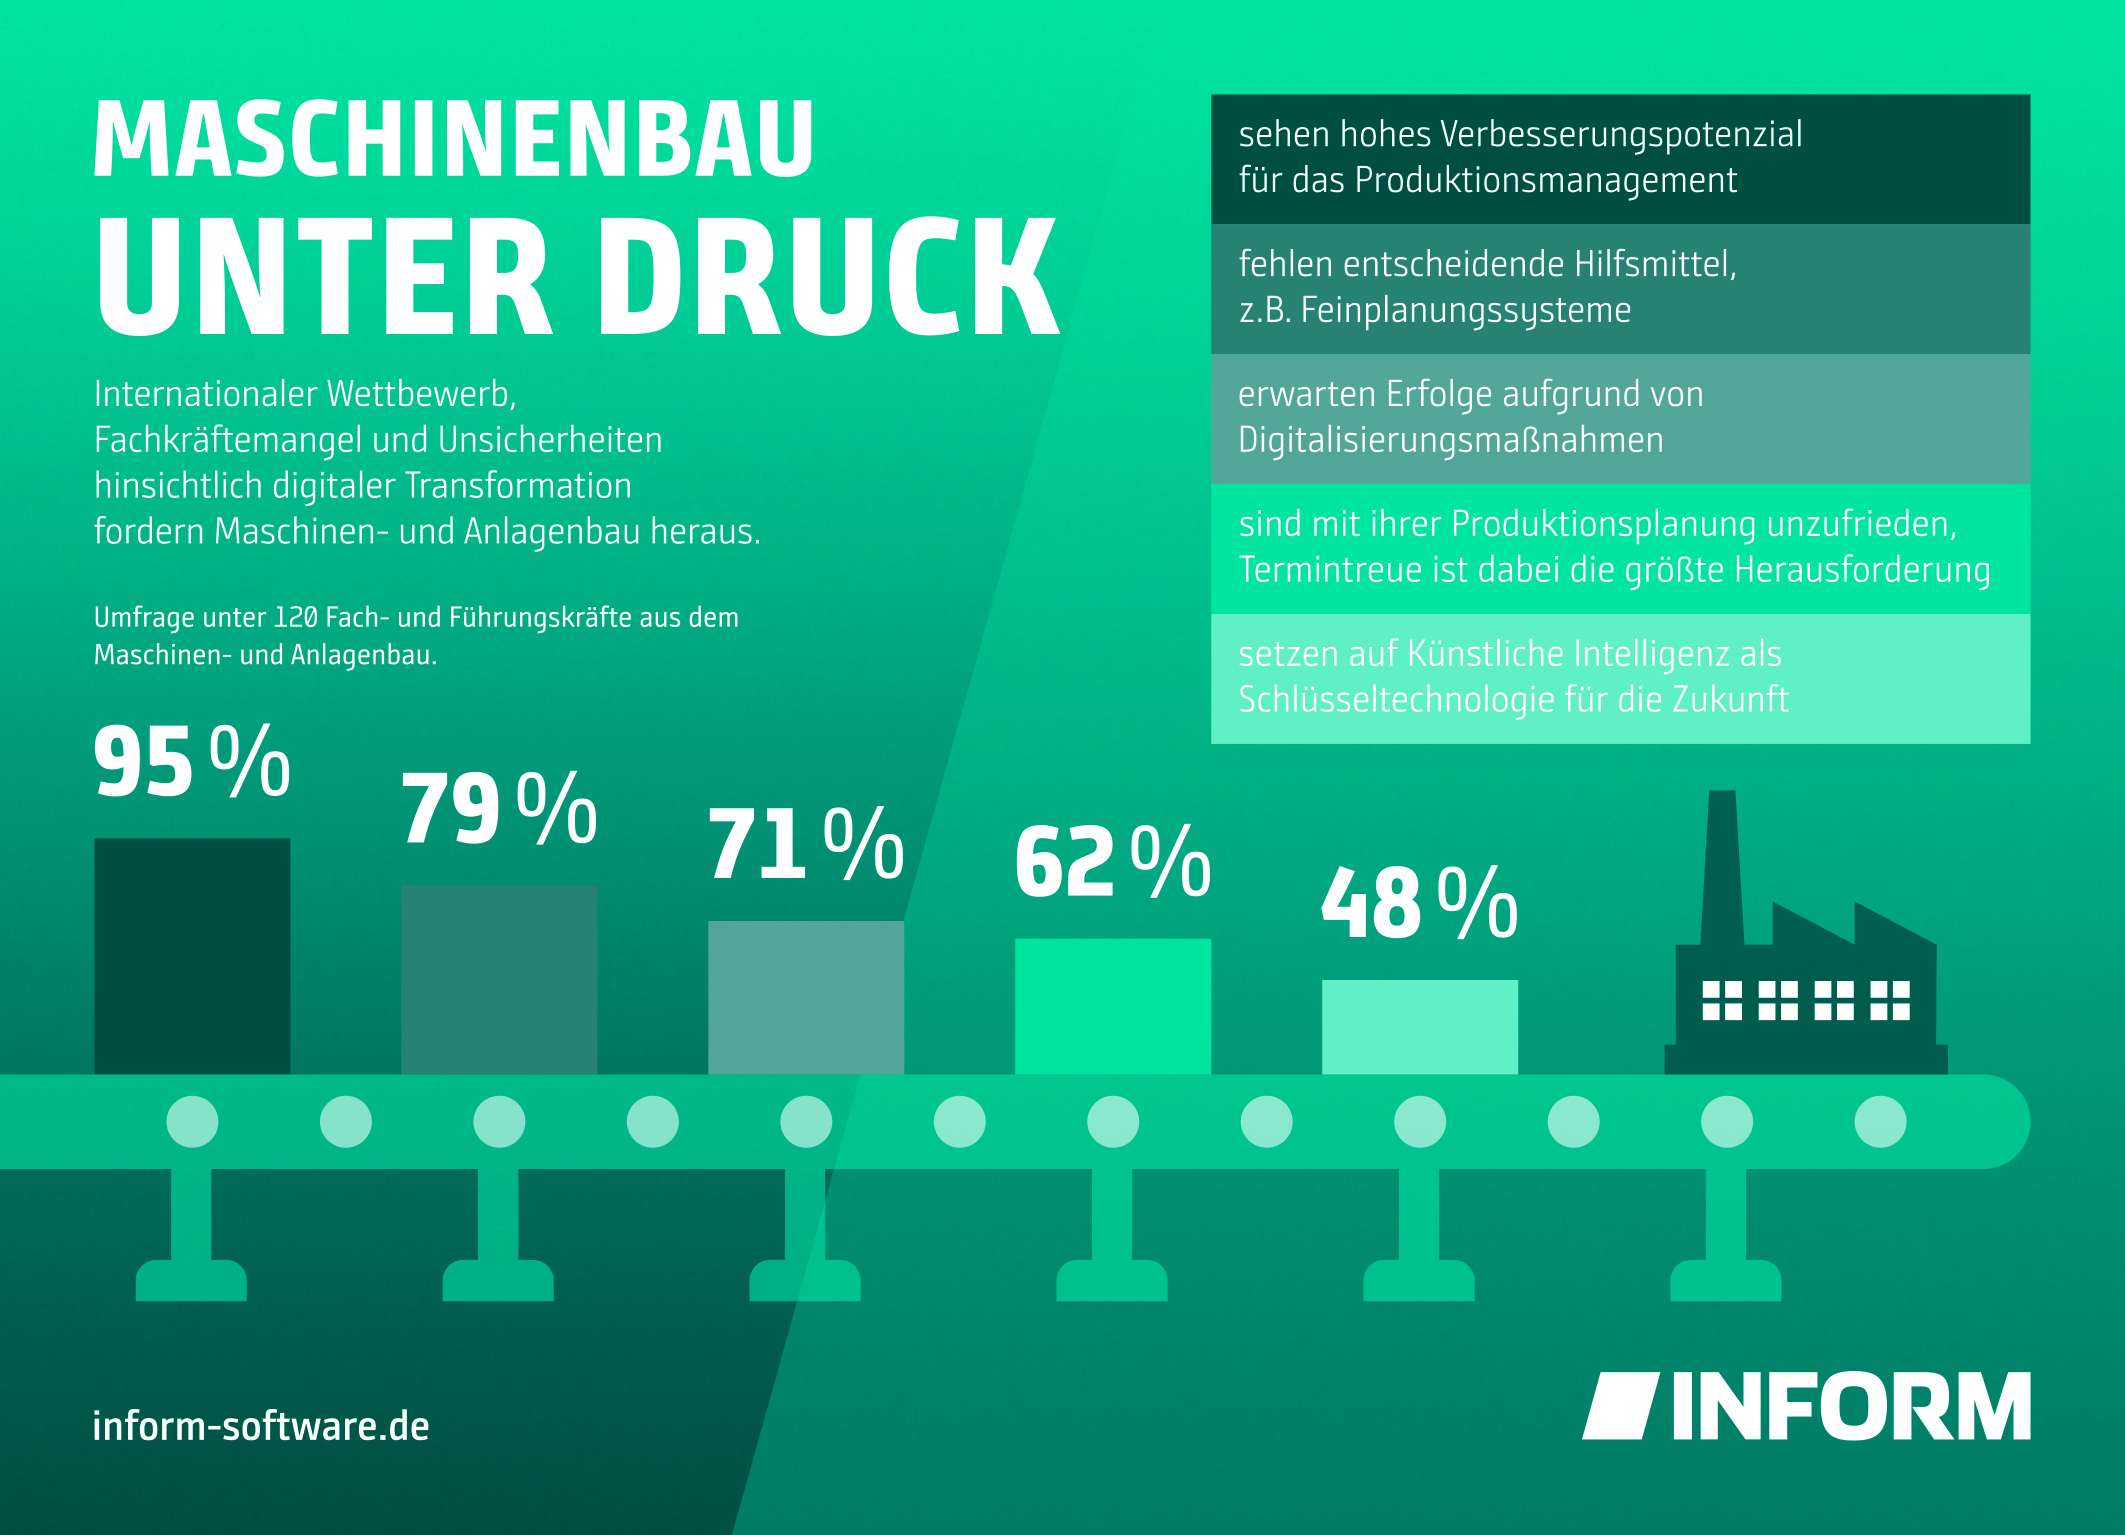
    Die Maschinenbau-Branche leidet unter den Folgen von Covid-19. Doch die Ursachen für die Probleme liegen tiefer. Das zeigt die jüngste Studie von Inform: ‚Trendreport 2020 für den Maschinen- und Anlagenbau:…

    mehr lesen: Zukunftssicherheit im deutschen Maschinenbau

  • BMW und Mercedes-Benz legen Entwicklungskooperation auf Eis

    BMW und Mercedes-Benz legen Entwicklungskooperation auf Eis

    BMW und Mercedes-Benz stoppen ihre Kooperation zur Entwicklung automatisierter Fahrzeuge. Die Entwicklung einer gemeinsamen Technologiebasis wäre zu aufwendig, heißt es in einer gemeinsamen Pressemitteilung. Auch die Konjunktur spiele bei der…

    mehr lesen: BMW und Mercedes-Benz legen Entwicklungskooperation auf Eis

  • Corona bremst Robotik und Automation stärker als erwartet

    Corona bremst Robotik und Automation stärker als erwartet

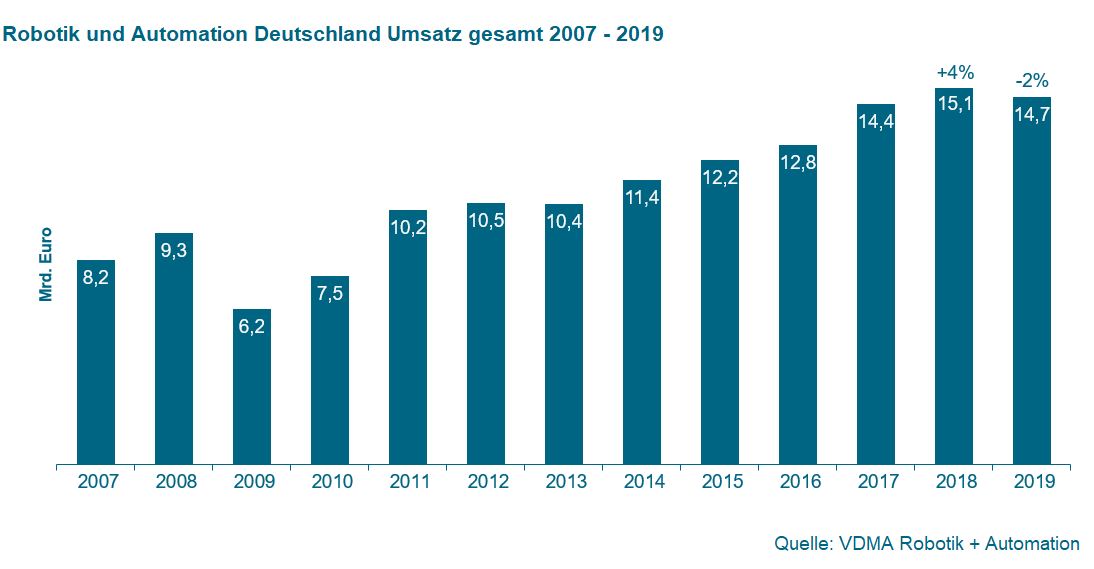
    VDMA Robotik+Automation rechnet für das laufende Jahr mit einem Umsatzrückgang von mindestens 20 Prozent. Vor Ausbruch der Pandemie ging der Verband von einem Rückgang von 10 Prozent aus.

    mehr lesen: Corona bremst Robotik und Automation stärker als erwartet

  • Schmersal-Gruppe nach Cyberangriff wieder handlungsfähig

    Schmersal-Gruppe nach Cyberangriff wieder handlungsfähig

    Der Anruf kam am 20. Mai um 16.45 Uhr: Die Schmersal-Gruppe wurde von offizieller Seite informiert, dass Cyberkriminelle einen gezielten Angriff auf das Firmennetzwerk planen. Nach einer Verifikation des Anrufs…

    mehr lesen: Schmersal-Gruppe nach Cyberangriff wieder handlungsfähig