Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

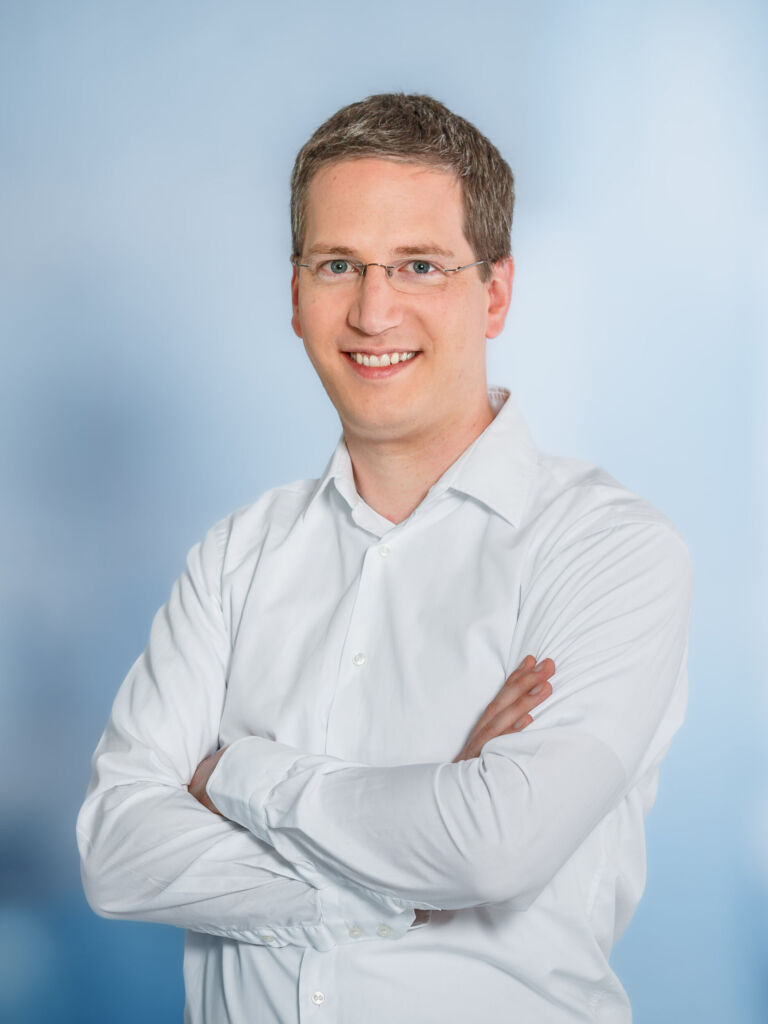
Krebs Martin LCS 9600 hoch highres
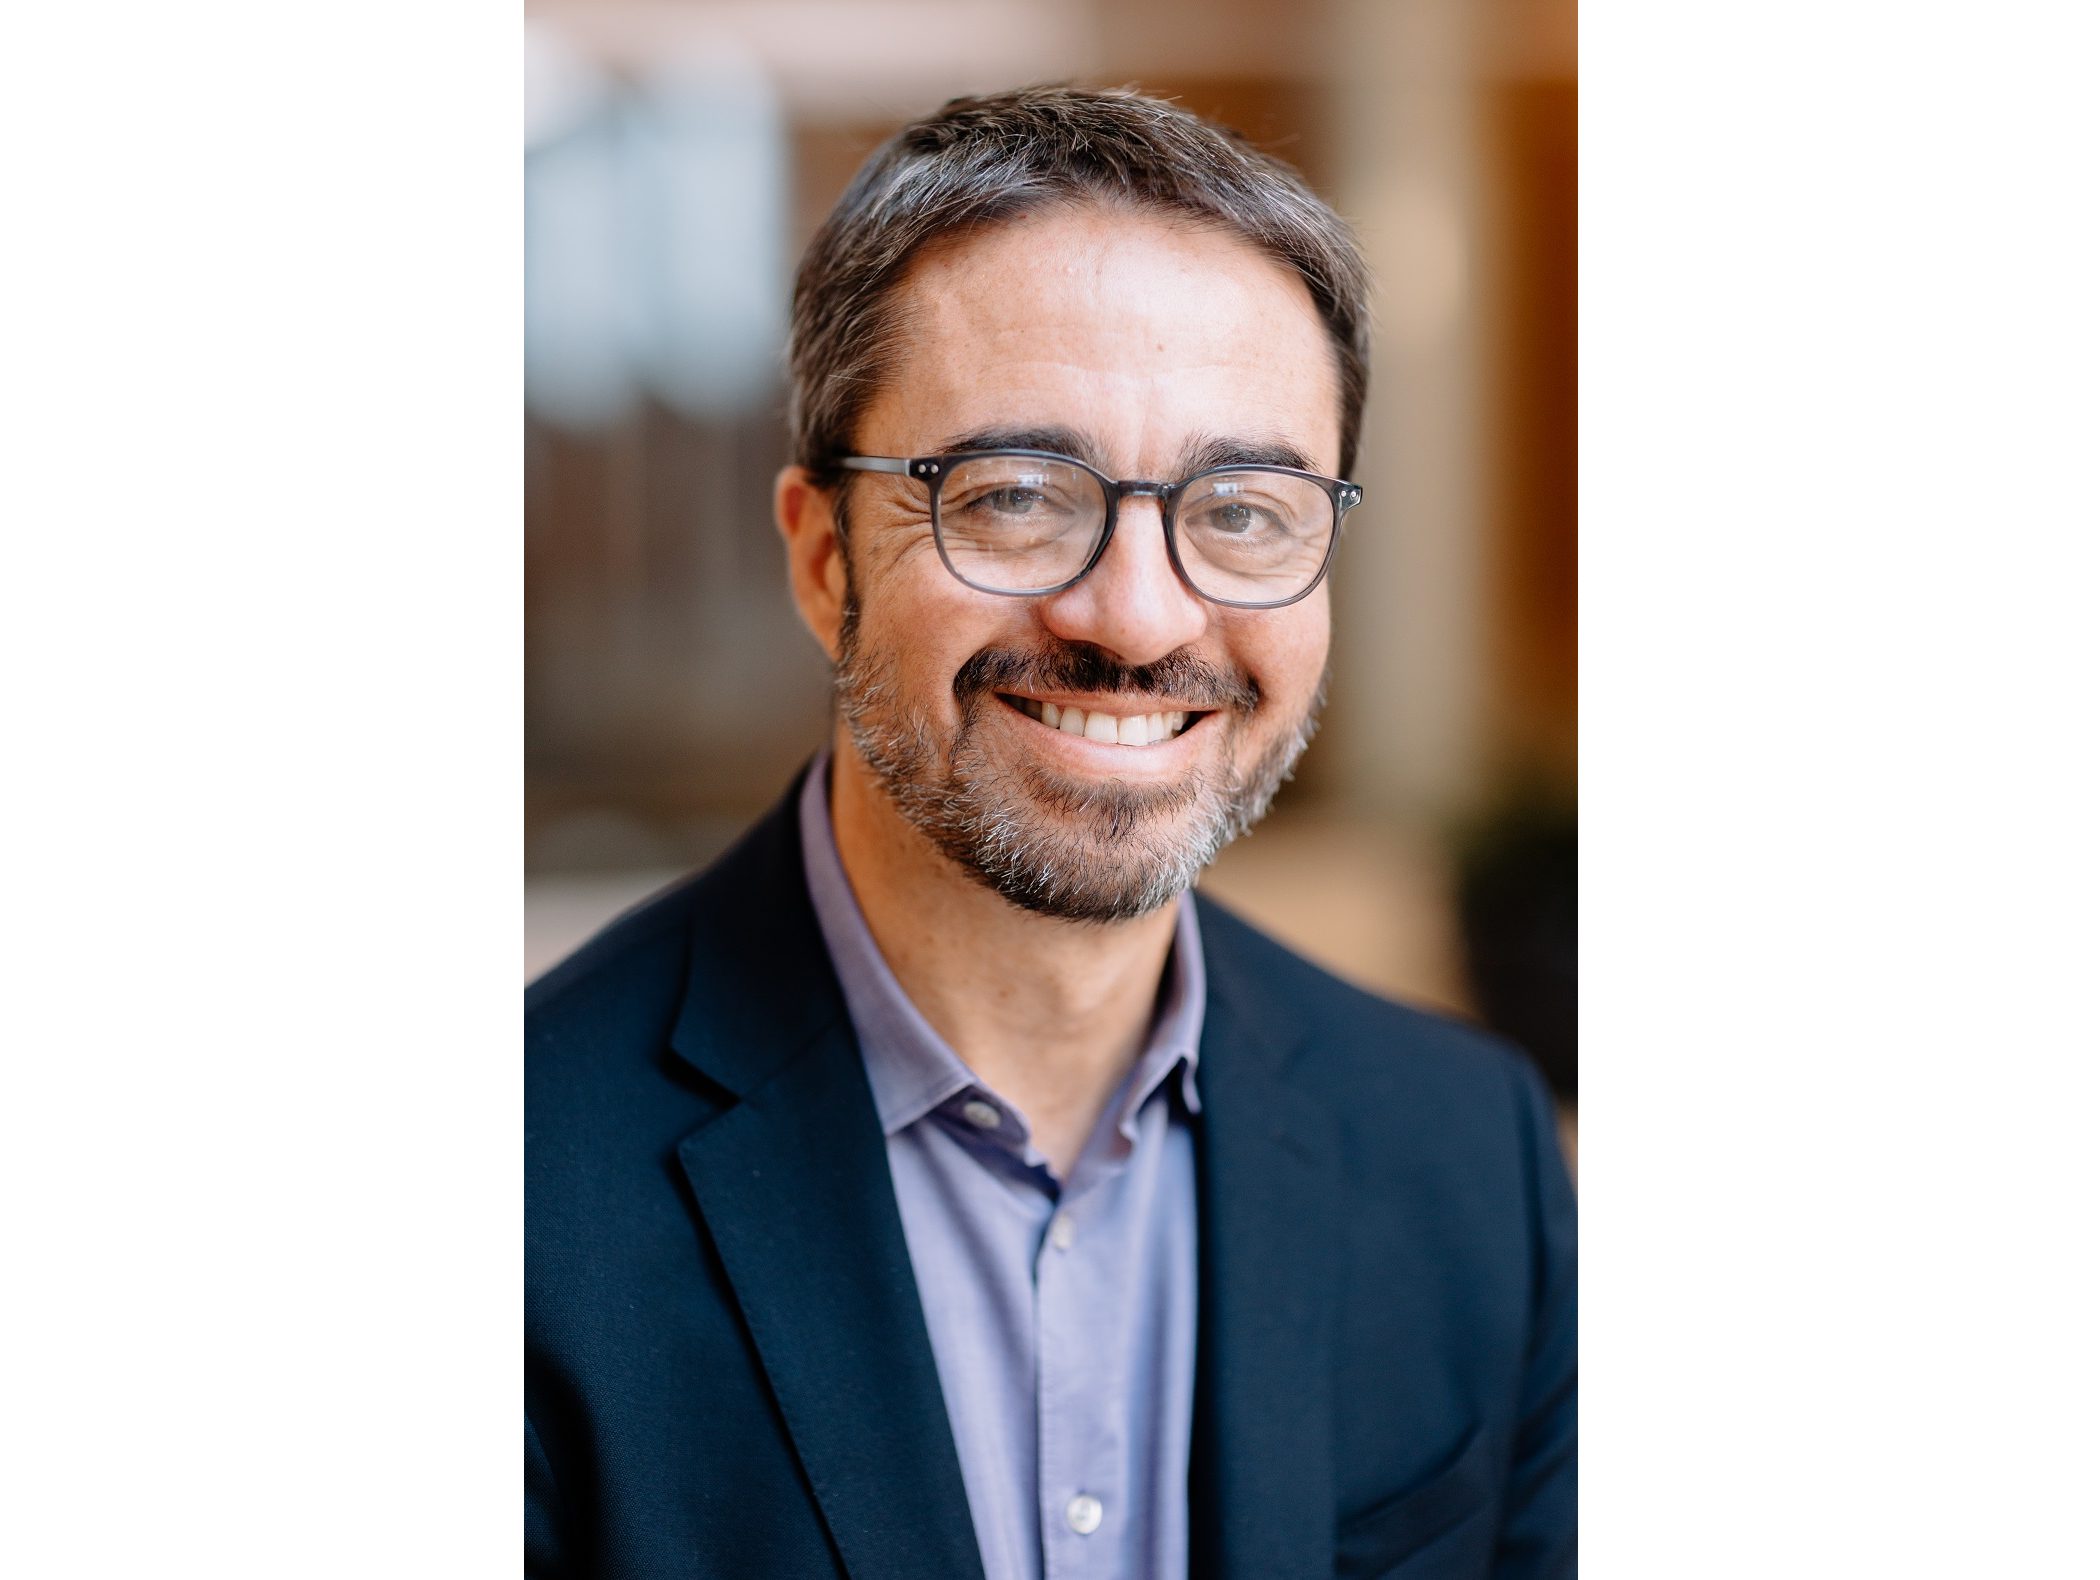
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Welt-Elektromarkt erholt sich 2021 deutlich

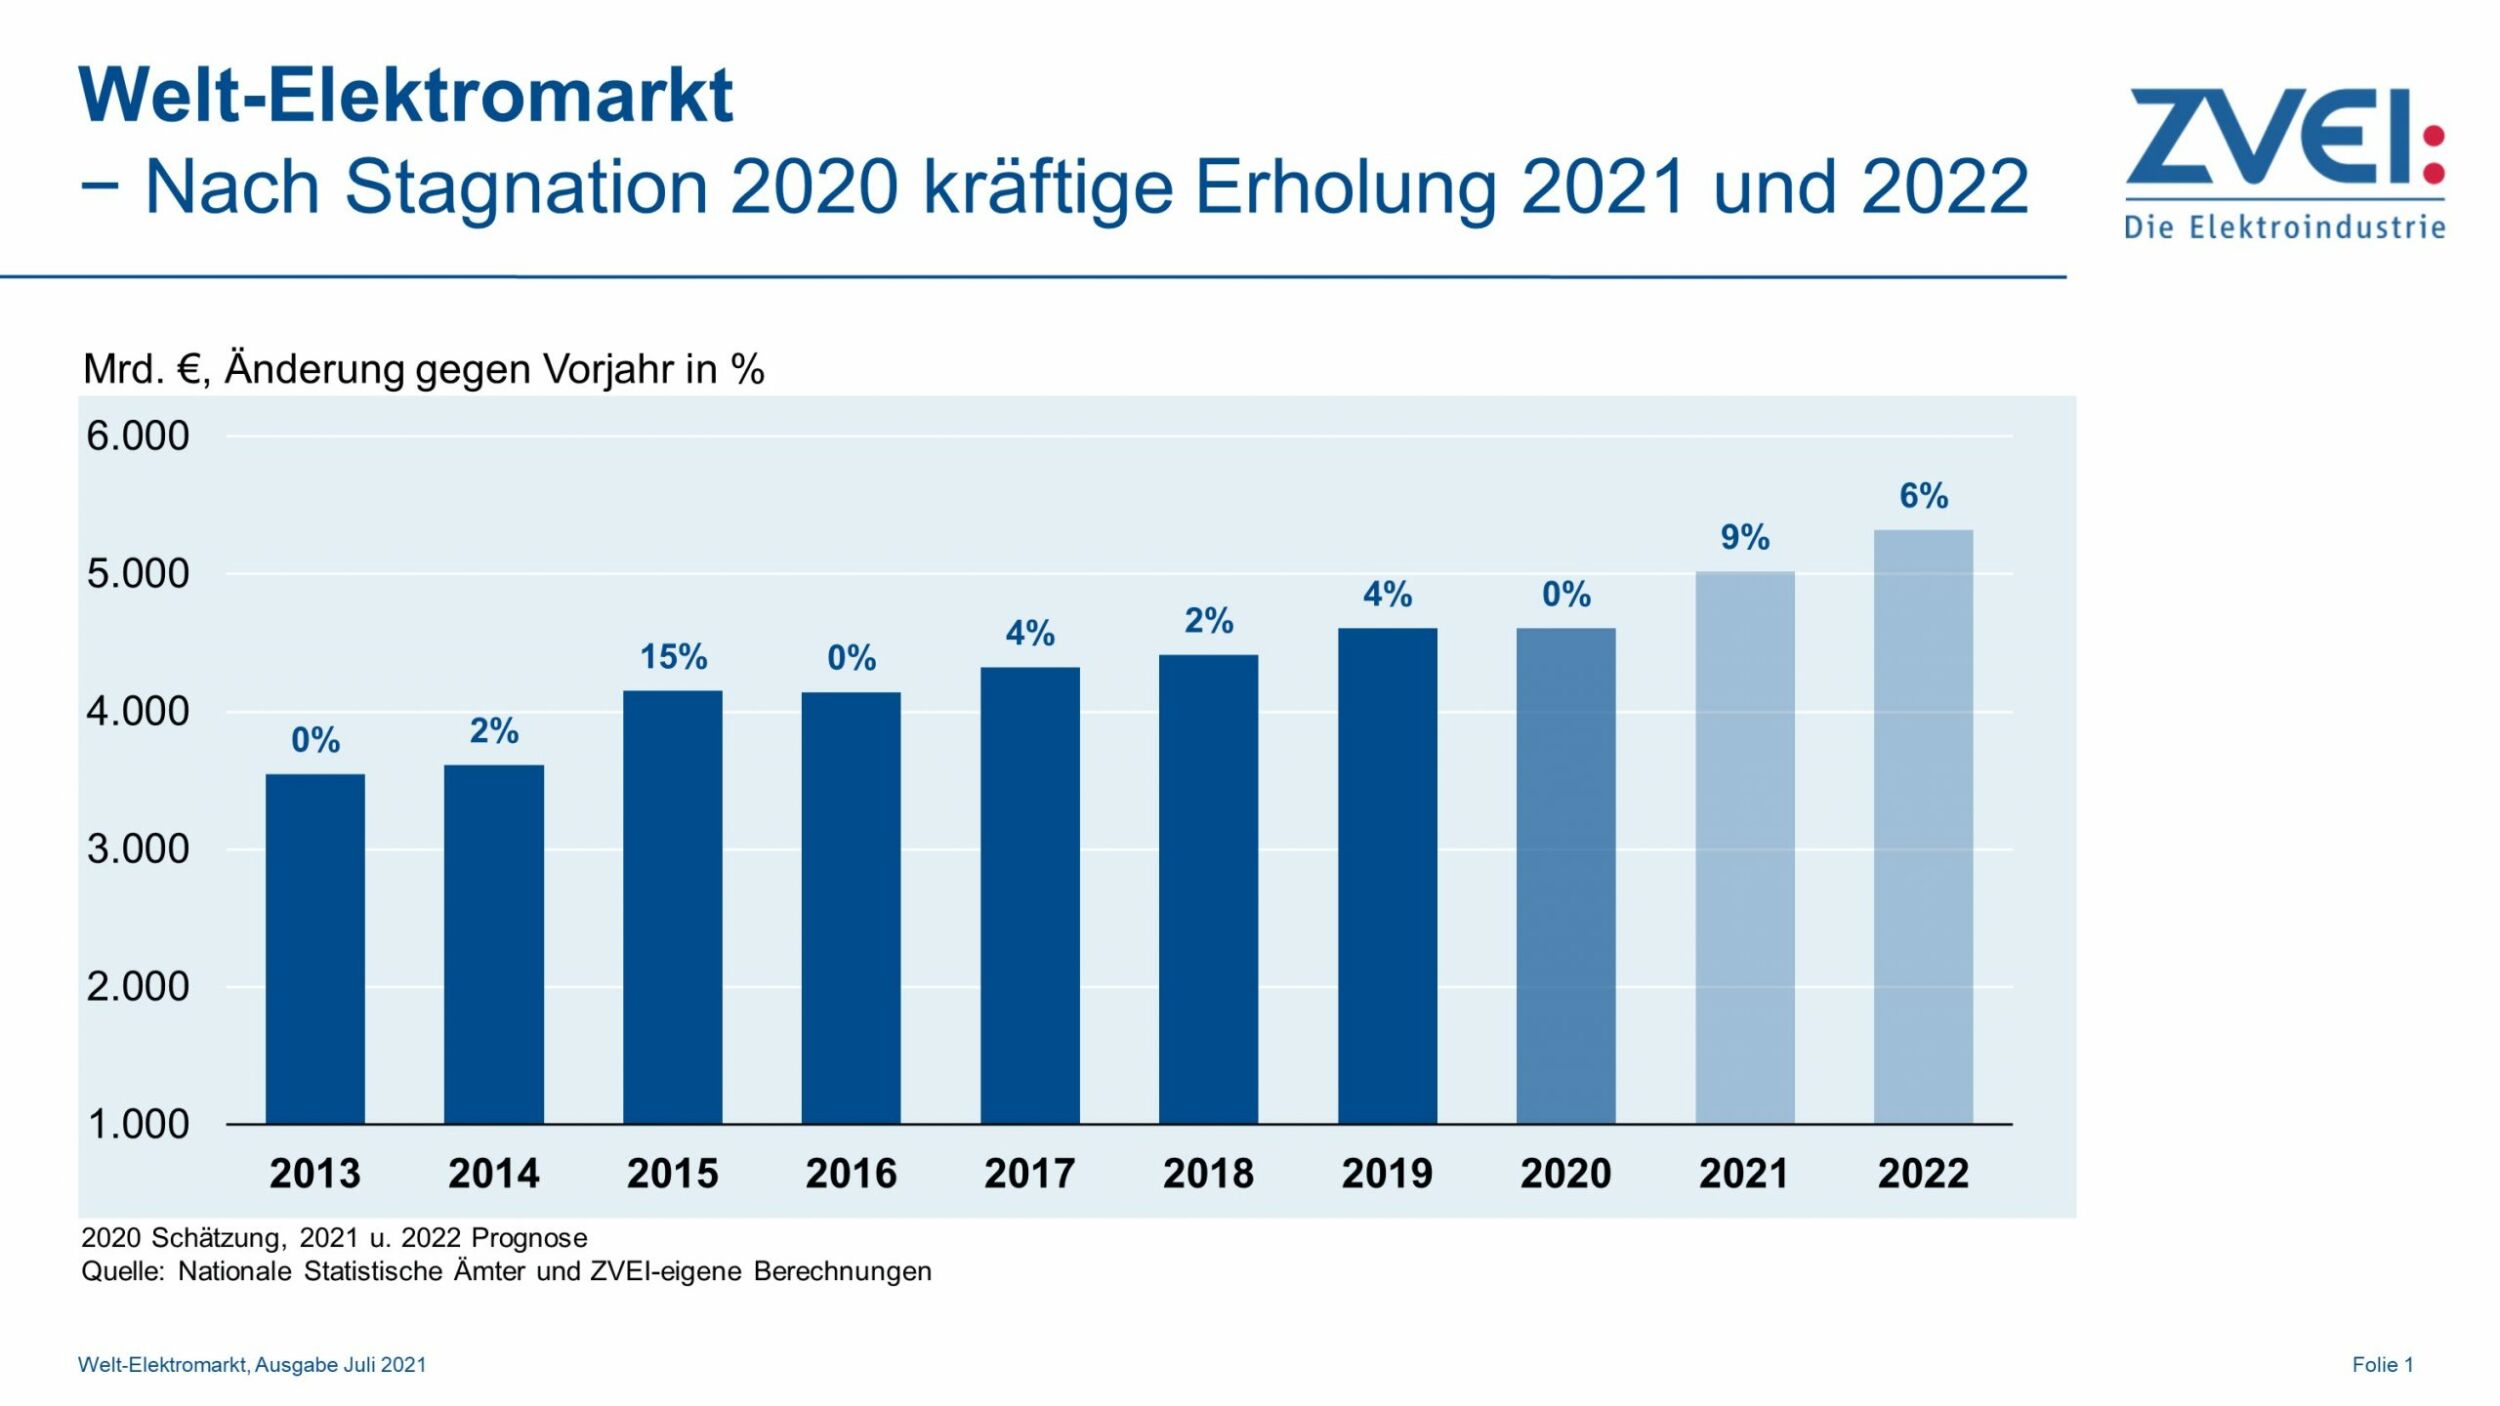
    Welt-Elektromarkt erholt sich 2021 deutlich

    Der Weltmarkt für elektrotechnische und elektronische Güter kam im vergangenen Jahr auf 4,6Bio.€. „Damit hat er sein 2019er-Niveau trotz Corona-Pandemie halten können“, so ZVEI-Finanzexperte Dr. Andreas Gontermann.

    mehr lesen: Welt-Elektromarkt erholt sich 2021 deutlich

  • Material wird knapp

    Material wird knapp

    Materialmangel erschwert die Produktion im Maschinebau. Laut einer Studie des Ifo Instituts berichten bereits 70 Prozent der Unternehmen von Versorgungsproblemen.

    mehr lesen: Material wird knapp

  • Cyber-Sicherheitsnetzwerk startet im Oktober

    Cyber-Sicherheitsnetzwerk startet im Oktober

    Durch Angriffe auf IT-Systeme entstehen in Deutschland jährlich Schäden in zweistelliger Milliardenhöhe. Expertise zu Vorfallbehandlung können Unternehmen ab Oktober über das Cyber-Sicherheitsnetzwerk erhalten.

    mehr lesen: Cyber-Sicherheitsnetzwerk startet im Oktober

  • Generationenwechsel bei GFOS

    Generationenwechsel bei GFOS

    Beim Digitalisierungsspezialisten GFOS hat die nächste Generation übernommen. Gunda Cassens-Röhrig übernimmt den Vorsitz der Geschäftsführung. Stellvertreterin wird Katharina Röhrig.

    mehr lesen: Generationenwechsel bei GFOS

  • 79 Prozent gefährden bewusst die Cybersicherheit

    79 Prozent gefährden bewusst die Cybersicherheit

    Eine neue Studie von ThycoticCentrify beleuchtet die Einstellung von Arbeitnehmern zur Cybersicherheit und die hohen Risiken, die sie eingehen, um ihre Arbeit zu erledigen. Die globale Umfrage unter mehr als…

    mehr lesen: 79 Prozent gefährden bewusst die Cybersicherheit

  • SASE etabliert sich in der IT-Sicherheit

    SASE etabliert sich in der IT-Sicherheit

    Unternehmen müssen die Sicherheit ihrer IT-Infrastruktur neu definieren, weil immer mehr Mitarbeiter im Homeoffice arbeiten. Die ganzheitliche Sicherheitsarchitektur SASE (Secure Access Service Edge) wird sich deshalb in den kommenden Monaten…

    mehr lesen: SASE etabliert sich in der IT-Sicherheit

  • E-Mail Threat Report 2021

    E-Mail Threat Report 2021

    Einige der bedeutendsten Online-Bedrohungen für Unternehmen kommen nach wie vor per E-Mail. Endnutzer erhalten täglich Mails und diese können leicht gefälscht werden, um als legitim zu erscheinen. Kein Wunder, dass…

    mehr lesen: E-Mail Threat Report 2021

  • Junge Mitarbeiter wünschen sich Transparenz

    Junge Mitarbeiter wünschen sich Transparenz

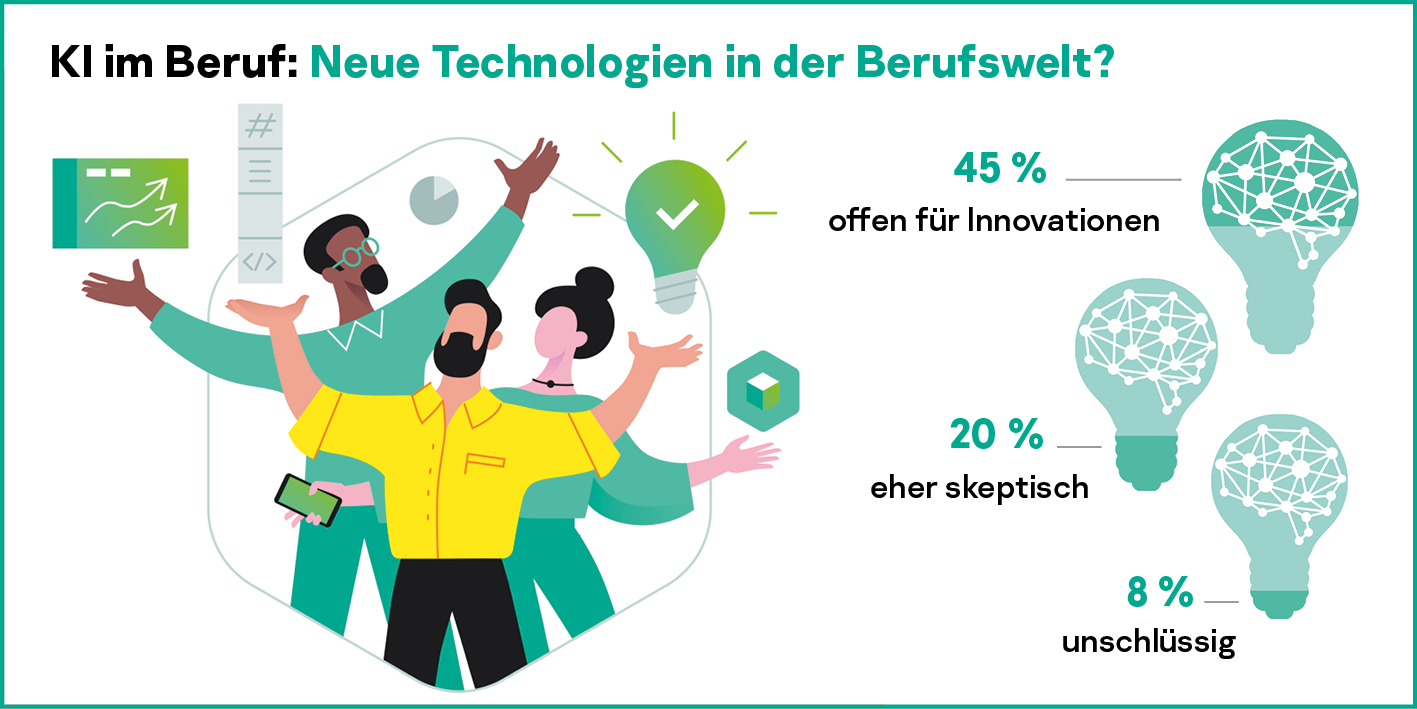
    Werden neue Technologien wie beispielsweise künstliche Intelligenz Teil des Arbeistalltages wünscht sich ein Großteil der unter 31-Jährigen, darüber informiert zu werden. Dies geht aus einer Studie des IT-Security-Anbieters Kaspersky hervor.…

    mehr lesen: Junge Mitarbeiter wünschen sich Transparenz

  • Aktuelle Lage gut, Ausblick verschlechtert sich

    Aktuelle Lage gut, Ausblick verschlechtert sich

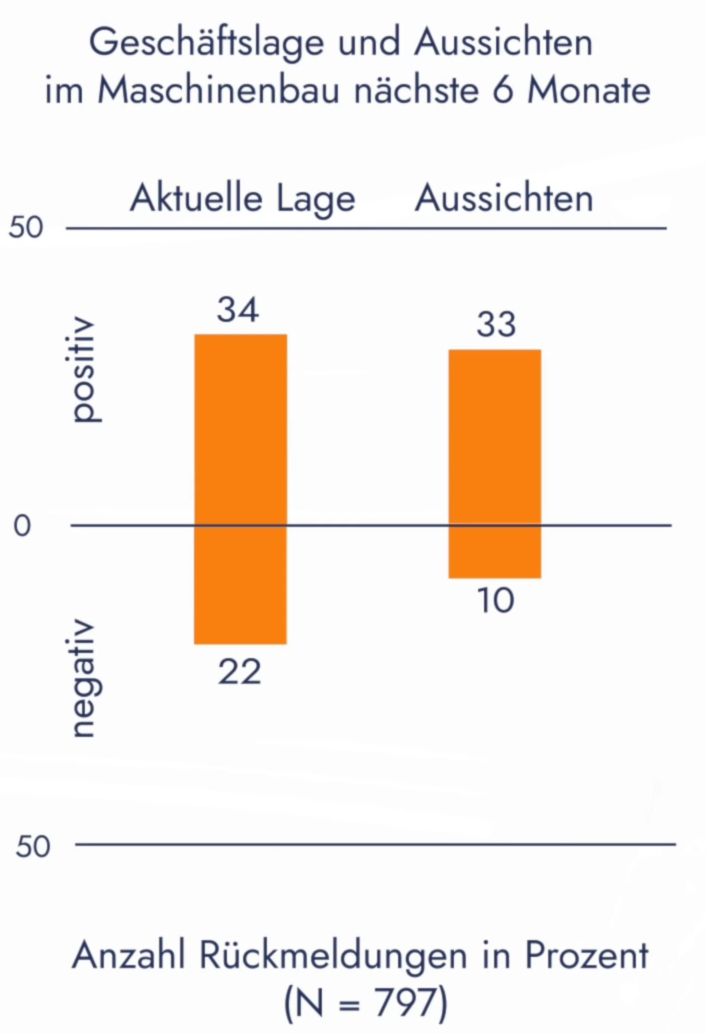
    Schlechtere Stimmung als noch im Juni. Geschäftsklima-Index des Ifo Instituts hat in der aktuellen Erhebung im Vergleich zum Vormonat nachgegeben.

    mehr lesen: Aktuelle Lage gut, Ausblick verschlechtert sich

  • Partnerschaft zwischen Trebing + Himstedt und Celonis

    Partnerschaft zwischen Trebing + Himstedt und Celonis

    Trebing + Himstedt hat die Partnerschaft mit Celonis bekanntgegeben. Die Unternehmen wollen zukünftig beim Thema Process Mining zusammenarbeiten.

    mehr lesen: Partnerschaft zwischen Trebing + Himstedt und Celonis

  • Firewall mit SSL Inspection

    Firewall mit SSL Inspection

    Lancom Systems erweitert sein Angebot an Rackmount-Firewalls für KMU. Die neue Lancom R&S Unified Firewall UF-360 ist eine Komplettlösung für Cybersicherheit, die moderne Cybersecurity-Technologien wie Unified Threat Management (UTM) mit…

    mehr lesen: Firewall mit SSL Inspection

  • Neuer CTO bei Rockwell

    Neuer CTO bei Rockwell

    Rockwell Automation hat einen neuen CTO. Zum 1 Juli hat Cyril Perducat das Amt des Chief Technology Officers übernommen.

    mehr lesen: Neuer CTO bei Rockwell