„OT-Sicherheit darf kein Nachgedanke sein“

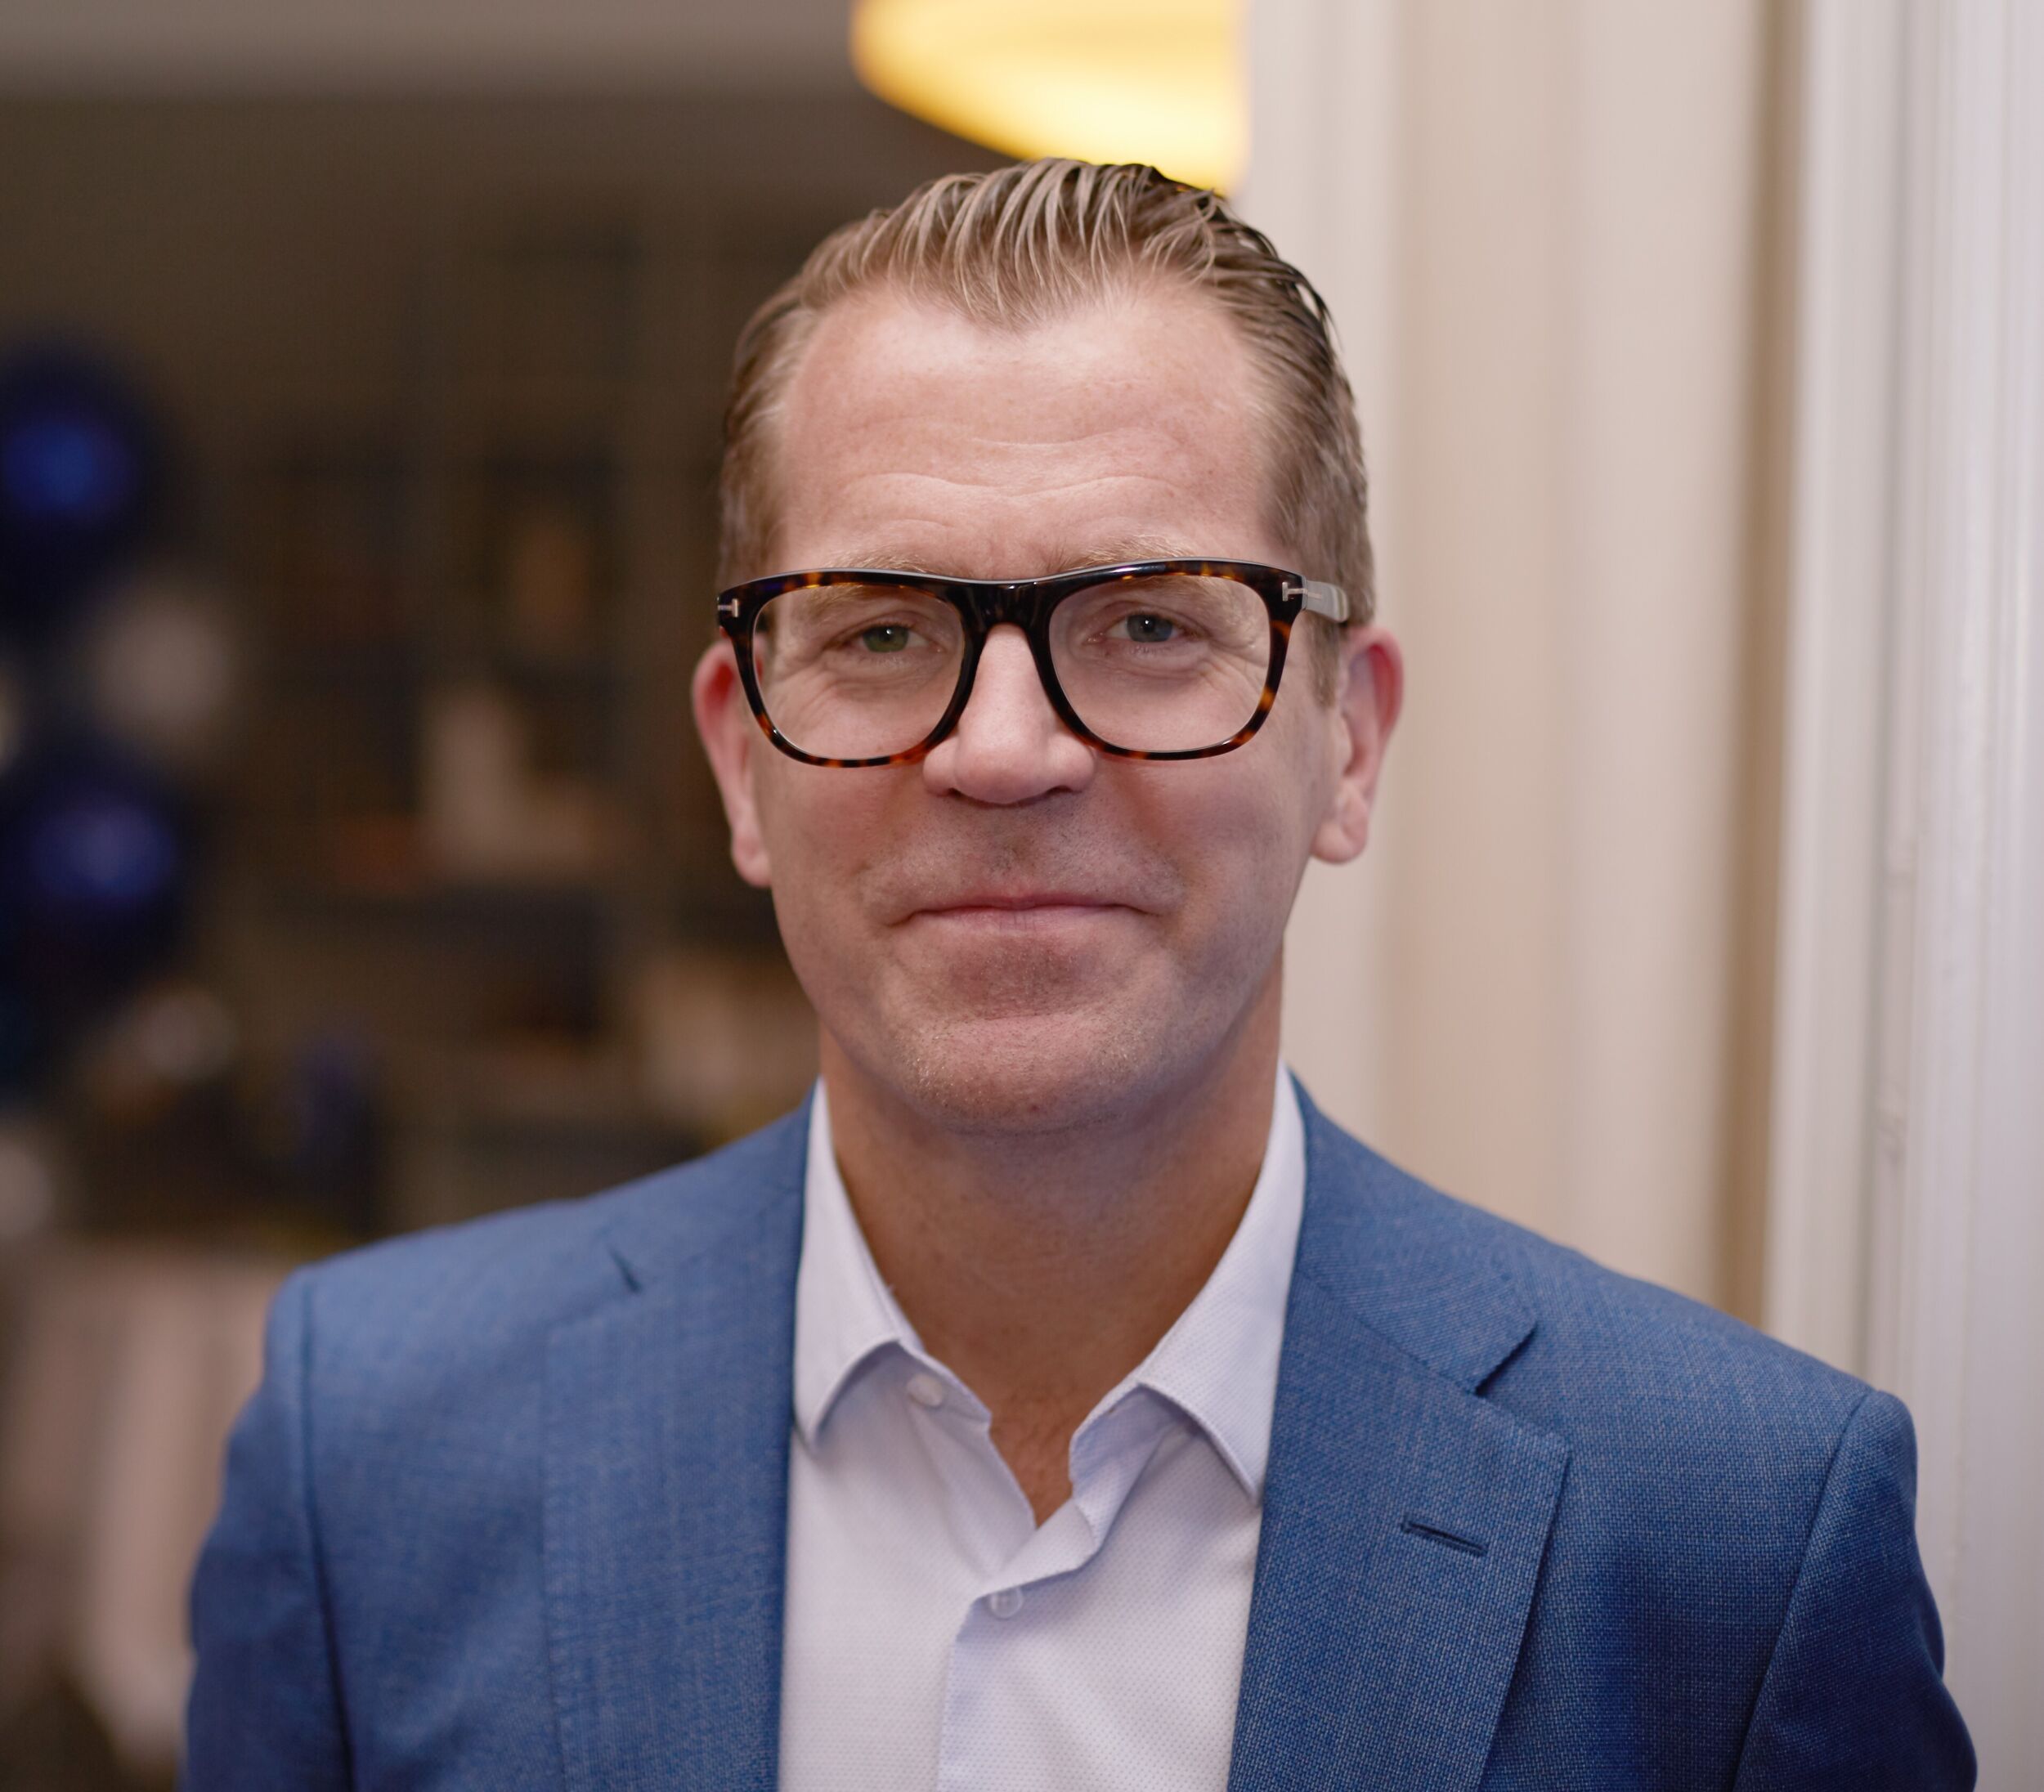
Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Kontaktstelle für die Sicherstellung von grenzüberschreitenden Lieferketten

    Kontaktstelle für die Sicherstellung von grenzüberschreitenden Lieferketten

    Mit einer Kontaktstelle zur Sicherstellung in den Lieferketten hat das Bundeswirtschaftsministerium eine zentrale Anlaufstelle für Unternehmen eingerichtet.

    mehr lesen: Kontaktstelle für die Sicherstellung von grenzüberschreitenden Lieferketten

  • Kurzarbeit bei der Hälfte der Unternehmen

    Kurzarbeit bei der Hälfte der Unternehmen

    In der Coronakrise fahren 50 Prozent der deutschen Unternehmen Kurzarbeit, 18 Prozent wollen Jobs abbauen. Das ist das vorläufige Ergebnis der neuesten Umfrage des Ifo-Instituts im April.

    mehr lesen: Kurzarbeit bei der Hälfte der Unternehmen

  • Software-Erweiterung bei Renesas

    Software-Erweiterung bei Renesas

    Renesas Electronics veröffentlicht ein neues Update seines Flexible Software Package (FSP) für die 32Bit-Arm-Cortex-m-Mikrocontroller (MCUs) der RA-Familie.

    mehr lesen: Software-Erweiterung bei Renesas

  • IG Metall bietet Hilfestellung für Betriebsräte

    IG Metall bietet Hilfestellung für Betriebsräte

    Die IG Metall hat ein Eckpunktepapier verabschiedet, das Betriebsräten bei der Umsetzung von Gesundheitsschutzmaßnahmen im Betrieb unterstützen soll.

    mehr lesen: IG Metall bietet Hilfestellung für Betriebsräte

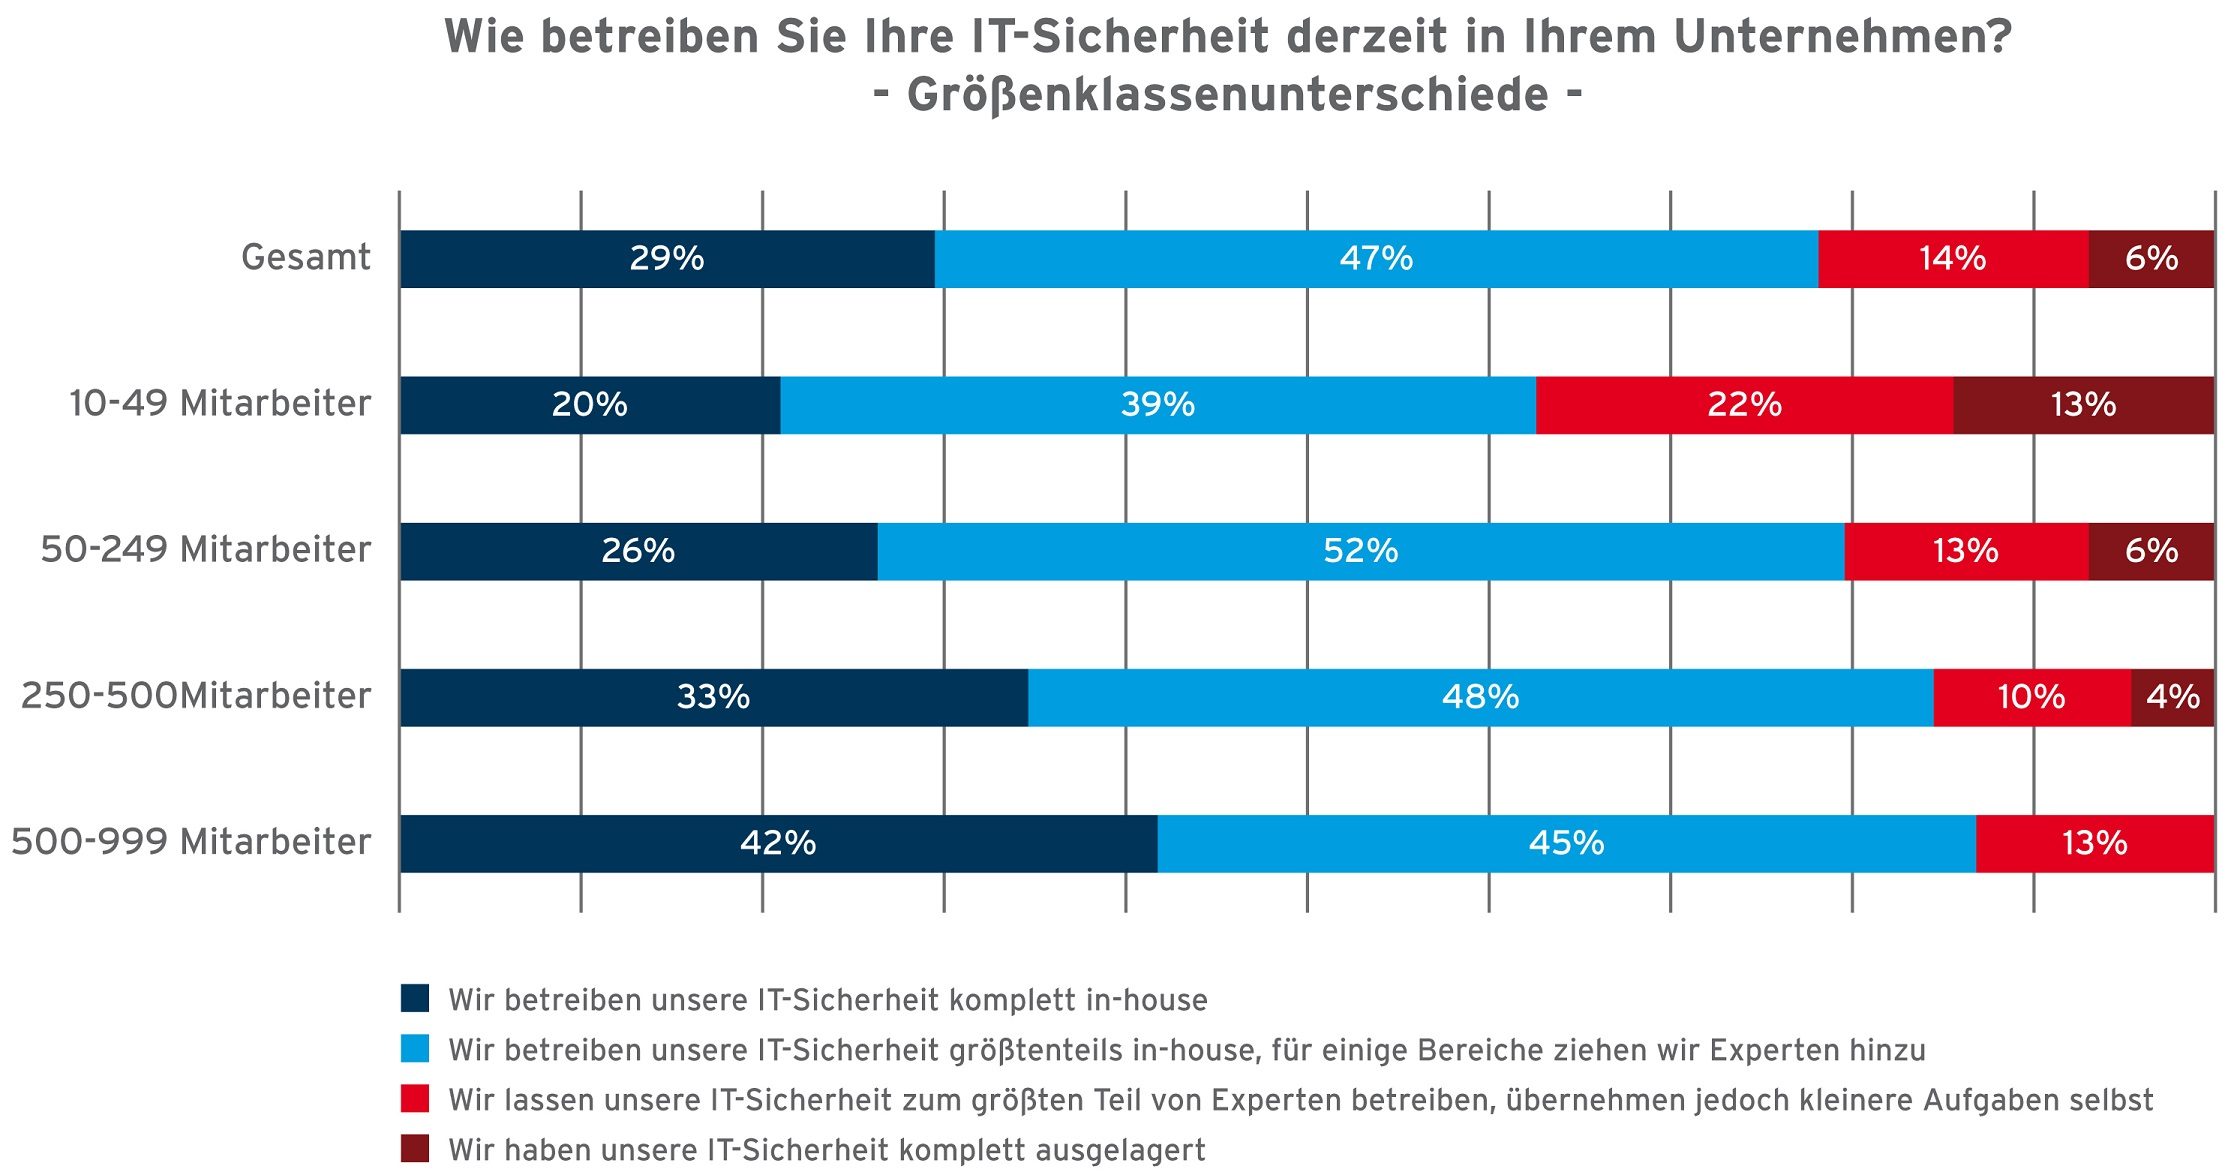
  • Wo steht die IT-Sicherheit?

    Wo steht die IT-Sicherheit?

    Cyberangriffe nehmen nicht nur zahlenmäßig, sondern auch in ihrer Raffinesse zu. Allerdings beeinträchtigt der IT-Fachkräftemangel viele Unternehmen bei der Umsetzung von IT-Sicherheitsmaßnahmen.

    mehr lesen: Wo steht die IT-Sicherheit?

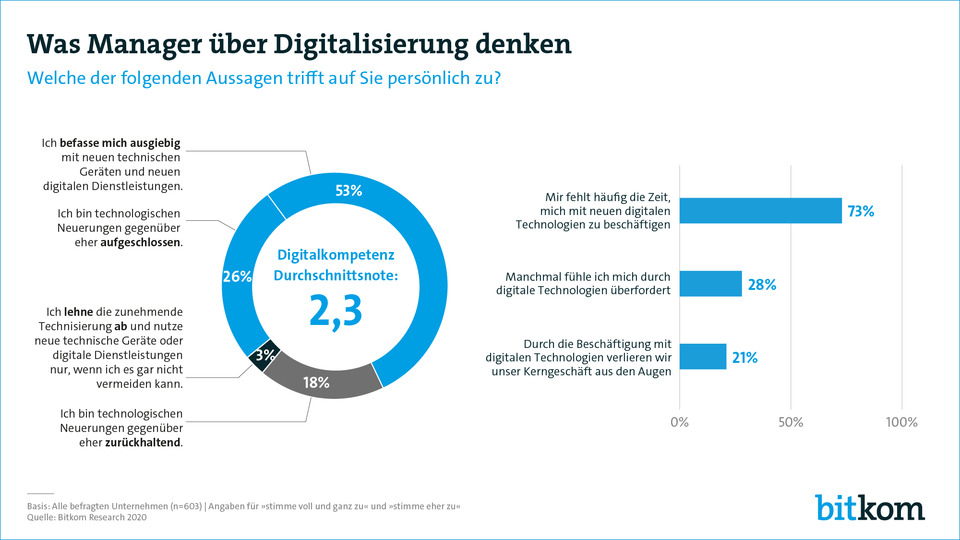
  • Manager stellen sich gute Digitalkompetenz aus

    Manager stellen sich gute Digitalkompetenz aus

    Etwa jeder zweite Manager gibt sich die Note ‘gut‘ oder ‘sehr gut‘, wenn es um die eigene Digitalkompetenz geht. Wie die Studie des Bitkom zeigt, ist unter den Befragten jedoch…

    mehr lesen: Manager stellen sich gute Digitalkompetenz aus

  • Konjunktur trübt sich ein, langfristige Erholung erwartet

    Konjunktur trübt sich ein, langfristige Erholung erwartet

    Die Konjunkturlage trübt sich ein. Wie das Wirtschaftsinstitut ZEW mitteilt, rechnen die befragten Finanzexperten jedoch mit einer langfristigen Erholung. Das Niveau von vor der Corona-Krise soll jedoch erst im Jahr…

    mehr lesen: Konjunktur trübt sich ein, langfristige Erholung erwartet

  • Update für Industrie 4.0

    Update für Industrie 4.0

    Den gemeinnützigen Verein SmartFactory KL treibt das Ziel, die Ansätze von Industrie 4.0 verstärkt in der Produktionspraxis zu bringen. Im Rahmen der Initiative wurden deshalb bereits realitätsnahe Lösungen, erste Produkte…

    mehr lesen: Update für Industrie 4.0

  • Jennifer Morgan verlässt SAP

    Jennifer Morgan verlässt SAP

    Co-CEO Jennifer Morgan verlässt SAP Ende April. Wie der Softwarekonzern mitteilt, wird Christian Klein das Unternehmen zukünftig alleine führen.

    mehr lesen: Jennifer Morgan verlässt SAP

  • Wirtschaftliche Auswirkungen in allen Bundesländern

    Wirtschaftliche Auswirkungen in allen Bundesländern

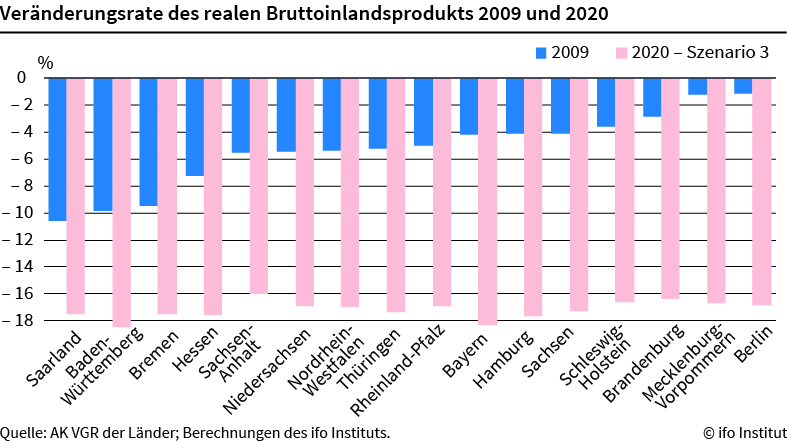
    Eine Szenarienrechnung des Ifo-Instituts zeigt, dass im Gegensatz zur Finanzkrise 2009 die Wirtschaft aller Bundesländer gleichermaßen vom aktuellen ‘Shutdown‘ betroffen ist.

    mehr lesen: Wirtschaftliche Auswirkungen in allen Bundesländern

  • Sicherheitsarchitektur für das Industrial IoT

    Sicherheitsarchitektur für das Industrial IoT

    Cybersecuritybedrohungen für kritische Infrastrukturen steigen und stellen eine erhebliche Gefahr für Mitarbeiter sowie ein finanzielles Risiko dar.

    mehr lesen: Sicherheitsarchitektur für das Industrial IoT

  • VDMA-Blitzumfrage

    VDMA-Blitzumfrage

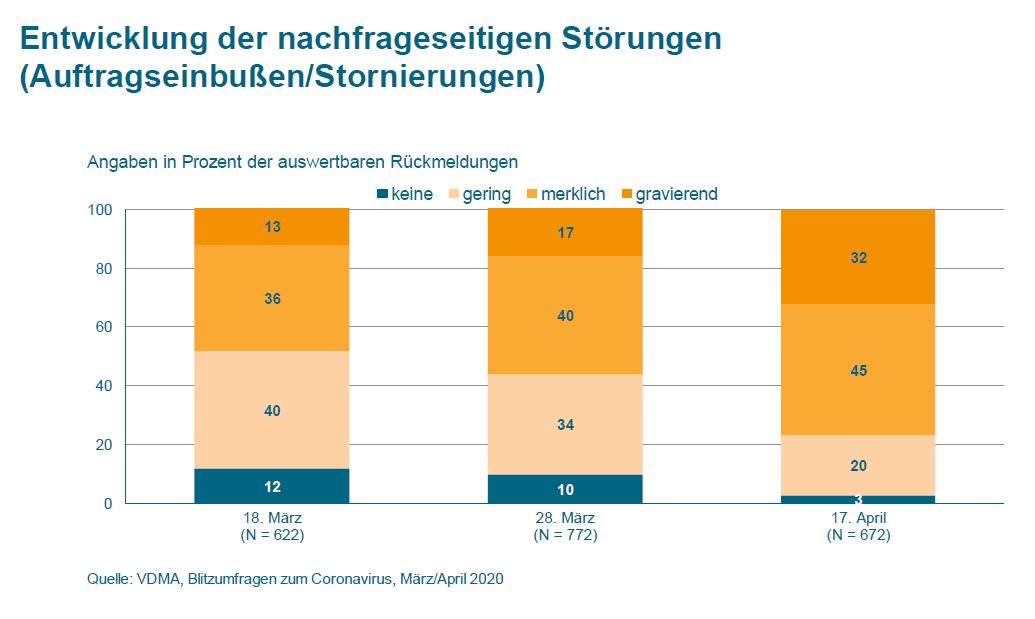
    In einer dritten Blitzumfrage zu den Auswirkungen der Corona-Pandemie auf den deutsche Maschinenbau zeigt sich eine Verschiebung. Viele Unternehmen berichten von Stornierungen und Auftragseinbußen.

    mehr lesen: VDMA-Blitzumfrage