„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Trotz Personalmangels die Cybersicherheit verbessern

    Trotz Personalmangels die Cybersicherheit verbessern

    76 Prozent der Security-Verantwortlichen berichteten von einer Zunahme der Cyberangriffe im vergangenen Jahr – beschleunigt durch die Covid-19-Pandemie und eine rasche Verlagerung von Büro- zu Remote-Mitarbeitern sowie von der lokalen…

    mehr lesen: Trotz Personalmangels die Cybersicherheit verbessern

  • Softing mit neuer Doppelspitze

    Softing mit neuer Doppelspitze

    Softing Industrial Automation wird seit Jahresbeginn von einer Doppelspitze geleitet. Thomas Hilz und Thomas Rummel haben die Nachfolge von Frank Steinhoff angetreten.

    mehr lesen: Softing mit neuer Doppelspitze

  • EU investiert 43Mrd.€ in Halbleiterfertigung

    EU investiert 43Mrd.€ in Halbleiterfertigung

    Das Chip-Gesetzt soll die Resilienz sowie die Wettbewerbsfähigkeit Europas in Sachen Halbleitertechnologien stärken. Die EU-Kommission hat nun die Eckpunkte des Gesetzes vorgestellt.

    mehr lesen: EU investiert 43Mrd.€ in Halbleiterfertigung

  • Kaspersky meldet Allzeithoch

    Kaspersky meldet Allzeithoch

    DDoS-Angriffe haben im letzten Quartal 2021 ein trauriges Allzeithoch erreicht. Laut Kaspersky-Telemetrie ist die Gesamtzahl der DDoS-Angriffe im Vergleich zum dritten Quartal 2021 um 52% gestiegen. Das ist 4,5-mal höher…

    mehr lesen: Kaspersky meldet Allzeithoch

  • Integrierte Angriffserkennung und -blockierung in Echtzeit

    Integrierte Angriffserkennung und -blockierung in Echtzeit

    Dynatrace hat das Application Security Module erweitert. Es bietet nun eine automatische Erkennung und Abwehr von Angriffen in Echtzeit. Dies schützt vor Injection-Attacken, die kritische Schwachstellen wie Log4Shell ausnutzen.

    mehr lesen: Integrierte Angriffserkennung und -blockierung in Echtzeit

  • Eva Heuer wird Gesellschafterin bei T.Con

    Eva Heuer wird Gesellschafterin bei T.Con

    Mit Eva Heuer hat die T.Con eine neue Gesellschafterin. Seit 2019 ist sie Personalverantwortliche des SAP-Partners und wird sich dieser Aufgabe auch weiterhin widmen.

    mehr lesen: Eva Heuer wird Gesellschafterin bei T.Con

  • Aufträge für die nächsten 4,5 Monate

    Aufträge für die nächsten 4,5 Monate

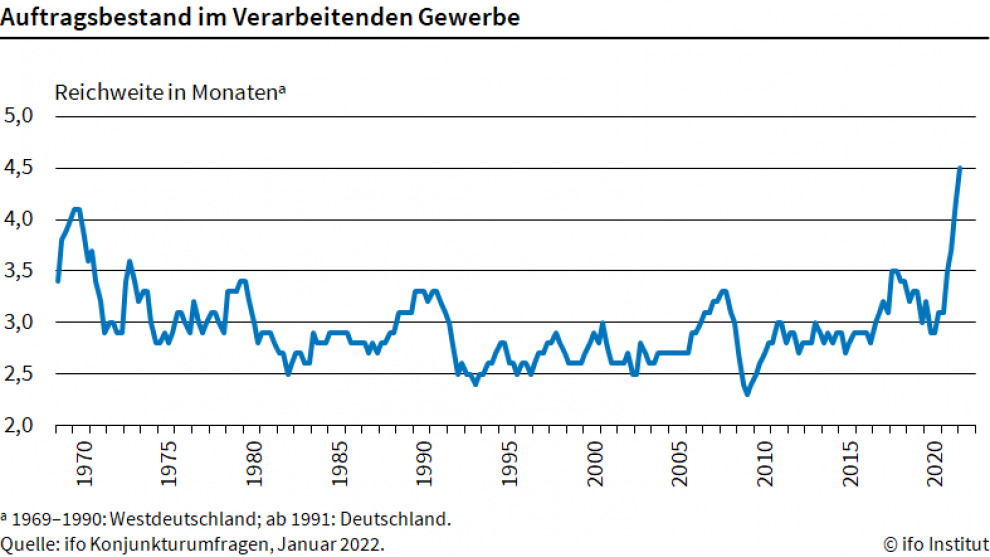
    Der Auftragsbestand der deutschen Industrie reicht laut Berechnungen des Ifo Instituts für die nächsten 4,5 Monate. In der Automobilindustrie liegt der Auftragsbestand sogar bei 8 Monaten.

    mehr lesen: Aufträge für die nächsten 4,5 Monate

  • Keba übernimmt Drag and Bot

    Keba übernimmt Drag and Bot

    Drag and Bot gehört nun zur Keba Gruppe. Der Österreichische Automatisierungsspezialist hat die Übernahme bereits Ende vergangenen Jahres abgeschlossen.

    mehr lesen: Keba übernimmt Drag and Bot

  • Jaggaer übernimmt DocSkiff

    Jaggaer übernimmt DocSkiff

    Der Source-to-Pay-Anbieter Jaggaer übernimmt die KI-gestützte Vertragsanalyseplattform DocSkiff und will durch die Akquise, nach eigenen Angaben, die ’Autonomous Commerce’-Strategie vorantreiben.

    mehr lesen: Jaggaer übernimmt DocSkiff

  • Dassault Systèmes verändert Führungsebene

    Dassault Systèmes verändert Führungsebene

    Im Rahmen der 3DExperience World hat Dassault Systèmes Gian Paolo Bassi die Leitung von 3DExperience Works übergeben und zugleich Manish Kumar zum CEO von Solidworks ernannt.

    mehr lesen: Dassault Systèmes verändert Führungsebene

  • Siemens startet mit Umsatz- und Auftragsplus in 2022

    Siemens startet mit Umsatz- und Auftragsplus in 2022

    Das erste Quartal des aktuellen Geschäftsjahres hat Siemens mit einem Umsatzplus von 9 Prozent abgeschlossen und auch die Aufträge entwickelten sich positiv. Die aktuelle Prognose für das Geschäftsjahr bleibt zunächst…

    mehr lesen: Siemens startet mit Umsatz- und Auftragsplus in 2022

  • Trend Micro meldet über 94 Milliarden Angriffe in 2021

    Trend Micro meldet über 94 Milliarden Angriffe in 2021

    Trend Micro meldet die Abwehr von 94,2Mrd. Cyberbedrohungen im Jahr 2021 durch den Einsatz seiner globalen Threat-Intelligence-Infrastruktur Smart Protection Network (SPN). Die Angriffe zielten auf Unternehmen, Behörden und Verbraucher ab.

    mehr lesen: Trend Micro meldet über 94 Milliarden Angriffe in 2021