„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

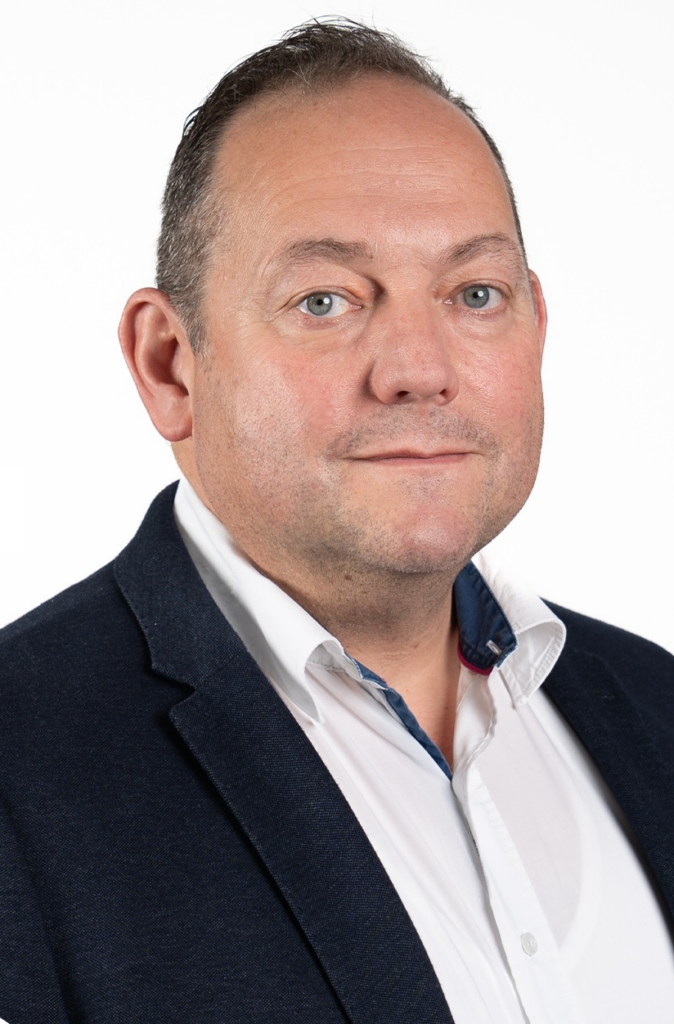
Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

    OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

    Die OPC Foundation hat die Arbeitsgruppe ‚OPC UA for AI’ gegründet. Zudem wurde eine Cloud-Initiative gestartet, um die Interoperabilität zwischen IT- und Cloud-Plattformen auf Basis von OPC UA zu fördern.

    mehr lesen: OPC Foundation startet KI-Arbeitsgruppe und Cloud-Initiative

  • Insys Icom beruft zweiten Geschäftsführer

    Insys Icom beruft zweiten Geschäftsführer

    Die Insys Icom hat einen zweiten Geschäftsführer. Gemeinsam mit Unternehmensgründer Eduard B. Wagner steht seit 1. April Florian Froschermeier an der Spitze des Regensburger Unternehmens.

    mehr lesen: Insys Icom beruft zweiten Geschäftsführer

  • USA bleiben Technologieführer

    USA bleiben Technologieführer

    Bei den Schlüsseltechnologien liegen die USA nach wie vor vor China. Zwar meldet China inzwischen mehr Patente an als die USA, laut einer Analyse — an der unter anderem das…

    mehr lesen: USA bleiben Technologieführer

  • IFM und Microsoft vereinbaren Partnerschaft

    IFM und Microsoft vereinbaren Partnerschaft

    Im Rahmen der Hannover Messe haben Microsoft und IFM Electronic eine Partnerschaft bekannt gegeben. Ein erstes Ergebnis dieser Zusammenarbeit ist das Azure-basierte Modul RemoteConnect für Fernwartung und Überwachung.

    mehr lesen: IFM und Microsoft vereinbaren Partnerschaft

  • Igus übernimmt Atronia

    Igus übernimmt Atronia

    Igus hat im März die mehrheitlichen Anteile am portugiesischen Unternehmen Atronia Tailored Sensing erworben. Mit diesem strategischen Schritt will Igus auf dem Markt der vernetzten Kunststoffbauteile weiter expandieren. Ziel ist…

    mehr lesen: Igus übernimmt Atronia

  • Open Community Experience feiert Premiere in Mainz

    Open Community Experience feiert Premiere in Mainz

    Vom 22. bis 24. Oktober 2024 feiert die OCX in Mainz Premiere und bringt Open Source Communities zusammen. Der Fokus der Veranstaltung liegt auf den Bereichen Automotive und Mobility, Development…

    mehr lesen: Open Community Experience feiert Premiere in Mainz

  • Stehen humanoide Roboter bald am Fließband?

    Stehen humanoide Roboter bald am Fließband?

    Humanoide Roboter könnten ab 2025 serienreif sein. Das prognostiziert die Managementberatung Horváth und geht weiter davon aus, dass sich mit diesen Robotern mehr als 50 Prozent der manuellen Tätigkeiten automatisieren…

    mehr lesen: Stehen humanoide Roboter bald am Fließband?

  • Mehr Cyberangriffe, weniger Plagiatsfälle

    Mehr Cyberangriffe, weniger Plagiatsfälle

    Rund ein Viertel der Maschinen- und Anlagenbauer berichtet von signifikanten Cybersicherheitsvorfällen in den vergangenen zwei Jahren. Plagiatsfälle gingen in diesem Zeitraum hingegen zurück.

    mehr lesen: Mehr Cyberangriffe, weniger Plagiatsfälle

  • Stand der OT-Sicherheit

    Stand der OT-Sicherheit

    Ein neuer Bericht von ABI Research und Palo Alto Networks über den Stand der OT-Sicherheit hat ergeben, dass im vergangenen Jahr eines von vier Industrieunternehmen angab, seinen Betrieb aufgrund eines…

    mehr lesen: Stand der OT-Sicherheit

  • Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

    Im Rahmen der Hannover Messe 2024 haben der Forschungsbeirat Industrie 4.0 sowie die Plattform Industrie 4.0 Stellung zum Umgang mit dem Begriff ‚Industrie 5.0‘ genommen.

    mehr lesen: Forschungsbeirat und Plattform Industrie 4.0 bleiben bei 4.0

  • Maschinenbau rechnet nicht mit Konjunkturerholung

    Maschinenbau rechnet nicht mit Konjunkturerholung

    Besorgt blicken die Entscheidungsträger im Maschinen- und Anlagenbau auf die konjunkturelle Entwicklung in Deutschland.

    mehr lesen: Maschinenbau rechnet nicht mit Konjunkturerholung

  • Sprint zur Cyber Resilience Act-Konformität

    Sprint zur Cyber Resilience Act-Konformität

    Wie erfüllt Open Source Software die Anforderungen des europäischen Cyber Resilience Act? Auf Basis etablierter Prozesse wollen die Apache Software Foundation, die Blender Foundation, die OpenSSL Software Foundation, die PHP…

    mehr lesen: Sprint zur Cyber Resilience Act-Konformität