NIS-2-Umsetzungsgesetz tritt in Kraft

0:000:00

The NIS2 Directive is a European law that sets cybersecurity rul
Bild: ©Aysel/stock.adobe.com

Mit der Verkündung des Gesetzes zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung tritt ab dem 6. Dezember 2025 die Modernisierung des Cybersicherheitsrechts in Kraft. Dadurch erhöhen sich die Anforderungen an die Cybersicherheit der Bundesverwaltung sowie bestimmter Unternehmen.

Geltungsbereich erweitert sich

Die nationale Umsetzung der EU-Richtlinie erfolgt insbesondere im Rahmen einer Novellierung des BSI-Gesetzes (BSIG). Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist in einer Pressemitteilung darauf hin, dass Unternehmen selbständig prüfen müssen, ob sie von der NIS-2-Richtlinie betroffen sind und damit künftig zu den rund 29.500 vom BSI beaufsichtigten Einrichtungen gehören, für die neue gesetzliche Pflichten in der IT-Sicherheit gelten. Bislang waren etwa 4.500 Organisationen durch das BSI-Gesetz reguliert – insbesondere Betreiber Kritischer Infrastrukturen (KRITIS), Anbieter digitaler Dienste und Unternehmen im besonderen öffentlichen Interesse.

Drei zentrale Pflichten

Mit Inkrafttreten des NIS-2-Umsetzungsgesetzes wird der Anwendungsbereich des BSIG deutlich erweitert: Unternehmen, die in bestimmten Sektoren tätig sind und dabei gesetzlich festgelegte Schwellenwerte mit Blick auf Mitarbeiter, Umsatz und Bilanz überschreiten, fallen künftig unter die neuen Kategorien ‚wichtige Einrichtungen‘ und ‚besonders wichtige Einrichtungen‘. Diese müssen drei zentralen Pflichten nachkommen:

  • Sie sind gesetzlich verpflichtet, sich als NIS-2-Unternehmen zu registrieren,
  • dem BSI erhebliche Sicherheitsvorfälle zu melden und
  • Risikomanagementmaßnahmen zu implementieren und diese zu dokumentieren.

KRITIS-Organisationen gelten automatisch als besonders wichtige Einrichtungen.

Einrichtungen der Bundesverwaltung, die unter das NIS-2-Umsetzungsgesetz fallen, sind Bundesbehörden und öffentlich-rechtlich organisierte IT-Dienstleister der Bundesverwaltung, außerdem bestimmte Körperschaften, Anstalten und Stiftungen des öffentlichen Rechts. Von den Einrichtungen der Bundesverwaltung verlangt das NIS-2-Umsetzungsgesetz unter anderem die Umsetzung von IT-Risikomanagementmaßnahmen auf IT-Grundschutz-Basis. Zusätzlich muss die Bundesverwaltung die BSI-Mindeststandards einhalten. Weitere Informationen zu den Pflichten, die das NIS-2-Umsetzungsgesetz der Bundesverwaltung auferlegt, sind auf der Website des BSI abrufbar.

In der Pressemitteilung des BSI äußert sich auch Präsidentin Claudia Plattner zur Novellierung: „Die Cybersicherheitslage Deutschlands ist angespannt: Insbesondere durch schlecht geschützte Angriffsflächen ist die Bundesrepublik im digitalen Raum verwundbar. Das novellierte BSI-Gesetz ist eine starke Antwort auf diese Entwicklung: Es wird dazu führen, dass sich die Resilienz unseres Landes spürbar und messbar verbessert.“

Das BSI sieht für Einrichtungen in Deutschland, die von der NIS-2-Richtlinie betroffen sind, einen zweistufigen Registrierungsprozess vor: Demnach muss zunächst eine Anmeldung beim digitalen Dienst ‚Mein Unternehmenskonto‘ (MUK) erfolgen. Dabei handelt es sich um ein Nutzerkonto im Sinne des Onlinezugangsgesetzes (OZG). Es dient juristischen Personen als Zugang zu digitalen Dienstleistungen der Verwaltung und stellt das geschäftliche Pendant zur personenbezogenen BundID dar. MUK basiert auf der Elster-Technologie und nutzt Elster-Organisationszertifikate, die üblicherweise bereits in Steuerverfahren genutzt werden. Weitere Informationen zur Registrierung bei MUK stellt das BSI bereit.

Das BSI empfiehlt, den Account bei ‚Mein Unternehmenskonto‘ bis spätestens zum Jahresende 2025 anzulegen, um sich im zweiten Schritt ab Anfang 2026 mit dem MUK-Nutzerkonto beim u.a. für NIS-2 neu entwickelten BSI-Portal zu registrieren. Das BSI-Portal wird am 6. Januar 2026 freigeschaltet und dient u.a. als Meldestelle für erhebliche Sicherheitsvorfälle. Die Behörde weist zudem darauf hin, dass meldepflichtige Einrichtungen, die von NIS-2 betroffen sind und vor Registrierung im Portal einen erheblichen Sicherheitsvorfall erleiden, diesen dem BSI über ein Online-Formular melden, KRITIS-Einrichtungen und Bundesbehörden nutzen vorübergehend ihre bisherigen Meldewege.
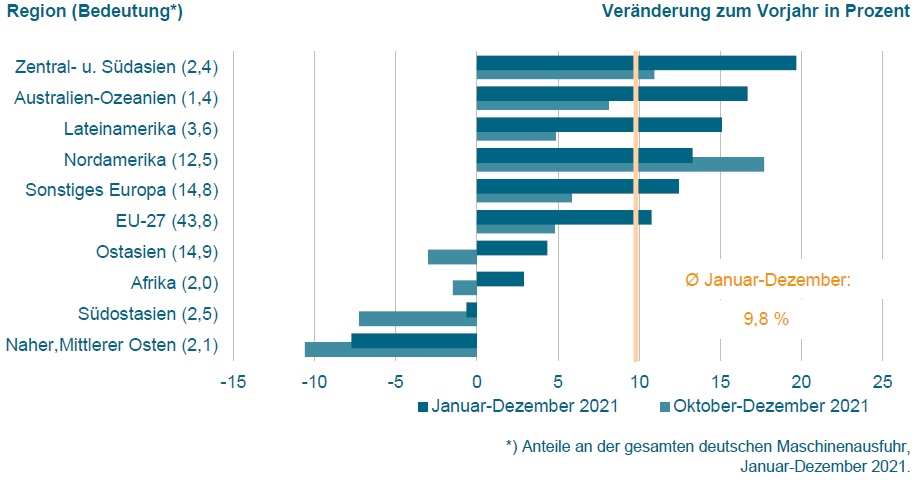
  • Maschinenbauexporte fast wieder auf Vorkrisenniveau

    Maschinenbauexporte fast wieder auf Vorkrisenniveau

    Nach einem Exportrückgang im Jahr 2020 von 10,1 Prozent haben sich die deutschen Maschinenbauer dem Vorkrisenniveau wieder angenähert. Im vergangenen Jahr erreichten die Ausfuhren ein Plus von 9,8 Prozent.
    mehr lesen: Maschinenbauexporte fast wieder auf Vorkrisenniveau

  • Was Fertiger gegen Lieferengpässe tun

    Was Fertiger gegen Lieferengpässe tun

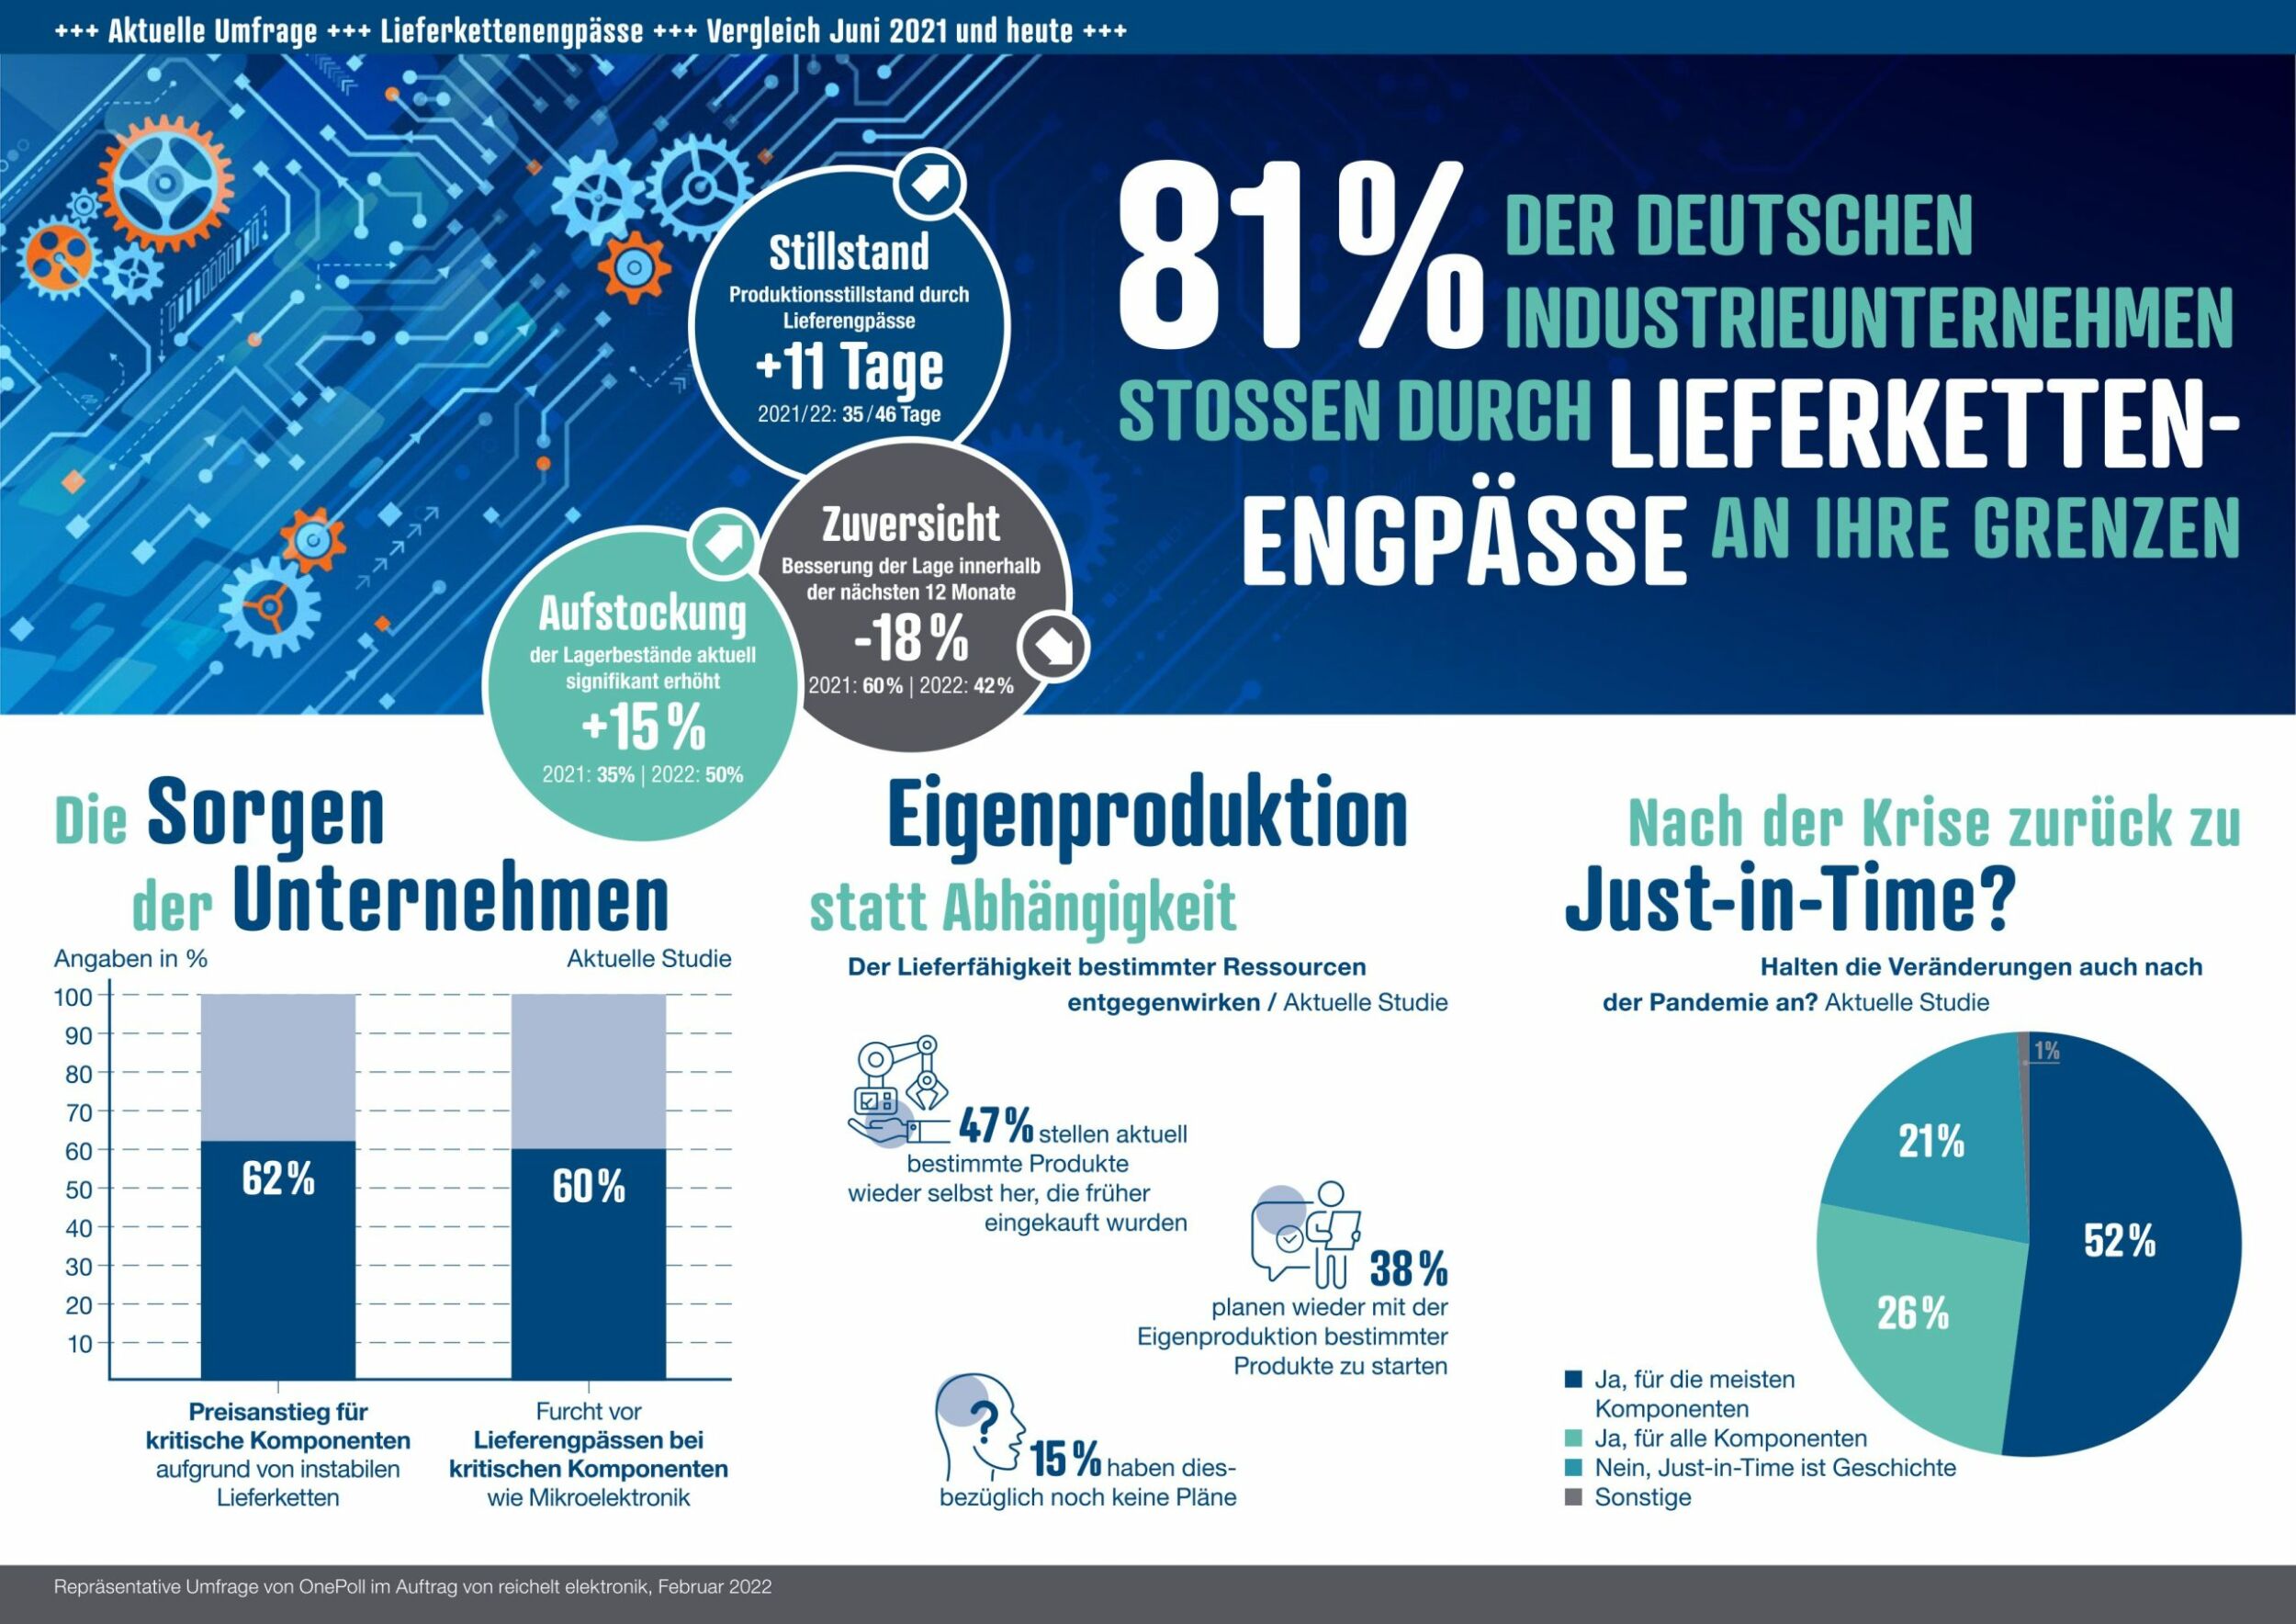
    Engpässe in der Lieferkette sind derzeit ein Problem für Industrieunternehmen. Eine Studie von Reichelt Elektronik zeigt, dass sich die Lage weiter verschärft hat.

    mehr lesen: Was Fertiger gegen Lieferengpässe tun

  • Enno Scharphuis neu im Fachverbandsvorstand

    Enno Scharphuis neu im Fachverbandsvorstand

    Der VDMA Fachverband Robotik + Automation hat mit Enno Scharphuis ein neues Vorstandsmitglied. Er folgt auf Johannes Linden.

    mehr lesen: Enno Scharphuis neu im Fachverbandsvorstand

  • Quantencomputing für den digitalen Zwilling

    Quantencomputing für den digitalen Zwilling

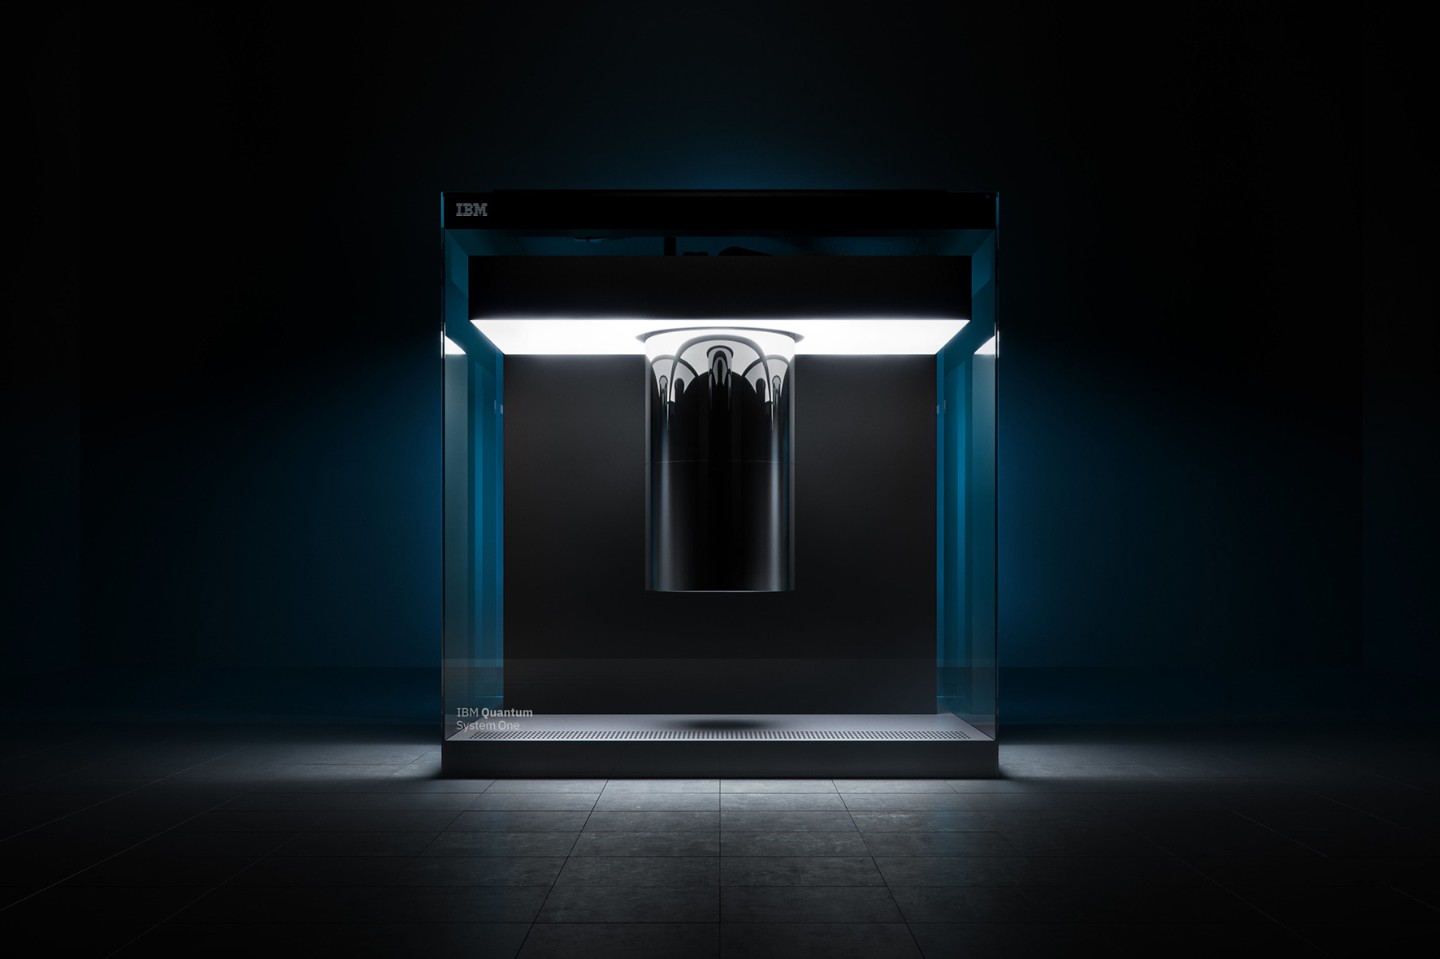
    Mit dem Forschungsprojekt ’Quasim’ verfolgen das Fraunhofer-Institut für Produktionstechnologie IPT aus Aachen und ihre Konsortialpartner das Ziel, Fertigungssimulationen wie etwa den digitalen Zwilling mithilfe von Quantencomputing zu beschleunigen und dadurch…

    mehr lesen: Quantencomputing für den digitalen Zwilling

  • Andreas Reif wird CFO bei Auvesy-MDT

    Andreas Reif wird CFO bei Auvesy-MDT

    Auvesy-MDT hat sein Management-Team erweitert und seit Jahresanfang mit Andreas Reif einen neuen CFO.

    mehr lesen: Andreas Reif wird CFO bei Auvesy-MDT

  • Dassault Systèmes verändert Konzernleitung

    Dassault Systèmes verändert Konzernleitung

    Pascal Daloz soll sich auf seine Aufgabe als Chief Operating Officer von Dassault Systèmes konzentrieren. Rouven Bergmann wird zum Executive Vice President und Chief Financial Officer des Konzerns ernannt.

    mehr lesen: Dassault Systèmes verändert Konzernleitung

  • Trotz Personalmangels die Cybersicherheit verbessern

    Trotz Personalmangels die Cybersicherheit verbessern

    76 Prozent der Security-Verantwortlichen berichteten von einer Zunahme der Cyberangriffe im vergangenen Jahr – beschleunigt durch die Covid-19-Pandemie und eine rasche Verlagerung von Büro- zu Remote-Mitarbeitern sowie von der lokalen…

    mehr lesen: Trotz Personalmangels die Cybersicherheit verbessern

  • Softing mit neuer Doppelspitze

    Softing mit neuer Doppelspitze

    Softing Industrial Automation wird seit Jahresbeginn von einer Doppelspitze geleitet. Thomas Hilz und Thomas Rummel haben die Nachfolge von Frank Steinhoff angetreten.

    mehr lesen: Softing mit neuer Doppelspitze

  • EU investiert 43Mrd.€ in Halbleiterfertigung

    EU investiert 43Mrd.€ in Halbleiterfertigung

    Das Chip-Gesetzt soll die Resilienz sowie die Wettbewerbsfähigkeit Europas in Sachen Halbleitertechnologien stärken. Die EU-Kommission hat nun die Eckpunkte des Gesetzes vorgestellt.

    mehr lesen: EU investiert 43Mrd.€ in Halbleiterfertigung

  • Kaspersky meldet Allzeithoch

    Kaspersky meldet Allzeithoch

    DDoS-Angriffe haben im letzten Quartal 2021 ein trauriges Allzeithoch erreicht. Laut Kaspersky-Telemetrie ist die Gesamtzahl der DDoS-Angriffe im Vergleich zum dritten Quartal 2021 um 52% gestiegen. Das ist 4,5-mal höher…

    mehr lesen: Kaspersky meldet Allzeithoch

  • Integrierte Angriffserkennung und -blockierung in Echtzeit

    Integrierte Angriffserkennung und -blockierung in Echtzeit

    Dynatrace hat das Application Security Module erweitert. Es bietet nun eine automatische Erkennung und Abwehr von Angriffen in Echtzeit. Dies schützt vor Injection-Attacken, die kritische Schwachstellen wie Log4Shell ausnutzen.

    mehr lesen: Integrierte Angriffserkennung und -blockierung in Echtzeit

  • Eva Heuer wird Gesellschafterin bei T.Con

    Eva Heuer wird Gesellschafterin bei T.Con

    Mit Eva Heuer hat die T.Con eine neue Gesellschafterin. Seit 2019 ist sie Personalverantwortliche des SAP-Partners und wird sich dieser Aufgabe auch weiterhin widmen.

    mehr lesen: Eva Heuer wird Gesellschafterin bei T.Con