Grüne Dashboards sind noch keine Garantie

Male repair workers working in automobile repair shop
Bild: ©moodboard/stock.adobe.com

Mit der Bedrohungslage durch Cyberangriffe wächst in Unternehmen auch der Druck, Risikomessungen entsprechend weiterzuentwickeln und zu prüfen, ob etablierte Security-Kennzahlen die aktuelle Gefährdung tatsächlich abbilden. Das Unternehmen Box betont in diesem Zusammenhang, dass viele klassische KPIs jedoch vor allem messen, wie zuverlässig Security-Prozesse funktionieren, etwa wie schnell Schwachstellen behoben werden oder wie Mitarbeitende bei internen Phishing-Tests abschneiden. Ein auf solchen Indikatoren basierendes Dashboard könne dann überwiegend grün erscheinen, obwohl offene Schwachstellen verbleiben und bereits ausnutzbar seien.

Reale Exposition sichtbar machen

Der Enterprise Content Management-Spezialist erläutert, dass aussagekräftige Key Risk Indicators diesen Blick um die Risikoperspektive ergänzen. Sie zeigen, wie stark ein Unternehmen einer konkreten Gefährdungslage aktuell ausgesetzt ist und wie sich diese entwickelt. Bei Schwachstellen zählt deshalb neben der Einhaltung von Behebungsfristen auch, wie lange eine kritische Lücke offensteht und wie wahrscheinlich ihre Ausnutzung in der Praxis ist.

Hierbei müssen auch wiederkehrende Schwachstellen sichtbar werden. Laut Box-Mitteilung kann eine gute Bearbeitungsgeschwindigkeit ein strukturelles Problem verdecken, wenn dieselben Risiken erneut auftreten. Ein aussagekräftiges KRI-Modell sollte deshalb offenlegen, ob sich das tatsächliche Risiko nachhaltig verringert oder ob strukturelle Schwachstellen trotz schneller Bearbeitung bestehen bleiben.

Ein roter Risikoindikator muss dabei nicht automatisch Ausdruck schlecht erfolgter Security-Arbeit sein. Vielmehr ist er ein Hinweis auf weiteren Handlungsbedarf. Box rät deshalb dazu, Schwellenwerte an der Risikotoleranz des Unternehmens auszurichten und gemeinsam mit den verantwortlichen Geschäftsbereichen einzuordnen.

Neue Technologien verändern Risikofelder

Mit dem zunehmenden Einsatz von KI verändert sich auch die Risikolandschaft. Social Engineering wird glaubwürdiger, während KI-Agenten den Handlungsspielraum automatisierter Systeme erweitern. Box betont in diesem Zusammenhang, dass Security-Verantwortliche noch stärker evaluieren müssen, wie neue Technologien bestehende Risiken verändern und wie sich dadurch die tatsächliche Risikolage verschiebt.

„Ein grünes Security-Dashboard kann beruhigend aussehen, sagt aber noch wenig darüber aus, wie exponiert ein Unternehmen tatsächlich ist. Führungskräfte müssen erkennen können, welche Risiken aktuell bestehen und wie sich diese entwickeln. Security-KRIs sollten diesen Blick auf den Grad der Gefährdung ermöglichen“, sagt Michael Pietsch, Vice President DACH & Eastern Europe bei Box. Für Unternehmen bedeutet das, Security-Reporting künftig noch stärker als Entscheidungsgrundlage zu verstehen. Kennzahlen sollten zeigen, wie viel Risiko das Unternehmen tatsächlich trägt und ob sich diese Risikolage verbessert oder verschärft.
  • Onoff eröffnet neuen Standort

    Onoff eröffnet neuen Standort

    Die Onoff AG eröffnet einen Standort in Erlangen und will damit zukünftig auch den Bereich digitales Engineering mit Echtzeitsimulation bedienen.

    mehr lesen: Onoff eröffnet neuen Standort

  • PWC-Studie ‚Digital Trust Insights 2022‘

    PWC-Studie ‚Digital Trust Insights 2022‘

    Vier von fünf IT-Führungskräften in Deutschland sehen die Komplexität in ihren Unternehmen laut einer PWC-Studie auf einem zu hohen Level. Dies führe wiederum zu Risiken für die Bereiche Cybersicherheit und…

    mehr lesen: PWC-Studie ‚Digital Trust Insights 2022‘

  • Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

    Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

    Im September ist die Richtlinie VDI-EE 4300 Blatt 14 ‚Messen von Innenraumluftverunreinigungen – Anforderungen an mobile Luftreiniger zur Reduktion der aerosolgebundenen Übertragung von Infektionskrankheiten‘ erschienen.

    mehr lesen: Mobile Luftreinigungsgeräte auf Wirksamkeit prüfen

  • Großes Wiedersehen auf der It-sa 2021

    Großes Wiedersehen auf der It-sa 2021

    Die It-sa 2021, Treffpunkt für IT-Sicherheitsexperten und -entscheider, wurde von 274 Ausstellern aus 18 Ländern und rund 5.200 Fachbesuchern aus 28 Ländern wieder nach dem Corona bedingten Aussetzen im vergangenen…

    mehr lesen: Großes Wiedersehen auf der It-sa 2021

  • FontOnLake attackiert Linux-Systeme

    FontOnLake attackiert Linux-Systeme

    ESET-Forscher sind einer Malware-Familie auf die Schliche gekommen, die es gezielt auf Linux-Betriebssysteme abgesehen hat.

    mehr lesen: FontOnLake attackiert Linux-Systeme

  • Die Lieferkette im Visier von Hackern

    Die Lieferkette im Visier von Hackern

    Die Allianz geht davon aus, dass sich Ransomware-Angriffe vermehrt gegen Lieferketten richten könnten. Der Versicherer sieht dabei hauptsächlich IT-Dienstleister im Visier von Hackern. Und auch die Höhe der Lösegeldforderungen steigt.

    mehr lesen: Die Lieferkette im Visier von Hackern

  • Oliver Gronau wird CCO bei Auvesy

    Oliver Gronau wird CCO bei Auvesy

    Mit Oliver Gronau als CCO stößt ein weiteres Mitglied zum Management-Team des Datenmanagement-Spezialisten Auvesy, das zukünftig aus Tim Weckerle (CEO), Stefan Jesse (COO) und Oliver Gronau in der neugeschaffenen Position…

    mehr lesen: Oliver Gronau wird CCO bei Auvesy

  • Wie Projektingenieure mit Entwicklungspartnern kooperieren

    Wie Projektingenieure mit Entwicklungspartnern kooperieren

    Die Richtlinie VDI-MT 6602 Blatt 2 ‚Projektingenieur in Projekten mit Entwicklungspartnern – Anforderungen an die Qualifizierung‘ ist Anforderungsprofil für in der Praxis tätige Ingenieure und Projektingenieure, die ihre Fähigkeiten für…

    mehr lesen: Wie Projektingenieure mit Entwicklungspartnern kooperieren

  • IT-Sicherheitsmarkt vor Umsatzrekord

    IT-Sicherheitsmarkt vor Umsatzrekord

    Der Markt für IT-Sicherheit in Deutschland wächst ungebrochen. Das bisherige Rekordjahr 2020 könnte in diesem Jahr nochmals übertroffen werden. So geht der Digitalverband Bitkom von einem Plus von 9,7 Prozent…

    mehr lesen: IT-Sicherheitsmarkt vor Umsatzrekord

  • Zuliefermesse für den Maschinenbau

    Zuliefermesse für den Maschinenbau

    In Bad Salzuflen findet am 10. November die FBM statt. Bereits im Vorfeld der Messe können Unternehmen über eine Matchmaking-Plattform feste Termine mit den Ausstellern buchen.

    mehr lesen: Zuliefermesse für den Maschinenbau

  • Umsatzprognose auf Höchststand

    Umsatzprognose auf Höchststand

    Im neuen PWC-Maschinenbaubarormeter blicken mehr als die Hälfte der Unternehmen zwar optimistisch in die Zukunft. Im Vergleich zum Vorquartal ist dieser Wert jedoch zurückgegangen.

    mehr lesen: Umsatzprognose auf Höchststand

  • Produktionserwartungen steigen im September

    Produktionserwartungen steigen im September

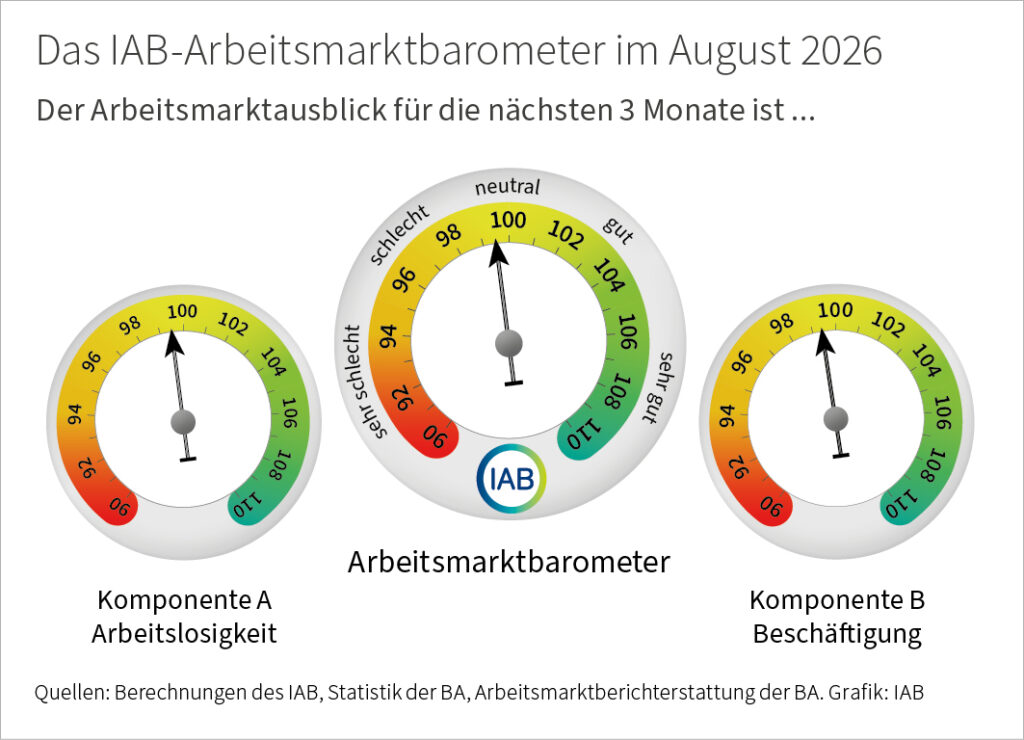
    Die Produktionsaussichten in der Industrie haben im September zugelegt. Dabei werden die Pläne der Unternehmen von den derzeitigen Materialengpässen gebremst.
    mehr lesen: Produktionserwartungen steigen im September