Führungskräfte in Deutschland erwarten einer PWC-Studie zufolge bis 2027 steigende Cyberbudgets: 47% der deutschen Befragten rechnen mit einem Budgetplus von 6 bis 10% (Vorjahr: 36%; global: 36%). Als Prioritäten nennen sie KI (57%), Cloud Security (54%), Cyber Managed Services (40%) und Connected Products (31%). Data Protection und Data Trust werden in Deutschland (28%) deutlich seltener priorisiert als weltweit (39%).
„Steigende Cyberbudgets sind ein wichtiges Signal. Für Cyberresilienz ist allerdings nicht nur die Höhe des Budgets ausschlaggebend, sondern wie gut Unternehmen mit ihren Abhängigkeiten umgehen und neue Technologien kontrolliert einsetzen“, sagt Moritz Anders, Partner und Leiter des Bereichs Cyber Security, Data & Tech Risk bei PwC Deutschland.
KI-Agenten bei klar abgegrenzten Aufgaben
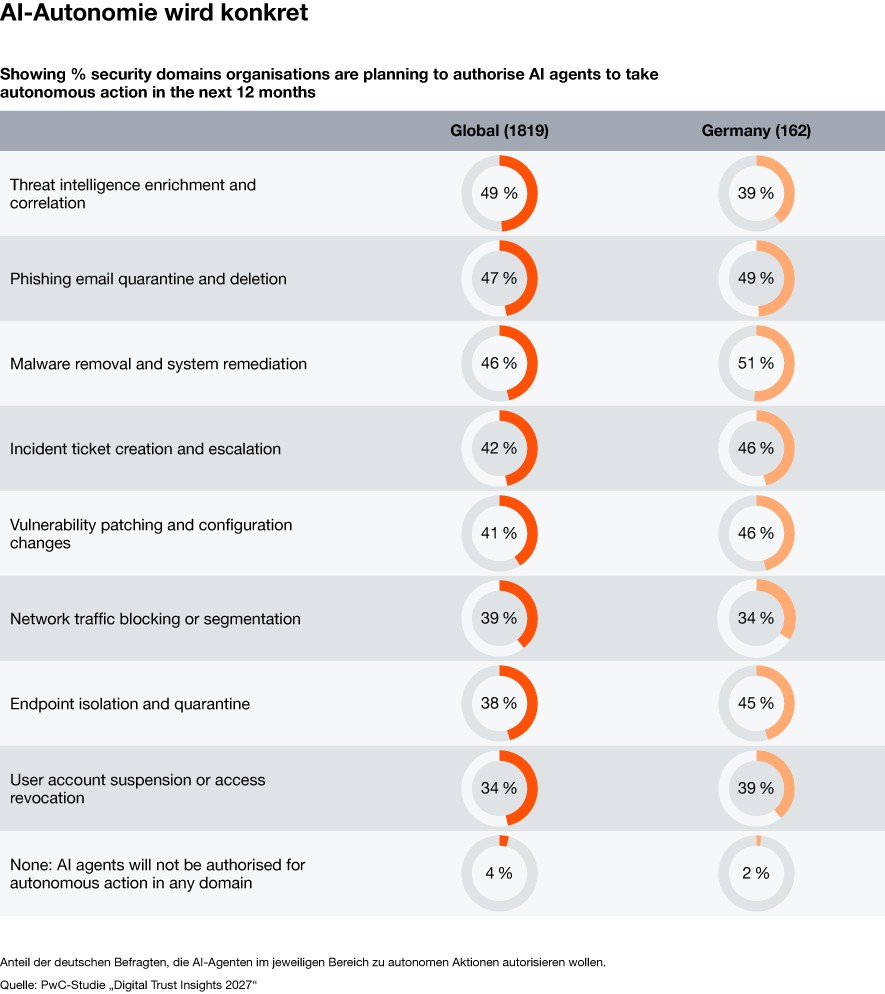
Laut den Ergebnissen wird KI zunehmend zum operativen Akteur: Wie PwC berichtet, nutzten vor einem Jahr 54% der deutschen Unternehmen KI- und Machine-Learning-Tools in der Cyberabwehr, vor allem angesichts des Fachkräftemangels. Jetzt öffnen sie sich für autonome Agenten: Nur 2% schließen deren Autorisierung in jedem Bereich aus (global: 4%). 29% würden KI-Agenten vollkommen eigenständig handeln lassen. 42% würden zumindest risikoarme Aktionen ohne menschliche Freigabe zulassen, bei mittleren und hohen Auswirkungen soll der Mensch am Ende entscheiden.
Neben der Malware-Entfernung und Systemwiederherstellung (51%) planen die befragten Unternehmen, KI-Agenten für das Erkennen und Löschen von Phishing-Mails einzusetzen (49%). Je 46% wollen Agenten Incident-Tickets erstellen und eskalieren sowie Lücken schließen und Konfigurationen ändern lassen. Bei 45% sollen Agenten betroffene Endgeräte isolieren und bei 39% Nutzerkonten sperren und Zugriffsrechte entziehen. Zurückhaltender als der globale Durchschnitt zeigen sich deutsche Unternehmen beim Anreichern und Verknüpfen von Bedrohungsdaten in der Threat Intelligence (39%; global: 49%) sowie beim Blockieren und Segmentieren von Netzwerkverkehr (34%; global: 39%).
Bei KI-bezogenen Cyberinvestitionen verschieben sich die Prioritäten laut der PwC-Studie zugunsten operativer Fähigkeiten. Verantwortungsvolle KI-Governance und Compliance nennen nur 30% (global: 42%), die Absicherung von KI-Modellen 27% (global: 33%) und Guardrails für LLM und GenAI 25% (global: 31%). Die Unternehmensberatung teilt weiter mit, dass deutsche Unternehmen gleichzeitig mehr Gewicht auf den Schutz von Trainingsdaten als der weltweite Durchschnitt (35%; global: 30%) und die kontinuierliche Kontrolle von Risiken und Compliance (26%; global: 20%) legen. Die Erkennung und Steuerung von KI-Tools ohne Freigabe der IT-Abteilung (Schatten-KI) priorisieren 40%, SOC und Incident Response 37% und offensive Sicherheit 31%. „KI-Agenten gewinnen in der Cybersecurity schneller an Autonomie, als Unternehmen ihre Governance weiterentwickeln. Wer KI-Agenten eigenständig handeln lässt, muss explizit klären, wer verantwortlich ist, wo menschliche Kontrolle erforderlich bleibt und wie sich jede Aktion nachvollziehen lässt“, sagt Moritz Anders.
Lieferketten und Souveränität im Fokus
Im Vorjahr befürchteten 51% Angriffe auf Lieferketten. In der aktuellen wollen 47% die Sicherheit ihrer Softwareentwicklungs- und Delivery-Pipelines stärken. Ebenso viele wollen Lieferanten diversifizieren und Notfallpläne für Lieferantenausfälle aufbauen. 45% wollen Sichtbarkeit und Risikomanagement bei Softwareabhängigkeiten verbessern. 41% beziehen Lieferanten in Incident-Response- und Krisenübungen ein (global: 29%), 42% tauschen Informationen mit Schlüssellieferanten aus (global: 37%). Ein kontinuierliches Supplier-Cyber-Risk-Monitoring planen 45% der deutschen Unternehmen.
Die Studienautoren erläutern weiter, dass deutsche Unternehmen bei der digitalen Souveränität stärker auf geopolitische Risiken reagieren als der globale Durchschnitt: So setzen 61% auf Multi- oder Hybrid-Cloud (global: 54%), um Anbieterabhängigkeiten zu vermeiden. 50% bauen regionale Daten- und Technologie-Redundanzen auf und 46% verlagern Workloads zu souveränen oder regionsspezifischen Cloud-Anbietern, während 45% ihre technologische Infrastruktur in bestimmten Rechtsräumen lokalisieren (global: 37%). Lediglich 1% der deutschen Unternehmen passt den Tech-Stack nicht an die geopolitische Lage an (global: 6%). „Digitale Souveränität wird zunehmend zu einem Bestandteil von Cyberresilienz. Der erste Schritt zu mehr Cyberresilienz ist, die eigenen kritischen Abhängigkeiten zu kennen. Deutsche Unternehmen sind hier bereits aktiver als der internationale Durchschnitt“, sagt Anders.
Lücken bei Notfallplanung und OT-Sicherheit
Dass Resilienz in deutschen Unternehmen ernst genommen wird, schließen die Studienautoren aus den Ergebnissen im Bereich Notfallplanung: Demnach haben 29% vollständig formalisierte, integrierte Operational-Continuity-Pläne, die Cyberbedrohungen einschließen (global: 39%). Bei weiteren 44% sind solche Pläne in Entwicklung (global: 38%), zusammen sind es 73% (global: 77%).
Aus den Ergebnissen geht weiter hervor, dass es Unternehmen in der Betriebstechnik (OT) an Personal und an Spielraum bei Altsystemen fehlt. So nennen 42% Lücken bei OT-Fachkräften und Ressourcen (global: 38%), 40% Legacy-Systeme, die sich nicht patchen lassen (global: 33%). Weitere Herausforderungen sind die Absicherung KI-fähiger Zugänge zu OT- und IIoT-Geräten (38%), unzureichende Finanzierung oder Management-Unterstützung (37%) sowie Lieferketten- und Drittparteirisiken (36%). „Kompromittierbare Betriebstechnik ist ein großer Risikofaktor, der noch stärker in den Blick der Unternehmen rücken sollte. Vor dem Hintergrund hybrider Bedrohungen gibt es hier dringenden Aufholbedarf“, sagt Anders.